
Horizonte temporal
Plurianual
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Plurianual organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.

Historia de Internet
El comando que cedía la conexión: por qué SMTP sustituyó TURN por ETRN
Un sitio llamaba a su proveedor y pedía que la línea diera la vuelta. El servidor podía devolver por esa misma conexión el correo acumulado. La economía ocultaba una cesión de autoridad: el interlocutor había pronunciado un nombre de host, pero no había probado su derecho a…
Tendencias de servicios en la nube globales
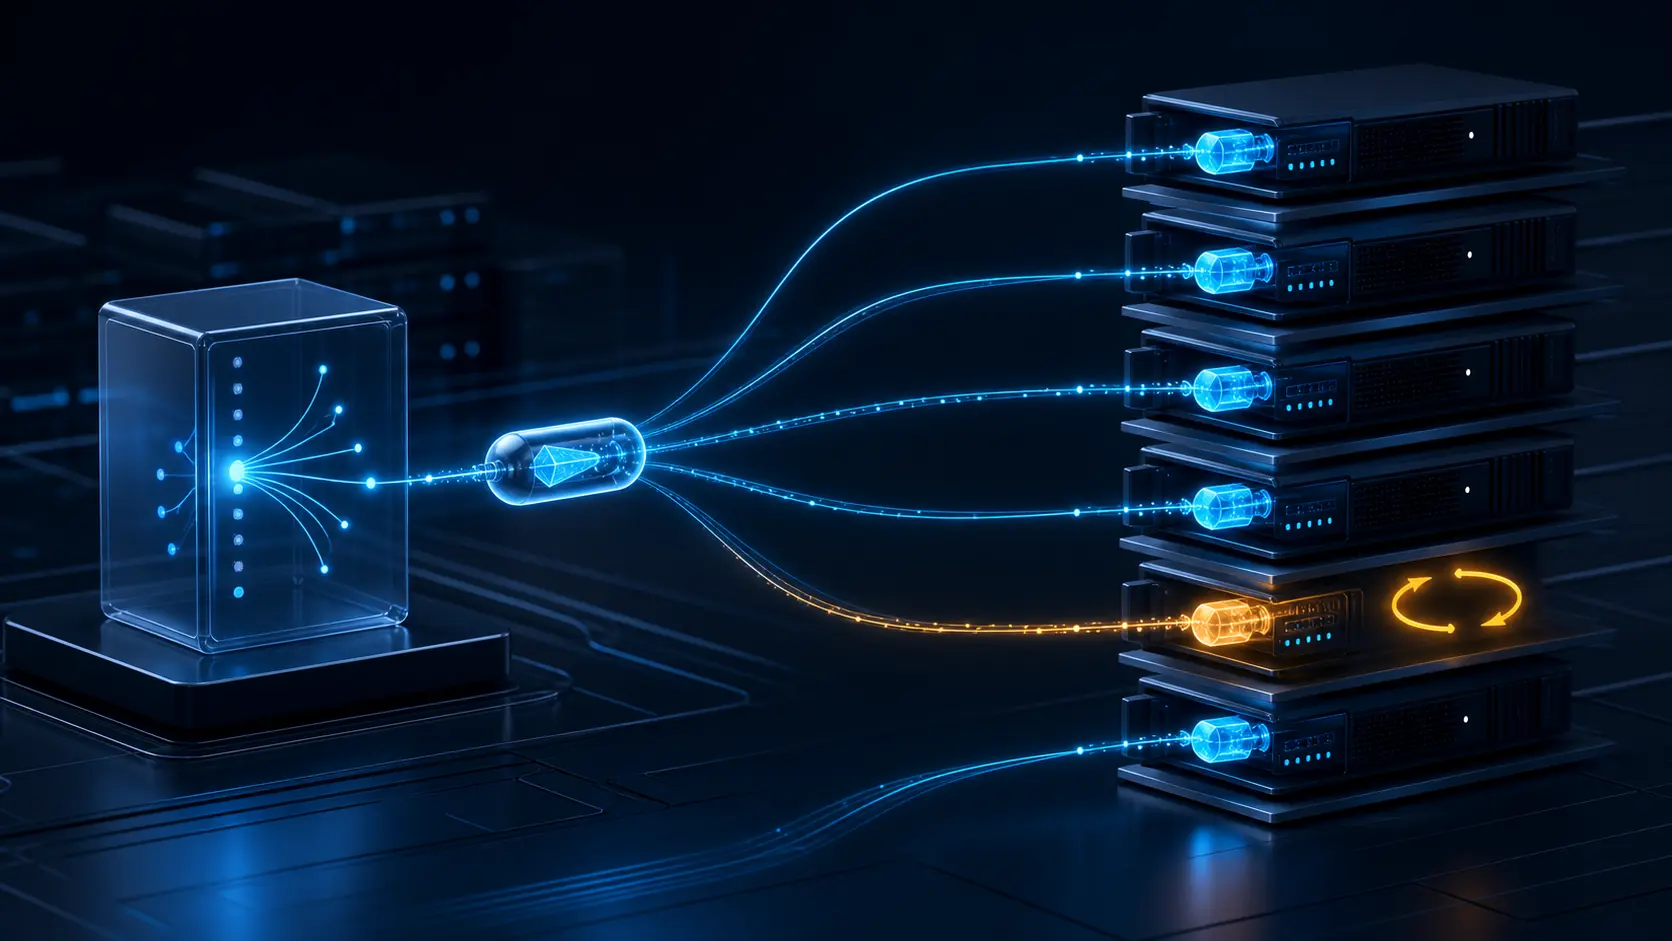
Encrypted ClientHello se está convirtiendo en un contrato de configuración entre DNS y edge
El DNS publica una clave ECH nueva. Cinco puntos de terminación ya tienen la clave privada; el sexto todavía conserva la versión anterior. El navegador llega allí, recibe una corrección y vuelve a empezar. Cada componente cumplió su propio procedimiento. La conexión acaba de…

Historia de Internet
El plazo que el relé no podía reiniciar: cómo SMTP DELIVERBY hizo heredable el tiempo
Un mensaje salió con 120 segundos y llegó al siguiente diálogo SMTP con 98. Los 22 segundos gastados no eran un detalle contable: eran la parte de la obligación que el primer relé ya había consumido.

Historia de Internet
Dos copias podían compartir el mismo identificador: el límite deliberado de POP3 UIDL
La RFC permitió que un servidor calculara el UID a partir del mensaje y exigió al cliente tolerar dos copias idénticas con el mismo valor. Aquella excepción no debilitó UIDL: definió con precisión qué resolvía. El token reconocía una entidad a través de sesiones en un buzón, pero…
Historia de Internet
El código de error que pidió identificarse al bloqueador
HTTP 451 podía hacer visible un obstáculo legal y señalar a quien lo ejecutaba. No podía obligar a informar, validar la orden ni detectar bloqueos bajo HTTP.

Tendencias de servicios en la nube globales
El contrato del cliente decidirá si la alianza convierte escala en control
NTT DATA y Palo Alto Networks han fijado una meta de negocio conjunto de 1.000 millones de dólares. Para una empresa regulada, la prueba real estará en otra parte: el contrato que asigne decisiones, datos, plazos y responsabilidad cuando una automatización falle.
Tendencias de institucionales globales
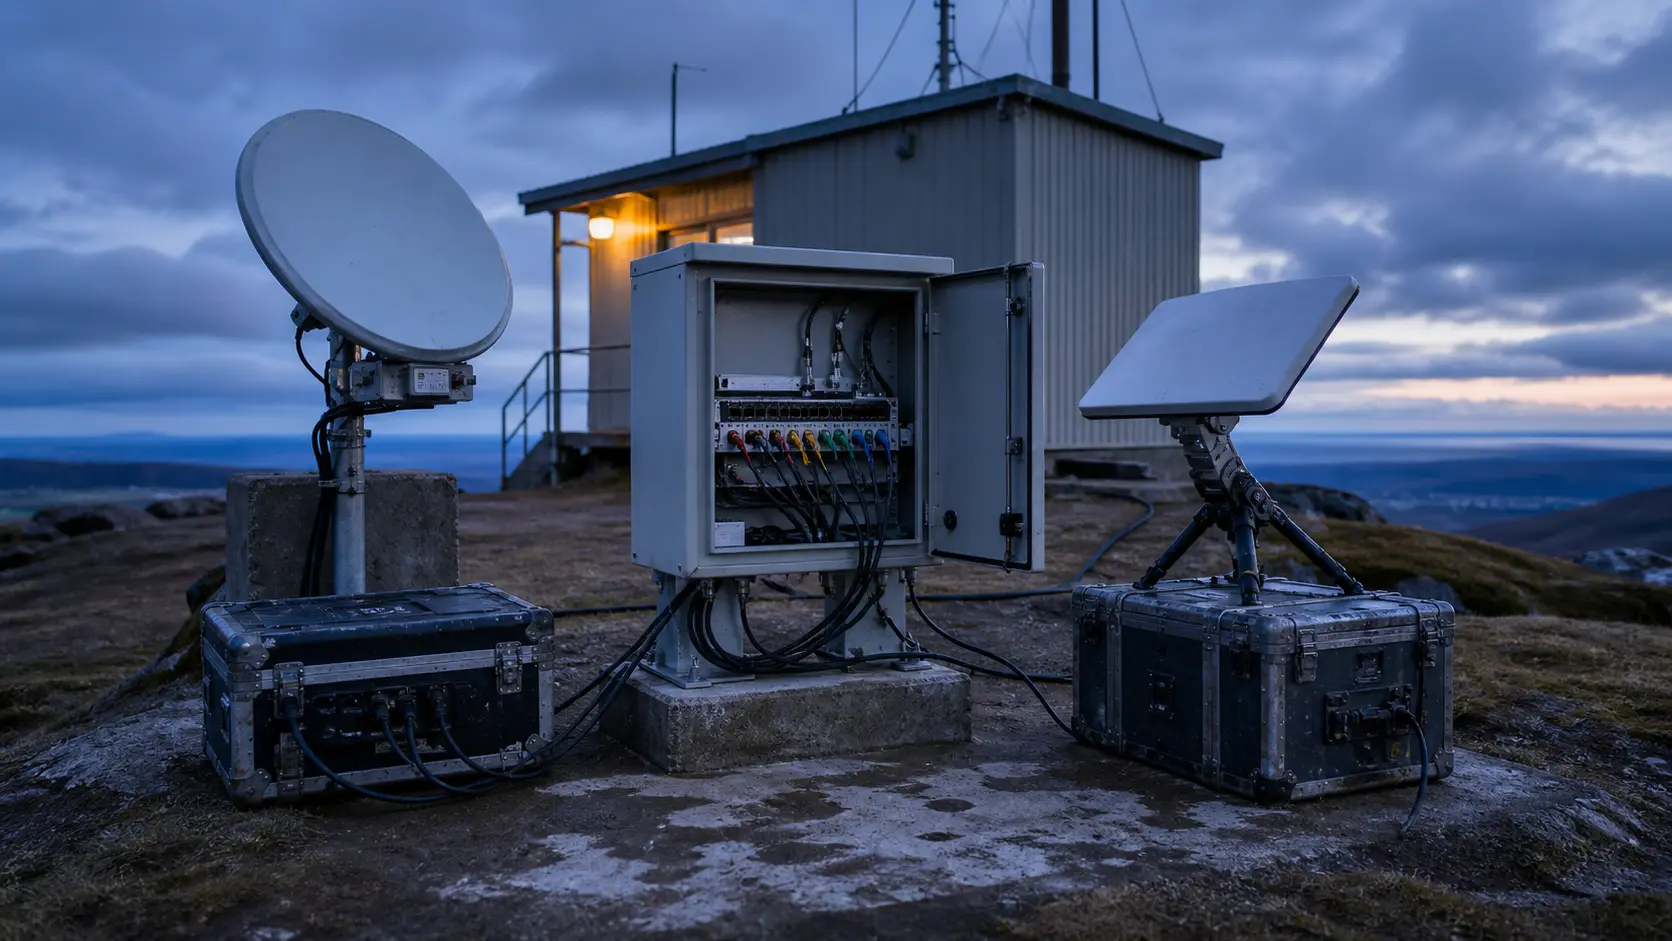
Un terminal satelital público no es infraestructura hasta que el comprador puede salir
La prueba decisiva no ocurre el día de la instalación. Ocurre cuando cambia el contratista, vence la suscripción o el emplazamiento necesita otro proveedor: ¿puede la institución reactivar la conexión sin pedirle permiso práctico al incumbente?

Historia de Internet
El límite que llegó al servidor equivocado: la historia de Path MTU Discovery
Un mensaje ICMP puede entrar en el centro de datos correcto y aun así no explicar nada. Eso descubrió Cloudflare en 2015: el ECMP mantenía cada conexión TCP en un backend, pero repartía de otro modo los avisos Packet Too Big. La máquina que recibía el límite no poseía la…
Tendencias de ISP regionales globales
Las cabeceras de extensión IPv6 se están convirtiendo en un impuesto de compatibilidad de ruta
El emisor ve una dirección válida. El tránsito ve tráfico IPv6 normal. El servicio DDoS dice que la sesión básica funciona y el receptor confirma que el ping llega. Aun así, el paquete con una cabecera opcional desaparece. Cuatro operadores pueden tener razón sobre su panel y…
Tendencias de telecomunicaciones nacionales de Asia-Pacífico
Y.3335 abre una negociación sobre quién responde por el trayecto completo
La ITU-T ha aprobado un marco común para redes de baja latencia y alta eficiencia energética. Y.3335 puede ordenar el trabajo entre operadores, pero no convierte por sí solo varios dominios independientes en un servicio medible ni asigna quién responde cuando el rendimiento se…

Expediente
El camino público quedó limpio, pero su historia cambió: BGP, ASN privados y la autoridad para borrar un salto
El resumen de inteligencia de El camino público quedó limpio, pero su historia cambió: BGP, ASN privados y la autoridad para borrar un salto explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la…

Historia de Internet
La última línea sin comprimir: cómo IMAP cambió el significado de cada byte siguiente
La respuesta parecía rutinaria: una etiqueta, `OK`, una frase breve y CRLF. Pero era la última línea que podía leerse así. Si el servidor aceptaba COMPRESS, el byte siguiente ya no pertenecía directamente al idioma visible de IMAP. Entraba en un flujo DEFLATE cuyo comienzo ambos…

Expediente
Canales de confianza, sin mando: quién puede hablar por FIRST durante una crisis cibernética
Un equipo puede recibir una alerta por un canal de FIRST y decidir no actuar. No hay contradicción jurídica: pertenecer a la red abre una relación de confianza, pero no transfiere el control del sistema. La arquitectura de poder aparece cuando se separan la admisión, la voz…

Historia de Internet
El saludo que hubo que repetir: cómo STARTTLS reinició la confianza de SMTP
El primer nombre del cliente y la primera lista de capacidades habían viajado sin protección. Envolver después la misma conexión con TLS no podía volver fiables aquellas palabras anteriores. SMTP resolvió la paradoja con una decisión radicalmente sencilla: al terminar el…

Expediente
IGF Leadership Panel: poder sin voto
En febrero de 2024, el Panel dejó por escrito una meta: elevar las aportaciones anuales al fondo fiduciario del IGF desde un promedio cercano a 1,2 millones de dólares hasta 5 millones a comienzos de 2025. La cifra muestra el tipo de poder que se le encomendó: abrir puertas y…

ICANN
El taller de las recomendaciones sobre la raíz: quién controla la cadena del RSSAC Caucus
El nombre que figura en la portada no cuenta toda la historia de autoría. El RSSAC Caucus prepara la mayor parte de los informes y avisos que después publica el RSSAC. Las reglas de 2026 reparten el trabajo con precisión: el grupo amplio de especialistas puede iniciar, investigar…
ICANN
Los expertos de seguridad que nombra la Junta: el límite del poder del SSAC
Una candidatura al SSAC no llega directamente a la Junta de ICANN. Primero la filtra un comité formado dentro del propio SSAC; después la acepta el pleno por consenso; solo entonces la Junta otorga el nombramiento formal. La secuencia produce autoridad institucional a partir de…

Expediente
Una base gobernada por sus inscritos: quién obtiene voto en PeeringDB
El dato más fácil de comprobar en la elección de 2026 es 137. Es el número de votantes, no la participación. PeeringDB no publicó el total elegible después de agrupar empresas afiliadas. Esa ausencia revela dónde empieza el análisis: antes de contar votos hay que construir el…
Historia de Internet
La credencial que no podía firmar el mensaje: cómo SMTP AUTH acotó la identidad de envío
Una credencial podía abrir el acceso al servidor de envío, pero no firmaba la carta que entraba. SMTP AUTH resolvió el problema del usuario móvil sin borrar esa diferencia: autenticar una sesión, autorizar una acción, admitir un remitente y atribuir un texto son operaciones…

Tendencias de servicios en la nube globales
Sesenta minutos, 3,47%: lo que de verdad promete un SLA cloud
Un SLA de disponibilidad parece ofrecer un número. En realidad ofrece un mecanismo: define qué se mide, dónde se mide, qué arquitectura debe existir para que la promesa sea aplicable, cuánto dinero entra en el cálculo, qué debe demostrar el cliente y qué remedio queda disponible…