
Horizonte temporal
Plurianual
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Plurianual organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.
Historia de Internet
La sesión que sobrevivió al cambio de sistema de archivos: FTP SMNT separó identidad y espacio de nombres
Una ruta puede conservar todas sus letras y dejar de señalar el mismo objeto. FTP dejó esa posibilidad a la vista con `SMNT`: una orden opcional que cambiaba la estructura de archivos activa sin borrar el inicio de sesión, la contabilidad ni los parámetros de transferencia. En…

Historia de Internet
El mensaje que quiso llegar antes que al buzón: cómo SMTP abandonó la entrega al terminal
El SMTP temprano podía hacer algo más ambicioso que depositar correo. Un emisor podía pedir que el texto apareciera en el terminal activo del destinatario, que el buzón actuara como alternativa o que ambos recibieran una copia. Aquellas órdenes convirtieron una condición fugaz…

Historia de Internet
La luz verde que no era tuya: cómo NNTP separó la política del grupo del permiso para publicar
Una fila de `LIST ACTIVE` termina en `y`, pero el servidor rechaza a este cliente con `440 Posting not permitted`. Otra fila termina en `n`, aunque un cliente con privilegios especiales podría publicar. La aparente paradoja revela una decisión cuidadosa: el catálogo describía el…

Historia de Internet
La contraseña era correcta, pero faltaba decidir la cuenta
Un servidor FTP podía aceptar `PASS` y aun así no declarar iniciada la sesión. Respondía `332` y esperaba `ACCT`. La pausa no dudaba necesariamente de la identidad: dejaba pendiente otra decisión, la del contexto local al que debía atribuirse el acceso o una operación concreta.

IETF
Brian Carpenter y el dominio que tuvo que demostrar quién estaba dentro
En una red industrial, decir que algo «no saldrá de aquí» parece una restricción. En realidad es una obligación que hay que ejecutar paquete a paquete. La RFC 8799 de Brian Carpenter y Bing Liu muestra que un dominio limitado no nace del muro, la dirección o el organigrama: nace…

Historia de Internet
El límite que miraba en dirección contraria
El 1460 escrito por un cliente en su SYN no limita lo que el cliente va a enviar. Limita lo que está dispuesto a recibir del servidor. En el SYN-ACK puede aparecer 1200, y ese segundo valor manda en la otra dirección. TCP colocó dos límites en el mismo apretón de manos, pero…

Historia de Internet
La publicación que debía conservar su nombre: cómo NNTP acotó una respuesta final perdida
El cliente ya había enviado hasta el punto final. El servidor pudo aceptar el artículo y emitir `240`, pero el corte se llevó la respuesta. Volver a mirar la lista pública no resolvía el enigma: una moderación podía retrasar la aparición. NNTP hizo algo más preciso que prometer…

IETF
El servidor aplazó el coste de creer: las defensas TCP ante el SYN flood
Un servidor TCP asumía memoria en cuanto un desconocido llamaba. El RFC 4987 explica cómo retrasar ese gasto hasta que el supuesto cliente demuestre, al menos, que recibió la respuesta.
Tendencias de telecomunicaciones nacionales globales
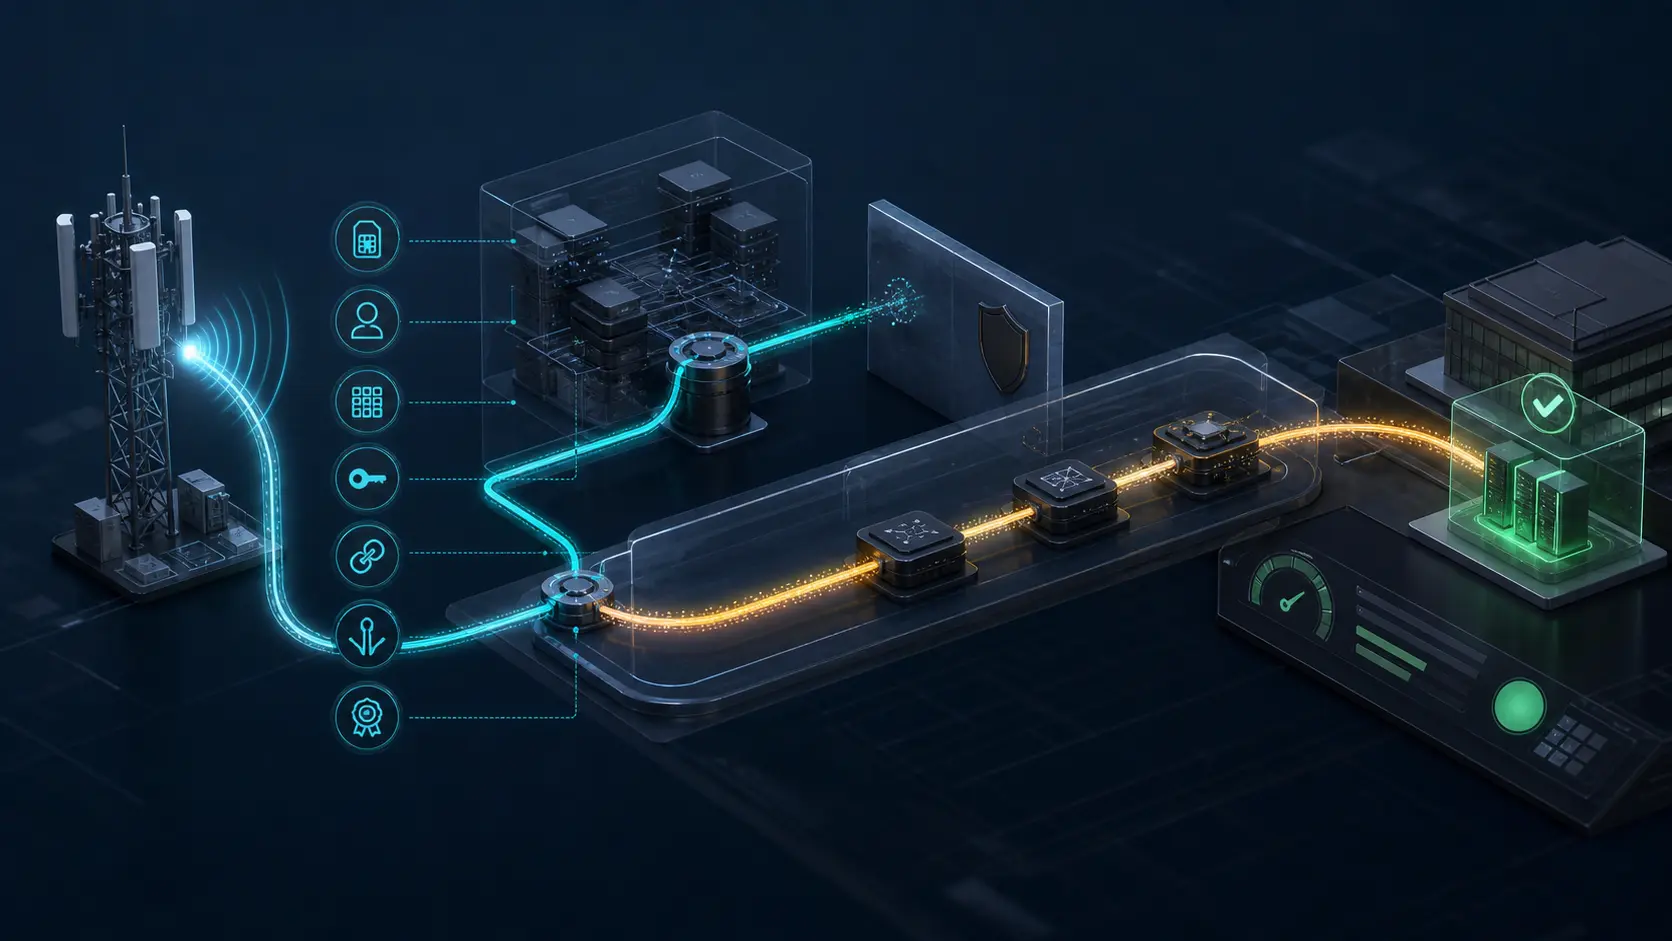
El segmento predeterminado puede hacer que un SLA 5G parezca cumplido
Una aplicación puede seguir disponible cuando la ruta de red prometida por su contrato 5G ya no existe. El panel continúa en verde; aún falta demostrar que el dispositivo, la sesión y los paquetes usaron el segmento contratado.

Historia de Internet
La orden que la autenticación no podía reanudar: cómo NNTP obligó al cliente a pedir de nuevo
En NNTP, identificarse correctamente no completaba la operación que había provocado el reto de autenticación. Tras recibir `281`, el cliente seguía sin el grupo solicitado hasta que repetía la orden. El protocolo convirtió esa segunda petición en una prueba de voluntad presente…

Historia de Internet
El hueco que quizá no contenía ningún dato
Faltaban varios números en la secuencia, pero eso no bastaba para contar las pérdidas de la aplicación. En DCCP también se numeraban los paquetes dedicados a confirmar otros paquetes. Esa decisión permitía observar la pérdida de los informes y, al mismo tiempo, obligaba a…

Tendencias de servicios en la nube de Europa y Oriente Medio
Una partición soberana no es una ruta de conmutación por error
Una segunda frontera regulatoria puede ser necesaria y, al mismo tiempo, inútil durante una emergencia. El coste decisivo está en mantenerla preparada para operar.

Historia de Internet
El registro de nacimiento que sobrevivió al grupo: ACTIVE.TIMES separó procedencia y disponibilidad
En el catálogo actual aparece un grupo del que el servidor ya no conserva origen alguno. En el archivo de creación permanece otro grupo que dejó de estar disponible. NNTP permitió las dos respuestas porque no pretendían formar una sola verdad: una decía qué podía abrir el lector…

Historia de Internet
La escritura que regresó antes de estar a salvo
El servidor había contestado con éxito, pero el cliente aún no podía soltar los bytes. Podían vivir solamente en una memoria que desaparecería con el siguiente reinicio. NFS versión 3 convirtió esa diferencia en un contrato visible: rapidez ahora, custodia en el cliente y una…
IETF
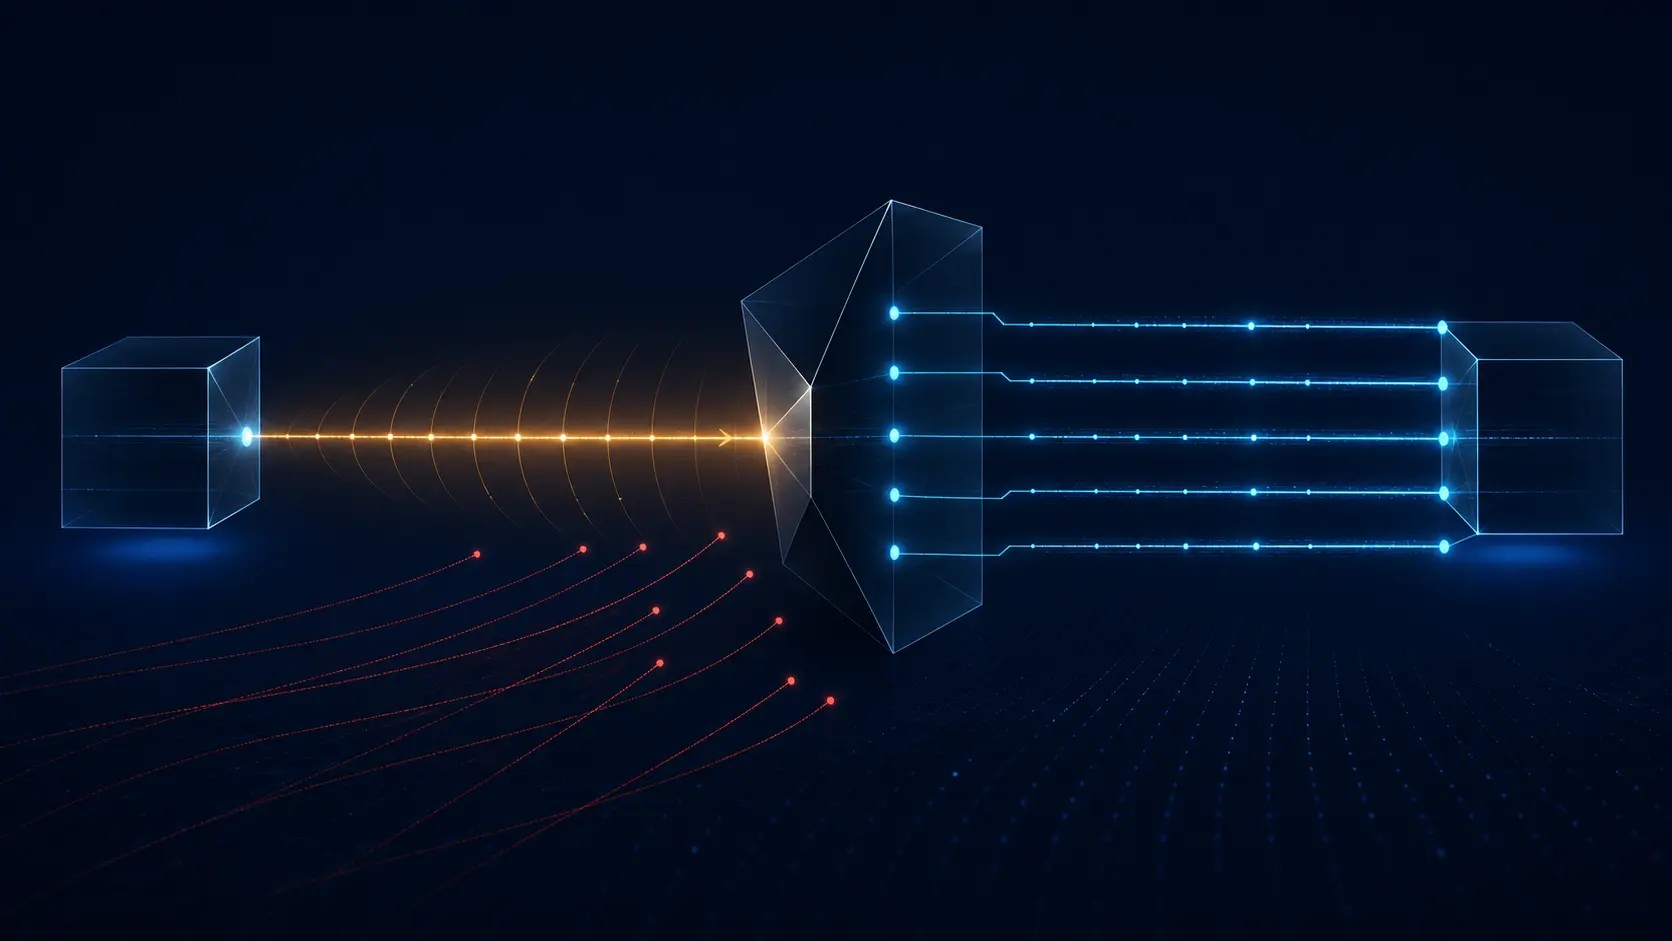
El primer número de secuencia no podía ser solo un reloj: la defensa ISN de TCP
Cada conexión TCP empieza publicando un número. Cuando ese número seguía con demasiada claridad un reloj global, un atacante que no veía la conexión aún podía predecir suficiente estado para hacerse pasar por un par.

Historia de Internet
La capa que tenía que llegar al final: cómo la compresión NNTP convirtió el orden en seguridad
Un cliente quiere tres propiedades en una conexión: TLS, una cuenta autenticada y menos bytes. Si pide primero `COMPRESS`, el servidor puede contestar `206` y, aun así, dejar fuera de alcance las otras dos. Si establece TLS, se autentica y comprime al final, conserva las tres.…
Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
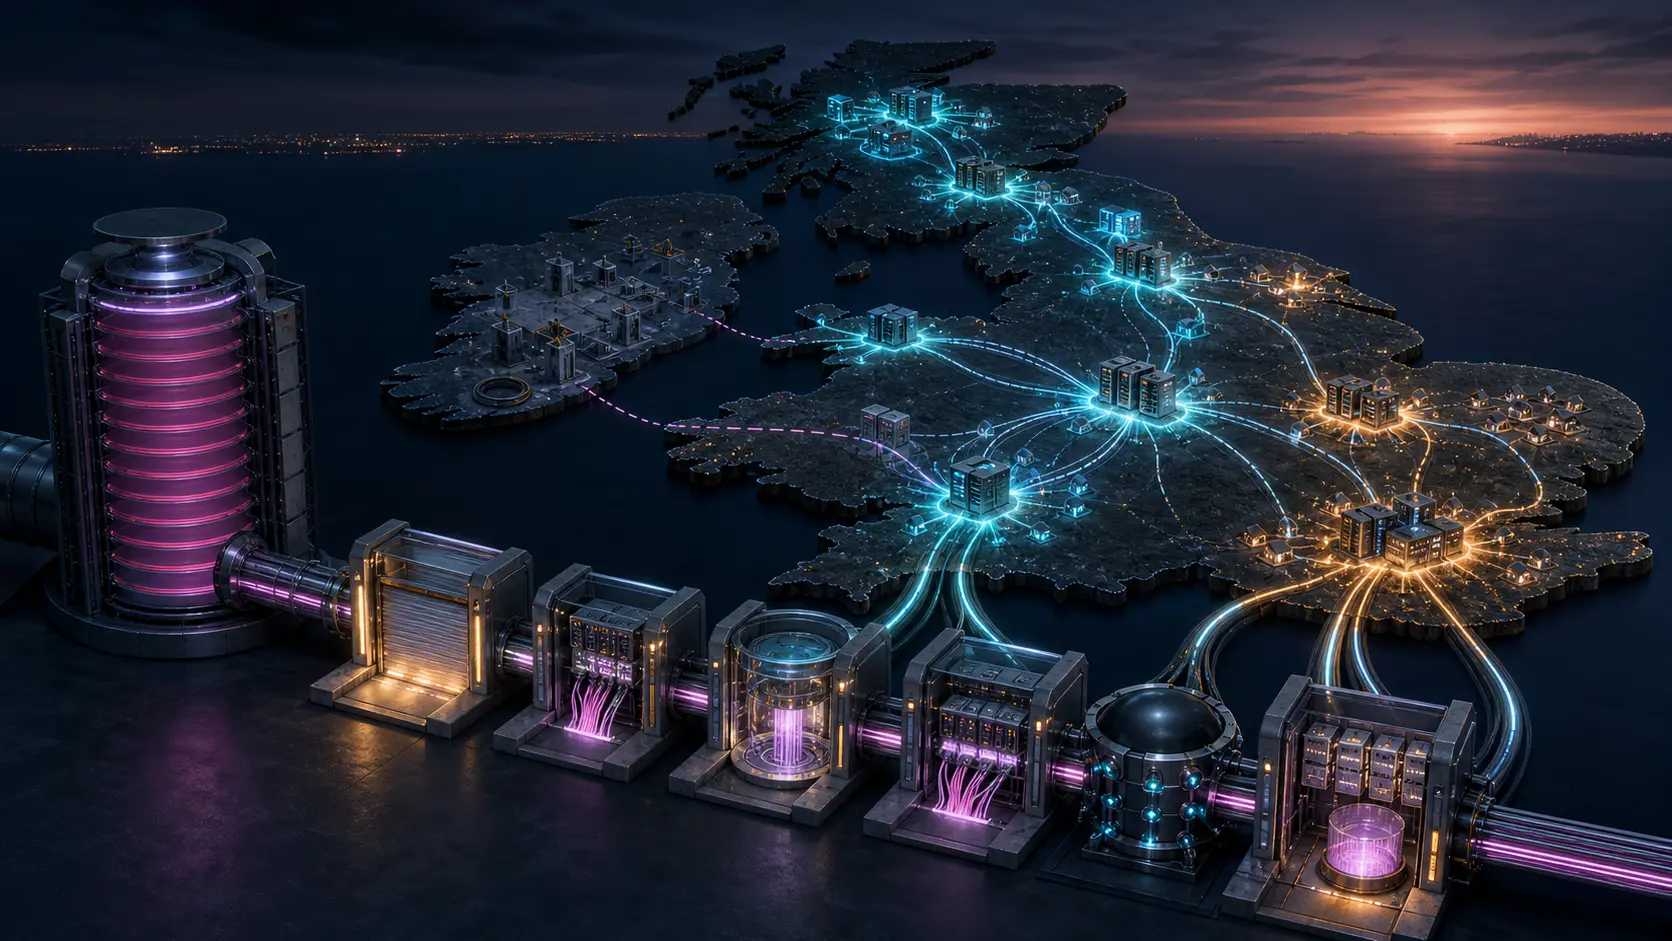
Una línea acordeón de 800 millones de libras no es un presupuesto para consolidar fibra
La refinanciación de CityFibre aporta una capacidad de adquisición considerable, pero el titular de una línea de crédito no demuestra que cada red comprada haya superado las etapas operativas y financieras necesarias para atender su deuda.
IETF
El reset tuvo que demostrarlo: la defensa Challenge ACK de TCP
Antes, a un reset falsificado le bastaba caer en algún punto de una ventana de recepción móvil. El RFC 5961 exige que las señales TCP destructivas demuestren que reflejan el estado actual del par antes de que un número adivinado borre una conexión duradera.

Historia de Internet
La reserva que podía no reservar nada
En FTP, pedir sitio antes de enviar un archivo no obligaba a todos los servidores a apartarlo. Una máquina podía contestar `202`, una respuesta positiva, precisamente porque aquella reserva no tenía sentido en su sistema. La transferencia seguía adelante; la garantía no. Esa…

IETF
El mantenimiento BGP necesita dos significados distintos de «graceful»
Una ventana de cambio puede pedir que el tráfico abandone un enlace antes de apagarlo. Otra puede pedir que el tráfico continúe usando entradas ya instaladas mientras se reinicia BGP. Las dos operaciones suelen llamarse «graceful», pero no prometen lo mismo y no deben compartir…