
Horizonte temporal
Plurianual
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Plurianual organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.

Tendencias de servicios en la nube de Europa y Oriente Medio
Una partición soberana no es una ruta de conmutación por error
Una segunda frontera regulatoria puede ser necesaria y, al mismo tiempo, inútil durante una emergencia. El coste decisivo está en mantenerla preparada para operar.

Historia de Internet
El registro de nacimiento que sobrevivió al grupo: ACTIVE.TIMES separó procedencia y disponibilidad
En el catálogo actual aparece un grupo del que el servidor ya no conserva origen alguno. En el archivo de creación permanece otro grupo que dejó de estar disponible. NNTP permitió las dos respuestas porque no pretendían formar una sola verdad: una decía qué podía abrir el lector…

Historia de Internet
La escritura que regresó antes de estar a salvo
El servidor había contestado con éxito, pero el cliente aún no podía soltar los bytes. Podían vivir solamente en una memoria que desaparecería con el siguiente reinicio. NFS versión 3 convirtió esa diferencia en un contrato visible: rapidez ahora, custodia en el cliente y una…
IETF
El primer número de secuencia no podía ser solo un reloj: la defensa ISN de TCP
Cada conexión TCP empieza publicando un número. Cuando ese número seguía con demasiada claridad un reloj global, un atacante que no veía la conexión aún podía predecir suficiente estado para hacerse pasar por un par.

Historia de Internet
La capa que tenía que llegar al final: cómo la compresión NNTP convirtió el orden en seguridad
Un cliente quiere tres propiedades en una conexión: TLS, una cuenta autenticada y menos bytes. Si pide primero `COMPRESS`, el servidor puede contestar `206` y, aun así, dejar fuera de alcance las otras dos. Si establece TLS, se autentica y comprime al final, conserva las tres.…
Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
Una línea acordeón de 800 millones de libras no es un presupuesto para consolidar fibra
La refinanciación de CityFibre aporta una capacidad de adquisición considerable, pero el titular de una línea de crédito no demuestra que cada red comprada haya superado las etapas operativas y financieras necesarias para atender su deuda.
IETF
El reset tuvo que demostrarlo: la defensa Challenge ACK de TCP
Antes, a un reset falsificado le bastaba caer en algún punto de una ventana de recepción móvil. El RFC 5961 exige que las señales TCP destructivas demuestren que reflejan el estado actual del par antes de que un número adivinado borre una conexión duradera.

Historia de Internet
La reserva que podía no reservar nada
En FTP, pedir sitio antes de enviar un archivo no obligaba a todos los servidores a apartarlo. Una máquina podía contestar `202`, una respuesta positiva, precisamente porque aquella reserva no tenía sentido en su sistema. La transferencia seguía adelante; la garantía no. Esa…

IETF
El mantenimiento BGP necesita dos significados distintos de «graceful»
Una ventana de cambio puede pedir que el tráfico abandone un enlace antes de apagarlo. Otra puede pedir que el tráfico continúe usando entradas ya instaladas mientras se reinicia BGP. Las dos operaciones suelen llamarse «graceful», pero no prometen lo mismo y no deben compartir…
Historia de Internet
El campo vacío que había que ganarse: cómo el resumen NNTP hizo fiable la ausencia
En una fila separada por tabuladores hay una casilla vacía. Puede ser una respuesta sobre el artículo o una confesión sobre el índice. Si el servidor capturó siempre esa columna, el vacío significa que el encabezado no estaba. Si empezó a capturarlo a mitad del archivo, significa…

IETF
El ACK no llegó: la disciplina del temporizador de retransmisión TCP
La ausencia de un ACK no revela al emisor TCP si los datos se perdieron, solo se retrasaron o ya fueron confirmados por un paquete que sigue en camino. RFC 6298 convierte ese silencio ambiguo en una decisión controlada: estimar, esperar, retransmitir una vez y volverse cada vez…
Tendencias de servicios en la nube globales
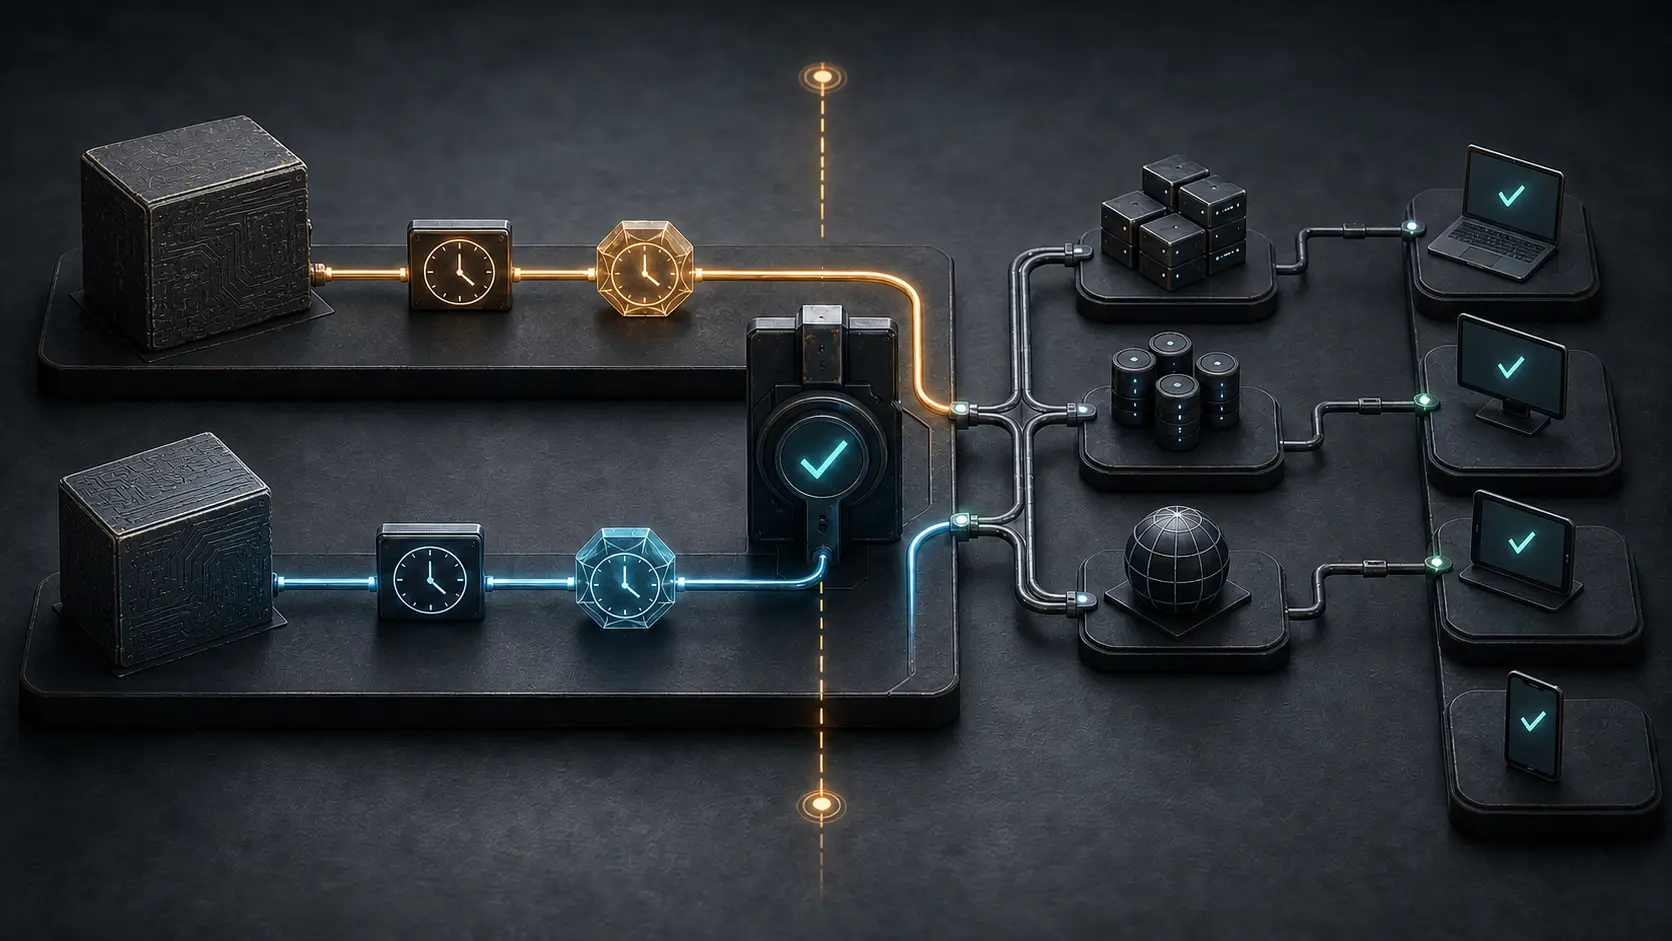
Un certificado de firma de código tiene dos fechas de fin
El certificado de reemplazo cambia la próxima compilación, pero una marca de tiempo válida puede conservar el binario de ayer después de la caducidad del firmante. La transición real exige conciliar artefactos, sellos de tiempo, revocación, distribución y resultados de…

Historia de Internet
La marca de tiempo guardada antes de buscar: cómo NEWNEWS aceptó duplicados para no perder artículos
Ocho segundos bastan para que una sincronización impecable fabrique una ausencia. Si el cliente fija su próxima marca al recibir la respuesta, un artículo llegado durante la consulta puede quedar fuera de la selección anterior y detrás del nuevo umbral. NNTP resolvió la carrera…

Historia de Internet
El relay que añadió contexto al cortar el mensaje
Llegó un paquete casi lleno y sin una marca temporal reconocible. Para volverlo legible, el relay de syslog debía anteponer su propia hora local y, si podía, el nombre con el que conocía a la máquina emisora. La envoltura, sin embargo, seguía limitada a 1.024 bytes. El contexto…
Historia de Internet
El canal seguro que tuvo que olvidar la charla: el reinicio STARTTLS de NNTP
El cliente ya había elegido un grupo y sabía qué funciones anunciaba el servidor. Al activar TLS, la conexión siguió viva, pero esas conclusiones dejaron de ser heredables. NNTP entendió que cifrar los próximos bytes no volvía fiables los anteriores.
Historia de Internet
El flujo que volvió a empezar sin cerrar la asociación
El contador podía regresar a cero, pero la red no podía fingir que los paquetes anteriores habían desaparecido. SCTP convirtió esa tensión en un protocolo de reconfiguración: el flujo empezaría una nueva época solo después de que un TSN verificable separara los datos antiguos de…

Historia de Internet
El enlace que siguió activo tras rechazar un protocolo
La avería no siempre estaba en el cable. Dos extremos podían haber abierto un enlace PPP y, aun así, discrepar sobre uno de los protocolos que intentaban transportar. Protocol-Reject convirtió esa diferencia en un mensaje acotado: identificó qué protocolo no cabía en el acuerdo…

Historia de Internet
El artículo que el servidor rechazó antes de ver el cuerpo: cómo IHAVE separó la oferta de la aceptación
«Envíamelo» parece una aceptación hasta que se pregunta qué se está aceptando. En NNTP, esa respuesta solo abría el paso al cuerpo de un artículo identificado previamente. El servidor todavía podía inspeccionarlo, aplazarlo o rechazarlo, y una confirmación posterior tampoco…

Historia de Internet
La dirección que envejeció antes de morir
Un número puede dejar de entregarse a clientes nuevos y seguir atendiendo las llamadas que ya comenzaron. IPv6 convirtió esa diferencia temporal en una propiedad de cada dirección autoconfigurada: primero deja de ser preferida; solo después deja de ser válida. El intervalo…

Tendencias de telecomunicaciones nacionales globales
Una huella satelital no equivale a un derecho móvil mayorista
El mapa puede mostrar hasta dónde podría llegar una señal desde el espacio; no demuestra que el operador móvil haya comprado, integrado y aceptado un servicio mayorista capaz de completar la sesión de un abonado concreto.