
Horizonte temporal
Plurianual
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Plurianual organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.

IETF
La coalescencia QUIC no crea un destino compartido
Varios paquetes QUIC completos pueden viajar dentro de un único datagrama UDP. Comparten transporte, no procesamiento, confirmación, pérdida, retransmisión ni resultado de aplicación.

Tendencias de servicios en la nube globales
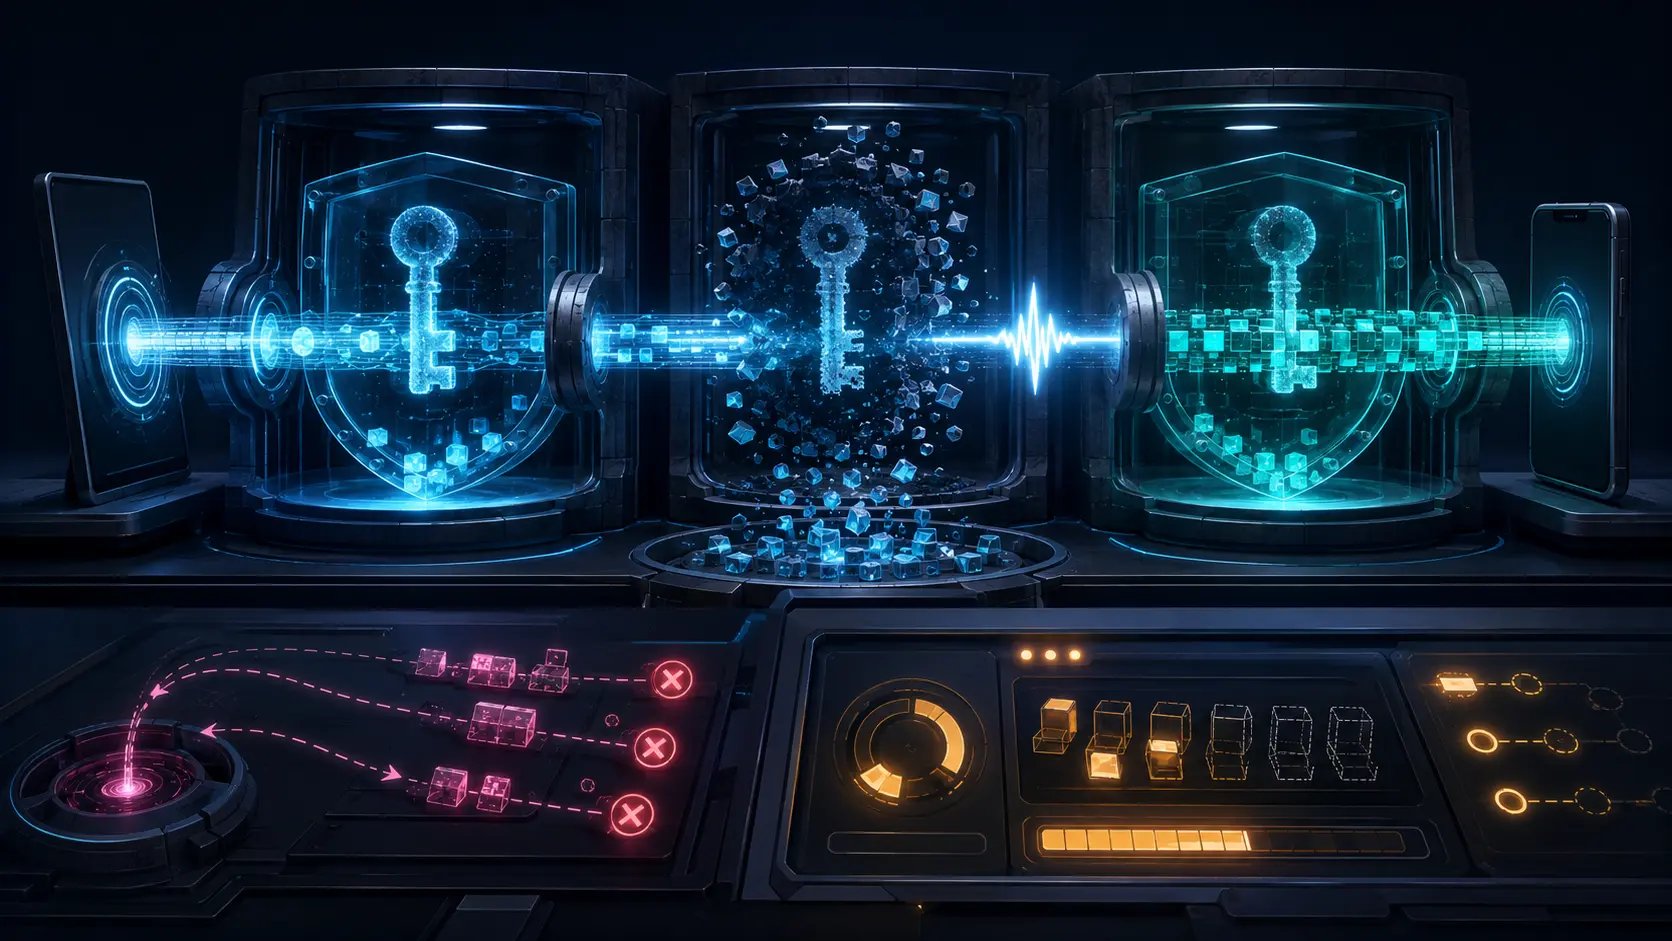
Los cuatro relojes de una rotación de claves DNSSEC
Una rotación DNSSEC solo culmina cuando la publicación autoritativa, las cachés de los resolvers, la delegación padre y las anclas de confianza configuradas alcanzan estados compatibles.
IETF
La confirmación del handshake QUIC no demuestra que la aplicación esté lista
HANDSHAKE_DONE señala un cambio criptográfico concreto, no la finalización de una operación de negocio. La confirmación permite retirar las claves Handshake, pero no demuestra la aceptación de 0-RTT, la salud de una dependencia, la preparación de la aplicación ni un compromiso…

Tendencias de servicios en la nube globales
Un registro DNS HTTPS no prueba la preparación operativa del endpoint
Un registro HTTPS puede anunciar un endpoint preferido antes de que el navegador se conecte. No demuestra que los clientes previstos lo hayan resuelto, elegido, autenticado y utilizado con éxito.

IETF
El tiempo de inactividad de QUIC limita el silencio, no la vida de la sesión
Un `max_idle_timeout` de treinta minutos parece prometer continuidad durante media hora. En realidad delimita cuánto silencio válido tolera el estado del transporte QUIC.

Tendencias de servicios en la nube globales
Una respuesta 202 Accepted no demuestra la ejecución
HTTP `202 Accepted` deja constancia únicamente de que una solicitud fue aceptada para su procesamiento asíncrono. No demuestra que un trabajador la iniciara, que la autorización siguiera vigente al actuar, que se produjera un efecto ni que el resultado solicitado llegara a…
IETF
El crédito de flujo QUIC permite enviar; no reserva capacidad
Un `MAX_DATA` elevado puede parecer un certificado de capacidad. En QUIC solo fija un techo absoluto para los offsets que el par está autorizado a enviar.
Tendencias de servicios en la nube globales
Un encabezado Retry-After no es un plazo de recuperación
HTTP `Retry-After` puede indicar al cliente cuándo conviene volver a intentarlo. No promete que el servicio, sus dependencias, su capacidad ni el resultado solicitado estarán disponibles al terminar la espera.

IETF
Un ACK de QUIC prueba el procesamiento del paquete, no la entrega a la aplicación
Que un paquete figure en un rango ACK es una prueba sólida del transporte. No demuestra que el proceso remoto haya leído, confirmado o ejecutado sus bytes.
IETF
Una lista de versiones QUIC no acredita la capacidad del servidor
Version Negotiation puede explicar por qué cambió una tentativa de conexión. No autentica al servidor, no certifica el despliegue y no demuestra qué versión terminó funcionando.

Tendencias de servicios en la nube globales
Una respuesta 103 Early Hints no compromete al origen
HTTP 103 Early Hints permite que el cliente prepare conexiones o solicite dependencias probables antes de que llegue la respuesta final. El ahorro de tiempo es útil, pero no equivale a una promesa de éxito, a campos definitivos, a un activo disponible ni a una representación…
IETF
Una etiqueta Retry válida de QUIC no autentica al servidor
La comprobación de integridad vincula el paquete Retry con un Initial observado, pero la identidad, la aceptación del token y la validación de la dirección del cliente son hechos distintos.
Tendencias de servicios en la nube globales
Una cookie DNS no autentica a un cliente
Una cookie DNS permite al servidor distinguir una consulta que devuelve estado de protocolo emitido anteriormente de un paquete que solo declara una dirección de origen. Eso dificulta varios ataques fuera de ruta. No identifica a la persona, al abonado ni al dispositivo situado…
IETF
Un cambio de fase de clave en QUIC prueba que las claves nuevas funcionaron, no por qué cambiaron
La transición correcta a las siguientes claves de protección confirma progreso criptográfico en una conexión, pero no revela la política, el incidente o el despliegue que la provocó.

Tendencias de servicios en la nube globales
Una respuesta OCSP incorporada al handshake no garantiza una revocación en tiempo real
Una respuesta OCSP incorporada al handshake evita que el cliente tenga que consultar por separado el estado del certificado durante la negociación TLS. Puede estar firmada, corresponder al certificado correcto y seguir dentro de su intervalo temporal. Todo ello es valioso, pero…

Líderes
Prasanna Premachandra y la red escolar que devolvió tiempo al aprendizaje
Una conexión inalámbrica que se corta al cambiar de aula parece un fallo pequeño. Multiplicado por toda una jornada escolar, se convierte en tiempo de clase perdido, acceso desigual y trabajo recurrente para el equipo de soporte. El registro público de Prasanna Premachandra…
IETF
Un restablecimiento sin estado de QUIC prueba una coincidencia de token, no la causa de la pérdida de estado
Un cliente puede saber que su par ya no dispone del estado utilizable de una conexión QUIC sin descubrir qué máquina, despliegue o decisión de enrutamiento hizo desaparecer ese estado.

Tendencias de servicios en la nube globales
Aceptar 0-RTT en TLS 1.3 no decide si una operación es segura frente a repetición
Los datos tempranos pueden ahorrar un viaje de ida y vuelta al reanudar una conexión. La mejora es real, pero aceptar los bytes no demuestra que la operación pueda ejecutarse dos veces sin daño, que siga autorizada por la política vigente ni que exista una decisión de…

IETF
La migración de QUIC puede fallar antes que la conexión
Una conexión QUIC puede seguir criptográficamente activa y, aun así, no poder usar una ruta nueva. El recurso agotado puede ser un identificador de conexión sin usar emitido por el par.

IETF
El límite triple de QUIC es un presupuesto de validación de dirección, no protección DDoS
Un servidor QUIC puede tener listos los siguientes bytes del handshake y aun así no poder enviarlos. Hasta comprobar que el cliente recibe paquetes en la dirección declarada, cada byte recibido solo concede un crédito de transmisión limitado.