
Horizonte temporal
Current
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Current organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.

IETF
Juliusz Chroboczek y la métrica de Babel que no era una puntuación global
Una métrica de ruta puede servir a una decisión sin describir el mundo. La RFC 8966 deja el cálculo de costes y métricas de Babel a la política local, pero conserva una obligación compartida: el resultado debe ser estrictamente monótono para impedir bucles persistentes. Ese…

IETF
Wassim Haddad y el prefijo que aún no autorizaba el reenvío
Un router móvil puede registrarse ante su agente de origen antes de saber qué prefijo de red móvil recibirá. RFC 6276, de la que Wassim Haddad es coautor, separa esa inscripción de la delegación DHCPv6 y de la entrada en caché que autoriza al agente de origen a reenviar tráfico…

IETF
Nandita Dukkipati y la recuperación TCP que dejó de avanzar a tirones
Dos emisores pueden terminar una recuperación con la misma ventana y haber tratado a la red de maneras opuestas. Uno guarda silencio durante parte de un viaje de ida y vuelta y después compensa con una ráfaga. El otro dosifica cada envío al ritmo de los ACK que regresan. El…

IETF
Ashesh Mishra y la comprobación BFD que tenía que poder deshacerse
El receptor todavía no confiaba en el paquete. Sin embargo, para comprobarlo debía ejecutar un cálculo capaz de borrar el estado desde el que podría rechazarlo.

IETF
Wes Hardaker y el servidor DNS que tuvo que sobrevivir a dos TTL
El error no estaba en la nueva configuración. Estaba en declarar muerto al servidor anterior mientras una parte de Internet todavía conservaba una indicación válida para encontrarlo.
IETF
Mirja Kühlewind y el spin bit de QUIC que midió el período de la aplicación, no el RTT de red
La traza mostraba un cambio cada 200 milisegundos. Llamarlo «RTT de 200 ms» parecía natural, pero una aplicación que envía a ese ritmo produce el mismo pulso sobre una ruta mucho más rápida.

IETF
Murray Kucherawy y la firma DKIM que dejó la cola sin firmar
El correo llegó con una marca de autenticación positiva. Debajo de esa marca, sin embargo, podía existir una cola que nunca pasó por el hash. DKIM no se contradice: la etiqueta `l=` permite que la firma termine antes que el cuerpo que recibe y muestra el cliente.

IETF
John Klensin y la respuesta SMTP que aceptó la responsabilidad, no la entrega
Un transportista firma que recibió el paquete; nadie confundiría esa firma con la del destinatario. En SMTP ocurre algo parecido: el `250` posterior a DATA permite al remitente soltar su copia, pero solo porque otro sistema asumió la obligación de seguir adelante.
IETF
Tomek Mrugalski y el éxito DHCPv6 que no renovó la concesión
Un equipo cambia de planta, vuelve a conectarse y conserva su dirección IPv6. El servidor responde `Success`, pero el reloj de la concesión no vuelve al inicio. RFC 9915 separa dos libros que suelen mezclarse: dónde encaja la dirección y hasta cuándo está autorizado su uso.
IETF
Bob Briscoe y la marca L4S que no demostraba baja latencia
El panel mostraba ECT(1) y, sin pedir más pruebas, lo tradujo como «baja latencia». La RFC 9332 permite una lectura más exacta: el paquete anunció una identidad L4S, pero todavía falta saber qué clasificador lo trató, en qué cola esperó y cuánto tardó.
IETF
Kent Watsen y el modelo UDP que no registraba el socket en ejecución
Después de un reinicio, el archivo puede ser idéntico y el puerto real haber cambiado. RFC 9984 conserva el contrato de configuración; la prueba del socket pertenece al sistema que tomó la decisión efectiva.

IETF
David Schinazi y el éxito que el destino nunca confirmó
Una plataforma puede declarar sano un túnel UDP mientras el servidor remoto continúa completamente mudo. La contradicción desaparece al preguntar quién emitió el éxito: fue el proxy, no el destino.

IETF
Christopher A. Wood y la frontera de privacidad que ningún operador debería controlar solo
La arquitectura de Oblivious HTTP se entiende mejor como una custodia dividida: el intermediario que reconoce la conexión no puede abrir el mensaje y quien abre el mensaje no recibe la conexión original. La privacidad existe mientras nadie reúna ambas mitades.
IETF
Martin Thomson y el registro de claves que descifraba una sesión sin probarla
Una carpeta forense puede contener tráfico cifrado, un archivo de secretos y una captura de pantalla con texto legible. Los tres objetos parecen cerrar la historia. En realidad, abren otra: quién produjo cada uno, bajo qué permiso, con qué reloj y por qué deberían atribuirse a la…
IETF
Todd Herr y el «pass» de DMARC que no hacía seguro el mensaje
Una organización publica `p=reject`; otra recibe el correo. Entre ambas hay una frontera que el DNS no puede cruzar: quien controla la cola receptora sigue decidiendo. RFC 9989 protege esa frontera y otra igual de importante: autenticar el uso de un dominio no equivale a…

Sociedad de recursos numéricos
El buzón de soporte necesita un reloj de caso
Un correo puede haber salido del sistema de un miembro sin que exista prueba de que la institución receptora lo aceptó, lo asignó o fijó una próxima respuesta. Para una organización de membresía vinculada a la gobernanza de recursos numéricos, la salida no es prometer el…

Sociedad de recursos numéricos
Una lista pública de miembros necesita un estado de retirada
Una lista puede describir la afiliación actual. Si un nombre solo desaparece, deja sin respuesta qué ocurrió con la afirmación anterior y quién autorizó el cambio.
Tendencias de institucionales globales
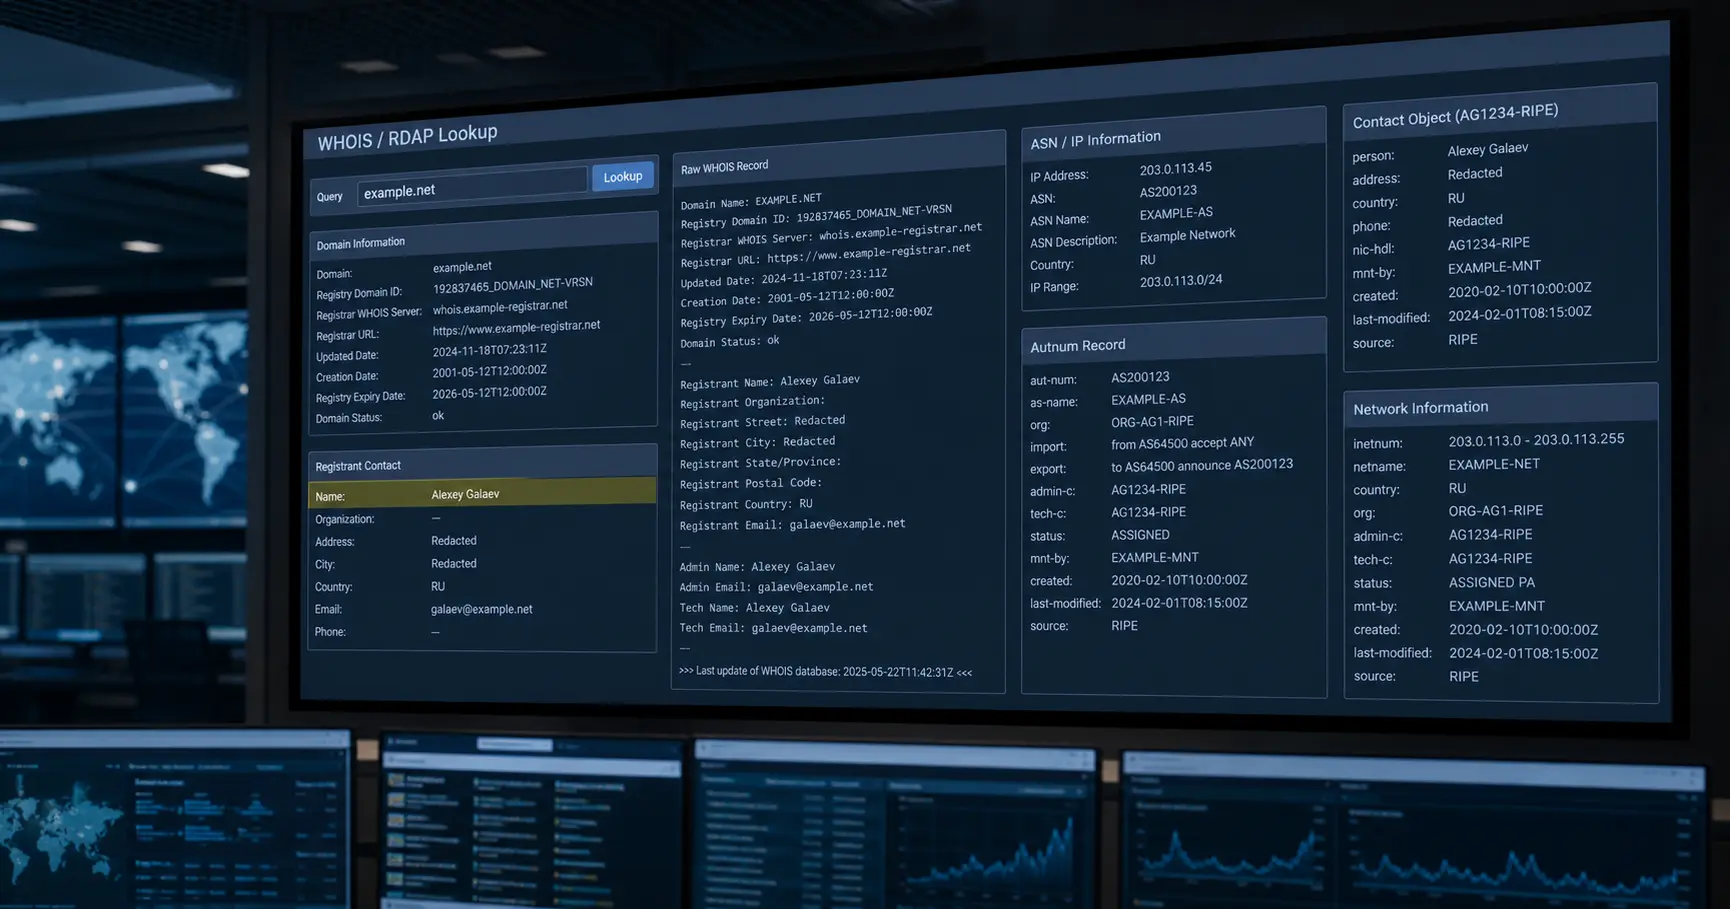
Alexey Galaev
El resumen de inteligencia de Alexey Galaev explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para la infraestructura. El contexto de inteligencia de…