
Perfil
Research
La inteligencia de perfil de Research conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

Expediente
La consulta cambió. La caché respondió de todos modos: No-Vary-Search y la autoridad para declarar equivalentes dos URL
La etiqueta de una campaña puede ser irrelevante para el documento y decisiva para un registro comercial. `No-Vary-Search` no resuelve esa tensión: permite que el origen declare qué diferencias de consulta no alteran la coincidencia de caché. El valor está en evitar trabajo…

Historias
ARIN aprobó su procedimiento de liderazgo solo como guía
El calendario resuelve una confusión que el título podría provocar. ARIN eligió a sus responsables de 2026 en enero. Tres meses después aprobó un documento de sucesión de liderazgo, pero lo hizo expresamente como guía y no como proceso formal. El texto puede preparar una decisión…

Expediente
La respuesta aún no estaba lista, pero el navegador ya podía moverse: HTTP 103 Early Hints y la autoridad para especular
Un servidor puede saber qué hoja de estilos suele necesitar una página antes de saber si esa página llegará a existir. HTTP 103 permite enviar esa expectativa sin fingir que la respuesta final ya está decidida. La ventaja está en el tiempo; la autoridad sigue repartida entre…
Historias
El límite de nueve años de APNIC es un umbral, no un techo
En las elecciones de transición de APNIC no todos los puestos ganadores tendrán la misma duración. En 2027 habrá tres mandatos de tres años y uno de dos; en 2028, dos de tres años y uno de uno. Esa diferencia convierte el rango electoral —y, ante un empate concreto, un sorteo con…

Expediente
El token estaba ligado a una clave. La acción seguía sin permiso: DPoP y la autoridad de restringir al emisor
DPoP impide que copiar un token OAuth baste para trasladar su uso a cualquier cliente. No convierte la clave en identidad, el token en consentimiento ni una prueba válida en autorización para alterar un recurso en su estado actual.
Expediente
El error volvió como una nueva pregunta: DNS Report-Channel y la autoridad de la señal
El servidor autoritativo puede entregar una zona cuya firma ya no convence al validador y, aun así, no ver ninguna alarma en su lado. DNS Error Reporting abre un camino de regreso: el servidor anuncia un agente, el resolutor decide si diagnostica y comunica, y una segunda…

Expediente
La firma pasó la prueba; la orden no tenía permiso: HTTP Message Signatures y la autoridad de lo cubierto
RFC 9421 permite demostrar qué partes de un mensaje HTTP quedaron vinculadas a una clave. El resultado no convierte por sí solo al firmante en dueño de la operación ni protege los componentes que el perfil decidió omitir.

Historias
APNIC dejó de «elegir» al director general, pero no cambió quién lo decide
En la reforma estatutaria de APNIC de 2026, dos verbos parecen contar una historia de redistribución del poder: el Consejo Ejecutivo ya no «elige» al director general, sino que lo «nombra». El material oficial impide esa conclusión. El Consejo ya era el órgano decisor y ya votaba…

Expediente
El paquete ocultó su longitud exacta, pero el patrón siguió hablando: EDNS Padding y los límites de la privacidad DNS
Una consulta DNS cifrada puede mantener en secreto el nombre y conservar, al mismo tiempo, una silueta reconocible. EDNS Padding altera esa silueta añadiendo bytes. Su valor no se mide por cuánto creció un paquete, sino por cuántos intercambios distintos acabaron pareciéndose…

Sociedad de recursos numéricos
Quién puede cambiar el registro RIPE de Dunnes y qué no demuestra ese poder
La autoridad sobre una entrada de infraestructura puede ser real y, al mismo tiempo, muy limitada. En el caso de Dunnes Stores Unlimited, las credenciales de mantenimiento y las referencias `mnt-by` pueden autorizar cambios en objetos protegidos de la RIPE Database. A la vez…
Expediente
La zona ofreció rutas; el cliente decidió la conexión: autoridad en DNS SVCB y HTTPS
Publicar un destino alternativo con protocolo, puerto y parámetros coherentes evita que el cliente empiece a ciegas. Aun así, la zona no conoce las capacidades del dispositivo, el proxy que lo representa, la ruta que funciona ni el certificado que encontrará.
Expediente
El contador llegó al límite. El nombre del archivo abrió una nueva época: manifiestos RPKI y autoridad de recuperación
Un manifiesto RPKI puede tener una firma válida, una fecha reciente y un inventario correcto, y aun así quedar inutilizado porque el validador recuerda un predecesor imposible de superar. RFC 9981 ofrece una salida deliberadamente estrecha: cambiar el nombre del manifiesto…

Expediente
La lista llegó intacta; la inexistencia se decidió aquí: RPZ y autoridad sobre la respuesta DNS
Una zona de política puede venir del proveedor correcto y superar todos los controles de transporte. El salto decisivo ocurre después: un resolutor local elige si convierte esa información en inexistencia, silencio, redirección o excepción para sus propios usuarios.
Expediente
El resumen coincidía y la zona seguía mal: ZONEMD y el alcance real de la integridad criptográfica
Una zona DNS puede atravesar todos los controles criptográficos y aun así enviar tráfico al destino equivocado. ZONEMD reduce una clase importante de incertidumbre, pero obliga a distinguir con rigor entre una copia íntegra y una decisión correcta.

Expediente
La señal estaba firmada. La delegación aún no era segura: CDS/CDNSKEY y la autoridad para publicar DS
Un proveedor puede firmar correctamente la petición que anuncia su clave y aun así carecer de una cadena capaz de autenticarla. CDS/CDNSKEY reduce el trabajo manual entre hijo y padre, pero conserva una frontera decisiva entre control operativo, mandato del titular, admisión…

Expediente
El catálogo era válido. El borrado no: DNS Catalog Zones y la autoridad para aprovisionar
Un operador puede cambiar la configuración de servidores secundarios administrados por otra organización sin iniciar sesión en ellos. Esa es la utilidad de DNS Catalog Zones y también la razón por la que un catálogo autenticado nunca debe convertirse, por sí solo, en permiso…

Líderes
Lo que Mohamed Awang-Lah controlaba realmente en MY.NeuTrans
Mohamed Awang-Lah tomó una decisión empresarial concreta después de JARING: situar a MY.NeuTrans en la infraestructura pasiva mayorista, sin competir por los mismos usuarios finales que sus clientes. Los registros públicos acreditan ejecución y actividad comercial, pero no…
Expediente
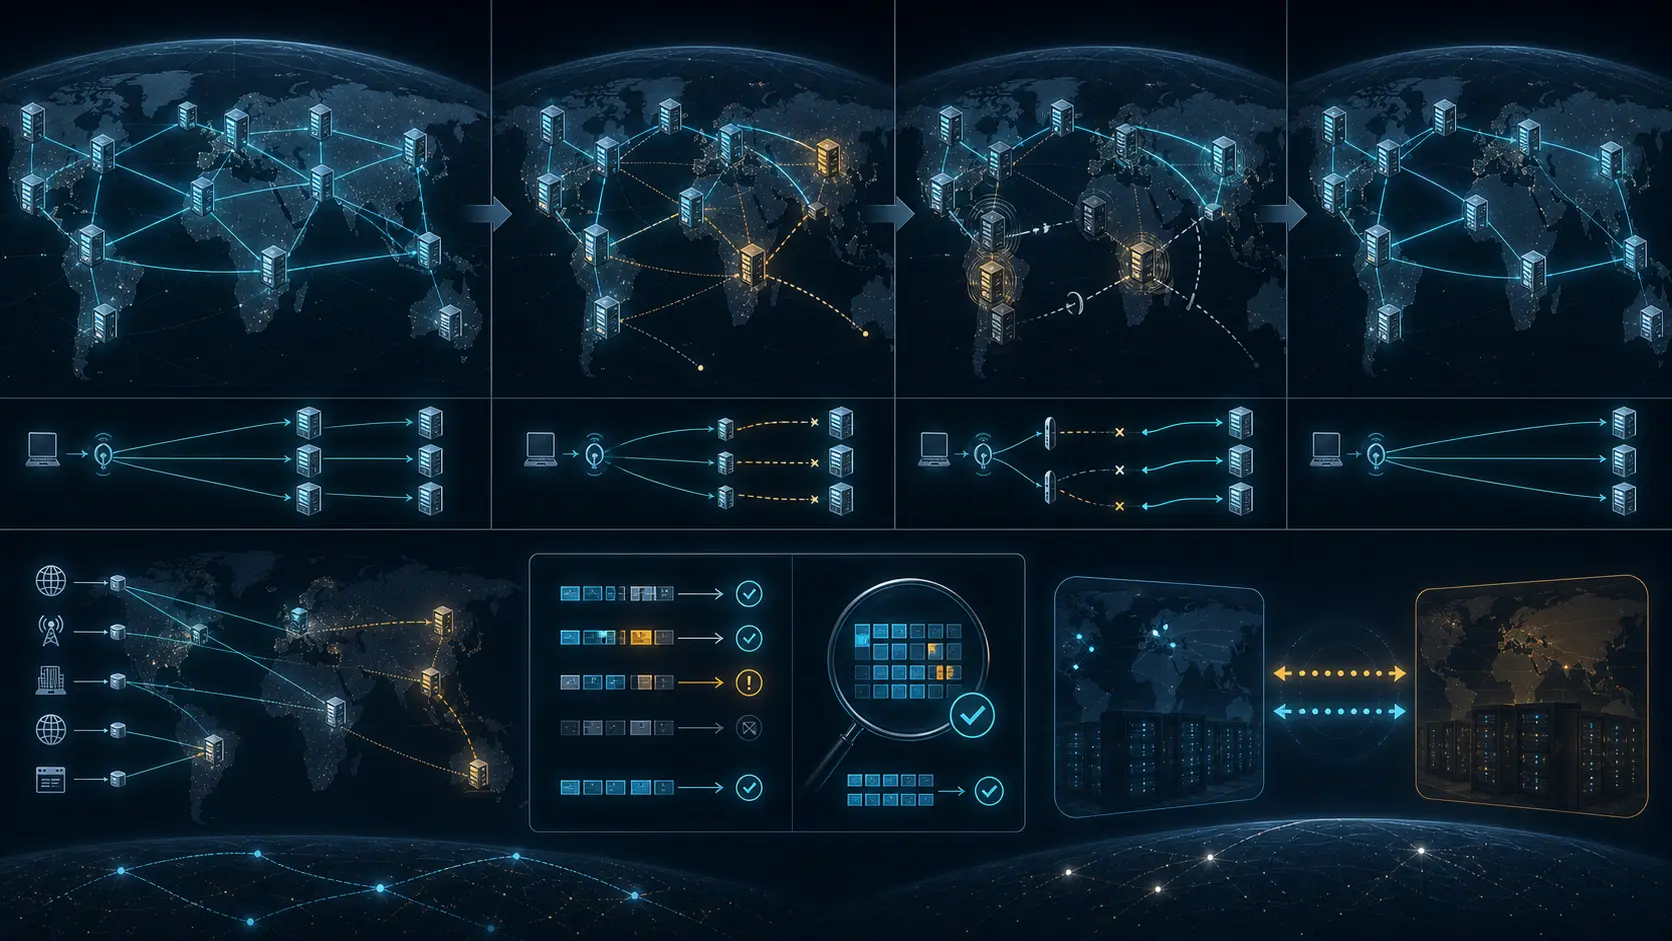
El fallo de F-Root: por qué la redundancia no sustituye una preparación de conmutación verificable
El incidente de F-Root del 23 de enero de 2020 muestra que una infraestructura distribuida puede conservar capacidad técnica y, aun así, sufrir un riesgo de coordinación cuando el control del software, la detección del problema y la retirada de rutas están repartidos entre…

Tendencias de servicios en la nube de Europa y Oriente Medio
La frontera regional detrás de la GPU: cómo evaluar la capacidad desplegable de Genesis Cloud
El inventario de aceleradores no basta para describir una nube de inteligencia artificial. La capacidad útil también depende de dónde residen los datos, hasta dónde llega la red privada y cuánto trabajo exige reconstruir un servicio cuando cambia de región. La documentación…

Expediente
La respuesta había caducado; la avería no: DNS serve-stale y la autoridad más allá del TTL
Cuando la fuente autoritativa deja de responder, un dato antiguo puede mantener un servicio en marcha. El precio es una nueva decisión de autoridad: ya no es el editor de la zona quien permite el uso ordinario, sino el operador del resolver quien conserva y proyecta una…