
Perfil
Informe
La inteligencia de perfil de Informe conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

IETF
El filtro de direcciones de origen necesita noticias del otro lado
La última consulta del IETF sobre SAVNET no anuncia un dispositivo nuevo. Expone una asimetría operativa: quien decide si un paquete entra puede no ser quien primero descubre que la decisión fue equivocada.
IETF
BIER Ping dio por bueno el reenvío. Una salida ausente aún podía ocultarse en el BitString
El 21 de septiembre de 2026, la IESG aprobó BIER Ping como Proposed Standard. La noticia no convierte un “éxito” en prueba total: si la consulta nombra varias salidas, la respuesta de una no rinde cuentas por las demás.

IETF
La última clave de RSVP puede seguir en uso después de caducar
Un plazo fijado en la configuración parece una línea roja hasta que llega sin relevo. El borrador de autenticación RSVP que examina TEAS conserva una salida para ese caso: mantener la verificación criptográfica con la última asociación conocida, mientras la red se enfrenta a una…

Expediente
La firma del TPM era válida. La referencia pertenecía a la imagen anterior
RFC 9684 normaliza la recuperación de Evidence mediante RPC YANG: reto fresco, selección de PCR, quote firmada y registros de medición. El mecanismo no decide si el baseline corresponde a la versión instalada, si el Verifier aplica la política correcta ni si el Relying Party…

IETF
Un certificado C509 más pequeño exige saber qué bytes se firmaron
Reducir el tamaño de un certificado facilita su transporte, pero también obliga a describir con precisión el objeto que verifica cada extremo. La nueva versión del borrador C509 se ocupa de esa frontera, no de conceder confianza por compresión.

IETF
No se encontró conflicto normativo. La clave de fábrica sigue sin tener una calificación de seguridad
La IESG no encontró un conflicto que impida publicar una taxonomía de la IRTF sobre claves y anclas de confianza instaladas por el fabricante. Esa decisión despeja un trámite. No ordena las cinco rutas de fabricación por seguridad ni acredita lo que ocurrió dentro de una planta.

Expediente
La descarga terminó bien. El salto de origen anuló la sesión RRDP
RFC 9674 obliga a conservar una prueba que muchos tableros descartan: la cadena de autoridad entre la URI `rpkiNotify`, las referencias a Snapshot y Delta y cada redirección HTTP. Un 200 final no sanea un salto entre orígenes, y una sesión del mismo origen tampoco certifica los…
Historias
AFRINIC registra el traspaso de cuatro bloques de Fliber a Level 7; luego cambia el origen BGP
El resumen de inteligencia de AFRINIC registra el traspaso de cuatro bloques de Fliber a Level 7; luego cambia el origen BGP explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y…

Expediente
Una llamada a la API web no equivale al permiso del navegador
La página formula una petición; el navegador conserva otra función: decidir qué puede cruzar hacia sus capacidades. La revisión de un borrador del W3C separa ahora ambos momentos en su esquema más simple de amenazas web.

IETF
Un destinatario abrió el JWE. La política de receptores seguía pendiente
Un sobre con tres destinatarios puede entregar el texto claro después de que funcione una sola ruta criptográfica. El perfil de HPKE para JWE hace visible qué ruta funcionó; no convierte ese éxito en prueba de que la lista prevista, la regla de aceptación y el conjunto de…

Expediente
Dos chasis mostraban la misma política. Solo uno podía ejecutar la opción a velocidad de línea
RFC 9673 no promete que todos los routers realicen el mismo trabajo Hop-by-Hop. Define una convivencia más honesta: el paquete puede seguir, la capacidad agregada debe quedar protegida y cada operador habilita solo las opciones que su plataforma puede asumir. La etiqueta de…
Expediente
YAML-LD advierte del riesgo del analizador sin certificar su seguridad
Un documento YAML-LD breve puede exigir mucho más trabajo del que su tamaño sugiere. La nueva redacción del W3C señala ese desajuste, pero deja a quien despliega el software la elección y el control del analizador.

IETF
En SATP, el punto irreversible llega antes que una prueba universal
El momento decisivo no es el último recibo, sino el mensaje anterior. Cuando la pasarela emisora envía `Commit-Final`, el activo de origen ya se ha quemado y abortar deja de ser eficaz. SATP conserva quién dijo qué; la comprobación de lo ocurrido en cada red sigue otro camino.

Expediente
La autoridad cambió en 2024. El firmware del punto de acceso seguía siendo el mismo
RFC 9672 trasladó el mantenimiento futuro de OWE al grupo IEEE 802.11. Esa decisión ordena quién modifica la especificación; no reescribe el software comprado antes, no amplía una certificación y no demuestra cómo negoció una sesión concreta.

IETF
JOSE pone tres metas de seguridad en la puerta del registro, no un veredicto de despliegue
El dato decisivo del nuevo Last Call de JOSE no está en los dos algoritmos heredados del título. Está en tres propiedades criptográficas que convertirían una valoración amplia de «credibilidad» en preguntas técnicas más concretas, sin prometer que el software situado al otro lado…
Expediente
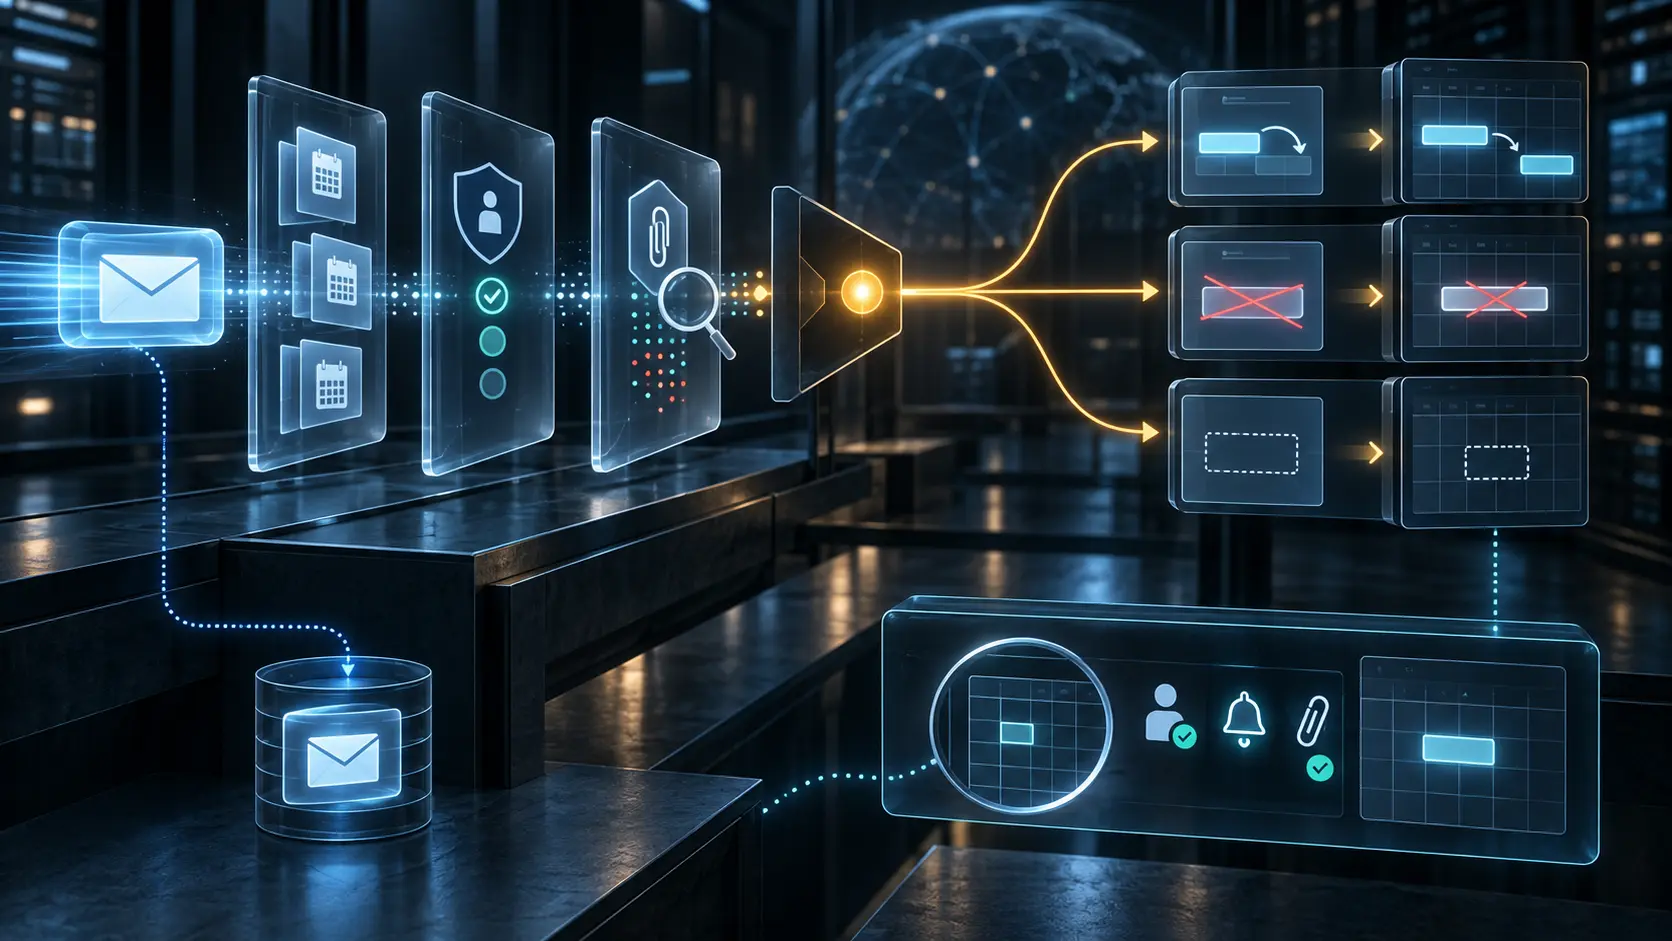
El dominio pasó la autenticación. La persona aún podía no haber querido cancelar la reunión
RFC 9671 incorpora señales como SPF, DKIM, DMARC y S/MIME a la decisión de confianza, pero no convierte una comprobación técnica en voluntad humana. Automatizar el calendario exige conservar esa frontera.
Expediente
La declaración de apoyo a GPC no demuestra qué pasó con los datos
Una señal enviada por el navegador puede expresar una decisión de la persona. Un archivo publicado por un sitio puede expresar intención de respetarla. El borrador de W3C deja claro que ninguna de las dos cosas describe por sí sola el tratamiento posterior de los datos.

Empresas de servicios en la nube de Asia-Pacífico
NxtGen: la plataforma cloud india que sigue operando mientras su ronda de 2025 sigue en duda
NxtGen centros de datos & Cloud Technologies, con sede en Bengaluru, sigue entregando capacidad de cómputo de IA bajo la IndiaAI Mission, pero el registro público de su ronda de financiación de 2025 muestra cifras contradictorias: una mandato de 300 millones de dólares al banco…

IETF
Una función de red, cuatro tareas de seguridad: la cartera de certificados que RFC 9509 dejó a cada operador
El problema no es si un certificado 5G es válido, sino para qué trabajo fue emitido y cuántos trabajos dependen de la misma clave. RFC 9509 incorporó tres nombres al registro; la arquitectura de credenciales sigue siendo una decisión local.

Expediente
El nombre parecía correcto. El Principal pertenecía a otra persona
RFC 9670 convierte el intercambio de objetos JMAP en un modelo coherente de Principals, derechos y notificaciones. Esa coherencia no elimina el punto más humano del control de acceso: escoger la identidad correcta antes de concederle nada.