
Perfil
Informe
La inteligencia de perfil de Informe conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

IETF
Dos relojes después de retirar a un atestador OAuth
Un cambio en los metadatos de un cliente no viaja a la vez a todos los servidores ni deshace los permisos ya concedidos. La primera versión de un proyecto OAuth permite separar esas etapas y preguntar quién responde por cada una.

IETF
DTPC permite borrar un estado antes de que la red llegue a perderlo
Ahorrar capacidad en una red con interrupciones puede exigir no enviar una actualización que ya quedó vieja. El borrador DTPC entrega esa facultad a la aplicación; por eso la eliminación necesita una evidencia distinta de los acuses de transporte.
Tendencias de ISP regionales de Europa y Oriente Medio
Los tres primeros nombres de ALPSiX ya aparecen en el registro de AAIX
Una inauguración y una lista de redes preparadas para conectarse todavía no demuestran tráfico adicional. Para justificar la inversión pública, ALPSiX tendrá que explicar qué añade a un mercado en el que esos mismos participantes ya figuran en AAIX.

IETF
Dos mundos caben en el expediente; la prueba no revisa quién lo cerró
Un borrador individual publicado el 28 de septiembre quiere convertir la falta de una conclusión en un resultado comprobable por terceros. Su hallazgo depende de una condición anterior a cualquier firma: el expediente, las reglas y los mundos posibles tienen que quedar definidos…

IETF
BGP encontró una dirección alcanzable, pero aún no había medido el camino del paquete
Un nuevo borrador de IDR aborda una confusión silenciosa del enrutamiento moderno: la dirección `NEXT_HOP` que BGP puede alcanzar no siempre es el túnel, la política o el SID que transportará el tráfico. La propuesta obliga a que cada decisión conserve una sola realidad de…

IETF
El identificador coincide, pero los verificadores ya no admiten lo mismo
La revisión `-04` de CAID conserva el cálculo para los objetos aceptados por ambas versiones y, a la vez, cierra la puerta a ciertas entradas antes válidas. Si dos organizaciones actualizan sus verificadores en momentos distintos, una coincidencia de identificadores no resuelve…

Historias
Los ganadores de RIPE 93 llegaron después del filtro editorial
El concurso anunció dos ganadores el 22 de septiembre, pero sus reglas sitúan primero la revisión editorial habitual. Los 11 artículos de la página son los publicados como participantes, no todos los textos enviados.

Expediente
La política nombró el servicio. El cortafuegos vio otra dirección: RFC 9726
Una MUD puede describir correctamente el destino que necesita un dispositivo y aun así producir un bloqueo legítimo pero equivocado. Entre el nombre y el paquete hay una resolución, un reloj, una vista de red y una compilación de reglas que la RFC 9726 obliga a tratar como…

IETF
El resolutor declaró la excepción, no autenticó la respuesta
Una nueva señal DNS puede revelar que un resolutor suspendió la validación para un nombre. Esa transparencia importa, pero no garantiza la respuesta, no justifica la decisión operativa y no demuestra que la aplicación llegó al servicio correcto.

IETF
AAuth Events: un aviso guardado puede llegar cuando ya no sirve
El primer borrador de AAuth Events propone un buzón siempre disponible para los agentes que no pueden recibir avisos directos. Su respuesta de aceptación confirma un depósito duradero, pero deja abierta la carrera entre la entrega final y la caducidad del evento.

IETF
El padre reconoció la frontera sin fingir que podía cruzarla
La propuesta de una «zone cut to nowhere» permite que el DNS público admita la existencia de una zona hija privada sin inventar servidores autoritativos accesibles desde Internet. Esa diferencia entre reconocer un límite y ofrecer un camino es pequeña en el fichero de zona, pero…

IETF
El límite de cada agente no es el límite de la cuenta
Un borrador exploratorio de AAuth plantea topes de gasto exigibles por token. Su punto más delicado aparece cuando se emiten varios a la vez: cumplir cada autorización no equivale a respetar el presupuesto total que la persona pretendía mantener.
Expediente
Dos campos `aud`, dos autoridades distintas: RFC 9701
Un JWT de introspección puede contener un `aud` para la respuesta y otro dentro del estado del token. Ambos son correctos y responden preguntas diferentes. Si una implementación aplana la estructura, una comprobación criptográfica impecable puede terminar aplicando la autoridad…
IETF
El servidor dejó de enviar la escalera; el resolver heredó la obligación
SigTag reduce una respuesta DNSSEC poscuántica cuando el cliente declara que ya conserva la Merkle Tree Ladder firmada. El ahorro no elimina la prueba: la desplaza al estado local del resolver y obliga a demostrar qué guardó, bajo qué firmante y cómo recupera la firma completa si…

IETF
La firma puede comprobarse y la prueba seguir sin ser admisible
Una nueva revisión de un borrador individual sobre acciones de agentes obliga a distinguir entre la integridad de un justificante y la confianza que cada operador deposita en él. Es una diferencia de gobierno operativo, no una disputa semántica sobre la palabra «válido».

IETF
El certificado se hizo más pequeño; la decisión de confianza no
El resumen de inteligencia de El certificado se hizo más pequeño; la decisión de confianza no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…

Expediente
El procesador ignoró un parámetro y declaró éxito; la intención ya había cambiado: RFC 9695
La extensibilidad suele celebrarse cuando un receptor antiguo continúa en lugar de rechazar un valor nuevo. En medios hápticos, esa continuidad necesita una contabilidad más exigente: el elemento omitido puede describir precisamente la capacidad, la zona corporal o el límite que…
Empresas de servicios en la nube de Asia-Pacífico
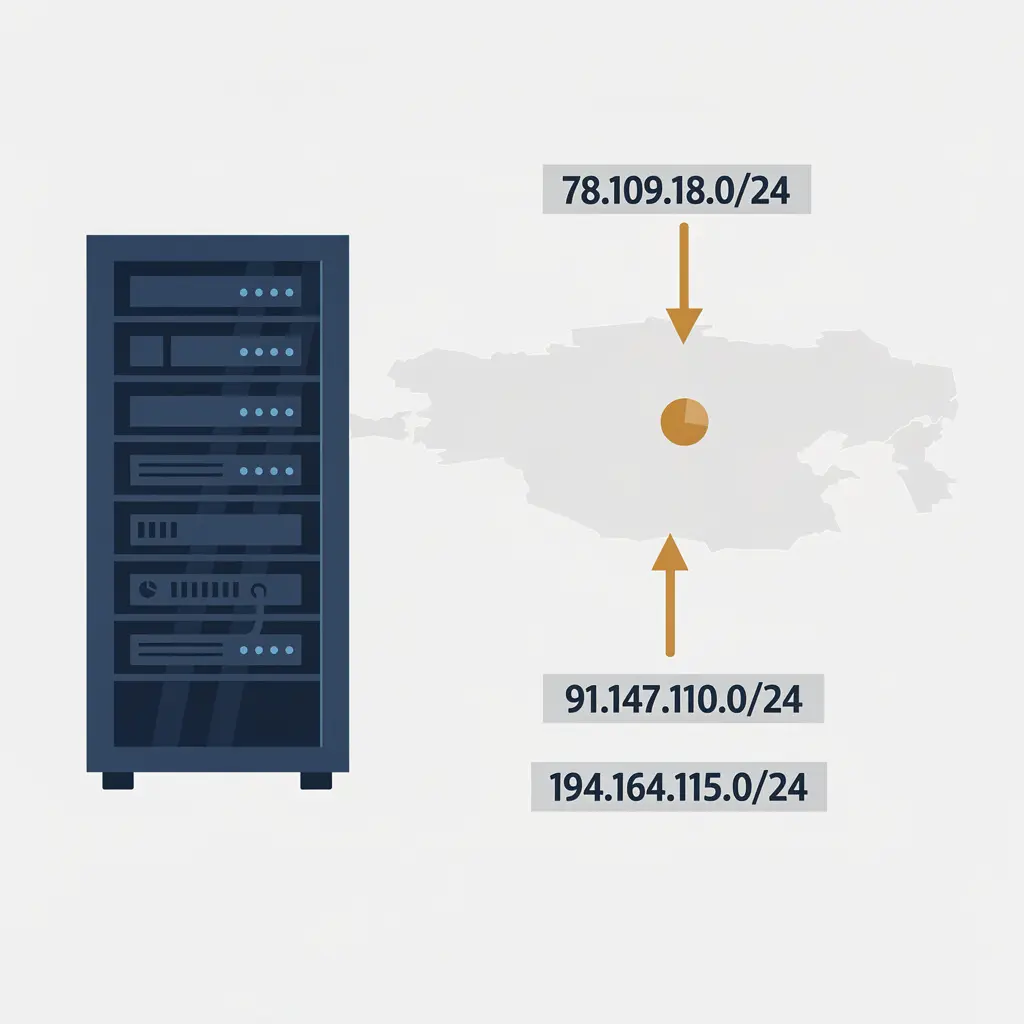
NovaCloud: dos operadores, un nombre y la distancia entre marketing y enrutamiento
Un mazo de corta pero directa: dos redes de registro, ambos operadores utilizando el nombre NovaCloud. El trabajo de este informe es examinar si esos nombres corresponden a servicios de nube reales y operativos, o si representan más bien artefactos administrativos. Para ello…
IETF
Un intermediario puede desaparecer sin cambiar la petición
La huella de un mensaje describe sus cambios, no necesariamente a todos los sistemas por los que pasó. Una revisión de una propuesta WIMSE intenta cerrar esa diferencia para los intermediarios que reenvían sin modificar.

IETF
Una actualización SUIT puede llegar a un dispositivo que no conoce su orden
El borrador más reciente sobre gestión de actualizaciones SUIT desplaza una comprobación crucial al despliegue concreto: antes de enviar un manifiesto, alguien tiene que saber si los receptores admiten las extensiones opcionales que este necesita. La firma no resuelve esa…