
Perfil
Analysis
La inteligencia de perfil de Analysis conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

Historia de Internet
El paquete horario que no daba la hora: cómo Kiss-o'-Death convirtió el rechazo de NTP en una acción
Un cliente obediente puede hacer exactamente lo equivocado. Recibe `RATE`, acepta un intervalo desmesurado y deja de consultar su única fuente útil. El servidor queda protegido, pero el reloj pierde servicio. El Kiss-o'-Death de NTP nació para frenar una carga real y terminó…

Historia de Internet
El archivo no llegó desde el puerto 69: cómo TFTP fijó los extremos de cada transferencia
Un equipo que apenas ha arrancado conoce muy poco: una dirección, el nombre de un archivo y el puerto 69 del servidor. Esa escasez explica la utilidad de TFTP, pero no significa que toda la transferencia ocurra en el puerto conocido. La primera respuesta aceptada crea un par…

Historia de Internet
La pregunta que SMTP aprendió a no contestar: cómo VRFY separó la aceptación del correo de la revelación del directorio
En 1982, una máquina remota podía enviar `VRFY Smith` a un servidor SMTP y recibir el nombre completo de Fred Smith junto con su buzón. Era una herramienta de diagnóstico excelente porque hacía visible el directorio. También era peligrosa por esa misma cualidad: el transporte de…

Historia de Internet
El servidor devolvió el nombre nuevo: cómo UIDPLUS hizo verificables las mutaciones IMAP
Copiar tres mensajes parecía una operación sencilla hasta que el servidor respondió que había terminado. En la carpeta de origen seguían llamándose 304, 319 y 320; en la de destino habían recibido otros UID. El cliente conocía el resultado general, pero no la correspondencia.…

Historia de Internet
El comando que cedía la conexión: por qué SMTP sustituyó TURN por ETRN
Un sitio llamaba a su proveedor y pedía que la línea diera la vuelta. El servidor podía devolver por esa misma conexión el correo acumulado. La economía ocultaba una cesión de autoridad: el interlocutor había pronunciado un nombre de host, pero no había probado su derecho a…

Historia de Internet
El plazo que el relé no podía reiniciar: cómo SMTP DELIVERBY hizo heredable el tiempo
Un mensaje salió con 120 segundos y llegó al siguiente diálogo SMTP con 98. Los 22 segundos gastados no eran un detalle contable: eran la parte de la obligación que el primer relé ya había consumido.

Historia de Internet
Dos copias podían compartir el mismo identificador: el límite deliberado de POP3 UIDL
La RFC permitió que un servidor calculara el UID a partir del mensaje y exigió al cliente tolerar dos copias idénticas con el mismo valor. Aquella excepción no debilitó UIDL: definió con precisión qué resolvía. El token reconocía una entidad a través de sesiones en un buzón, pero…
Historia de Internet
El código de error que pidió identificarse al bloqueador
HTTP 451 podía hacer visible un obstáculo legal y señalar a quien lo ejecutaba. No podía obligar a informar, validar la orden ni detectar bloqueos bajo HTTP.

Historia de Internet
La última línea sin comprimir: cómo IMAP cambió el significado de cada byte siguiente
La respuesta parecía rutinaria: una etiqueta, `OK`, una frase breve y CRLF. Pero era la última línea que podía leerse así. Si el servidor aceptaba COMPRESS, el byte siguiente ya no pertenecía directamente al idioma visible de IMAP. Entraba en un flujo DEFLATE cuyo comienzo ambos…

Historia de Internet
El saludo que hubo que repetir: cómo STARTTLS reinició la confianza de SMTP
El primer nombre del cliente y la primera lista de capacidades habían viajado sin protección. Envolver después la misma conexión con TLS no podía volver fiables aquellas palabras anteriores. SMTP resolvió la paradoja con una decisión radicalmente sencilla: al terminar el…
Historia de Internet
La credencial que no podía firmar el mensaje: cómo SMTP AUTH acotó la identidad de envío
Una credencial podía abrir el acceso al servidor de envío, pero no firmaba la carta que entraba. SMTP AUTH resolvió el problema del usuario móvil sin borrar esa diferencia: autenticar una sesión, autorizar una acción, admitir un remitente y atribuir un texto son operaciones…
Institucionales globales
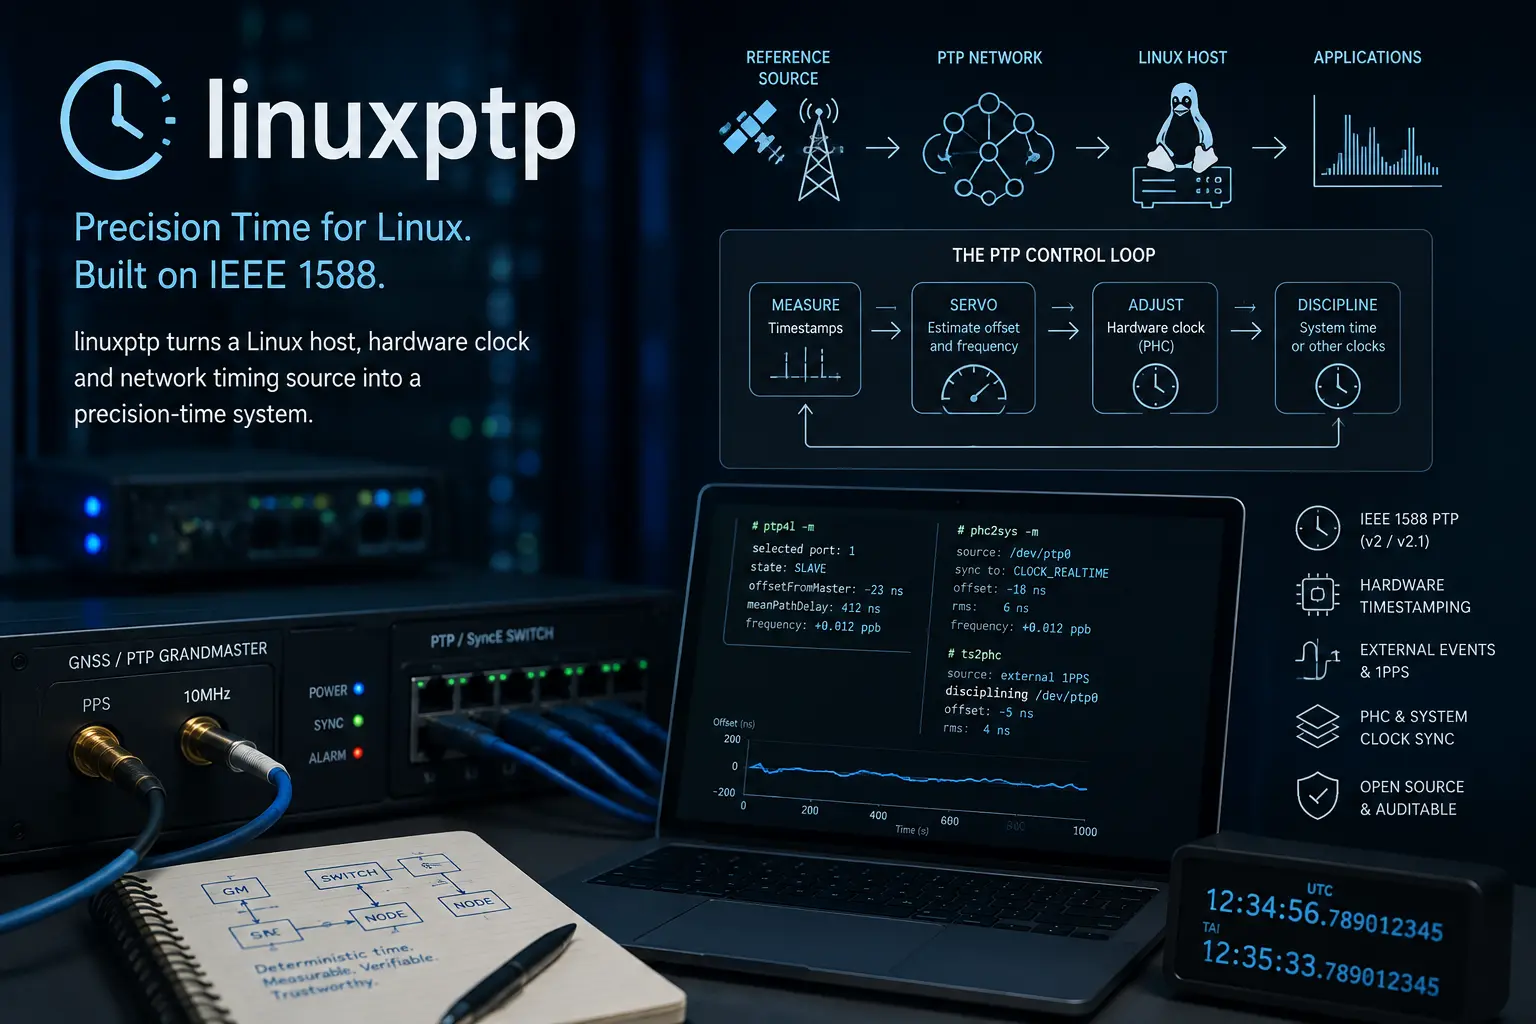
linuxptp y el lazo de control del tiempo de precisión
linuxptp convierte un host Linux, un reloj de hardware y una fuente de sincronización de red en un sistema de tiempo de precisión. Sus demonios coordinan el estado de IEEE 1588, las marcas de tiempo de paquetes, los servos y los relojes del sistema, pero el software por sí solo…

Académicos
Laurent Vanbever y la red que debe probarse mientras cambia
El trabajo de Laurent Vanbever trata la configuración de red como software ejecutable cuyos fallos pueden aparecer antes, durante o después del despliegue. Desde migraciones de enrutamiento seguras y síntesis de configuración hasta la detección de BGP en tiempo de ejecución y las…

Historia de Internet
La dirección que no podía degradarse: cómo SMTPUTF8 convirtió la ruta en parte del nombre
Un nombre visible con acentos podía cruzar el correo antiguo porque rodeaba una dirección ASCII. Un nombre de buzón no ASCII era el destino. SMTPUTF8 exigió que cada relé demostrara que podía transportar esa identidad sin inventar otra.
Académicos
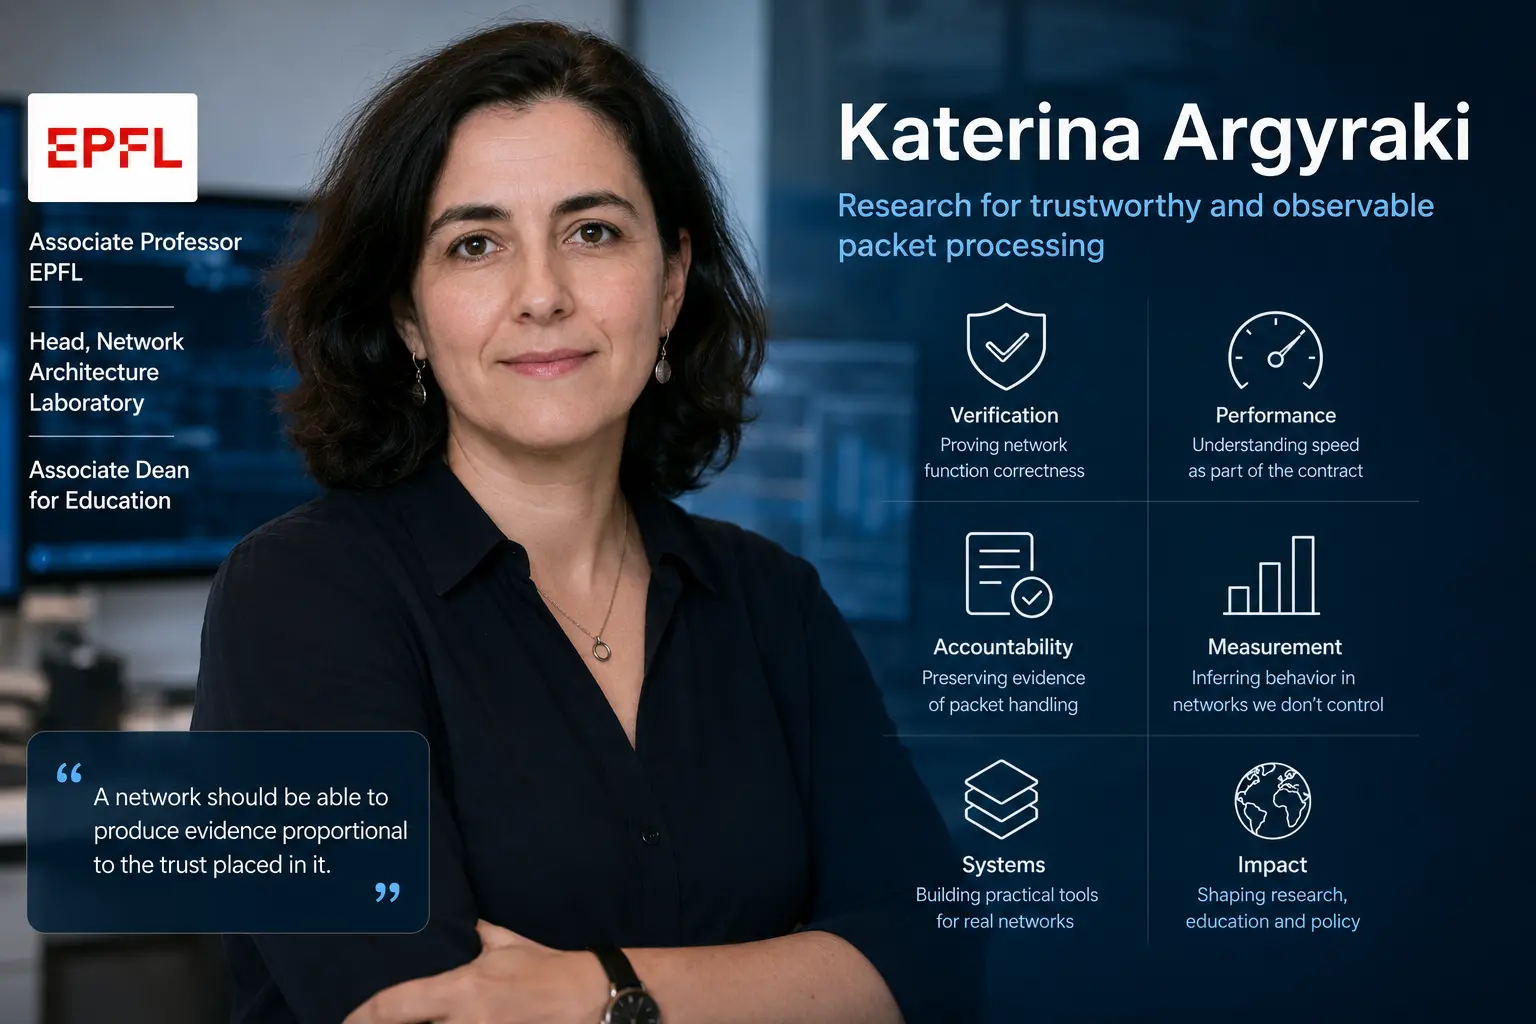
Katerina Argyraki y la búsqueda de pruebas en el reenvío de paquetes
La investigación de Katerina Argyraki persigue un problema que se vuelve más difícil a medida que las redes son más programables: un sistema de procesamiento de paquetes puede ser rápido y flexible, pero operadores y usuarios suelen tener poca evidencia de que se comportó…

Historia de Internet
El recibo que no podía prometer la entrega
SMTP DSN convirtió el rebote en evidencia estructurada sin borrar su límite esencial: el remitente podía pedir un informe, pero este no podía acreditar más de lo observado por el sistema.
Institucionales globales
BIRD y el motor de políticas de enrutamiento tras los puntos de intercambio de Internet
BIRD Internet Routing Daemon pasó de ser un proyecto universitario checo a un sistema de plano de control utilizado en entornos exigentes, como los puntos de intercambio de Internet. Su historia muestra cómo el software abierto reduce la dependencia de plataformas propietarias y…

Historia de Internet
El octavo bit necesitó permiso en cada salto: cómo 8BITMIME cambió SMTP
Un mensaje podía describir una letra acentuada aunque no todos los relés pudieran conservar sus octetos. 8BITMIME convirtió esa incertidumbre en una promesa por conexión: anunciar capacidad y custodiar cada bit aceptado.

Historia de Internet
Los comandos que partieron antes que sus respuestas: cómo SMTP PIPELINING cambió la espera
El SMTP original hacía una pausa tras casi cada orden. En un enlace distante, el silencio de ida y vuelta podía durar más que el envío de las propias líneas. PIPELINING acortó esa espera, pero convirtió el orden en el libro mayor del trabajo aún sin resolver.

Historia de Internet
El método que rechazó el malentendido: HTTP 510
RFC 2774 impedía que un servidor ignorase una extensión obligatoria y aun así anunciara éxito. El destino de 510 muestra el coste de verificar el sentido.