
Impacto
Alto
En la faceta Impacto, el análisis de impacto de Alto destaca artículos en los que el nivel de efecto esperado, la exposición operativa o la relevancia para la toma de decisiones es comparable. La página permite a los lectores distinguir las actualizaciones rutinarias del mercado de las señales de mayor calado sobre gobernanza, infraestructura, seguridad e inversión que pueden afectar a la planificación, la contratación, las políticas o la exposición de los clientes. Conecta el nivel de consecuencia con la evidencia pública, las organizaciones relacionadas, el contexto regional, las dependencias operativas, la continuidad del servicio, la competencia, el momento de la inversión, el cumplimiento normativo y el riesgo para el cliente. Ayuda a los lectores a decidir qué novedades merecen un seguimiento más profundo, qué actores están más expuestos y cómo una señal puede afectar a las operaciones o a la planificación del mercado.

Historia de Internet
El archivo cambió de sitio: cómo DHCP aprovechó sus campos de arranque
Que el campo file dejara de contener un nombre no significaba que hubiera desaparecido el archivo de arranque. DHCP aprendió a reutilizar ese espacio y a expresar el nombre como una opción. La ganancia exigía algo más que capacidad: una declaración visible y reglas comunes para…

Historia de Internet
El resolutor responde por sí mismo: el límite que dio sentido a NSID
Una respuesta DNS puede contener datos obtenidos antes y en otro lugar. El identificador NSID no intenta reconstruir ese viaje: señala, cuando el operador decide proporcionarlo, la instancia que participa en el intercambio actual. Su historia es la de una pregunta deliberadamente…

Historia de Internet
El receptor no podía saberlo todo: la comprobación limitada de ECN Nonce
Para detectar que alguien ocultaba la congestión, un experimento de TCP aprovechó un dato que el propio marcado de la red había borrado. Su detalle más importante no era cómo detectar un error, sino cuándo dejar de comprobar: también un receptor honrado podía haber perdido la…

Historia de Internet
Una conexión, un nombre y una decisión local: la propuesta de TCPMUX
El puerto 1 podía servir de entrada a programas que no tenían un número oficial propio. Pero compartir la puerta no resolvía quién debía contestar, qué entendía el cliente ni cuándo podía darse por realizado el trabajo.
Historia de Internet
Un bit no mantiene encendido un servicio: el límite de DNS WKS
WKS prometía ahorrar conexiones inútiles mediante un catálogo de puertos en DNS. Pero un catálogo incompleto podía descartar servidores de correo que sí funcionaban: la ausencia no era una prueba segura.

Expediente
El número era conocido, pero el flujo no: IPFIX y la autoridad de un dominio de observación
El exportador volvió a conectarse y el colector reconoció el Template ID 256. Reutilizó la definición guardada de la sesión anterior; los bytes nuevos produjeron cifras plausibles y el panel siguió verde. Lo que había cambiado era el significado de los campos. El número 256 nunca…

Historia de Internet
La respuesta que solo podía nombrar lo que sabía un servidor: por qué DNS retiró IQUERY
Hubo una consulta DNS que llegaba sin pregunta. En su lugar, colocaba un registro de recurso en la sección Answer y pedía al servidor que descubriera los nombres asociados a ese valor. La simetría era atractiva: si una consulta normal iba del nombre al recurso, una consulta…
Expediente
El TXT era correcto. El proveedor seguía sin ser el dominio: DNS-01 y la autoridad de una validación delegada
La empresa cerró las cuentas del proveedor, retiró su secreto de CI y eliminó su acceso al almacén. Pero `_acme-challenge` aún delegaba en una zona suya. Su cuenta ACME pidió un certificado comodín, apareció el resumen TXT esperado y la validación pasó. ACME hizo exactamente lo…
Expediente
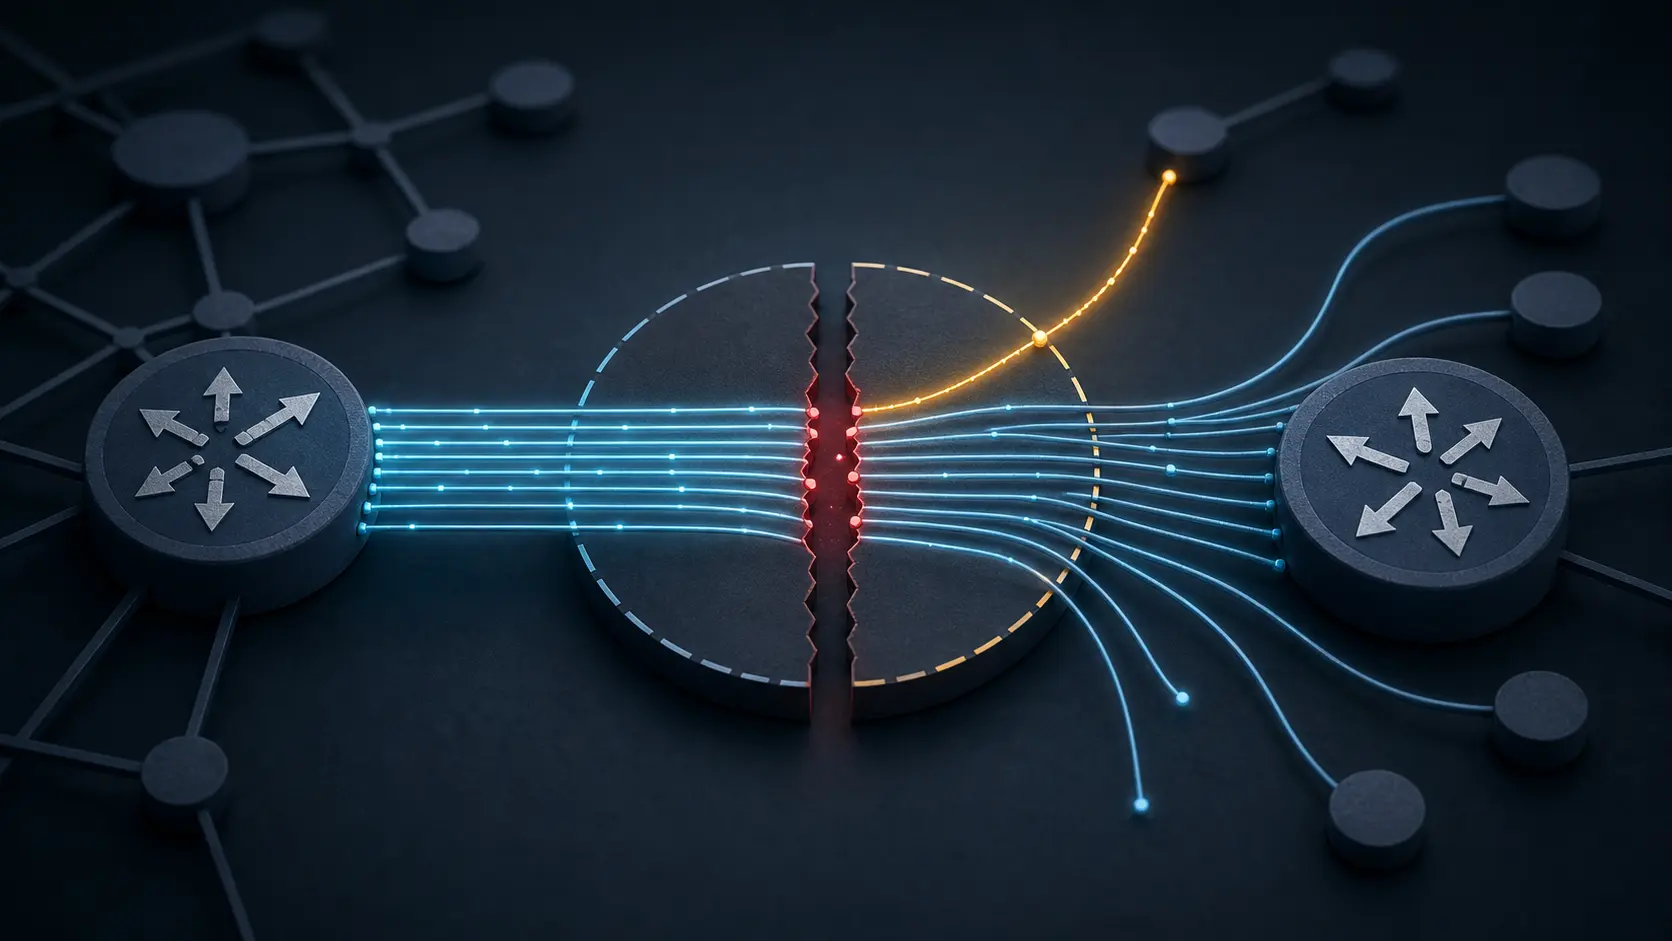
Un presupuesto que puede apagar un vecino: autoridad y riesgo en BGP maximum-prefix
La función maximum-prefix suele describirse como un freno ante una tabla inesperadamente grande. Sin embargo, el freno no siempre rechaza solo el exceso: puede cerrar la sesión que transporta también todas las rutas anteriores. Gobernar ese límite exige saber qué cuenta, qué…

Historia de Internet
El acuse que no podía nombrar el paquete: cómo Karn enseñó a TCP a rechazar una medición
El mismo tramo de bytes sale dos veces: primero como transmisión original y después, al vencer el temporizador, como retransmisión. Llega un único ACK y la ventana avanza. La entrega es visible; el origen temporal no. El algoritmo de Karn convirtió esa diferencia en una norma de…

Expediente
La respuesta DNS era segura. Elegir el host seguía siendo política: SSHFP y la autoridad de una huella
Un operador escribió `ssh db`. El sufijo de búsqueda recibido de la red convirtió ese nombre corto en otro nombre completo. El RRset SSHFP era DNSSEC Secure, la huella coincidía y el servidor poseía la clave privada. Todas las pruebas eran correctas para el host elegido por el…
Expediente
La firma pasó, pero From no era el firmante: DKIM y la autoridad de una firma de dominio
El correo presentaba `bank.example` como dominio From y superaba DKIM. La firma válida pertenecía, sin embargo, a `receipt-alert.example`, controlado por el atacante. La criptografía acertó; el sistema regaló el resultado a otro nombre.

Expediente
El resumen coincidía; el remitente seguía sin identificar: `Content-Digest` y la autoridad de una suma HTTP
El archivo no sufrió ninguna alteración durante el viaje. Era dañino desde el principio y llevaba un `Content-Digest` calculado con absoluta corrección. El servicio confundió esa coincidencia matemática con permiso para ejecutar el cambio.

Expediente
La cabecera nombró al cliente; el par de red no lo confirmó: `Forwarded` y la autoridad de la cadena proxy
El origen debía estar aislado tras dos proxies inversos, pero conservaba una ruta directa. Alguien llegó por ella, escribió una dirección administrativa permitida al principio de `X-Forwarded-For` y superó el control por IP. La cadena era fácil de analizar y la dirección era…

Expediente
El nombre eligió el contexto TLS, no el permiso: SNI y la autoridad de una pista de enrutamiento
La prueba de penetración no robó una clave ni alteró un certificado. Solo escribió `tenant-a.example` en ClientHello. El balanceador cargó el certificado de ese cliente empresarial y el sistema de políticas confundió la selección con identidad. Una cadena que debía ordenar…
Expediente
La firma del certificado pasó; el handshake no: TLS 1.3 `Finished` y la autoridad del transcript
El tablero contó una conexión segura en cuanto validó CertificateVerify. El siguiente mensaje, `Finished`, no coincidió y el cliente cerró con `decrypt_error`. La clave del certificado había demostrado posesión; la operación había convertido ese dato en una finalización que aún…
Tendencias de telecomunicaciones nacionales globales
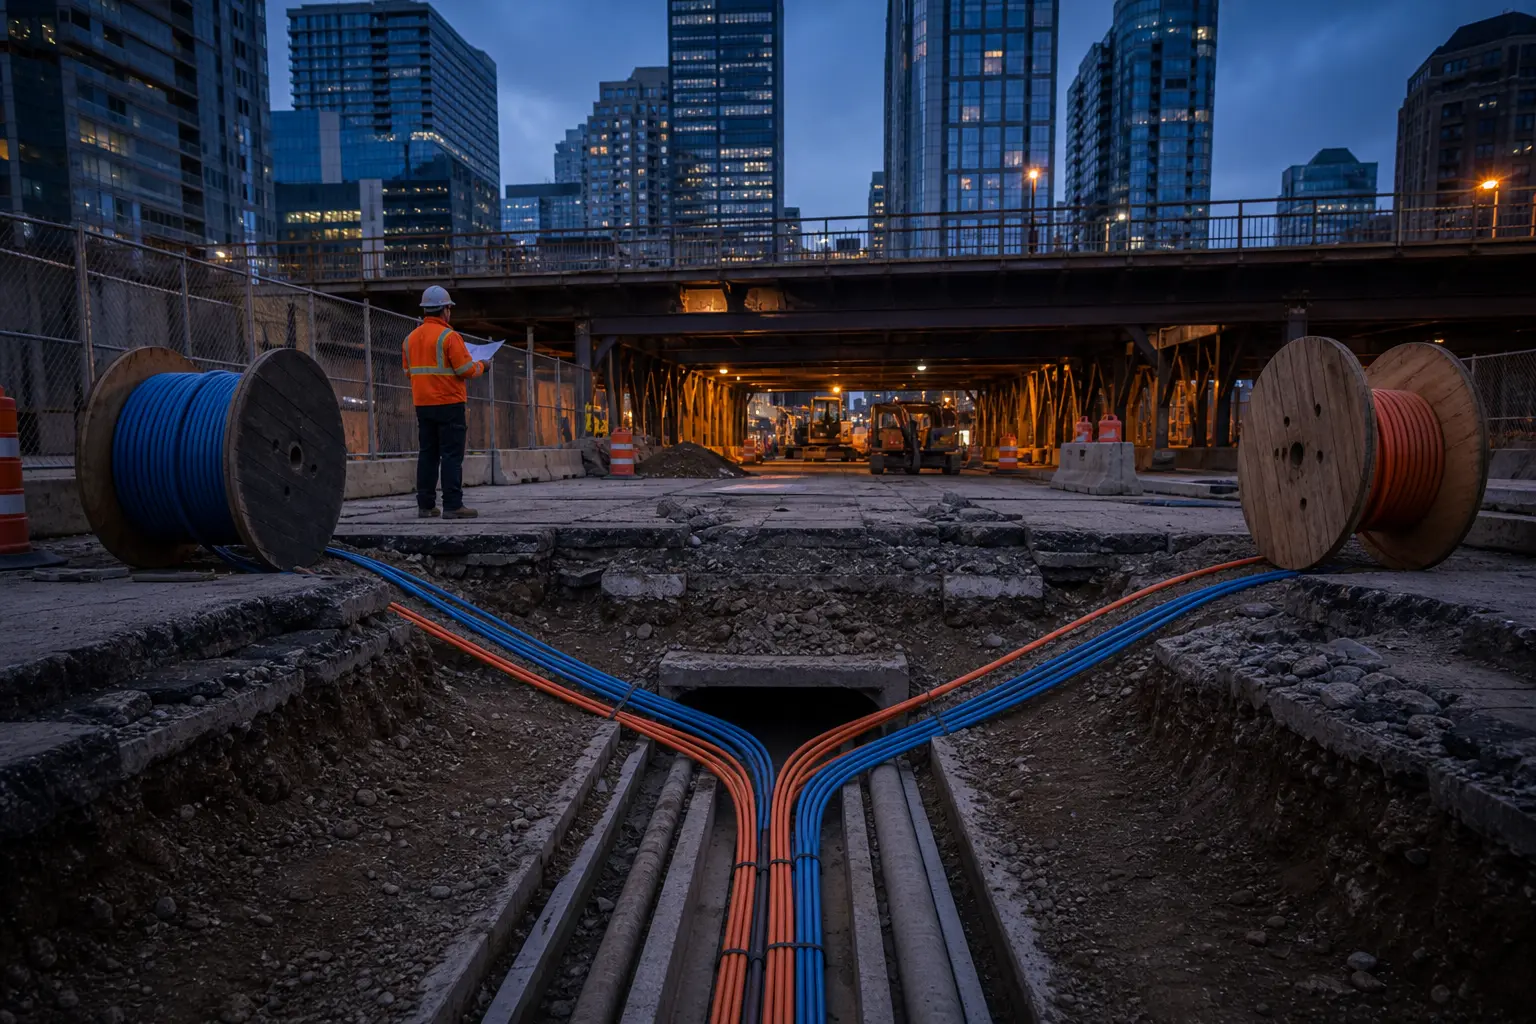
Dos rutas de operador son un solo riesgo si comparten la misma obra civil
Un circuito de respaldo puede tener otro proveedor, otro identificador y otra factura, pero atravesar el mismo ducto y entrar por la misma sala. La resiliencia debe probar una separación física, no solo una separación comercial.
Historia de Internet
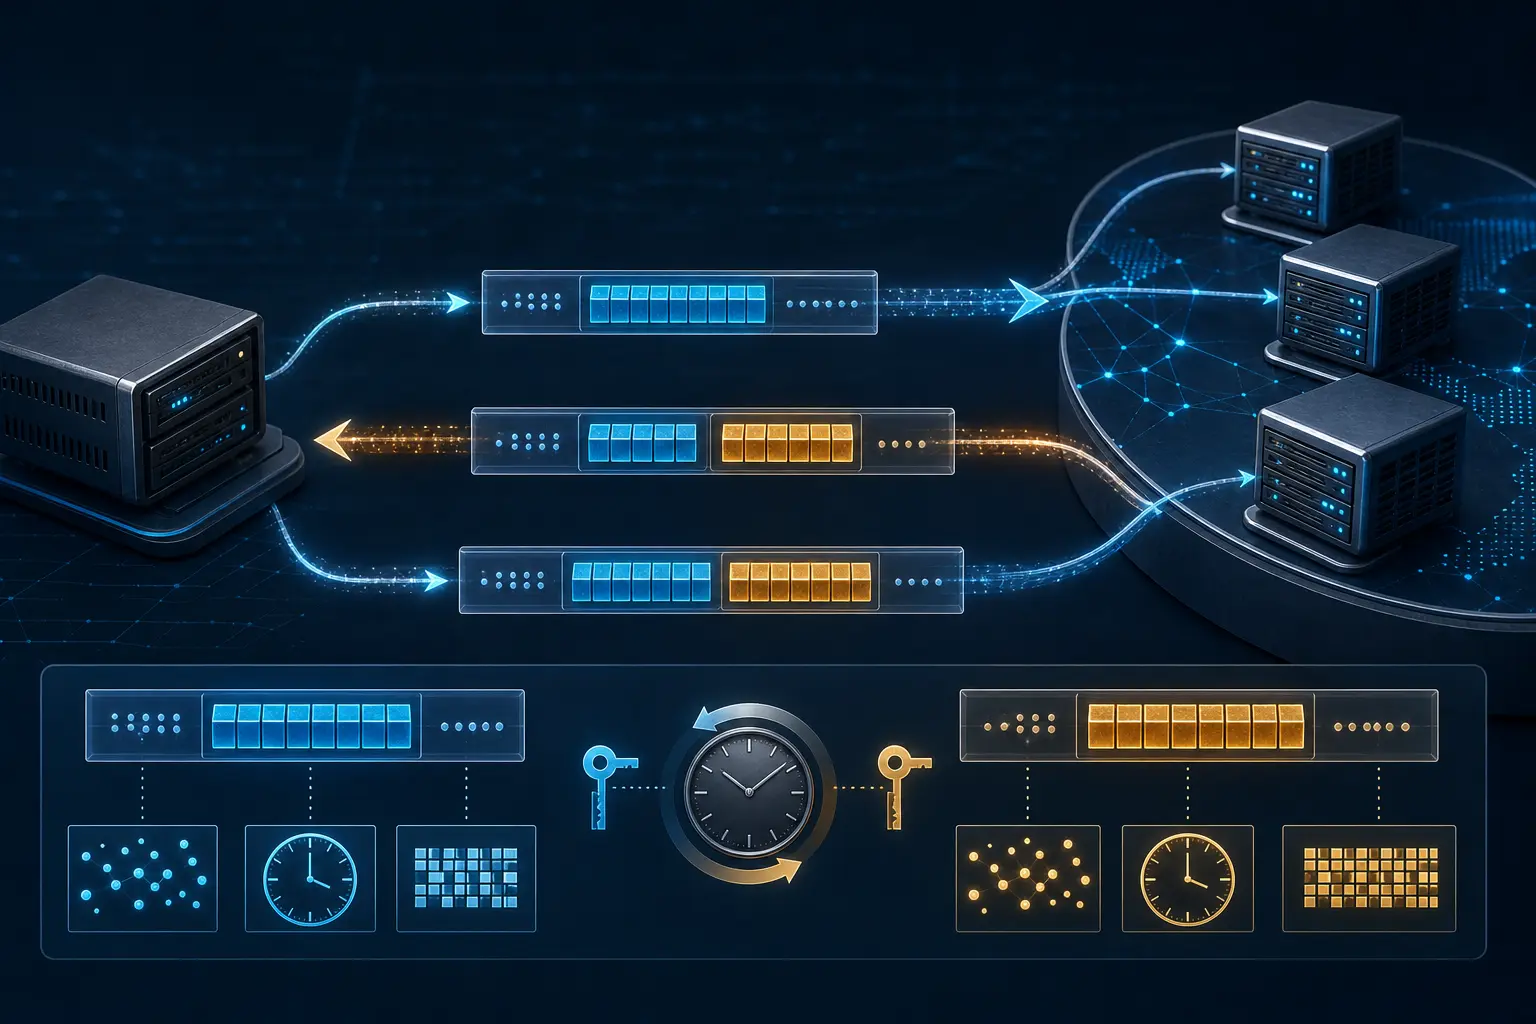
El token que probaba un camino de regreso: DNS Cookies sin identidad
Una pequeña opción de EDNS permitió que un servidor DNS extrajera una conclusión estrecha de una dirección de origen UDP: no quién enviaba la consulta, sino que alguien en esa dirección aparente había recibido una respuesta anterior y podía devolver un token creado por el…

IETF
El paquete marcado antes de perderse: la larga discusión de ECN sobre la congestión
ECN introdujo una idea poco intuitiva en Internet: un router puede advertir de la congestión sin destruir el paquete que transporta el aviso. Dos bits bastan para codificar la señal, pero no para garantizar su significado; eso exige cooperación entre la cola, el receptor, el…

Expediente
El borde acordó HTTP/2; el origen nunca dejó HTTP/1.1: hasta dónde llega la autoridad de ALPN
El cliente ofreció `h2` y `http/1.1`; el borde escogió `h2`, terminó TLS y atendió flujos HTTP/2 válidos. El panel trasladó ese dato a la ficha del origen y lo llamó «HTTP/2 nativo». Pero el borde abría otra conexión hacia atrás y enviaba HTTP/1.1. La negociación observada era…