
Impacto
Alto
En la faceta Impacto, el análisis de impacto de Alto destaca artículos en los que el nivel de efecto esperado, la exposición operativa o la relevancia para la toma de decisiones es comparable. La página permite a los lectores distinguir las actualizaciones rutinarias del mercado de las señales de mayor calado sobre gobernanza, infraestructura, seguridad e inversión que pueden afectar a la planificación, la contratación, las políticas o la exposición de los clientes. Conecta el nivel de consecuencia con la evidencia pública, las organizaciones relacionadas, el contexto regional, las dependencias operativas, la continuidad del servicio, la competencia, el momento de la inversión, el cumplimiento normativo y el riesgo para el cliente. Ayuda a los lectores a decidir qué novedades merecen un seguimiento más profundo, qué actores están más expuestos y cómo una señal puede afectar a las operaciones o a la planificación del mercado.
Expediente
La salida era correcta; faltaba la pregunta completa: RFC 9861
TurboSHAKE y KangarooTwelve no entregan una huella única asociada a un nombre. Entregan tantos bytes como se soliciten dentro de un dominio concreto. Por eso el registro útil no es «usamos KT128», sino la pregunta exacta que el sistema formuló y la evidencia de que otra…

IETF
James Gould y la señal de ocultación que no demuestra la política
Una respuesta RDAP puede no mostrar un dato por razones opuestas: porque el dato no existe o porque existe y el servidor no lo entrega a ese cliente. Para una pantalla ambos casos parecen un hueco. La RFC 9537, coescrita por James Gould, permite que el servidor describa uno de…

IETF
Hugo Krawczyk y la sal pública que no endurece contraseñas
Una sal visible puede mejorar una derivación de claves sin convertirse en secreto. Esa frase resulta extraña solo mientras se trate «sal» como una garantía única. El diseño extract-then-expand de Hugo Krawczyk obliga a separar tres preguntas: cuánta entropía trae el material…

IETF
Suzanne Woolf y la etiqueta de servidor que no identifica una máquina
Un servidor DNS puede adjuntar un identificador a su respuesta, pero la palabra «identificador» promete más de lo que el paquete demuestra. En una red con anycast, balanceadores y valores elegidos por el operador, la etiqueta solo adquiere significado cuando se conserva su…

IETF
Sara Dickinson y la promesa del resolutor que el cifrado no puede demostrar
Una consulta DNS cifrada cruza la red como una carta dentro de un sobre opaco, pero alguien tiene que abrirla para contestar. El RFC 8932, firmado entre otros por Sara Dickinson, obliga a mirar precisamente a quien abre ese sobre: qué anota, durante cuánto tiempo, con quién lo…
IETF
Ole Trøan y las tres decisiones que el NAT mantenía ocultas
Un equipo puede tener dos direcciones IPv6 globales, dos puertas de salida y dos resolutores DNS, y aun así carecer de una combinación válida. La RFC 7157, editada por Ole Trøan, permite mirar detrás del indicador de «conectado»: quitar la traducción de direcciones devuelve al…

IETF
Tim Chown y la lista de equipos que se esconde en un plan de direcciones IPv6
Un /64 ofrece una extensión descomunal, pero las redes reales no colocan sus equipos al azar por decreto matemático. Tim Chown ayudó a mostrar que las costumbres de asignación y los rastros operativos convierten ese espacio en listas de candidatos manejables, aunque nunca en una…

IETF
Brian Haberman y el identificador global de 40 bits que no era un recibo de asignación
La rareza estadística de una colisión no convierte un prefijo IPv6 en propiedad registrada. La RFC 4193, firmada por Brian Haberman y Robert Hinden, diseñó una salida más sutil: que cada red pueda numerarse por su cuenta y que la coordinación reaparezca cuando dos dominios…

ICANN
Allison Mankin y la muestra de colisión de nombres que no demostraba su causa
Un mapa de calor puede mostrar miles de consultas hacia la raíz y, aun así, no revelar qué programa las originó ni qué se rompería si cambiara la respuesta. El informe RFC 8023, firmado también por Allison Mankin, convierte esa diferencia en una regla de trabajo: medir no…
Expediente
Una cadena Proxy-Status no designa al responsable del incidente
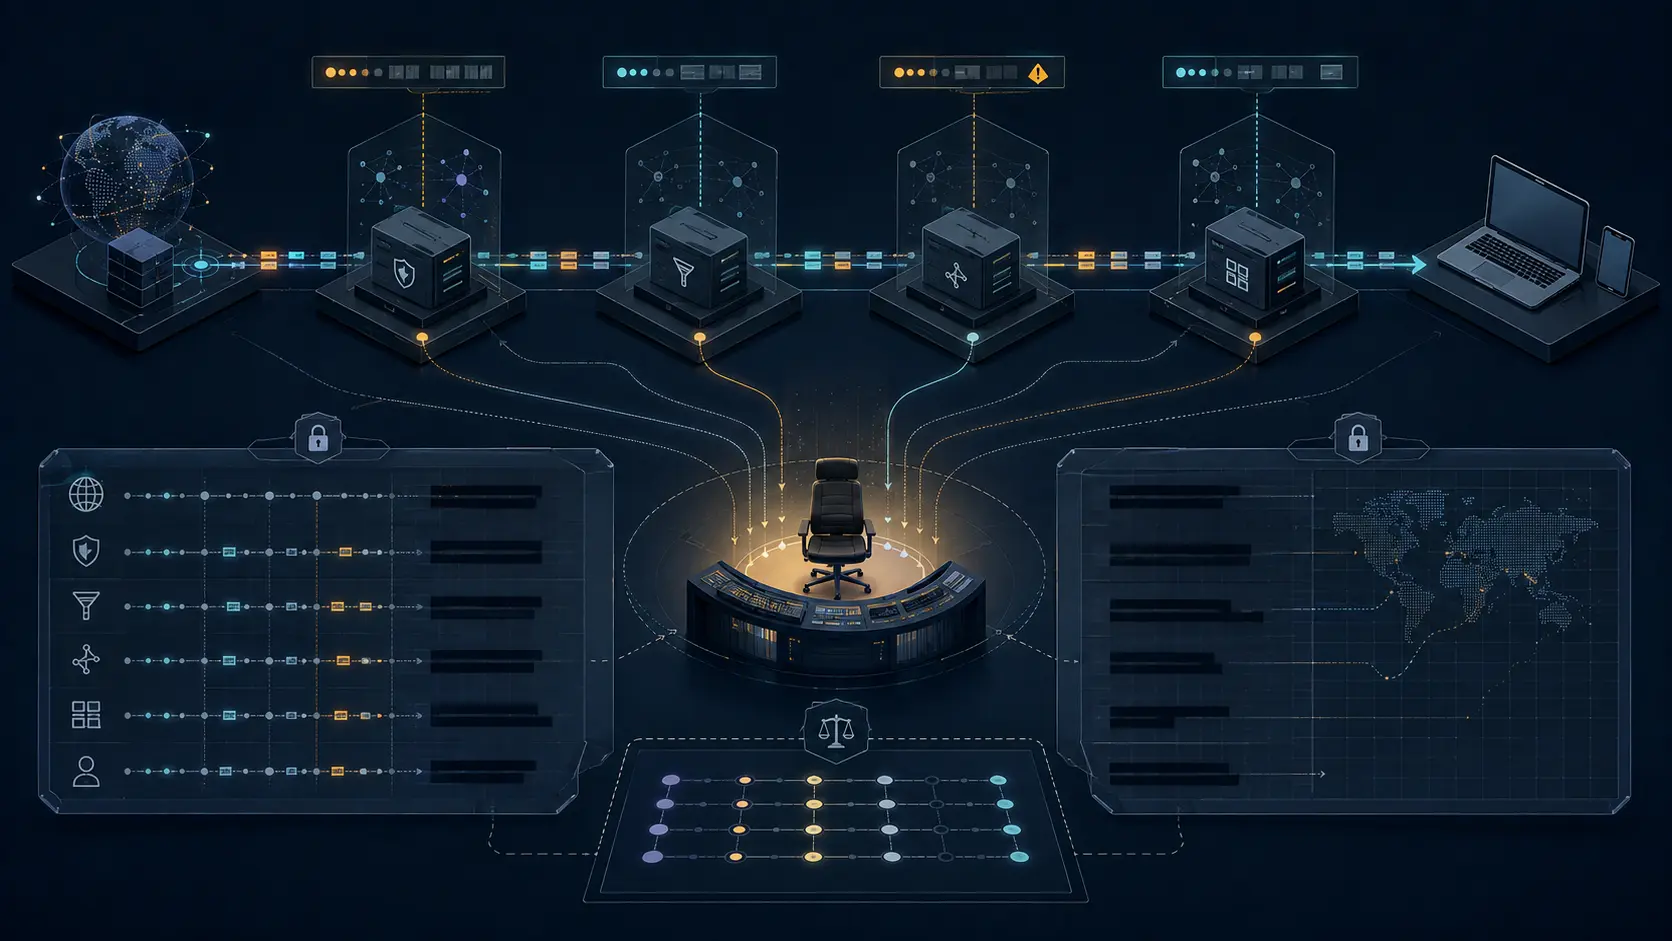
RFC 9209 permite ver mejor dónde se torció una respuesta, pero no convierte esa señal en una obligación de reparar. Hace falta una matriz de traspaso de fallos entre intermediarios que vincule cada identificador, público o restringido, con el operador, el reloj de escalado, la…

Historia de Internet
La prueba midió la reserva gastándola: RFC 1628
Dos consolas podían mirar la misma UPS y decidir iniciar una prueba. RFC 1628 no dejó esa carrera a la suerte: exigió un bloqueo compartido. Pero ganar el bloqueo sólo resolvía quién empezaba. La prueba profunda descargaba la batería para estimarla mejor y abría una deuda…
Historia de Internet
La dirección que tenía que quedar vacía: cómo SMTP evitó que los errores enviaran errores
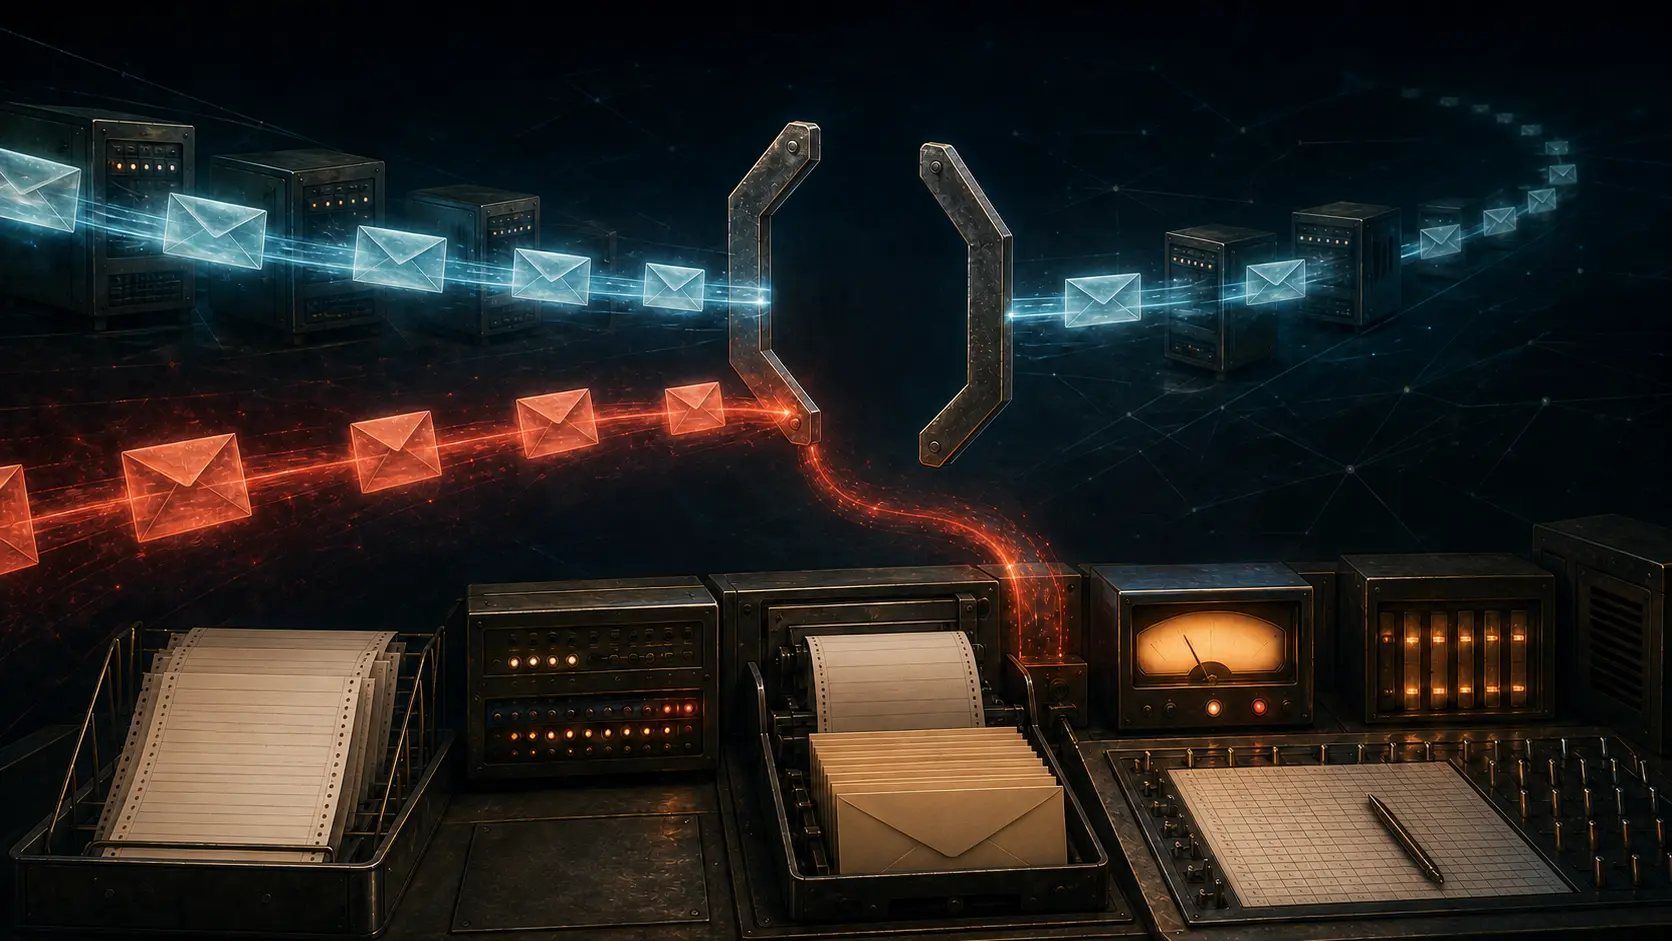
Una falla de entrega necesita volver al sistema responsable del mensaje. Pero si falla esa notificación, no debe nacer otra para avisar de su fracaso, y luego otra. SMTP convirtió el vacío en una instrucción: `MAIL FROM:<>` corta la rama recursiva. La responsabilidad no se…

Historia de Internet
La dirección que reclutaba una subred: por qué los routers dejaron de reenviar broadcast dirigido
El datagrama llegaba solo. Había cruzado Internet mediante el encaminamiento normal, pero en el último router pedía convertirse en una emisión para toda una red local. Si la dirección de origen era la de una víctima suplantada, los equipos que contestaban dirigían hacia ella el…

Historia de Internet
El enlace que tomaba prestada su dirección: cómo las URL relativas hicieron móviles los documentos
Un enlace corto no es una dirección absoluta pequeña. Es una instrucción para tomar de una base los componentes ausentes. Esa dependencia permitió omitir esquemas, autoridades y prefijos repetidos, y mover una colección sin reescribir sus enlaces internos. El ahorro tenía un…
Tendencias de servicios en la nube globales
Un campo CDN-Cache-Control no es una política de caché para toda la cadena
`CDN-Cache-Control` permite que un origen dirija instrucciones a las cachés CDN por separado de las demás cachés HTTP. Es una superficie de control útil, pero el campo no declara que todas las cachés del recorrido aplicarán la misma política. El reconocimiento, el análisis, el…

Tendencias de servicios en la nube globales
Un campo Cache-Status no es una traza completa de caché
`Cache-Status` puede mostrar de forma estructurada la decisión de una caché HTTP. Su presencia aporta evidencia útil sobre la caché que lo emite. No demuestra por sí sola que se hayan observado todas las cachés, saltos o decisiones anteriores de adquisición de la cadena.
Tendencias de servicios en la nube globales
Un 504 limitado a la caché no demuestra que falló el origen
Un HTTP 504 suele dirigir la investigación hacia un tiempo de espera aguas arriba. Sin embargo, cuando la petición prohíbe reenviarla, el mismo estado puede comunicar un fallo local de una consulta limitada a la caché. La atribución debe conservar esa diferencia.
Tendencias de servicios en la nube globales
Agrupar fallos de caché no autoriza compartir la respuesta
Combinar varios fallos de caché en una sola petición al origen puede proteger la capacidad. La optimización solo es segura si cada petición en espera puede usar por separado la respuesta recibida.

Historia de Internet
El enlace estaba abierto. La configuración aún pertenecía a un segundo negociador: RFC 1552
Una palabra de estado parece una conclusión. En RFC 1552, `Opened` podía serlo para un extremo y, para otro, apenas abría el canal por el que una segunda negociación intentaría completar los datos que faltaban.
Tendencias de servicios en la nube globales
Dónde termina realmente la invalidación de caché HTTP
Una escritura aceptada demuestra que el origen recibió el cambio. No demuestra por sí sola que todas las cachés capaces de responder a la siguiente lectura hayan descartado el estado anterior.