
Impacto
Critical
En la faceta Impacto, el análisis de impacto de Critical destaca artículos en los que el nivel de efecto esperado, la exposición operativa o la relevancia para la toma de decisiones es comparable. La página permite a los lectores distinguir las actualizaciones rutinarias del mercado de las señales de mayor calado sobre gobernanza, infraestructura, seguridad e inversión que pueden afectar a la planificación, la contratación, las políticas o la exposición de los clientes. Conecta el nivel de consecuencia con la evidencia pública, las organizaciones relacionadas, el contexto regional, las dependencias operativas, la continuidad del servicio, la competencia, el momento de la inversión, el cumplimiento normativo y el riesgo para el cliente. Ayuda a los lectores a decidir qué novedades merecen un seguimiento más profundo, qué actores están más expuestos y cómo una señal puede afectar a las operaciones o a la planificación del mercado.
Empresas institucionales de Norteamérica
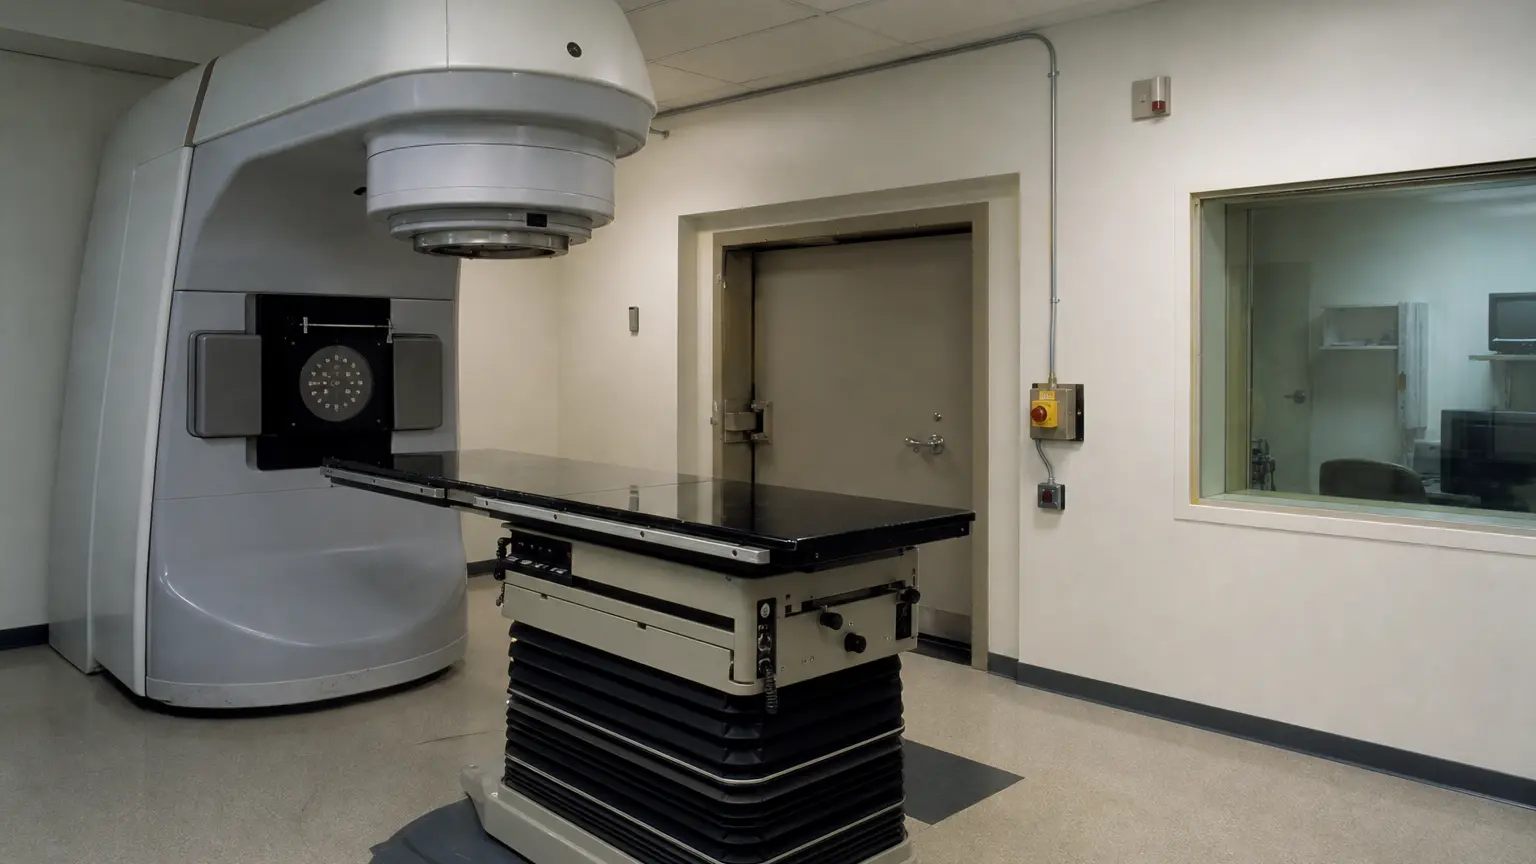
AECL Therac-25 convirtió los bloqueos dependientes de software en una prueba de responsabilidad de seguridad de dispositivos médicos
Las sobredosis de radiación del Therac-25 a menudo se reducen a una historia de advertencia sobre dos defectos de programación. El registro público respalda una conclusión más dura. Los caminos de software sensibles al tiempo fueron desencadenantes directos en tres accidentes…
Empresas institucionales de Norteamérica
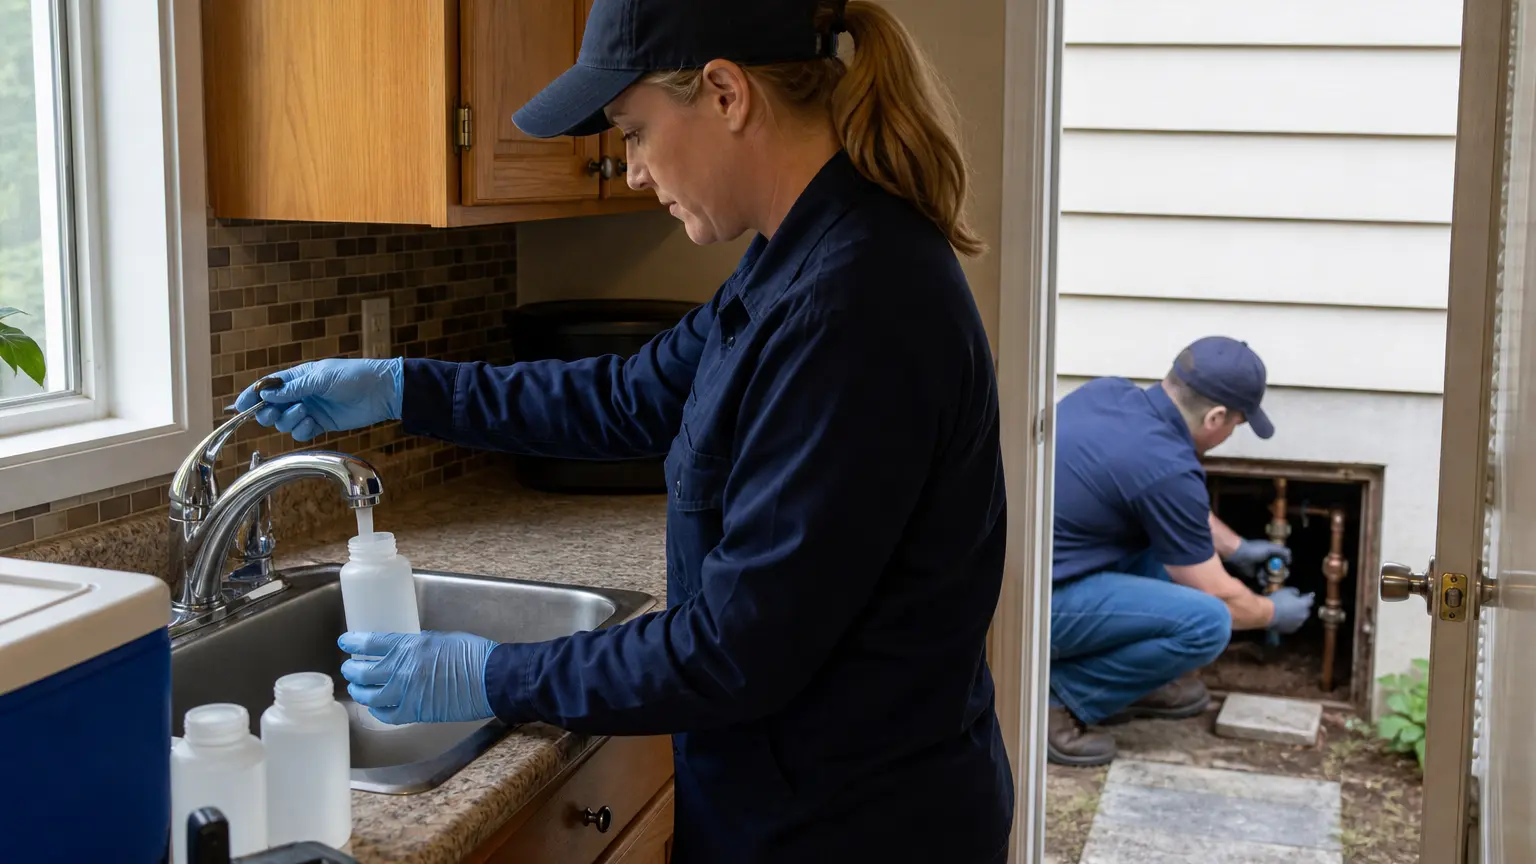
La crisis del agua de Flint convirtió el control de la corrosión en una prueba de responsabilidad del agua pública
La crisis del agua de Flint no fue una consecuencia inevitable de tuberías viejas ni de un error de laboratorio. Una ciudad bajo control estatal cambió la fuente de agua, una planta no preparada distribuyó agua sin control de corrosión, y las instituciones con autoridad para…

Expediente
La Torre Grenfell convirtió el revestimiento combustible en una prueba de rendición de cuentas sobre la seguridad de los edificios
El incendio de la Torre Grenfell es un caso de rendición de cuentas porque un pequeño incendio doméstico se convirtió en una catástrofe que afectó a todo el edificio debido a un sistema de muros exteriores ensamblado por numerosas organizaciones, aprobado mediante una estructura…

Institucionales globales
Vale Brumadinho convirtió las declaraciones de estabilidad de presas de relaves en una prueba de rendición de cuentas del aseguramiento independiente
La presa B1 no falló por falta de firmas. Falló después de que un largo historial de estabilidad marginal, comunicación de riesgos incompleta y aseguramiento pagado se comprimieran en declaraciones que viajaron más lejos a través de Vale, el regulador y el mercado que la…
Empresas de servicios en la nube globales
SolarWinds: la demora en la detección, el eslabón perdido de la rendición de cuentas en la cadena de suministro
El caso SolarWinds suele recordarse como un compromiso de actualización firmada, pero su lección más dura sobre rendición de cuentas es temporal: una fábrica de software confiable fue alterada, los clientes estuvieron expuestos, el público conoció el riesgo solo después de que…

Empresas de telecomunicaciones nacionales globales
Rogers convirtió la fragilidad del plano de control del operador en un problema de rendición de cuentas del servicio público
La interrupción de julio de 2022 de Rogers comenzó dentro de un cambio de enrutamiento del operador, pero su registro de rendición de cuentas pertenece a todos los que descubrieron que las llamadas telefónicas, los pagos con tarjeta de débito, el acceso a emergencias, las…

Empresas de servicios en la nube globales
Kaseya convirtió la demora en la detección de servicios gestionados en un problema de responsabilidad descendente
El incidente de ransomware Kaseya VSA demostró que la demora en la detección en un plano de control de servicios gestionados no se limita al proveedor o al prestador de servicios. Cuando el producto que administra a muchos clientes se convierte en la vía de entrega, las pequeñas…

Empresas de servicios en la nube globales
Maersk mostró cómo NotPetya pudo convertir la continuidad de ingresos en un control operativo
NotPetya no necesitó apoderarse de buques para dañar el negocio de Maersk. Al volver poco fiables los canales de identidad, reserva, terminal, información de carga y clientes, el malware destructivo convirtió la continuidad de ingresos en una cuestión de control operativo: ¿quién…

Institucionales globales
NHS WannaCry: el software antiguo como dependencia de modo común en el servicio público
WannaCry es recordado como ransomware, pero la lección del NHS es más amplia: sistemas operativos antiguos, parches desiguales, variación local de fideicomisos y propiedad poco clara convirtieron una debilidad de software conocida en una dependencia compartida del servicio…
Empresas de servicios en la nube globales
Dyn convirtió la dependencia del DNS en un problema de rendición de cuentas sobre la continuidad de los ingresos
Los ataques de octubre de 2016 contra Dyn demostraron que una empresa puede mantener sus servidores en funcionamiento y aún así perder accesibilidad pública cuando la resolución DNS falla aguas arriba; la pregunta de rendición de cuentas es quién tenía control práctico sobre la…

Institucionales globales
CISA convirtió la reparación de Log4Shell en un problema de verificación, no en un eslogan de parcheo
Log4Shell no fue solo una vulnerabilidad de emergencia. Fue una prueba pública de si los gobiernos, proveedores, proveedores de nube, proveedores de software y clientes podían demostrar que un componente profundamente integrado había sido encontrado, corregido, mitigado…
Empresas de servicios en la nube globales
CrowdStrike convirtió las actualizaciones de contenido de endpoints en una prueba de dependencia de modo común
El incidente de Falcon de julio de 2024 convirtió una actualización de seguridad en un evento de continuidad global, mostrando cómo un control de endpoint confiable puede convertirse en una ruta de fallo sincronizada cuando la validación, la implementación por etapas, la…

Institucionales globales
El HSE de Irlanda convirtió la recuperación del ransomware en una prueba de responsabilidad de reparación verificable
El ataque de ransomware de 2021 al Servicio Ejecutivo de Salud de Irlanda demostró que restaurar la TI sanitaria es solo el primer deber tras una interrupción nacional de la salud pública. La prueba de responsabilidad más difícil es demostrar qué cambió en segmentación, copias de…

Institucionales globales
El CICR convirtió la protección de datos humanitarios en un problema de seguridad y responsabilidad
El ciberataque al CICR demostró que los datos humanitarios no son datos de clientes comunes. Cuando se expone información sobre personas desaparecidas, familias separadas, detenidos, migrantes y personas que reciben protección humanitaria, la cuestión de la rendición de cuentas…

Institucionales globales
Fujitsu hizo de la divulgación de defectos de Horizon una prueba de franqueza del proveedor
El papel de Fujitsu en el escándalo de Horizon muestra que un proveedor puede moldear el daño público incluso cuando otra institución posee la decisión de enjuiciamiento. La cuestión de la responsabilidad es si los registros de defectos, los registros de acceso remoto, las…

Institucionales globales
NHS WannaCry convirtió la gobernanza local de parches en una prueba de responsabilidad por cancelación de citas
WannaCry no convirtió el riesgo cibernético del NHS en un problema de seguridad del paciente en mayo de 2017; reveló que el problema ya existía. El brote hizo que las decisiones locales de parches, las excepciones de sistemas no compatibles, las alertas nacionales, las…

Institucionales globales
El HSE de Irlanda convirtió la notificación de recuperación de ransomware en una prueba de responsabilidad de continuidad clínica
El ataque de ransomware de 2021 al HSE de Irlanda convirtió la notificación de recuperación en parte de la atención. El público no solo necesitaba oír que los servidores se restauraban. Pacientes, médicos, hospitales, organismos públicos y contribuyentes necesitaban saber qué…

Empresas de servicios en la nube globales
Microsoft Storm-0558 convirtió la retención de registros y la prueba de tokens en una prueba de rendición de cuentas en la nube
Microsoft Storm-0558 es un caso de riesgo y rendición de cuentas porque el problema de rendición de cuentas es que los clientes de la nube no pueden reconstruir de forma independiente los fallos de tokens del lado del proveedor a menos que el proveedor conserve, exponga y…

Institucionales globales
UnitedHealth convirtió el flujo de reclamaciones de Change Healthcare en una prueba de rendición de cuentas financieras
UnitedHealth es un caso de riesgo y rendición de cuentas porque el problema de rendición de cuentas es que una interrupción de la cámara de compensación puede convertirse en una crisis financiera cuando las pequeñas consultas y farmacias no pueden convertir la atención prestada…
Empresas de servicios en la nube globales
CrowdStrike hizo que la velocidad de detección y la secuenciación de la divulgación fueran parte de la responsabilidad de los endpoints
La interrupción de Falcon suele recordarse como una publicación de contenido defectuosa que bloqueó hosts Windows. La pregunta de responsabilidad más aguda es qué pudo ver el mundo en los minutos y horas posteriores a la publicación: qué tan rápido CrowdStrike detectó el patrón…