
Dominio principal
Infraestructura
En la faceta Dominio principal, los análisis de Infraestructura se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.
Historia de Internet
El RFC decía 37. Los equipos ya hablaban 38: RFC 3115
En 2001, dos números separaron el estándar publicado del protocolo que funcionaba. IANA había asignado 38 y 134; RFC 3025 imprimió 37 y 133. La corrección siguió a las implementaciones.

Historia de Internet
La contraseña coincidió. El usuario aún no estaba autenticado: RFC 3112
RFC 3112 permitió contrastar una contraseña con un valor derivado guardado en LDAP. También limitó el significado del resultado: una coincidencia verdadera no autenticaba por sí sola la asociación con el directorio.

Historia de Internet
Las dos capas dijeron «hacia delante», pero señalaron sentidos opuestos: RFC 3108
RFC 3108 documentó una clase de fallo que un validador sintáctico no podía ver: control de llamada y señalización ATM compartían la palabra «forward», aunque cada uno medía la dirección desde un extremo distinto.

Historia de Internet
La pasarela prestó la dirección y la localidad se volvió protocolo: RFC 3102
Realm Specific IP intentó compartir IPv4 sin ocultar la operación dentro de un traductor: el host privado recibía parámetros públicos y los usaba en su propia pila. La dirección viajaba con el host, pero la concesión, el reloj y el camino de retorno seguían en manos de la…

Historia de Internet
La autenticación de DHCP quedó dentro del dominio de confianza: RFC 3118
RFC 3118 añadió autenticación a DHCP, pero no creó una identidad válida para toda la red. Su intercambio diferido presuponía que cliente y servidor recibieran fuera de banda un secreto compartido dentro de un mismo dominio administrativo; la política local conservaba la decisión…

Historia de Internet
Antes de que el consentimiento fuera una casilla: RFC 3098
RFC 3098 convirtió la responsabilidad publicitaria en un sistema operativo: no inscribir por defecto, explicar el uso de los datos, confirmar cada solicitud con su procedencia, facilitar la salida y mantener en el anunciante el coste de cuidar la lista.
Historia de Internet
ROHC empezó sin canal de retorno: RFC 3095
Antes de confiar en un acuse, ROHC tenía que funcionar allí donde ninguna respuesta podía volver. RFC 3095 obligó a iniciar cada contexto en modo unidireccional y dejó que el descompresor solicitara después la operación optimista o fiable.

Historia de Internet
TALI no podía dar por hecho que el par era versión 2: RFC 3094
Antes de enviar nuevas operaciones de gestión, una pasarela TALI 2.0 debía averiguar qué entendía el extremo remoto. RFC 3094 convierte esa negociación en una regla del protocolo y publica la propuesta del proveedor con una advertencia poco habitual sobre la falta de revisión…
Historia de Internet
«Foo» ya vivía en los RFC cuando llegó su explicación: RFC 3092
RFC 269 usó `FOO` y `BAR` en 1971 como si cualquier lector supiera que no eran archivos especiales. Treinta años después, RFC 3092 calculó que casi el 7 % de la serie había heredado ese vocabulario. La costumbre se volvió pública mucho antes de que el archivo la hiciera…

Historia de Internet
El grupo multicast de pi no era una dirección IPv4: RFC 3091
RFC 3091 imaginó clientes que reconstruían pi a partir de un flujo, respuestas UDP por posición o multicast. Pero su grupo multicast no podía expresarse como una dirección IPv4 válida, y los puertos TCP y UDP que aparecían en el mismo documento tampoco cabían en los campos de…
Historia de Internet
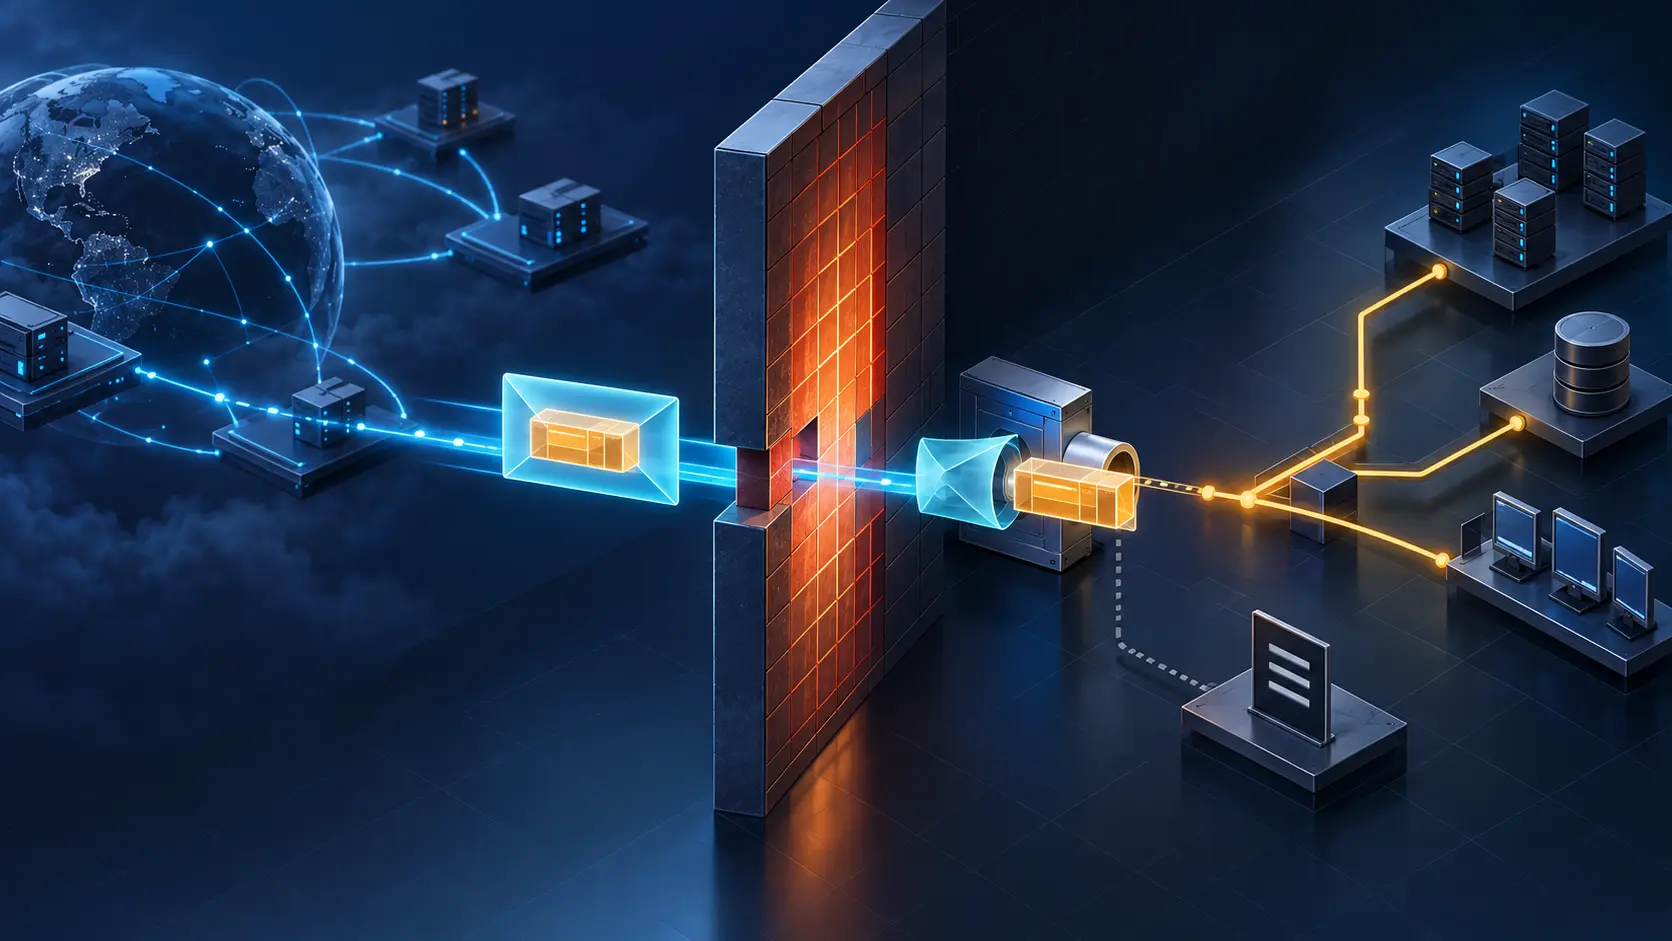
El cortafuegos permitió HTTP, no aprobó el paquete interior: RFC 3093
RFC 3093 propuso guardar un datagrama IP completo dentro de un mensaje HTTP, cruzar por la apertura de la Web y reinsertarlo detrás del cortafuegos. Publicado el 1 de abril de 2001, el diseño cómico dejó una frontera útil: aceptar el sobre externo no autoriza lo que viaja oculto…
Historia de Internet
La misma zona era segura aquí y no segura en otra parte: RFC 3090
En 2001, la pregunta «¿es segura esta zona DNS?» ya necesitaba contexto. La respuesta dependía del resolvedor, de sus anclas de confianza y del camino que pudiera verificar. RFC 3090 describió esa realidad incómoda: una zona firmada podía ser una isla local de seguridad y seguir…
Historia de Internet
La raíz devolvía una referencia, no el directorio: RFC 3088
Un servidor puede conocer la siguiente parada sin tener el dato que busca el cliente. RFC 3088 llevó esa separación a una prueba concreta: el servicio raíz experimental de OpenLDAP consultaba registros DNS y devolvía direcciones LDAP; el servidor referido, no la raíz, debía…

Historia de Internet
La URI eligió el menú de voz, pero no autenticó a quien llamaba: RFC 3087
En 2001, una llamada SIP podía llegar al buzón sin llevar todas las señales fiables con las que la telefonía tradicional escogía el primer saludo o menú. RFC 3087 convirtió el destino actual de la petición en una instrucción para la aplicación. La ruta ganaba contexto; la…

Historia de Internet
El servidor empujó las reglas. La reconexión aún debía conciliar lo que guardó el equipo: RFC 3084
RFC 3084 convirtió el aprovisionamiento de políticas en algo más exigente que entregar un archivo: una decisión debía aplicarse como una unidad, producir un informe y poder retroceder si fallaba. La pérdida de conexión mostraba el problema restante. Servidor y dispositivo podían…

Historia de Internet
El número de revisión ordenaba el NewsItem; no lo entregaba: RFC 3085
Un único NewsItem podía conservarse en varias direcciones. RFC 3085 le asignó un URN y un número de revisión para ordenar sus versiones, además de distinguir una actualización editorial del reemplazo de metadatos de gestión. No prometía que ese identificador encontrara el…

Historia de Internet
El cable cifraba el tráfico. Su plano de gestión aún podía desactivar la privacidad: RFC 3083
RFC 3083 convirtió la privacidad DOCSIS en estado observable, ajustable y reiniciable mediante SNMP. La visibilidad ayudaba a diagnosticar, pero abrió otra frontera: la interfaz que miraba las claves también podía reiniciar autorización, alterar tiempos y decidir acceso…

Historia de Internet
TCP era fiable. Un canal aún podía dejar sin turno a los demás: RFC 3081
RFC 3081 llevó una sesión BEEP por una sola conexión TCP y se detuvo ante una consecuencia incómoda: la entrega fiable de la conexión no garantizaba que cada canal de aplicación avanzara. Hacían falta crédito por canal, prioridad para la realimentación y una disciplina de turnos…

Historia de Internet
Los avisos continuaron sin el Directory Agent; nuevos servicios aún podían pasar inadvertidos: RFC 3082
RFC 3082 buscaba sustituir las consultas periódicas por avisos de cambios en los servicios. Su procedimiento de recuperación revela una asimetría: los agentes de servicio ya informados pueden seguir anunciando, mientras que un agente nuevo quizá nunca se entere de que alguien…
Historia de Internet
Una conexión no era una conversación: RFC 3080
En BEEP, abrir el transporte sólo preparaba el escenario. RFC 3080 reservó el canal cero para anunciar perfiles y negociar otros canales; cada conversación adquiría sentido únicamente cuando el par aceptaba un perfil concreto. La conexión, la capacidad, el canal, la respuesta y…