
Dominio principal
Infraestructura
En la faceta Dominio principal, los análisis de Infraestructura se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

Expediente
El borde acordó HTTP/2; el origen nunca dejó HTTP/1.1: hasta dónde llega la autoridad de ALPN
El cliente ofreció `h2` y `http/1.1`; el borde escogió `h2`, terminó TLS y atendió flujos HTTP/2 válidos. El panel trasladó ese dato a la ficha del origen y lo llamó «HTTP/2 nativo». Pero el borde abría otra conexión hacia atrás y enviaba HTTP/1.1. La negociación observada era…

Expediente
La CA estaba en la lista; la identidad, no en la autorización: el límite de `certificate_authorities` en TLS
El cliente eligió un certificado porque su cadena coincidía con un nombre de CA anunciado por el servidor. La verificación criptográfica terminó bien. Aun así, la aplicación negó la operación: aquel sujeto no tenía relación con el inquilino solicitado. La lista había cumplido su…
Expediente
La firma era válida; el estado ya no era actual: autoridad y caché en OCSP stapling
A las 10:07 se revocó el certificado. A las 10:11 el servidor seguía entregando una respuesta OCSP `good`, firmada correctamente y con un `nextUpdate` aún lejano. No era una falsificación: era una afirmación auténtica que todavía cabía en su intervalo y ya quedaba por detrás del…
Expediente
El socket cerró; la transacción no: `close_notify` y la autoridad de terminar
El cliente guardó una respuesta de éxito y vio un cierre TLS ordenado. El servidor, sin embargo, nunca confirmó el cambio en su base de datos. Los dos hechos podían coexistir: `close_notify` era una prueba auténtica de que el servidor no enviaría más mensajes TLS en esa…

Expediente
El ticket sobrevivió; la sesión no: TLS 1.3 y la autoridad del estado reanudado
El nodo de contingencia aceptó un ticket TLS 1.3 emitido antes de que se revocara el privilegio del usuario. La prueba criptográfica era correcta: el cliente poseía la PSK de reanudación y el binder autenticaba el nuevo ClientHello. El error apareció después, cuando la aplicación…
Expediente
El registro era más largo; el mensaje no: relleno TLS 1.3 y autoridad de la longitud visible
El informe convirtió una diferencia de 512 bytes entre dos registros cifrados en una diferencia de carga útil y, después, en una acción de usuario. La captura era exacta, pero la inferencia ignoró al emisor. El proceso redondeaba registros TLS 1.3 a bloques y también podía…

Expediente
El primer Hello fue rechazado, no borrado: TLS HelloRetryRequest y la autoridad del registro
La captura empezaba en el segundo ClientHello. Mostraba una sola contribución de clave, el servidor la aceptaba y el establecimiento concluía. Leído a solas, aquel fragmento parecía demostrar que el cliente había elegido ese grupo desde el principio. No demostraba tal cosa. El…

Expediente
La negociación pidió un certificado. El código aceptó una clave: TLS Raw Public Keys y la autoridad de validar
Dos credenciales pueden contener la misma clave pública y, aun así, exigir verificaciones radicalmente distintas. wolfSSL lo convirtió en un caso operativo en 2026: una compilación con RPK podía admitir una clave pública bruta no negociada donde correspondía X.509. El fallo no…

Expediente
La prueba llegó cuando la conexión ya estaba en marcha. No podía reescribir el pasado: TLS Exported Authenticators y autoridad de la aplicación
A las 14:03 se validó una nueva identidad en una conexión que ya había procesado cientos de operaciones. El servicio elevó todos los streams y adjudicó a esa identidad cinco minutos anteriores. La firma era correcta; la historia de autorización, no. RFC 9261 vincula una prueba…

Expediente
El certificado aún no estaba verificado, pero su demanda de memoria ya exigía una decisión: compresión TLS antes de la confianza
Un mensaje de dos kilobytes afirma que ocupará doce megabytes al descomprimirse. El receptor todavía no ha visto el nombre, la cadena ni la firma con que evaluará al servidor, pero ya debe decidir si acepta ese consumo. RFC 8879 reduce bytes en la red; no entrega al peer el…

Expediente
El edge recibió una clave, no el certificado: credenciales delegadas TLS y autoridad con fecha de caducidad
Una clave efímera llega a un clúster de borde y, durante unas horas, basta para autenticar TLS 1.3 en nombre del titular. No renueva el certificado, no hereda la relación con la CA y no concede permisos de aplicación. El mecanismo mueve una capacidad concreta, no toda la…
Tendencias de institucionales globales
Una red no es resiliente cuando su reloj tiene un solo dueño
Una red puede conservar energía, rutas y servidores y, aun así, perder la capacidad de ordenar los hechos. La hora precisa sostiene en silencio la sincronización radioeléctrica, la autenticación, los sistemas de control, las transacciones y la evidencia de incidentes. La…

IETF
La alarma cambió dos veces; Observe solo promete acercarse al estado actual
Una válvula industrial pasa de normal a crítica y vuelve a normal mientras el enlace está congestionado. El servidor CoAP envía lo que la red puede soportar; el cliente termina mostrando el valor correcto del presente, pero nunca recibe el intervalo crítico. No hay contradicción…

Expediente
El peer pidió claves nuevas, pero no era dueño de la época: TLS 1.3 KeyUpdate y la autoridad de rotación
La transición a una clave nueva se anuncia con un mensaje cifrado por la clave antigua. Ese puente autentica un cambio direccional; no inspecciona la memoria del otro extremo, no repite la identidad TLS y no entrega al peer un presupuesto ilimitado de rotaciones.

Expediente
Dos tablas del mismo tamaño, una ruta distinta: la autoridad real de un servidor de rutas de IXP
Los dos servidores anunciaban exactamente el mismo número de prefijos. Las sesiones llevaban horas en estado Established y la automatización declaró la migración correcta. Sin embargo, para el prefijo de prueba uno enviaba la ruta de un participante y el otro no enviaba ninguna.…

Expediente
La petición dijo “urgente”; el planificador conservó la decisión: HTTP Priority y la autoridad sobre la entrega
RFC 9218 permite que navegador, origen e intermediario describan qué respuesta les resulta más útil. No convierte esa descripción en una reserva de capacidad. El salto entre “prefiero este objeto” y “estos bytes salieron primero” pertenece al código que opera la cola.

Historia de Internet
El prefijo que quiso automatizar IPv6: 6to4 y 2002::/16
6to4 ofrecía un trato seductor: convertir una dirección IPv4 existente en una red IPv6 y dejar que unos relés completaran el trayecto. El truco de direccionamiento funcionó según lo previsto. La responsabilidad operativa no se organizó por sí sola.

Tendencias de telecomunicaciones nacionales de Asia-Pacífico
Optimizar a una persona puede trasladar el problema a otra
DOCOMO y Samsung afirman que una simulación redujo la frecuencia de degradación de velocidad del 13,1 % al 7,2 %. El resultado es útil, pero la decisión de red debe revelar errores, recursos desplazados y equidad entre usuarios antes de automatizarse.
Tendencias de centros de datos globales
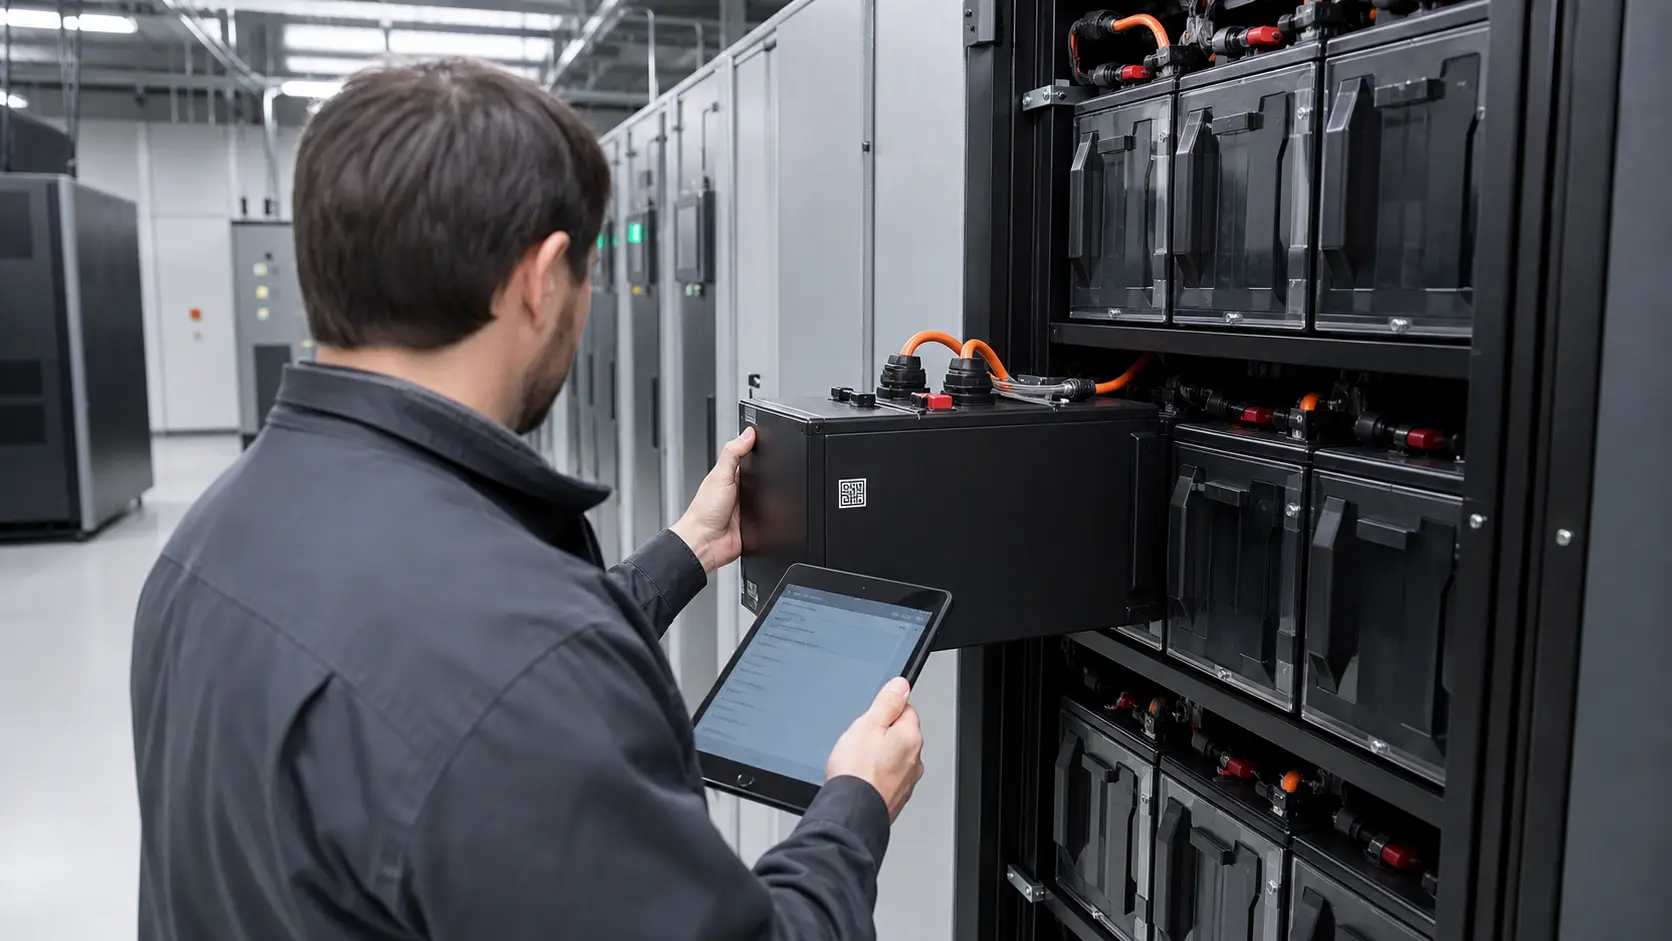
El pasaporte de batería detrás de una sustitución de UPS
Un rack de baterías puede caber en la sala, respetar la tensión y encajar en el mantenimiento sin ser una opción completa. Desde 2027, una batería industrial incluida también necesita una cadena de evidencia que viaje con el equipo.

Tendencias de telecomunicaciones nacionales de Asia-Pacífico
La economía de Starlink Mobile V2 depende de la capacidad compartida
DOCOMO planea añadir voz, navegación de mayor velocidad e IoT a su servicio satelital directo durante el ejercicio 2028. El acuerdo amplía el mercado posible, pero la inversión solo podrá compararse cuando se conozcan capacidad, concurrencia, precios y niveles de servicio.