
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

Líderes
Osipenko Alexander Nikolaevich: lo que un registro de red demuestra — y lo que no
El resumen de inteligencia de Osipenko Alexander Nikolaevich: lo que un registro de red demuestra — y lo que no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
La memoria que el relevo no guarda
PANA permite un intermediario sin estado por cliente, pero la conversación de admisión sigue necesitando contexto. Las coordenadas de retorno, la autenticación y la recuperación quedan repartidas. Ahí debe buscarse el costo completo de una arquitectura ligera.

IETF
Un solo operador no crea un único dominio de confianza SRv6
Dos redes pasan a pertenecer a la misma empresa y el nuevo mapa corporativo las encierra en un solo recuadro. La frontera técnica que las separaba empieza a parecer una reliquia. Sin embargo, un cambio de propietario no demuestra que ambas redes compartan miembros autorizados…
Tendencias de institucionales de Europa y Oriente Medio
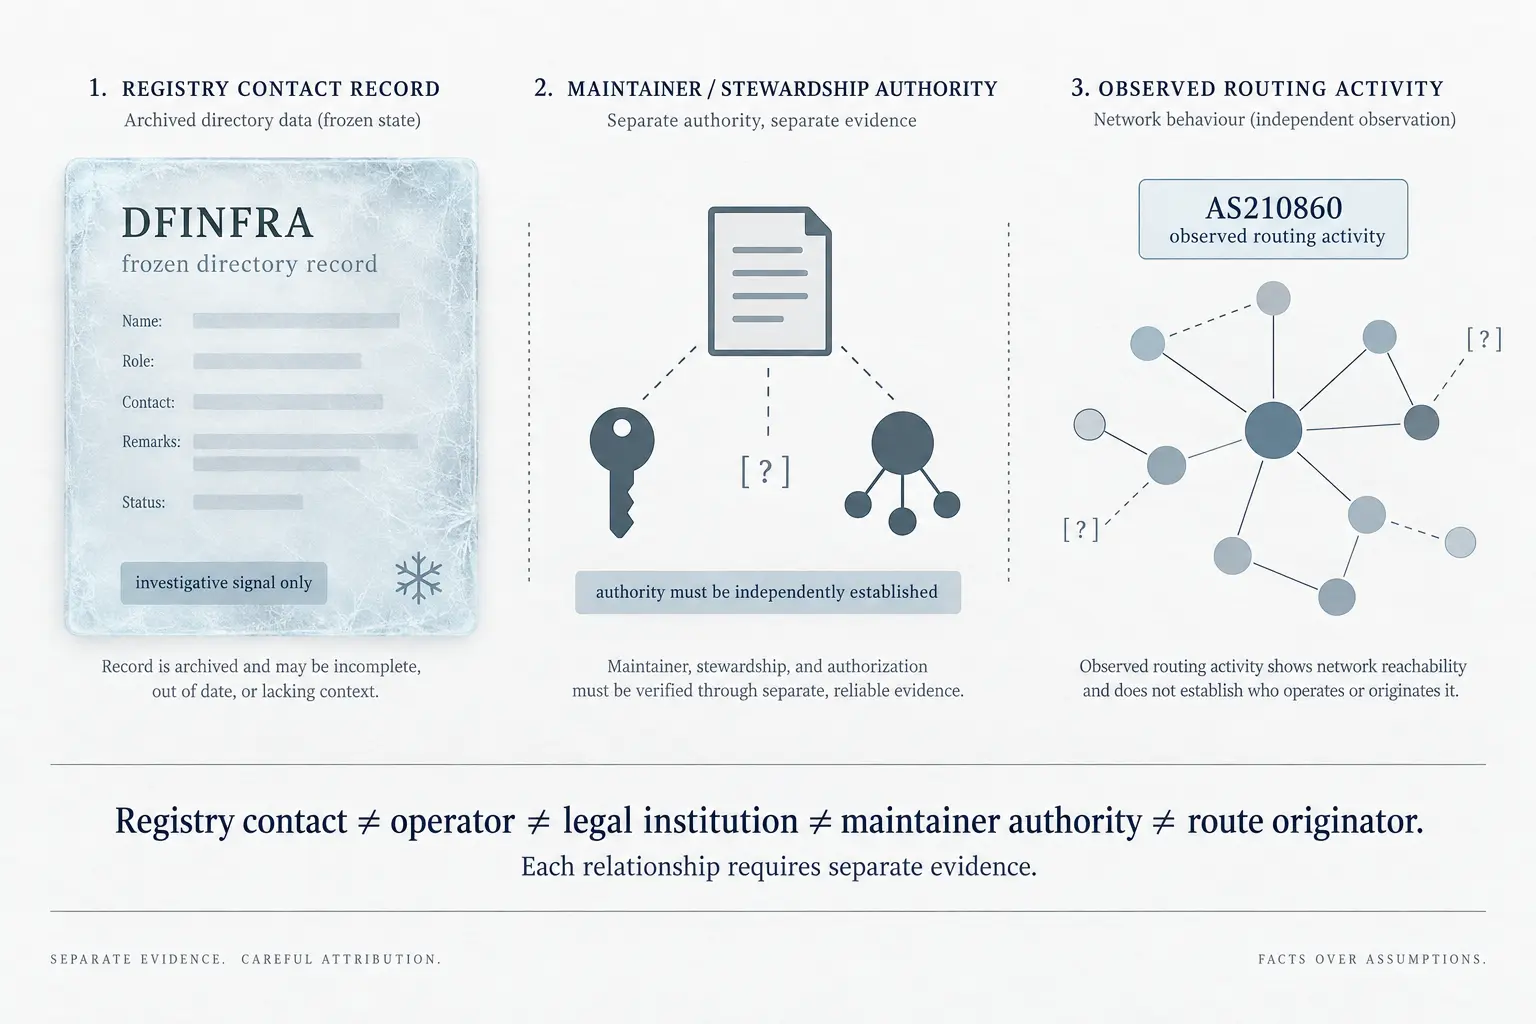
DFINFRA: lo que un contacto de registro permite inferir — y lo que no
El resumen de inteligencia de DFINFRA: lo que un contacto de registro permite inferir — y lo que no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias…

Tendencias de institucionales globales
La autoridad práctica de ISC y la prueba pública que falta
ISC mantiene piezas visibles de la infraestructura de Internet, pero la autoridad operativa no equivale por sí sola a una potestad universal. La pregunta decisiva es qué instrumentos conceden, limitan o revisan esa influencia, y qué vías de impugnación o reparación pueden…

IETF
El modelo cambió de lenguaje, no de contrato
Conservar el nombre de un objeto y mostrar su valor en una plataforma nueva no resuelve qué ocurre cuando alguien intenta modificarlo. La conversión de SMIv2 a YANG definida por RFC 6643 ofrece una vista de lectura; convertir esa vista en un sustituto del antiguo control exige…

Tendencias de ISP regionales de Europa y Oriente Medio
AS210837: la continuidad de ROYA sigue sin resolverse
La huella histórica de ROYA Communications and Internet Services Company Ltd está documentada, pero la evidencia disponible no permite afirmar qué ocurrió después con sus rutas. El registro de recursos, la visibilidad histórica de BGP y la observación actual de prefijos son…

Historias
DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad
El resumen de inteligencia de DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
Volver a fábrica puede cerrar el camino de regreso
La configuración original de un equipo no tiene por qué conservar el acceso con el que se lo administra. RFC 8808 permite separar la facultad de restaurarla de la posibilidad de conocerla de antemano, y advierte que el restablecimiento tampoco demuestra un borrado irrecuperable.

IETF
Un incidente «cleared» no prueba qué orden lo cerró
La automatización envía una sola orden para resolver varios incidentes. Minutos después, una notificación marca uno como `cleared`; otra llega tarde y un tercero sigue activo. El inventario conoce el estado de cada incidente, pero no conserva necesariamente la paternidad del…

IETF
IPv6 llegó, pero el plan de direcciones antiguo siguió mandando
6rd permitió abrir un servicio IPv6 sobre una red de acceso IPv4. El atajo ahorraba trabajo de despliegue, pero dejaba el tamaño y la continuidad de los prefijos del cliente sujetos a decisiones de la red anterior.

IETF
Un catálogo de capacidades no decide una suscripción
Un orquestador consulta un equipo y recibe una respuesta ordenada: HTTPS, XML o JSON, TLS 1.2 o TLS 1.3. La lista evita ensayos ciegos, pero no resuelve la operación. Aún falta elegir una combinación concreta, comprobar la política, autorizar al destinatario, obtener la…

IETF
Reutilizar la conexión no reutiliza el permiso
Una conexión IMAP puede atender a varios usuarios sin volver a negociar TLS. La ventaja exige algo menos visible que abrir una sesión nueva: retirar el estado del usuario anterior y comprobar quién autoriza al siguiente. El ahorro no elimina esa obligación; cambia dónde debe…

Historias
RIPE Database 1.124.1 corrigió qué certificado cuenta. Falta acotar el «no hallamos explotación»
RIPE NCC hizo bien en desplegar con urgencia una corrección de autenticación sin agotar el ciclo rutinario de pruebas. Esa rapidez no resuelve la segunda tarea: explicar qué periodo, qué tráfico y qué historial registral sostienen la conclusión pública de que no se hallaron…

IETF
Una consulta correcta puede dejar la vista sin seguimiento
IMAP permite entregar el resultado solicitado y rechazar su actualización continua. Si el producto solo cuenta comandos completados, puede registrar un éxito mientras el usuario pierde una parte esencial del servicio.

IETF
El vale de incorporación llega después de revelar la identidad
La autorización de un dispositivo restringido puede estar perfectamente ligada a una sesión y, aun así, dejar sin respuesta la pregunta más temprana: quién recibió su identidad antes de conocer el resultado. ELA refuerza EDHOC con una decisión de un tercero. Esa decisión protege…

IETF
El correo debía llegar antes de que pudiera salir
Programar un mensaje no equivale a reservar su viaje. Cuando la hora mínima de salida y el plazo de entrega se contradicen, SMTP devuelve la decisión al remitente: más capacidad no permite cumplir dos instrucciones incompatibles.

IETF
Una prueba criptográfica de mala conducta no revoca la confianza
Un cliente puede demostrar que varias respuestas firmadas sobre la hora no caben en la secuencia en que fueron recibidas. Esa prueba viaja, se repite y resiste la negación. Sin embargo, no elige al responsable entre los servidores enfrentados, no designa a quien debe juzgar el…
IETF
Había sitio en otra carpeta. Sieve no podía usarlo como desahogo
La carpeta alternativa resuelve una búsqueda sin resultado, no cualquier fallo que ocurra después. Esa diferencia obliga a separar la disponibilidad del correo de la autoridad para cambiar el lugar donde se guarda.
Historias
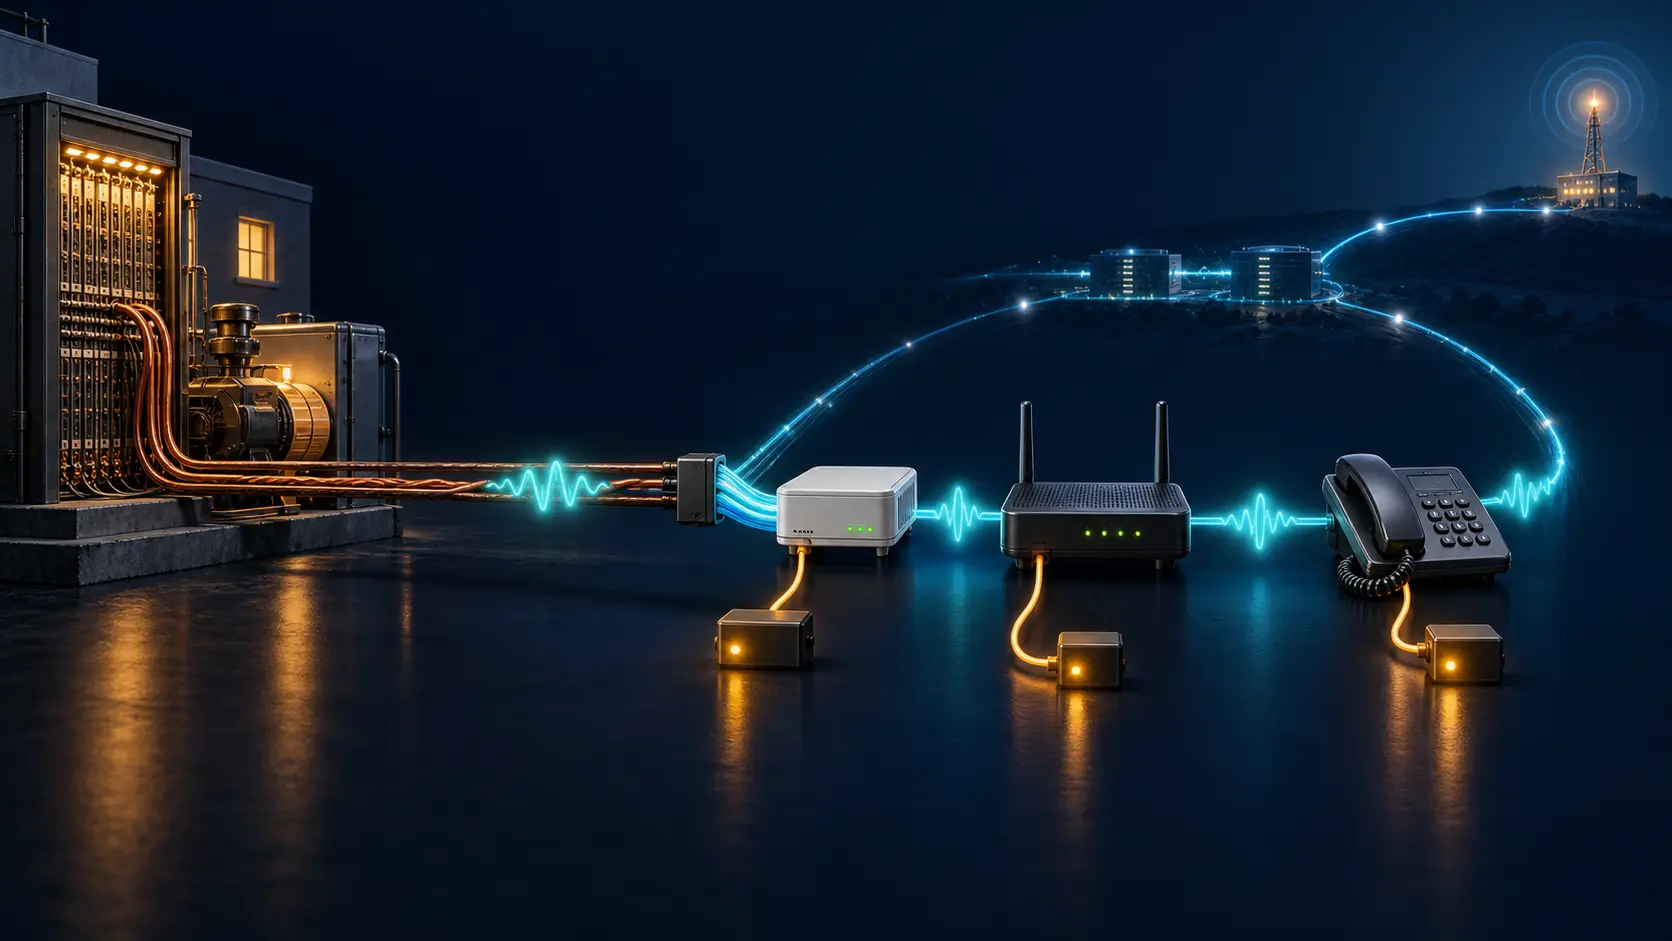
Un ensayo de LACNIC lleva la voz a IP, pero no asigna la energía de respaldo
La mudanza de la telefonía tradicional a redes IP suele contarse como una historia de protocolos y eficiencia. Un artículo reciente del Blog de LACNIC deja asomar el asunto más incómodo: la electricidad que antes podía venir de la central ahora debe sostener varios equipos en la…