
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.
Expediente
El TXT era correcto. El proveedor seguía sin ser el dominio: DNS-01 y la autoridad de una validación delegada
La empresa cerró las cuentas del proveedor, retiró su secreto de CI y eliminó su acceso al almacén. Pero `_acme-challenge` aún delegaba en una zona suya. Su cuenta ACME pidió un certificado comodín, apareció el resumen TXT esperado y la validación pasó. ACME hizo exactamente lo…
Expediente
Un presupuesto que puede apagar un vecino: autoridad y riesgo en BGP maximum-prefix
La función maximum-prefix suele describirse como un freno ante una tabla inesperadamente grande. Sin embargo, el freno no siempre rechaza solo el exceso: puede cerrar la sesión que transporta también todas las rutas anteriores. Gobernar ese límite exige saber qué cuenta, qué…

Expediente
La respuesta DNS era segura. Elegir el host seguía siendo política: SSHFP y la autoridad de una huella
Un operador escribió `ssh db`. El sufijo de búsqueda recibido de la red convirtió ese nombre corto en otro nombre completo. El RRset SSHFP era DNSSEC Secure, la huella coincidía y el servidor poseía la clave privada. Todas las pruebas eran correctas para el host elegido por el…
Expediente
La firma pasó, pero From no era el firmante: DKIM y la autoridad de una firma de dominio
El correo presentaba `bank.example` como dominio From y superaba DKIM. La firma válida pertenecía, sin embargo, a `receipt-alert.example`, controlado por el atacante. La criptografía acertó; el sistema regaló el resultado a otro nombre.

Expediente
El resumen coincidía; el remitente seguía sin identificar: `Content-Digest` y la autoridad de una suma HTTP
El archivo no sufrió ninguna alteración durante el viaje. Era dañino desde el principio y llevaba un `Content-Digest` calculado con absoluta corrección. El servicio confundió esa coincidencia matemática con permiso para ejecutar el cambio.

Expediente
La cabecera nombró al cliente; el par de red no lo confirmó: `Forwarded` y la autoridad de la cadena proxy
El origen debía estar aislado tras dos proxies inversos, pero conservaba una ruta directa. Alguien llegó por ella, escribió una dirección administrativa permitida al principio de `X-Forwarded-For` y superó el control por IP. La cadena era fácil de analizar y la dirección era…

Expediente
El nombre eligió el contexto TLS, no el permiso: SNI y la autoridad de una pista de enrutamiento
La prueba de penetración no robó una clave ni alteró un certificado. Solo escribió `tenant-a.example` en ClientHello. El balanceador cargó el certificado de ese cliente empresarial y el sistema de políticas confundió la selección con identidad. Una cadena que debía ordenar…
Expediente
La firma del certificado pasó; el handshake no: TLS 1.3 `Finished` y la autoridad del transcript
El tablero contó una conexión segura en cuanto validó CertificateVerify. El siguiente mensaje, `Finished`, no coincidió y el cliente cerró con `decrypt_error`. La clave del certificado había demostrado posesión; la operación había convertido ese dato en una finalización que aún…
Historia de Internet
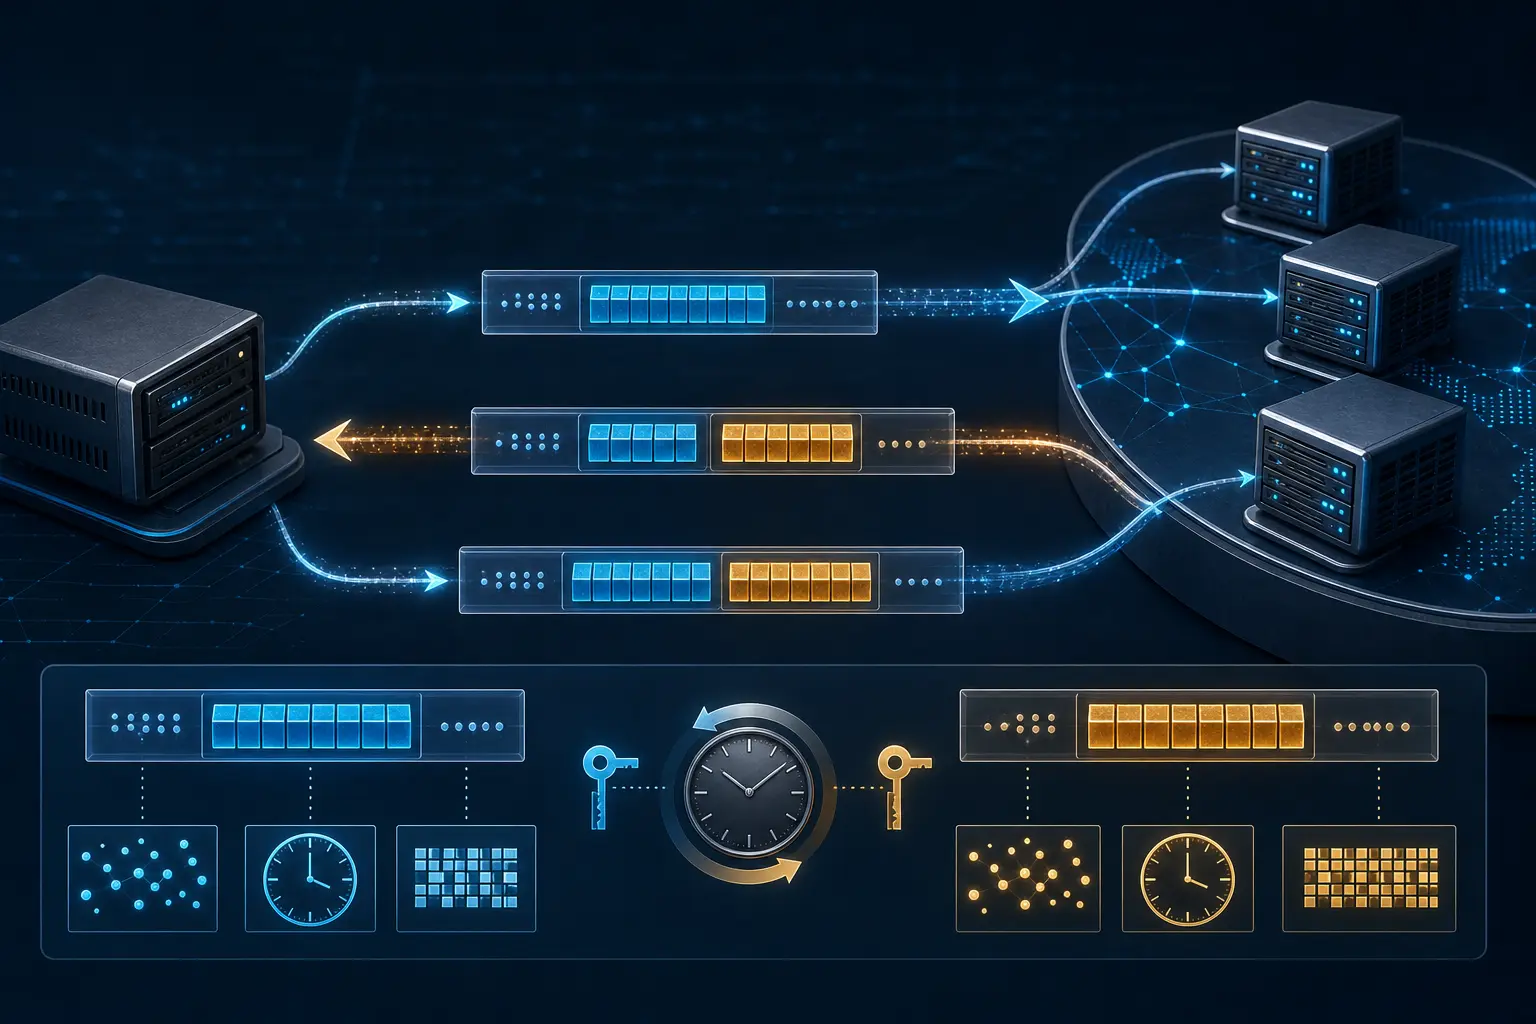
El token que probaba un camino de regreso: DNS Cookies sin identidad
Una pequeña opción de EDNS permitió que un servidor DNS extrajera una conclusión estrecha de una dirección de origen UDP: no quién enviaba la consulta, sino que alguien en esa dirección aparente había recibido una respuesta anterior y podía devolver un token creado por el…

IETF
El paquete marcado antes de perderse: la larga discusión de ECN sobre la congestión
ECN introdujo una idea poco intuitiva en Internet: un router puede advertir de la congestión sin destruir el paquete que transporta el aviso. Dos bits bastan para codificar la señal, pero no para garantizar su significado; eso exige cooperación entre la cola, el receptor, el…

Expediente
El borde acordó HTTP/2; el origen nunca dejó HTTP/1.1: hasta dónde llega la autoridad de ALPN
El cliente ofreció `h2` y `http/1.1`; el borde escogió `h2`, terminó TLS y atendió flujos HTTP/2 válidos. El panel trasladó ese dato a la ficha del origen y lo llamó «HTTP/2 nativo». Pero el borde abría otra conexión hacia atrás y enviaba HTTP/1.1. La negociación observada era…

Expediente
La CA estaba en la lista; la identidad, no en la autorización: el límite de `certificate_authorities` en TLS
El cliente eligió un certificado porque su cadena coincidía con un nombre de CA anunciado por el servidor. La verificación criptográfica terminó bien. Aun así, la aplicación negó la operación: aquel sujeto no tenía relación con el inquilino solicitado. La lista había cumplido su…
Expediente
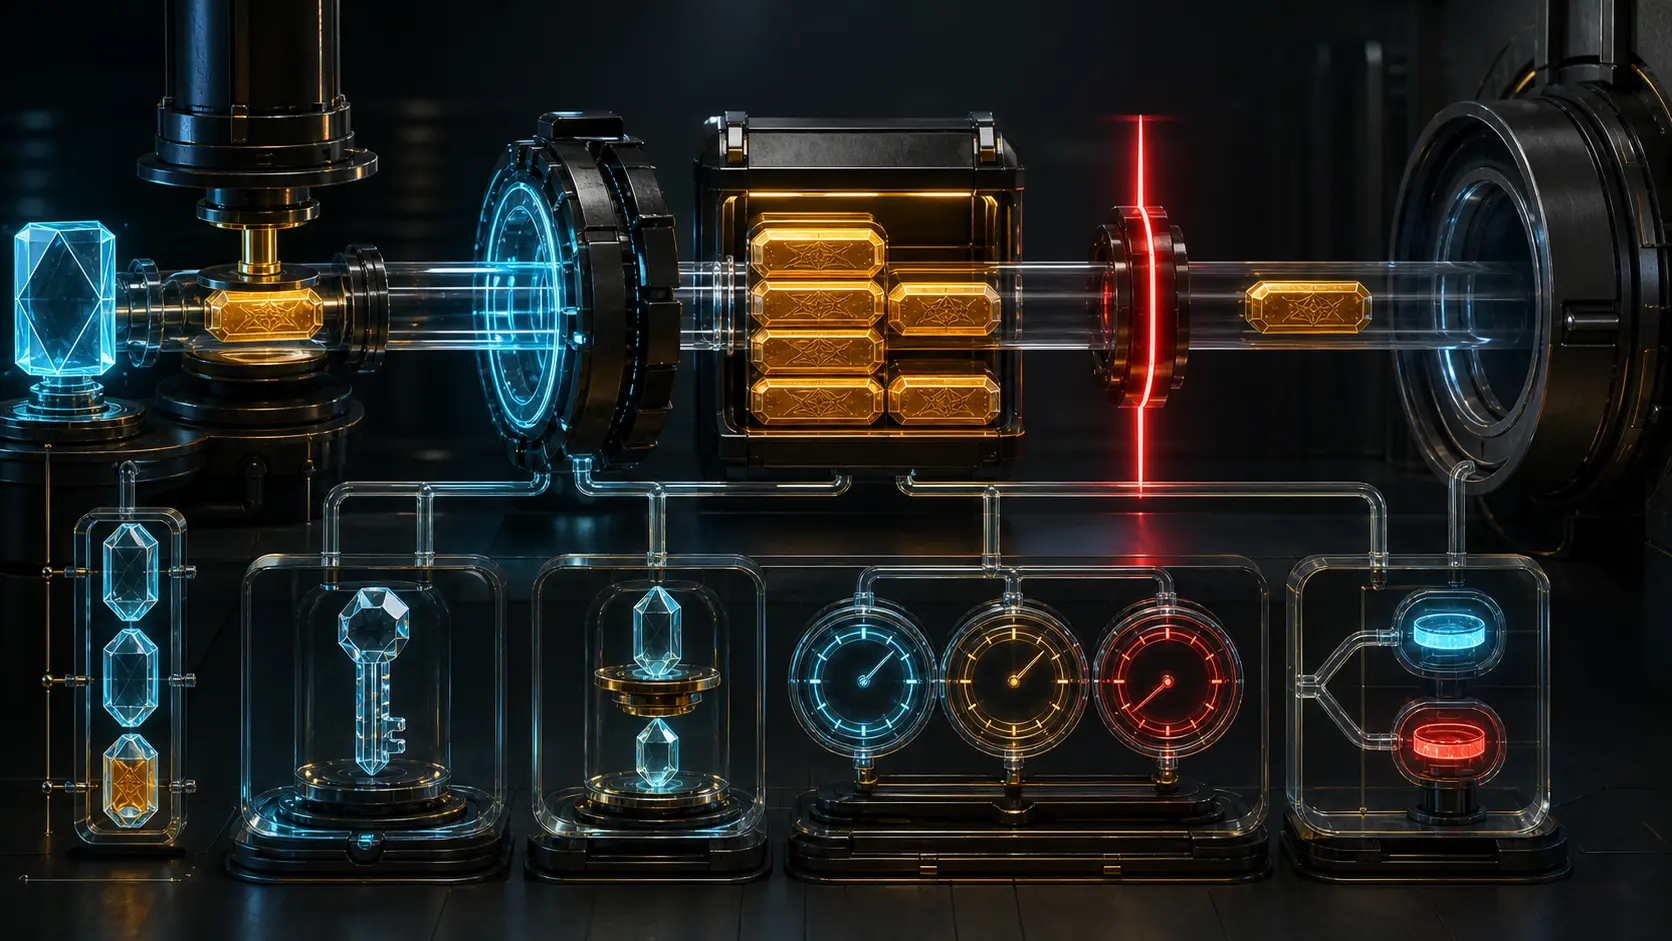
La firma era válida; el estado ya no era actual: autoridad y caché en OCSP stapling
A las 10:07 se revocó el certificado. A las 10:11 el servidor seguía entregando una respuesta OCSP `good`, firmada correctamente y con un `nextUpdate` aún lejano. No era una falsificación: era una afirmación auténtica que todavía cabía en su intervalo y ya quedaba por detrás del…
Expediente
El socket cerró; la transacción no: `close_notify` y la autoridad de terminar
El cliente guardó una respuesta de éxito y vio un cierre TLS ordenado. El servidor, sin embargo, nunca confirmó el cambio en su base de datos. Los dos hechos podían coexistir: `close_notify` era una prueba auténtica de que el servidor no enviaría más mensajes TLS en esa…

Expediente
El ticket sobrevivió; la sesión no: TLS 1.3 y la autoridad del estado reanudado
El nodo de contingencia aceptó un ticket TLS 1.3 emitido antes de que se revocara el privilegio del usuario. La prueba criptográfica era correcta: el cliente poseía la PSK de reanudación y el binder autenticaba el nuevo ClientHello. El error apareció después, cuando la aplicación…
Expediente
El registro era más largo; el mensaje no: relleno TLS 1.3 y autoridad de la longitud visible
El informe convirtió una diferencia de 512 bytes entre dos registros cifrados en una diferencia de carga útil y, después, en una acción de usuario. La captura era exacta, pero la inferencia ignoró al emisor. El proceso redondeaba registros TLS 1.3 a bloques y también podía…

Expediente
El primer Hello fue rechazado, no borrado: TLS HelloRetryRequest y la autoridad del registro
La captura empezaba en el segundo ClientHello. Mostraba una sola contribución de clave, el servidor la aceptaba y el establecimiento concluía. Leído a solas, aquel fragmento parecía demostrar que el cliente había elegido ese grupo desde el principio. No demostraba tal cosa. El…

Expediente
La negociación pidió un certificado. El código aceptó una clave: TLS Raw Public Keys y la autoridad de validar
Dos credenciales pueden contener la misma clave pública y, aun así, exigir verificaciones radicalmente distintas. wolfSSL lo convirtió en un caso operativo en 2026: una compilación con RPK podía admitir una clave pública bruta no negociada donde correspondía X.509. El fallo no…

NPNOG
Katmandú: una semana común, responsabilidades separadas
<!-- BTW:SLUG:una-semana-dos-instituciones-dos-numeros-edicion-npnog-sanog-38 -->

Expediente
La prueba llegó cuando la conexión ya estaba en marcha. No podía reescribir el pasado: TLS Exported Authenticators y autoridad de la aplicación
A las 14:03 se validó una nueva identidad en una conexión que ya había procesado cientos de operaciones. El servicio elevó todos los streams y adjudicó a esa identidad cinco minutos anteriores. La firma era correcta; la historia de autorización, no. RFC 9261 vincula una prueba…