
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

IETF
La línea estricta de CAA no cerró la otra puerta
Un dominio puede publicar una autorización CAA cuidadosamente ligada a una cuenta y a un método, y aun así dejar otra propiedad que permite al mismo emisor actuar sin esas condiciones. RFC 8657 hace posible la precisión; RFC 8659 obliga a leer todas las alternativas aplicables…

Expediente
El registro de extensiones EPP documenta coexistencia, no un ganador
Cuando dos extensiones hacen casi lo mismo con espacios de nombres distintos, el registro no tiene por qué coronar a una. Su tarea es conservar las coordenadas que permiten entender quién implementó qué y bajo qué reglas.

IETF
Una etiqueta común no convierte dos tareas en una sola
Web Push permite conservar una notificación pendiente y descartar otra del mismo grupo. La decisión es útil cuando se sustituye un estado completo; exige otro criterio cuando cada mensaje añade algo que todavía hay que hacer.

Expediente
Se entregaron todos los bundles exteriores. El bundle interior aún no había sido recibido
BIBE convierte una transferencia en dos hechos que pueden separarse. Los envoltorios BPv7 llegan al endpoint y dejan constancia de entrega; dentro, sus fragmentos todavía deben coincidir, permanecer en memoria y formar un bundle que el agente de protocolo acepte como recibido. El…

Expediente
Un aviso de filtrado DNS es una cadena de tres decisiones, no una sola explicación
Cuando una pantalla ofrece un enlace para explicar por qué se filtró un nombre, parece que el DNS acaba de entregar una respuesta transparente. En realidad, el aviso ya atravesó la selección del resolutor, el criterio de la aplicación y una decisión de privacidad del usuario.

IETF
La interfaz existe. Falta saber para qué instancia cuenta
YANG Schema Mount permite reutilizar modelos completos, pero algunas de sus reglas dependen de datos elegidos en el modelo padre. La automatización necesita conocer esa relación, no solo conservar los mismos archivos.

Expediente
El cortafuegos reconoció la vuelta, pero no al remitente
En SRv6, dos paquetes de la misma conversación pueden llevar pares exteriores que no parecen inversos. Un nuevo borrador del grupo SPRING propone sustituir la dirección de bucle del PE por el SID del servicio para que el cortafuegos pueda unir ida y vuelta. La solución es…

Expediente
HTTP 200 no es una decisión del registro EPP
Al encapsular una orden de registro en HTTPS aparecen dos resultados: el de la entrega web y el de la operación EPP. Confundirlos convierte una comodidad de infraestructura en una decisión de gobierno no declarada.
IETF
El cifrado no decide qué imagen recibe cada participante
Una videoconferencia puede proteger el contenido frente al servidor y seguir dependiendo de sus decisiones de reparto. SFrame permite separar ambas funciones; evaluar el servicio exige no volver a confundirlas.
Expediente
La salida era correcta; faltaba la pregunta completa: RFC 9861
TurboSHAKE y KangarooTwelve no entregan una huella única asociada a un nombre. Entregan tantos bytes como se soliciten dentro de un dominio concreto. Por eso el registro útil no es «usamos KT128», sino la pregunta exacta que el sistema formuló y la evidencia de que otra…

Expediente
Exigir otra autenticación también es ejercer poder
Una comprobación adicional puede proteger una operación sensible y, al mismo tiempo, trasladar una carga a quien no decidió imponerla. RFC 9470 permite que una API comunique sus requisitos de autenticación. La organización todavía debe determinar si se pueden cumplir, cuándo…

Expediente
Cuánta discreción cabe en un dominio interno
Una empresa puede demostrar que autorizó una excepción DNS sin publicar los nombres privados que contiene. RFC 9704 separa esas dos necesidades, pero deja decisiones importantes a los operadores: qué identidad hacer visible, qué ámbito delegar y cómo renovar el acuerdo.

Expediente
Comprar aleatoriedad no compra olvido
Una especificación que exige MAC aleatorias puede cumplirse con direcciones duraderas. RFC 9724 obliga a formular mejor el encargo: qué debe recordar el servicio, dentro de qué contexto y hasta cuándo.

Historias
En AFRINIC, upd-to recibe avisos de intentos fallidos, no autoridad sobre la base
Un intento de actualización de Whois puede llevar a un buzón la copia completa de un objeto rechazado. El campo `upd-to` de AFRINIC explica por qué llegó ese aviso; no identifica al remitente, no entrega una credencial ni demuestra que el cambio entrara en el registro.
Expediente
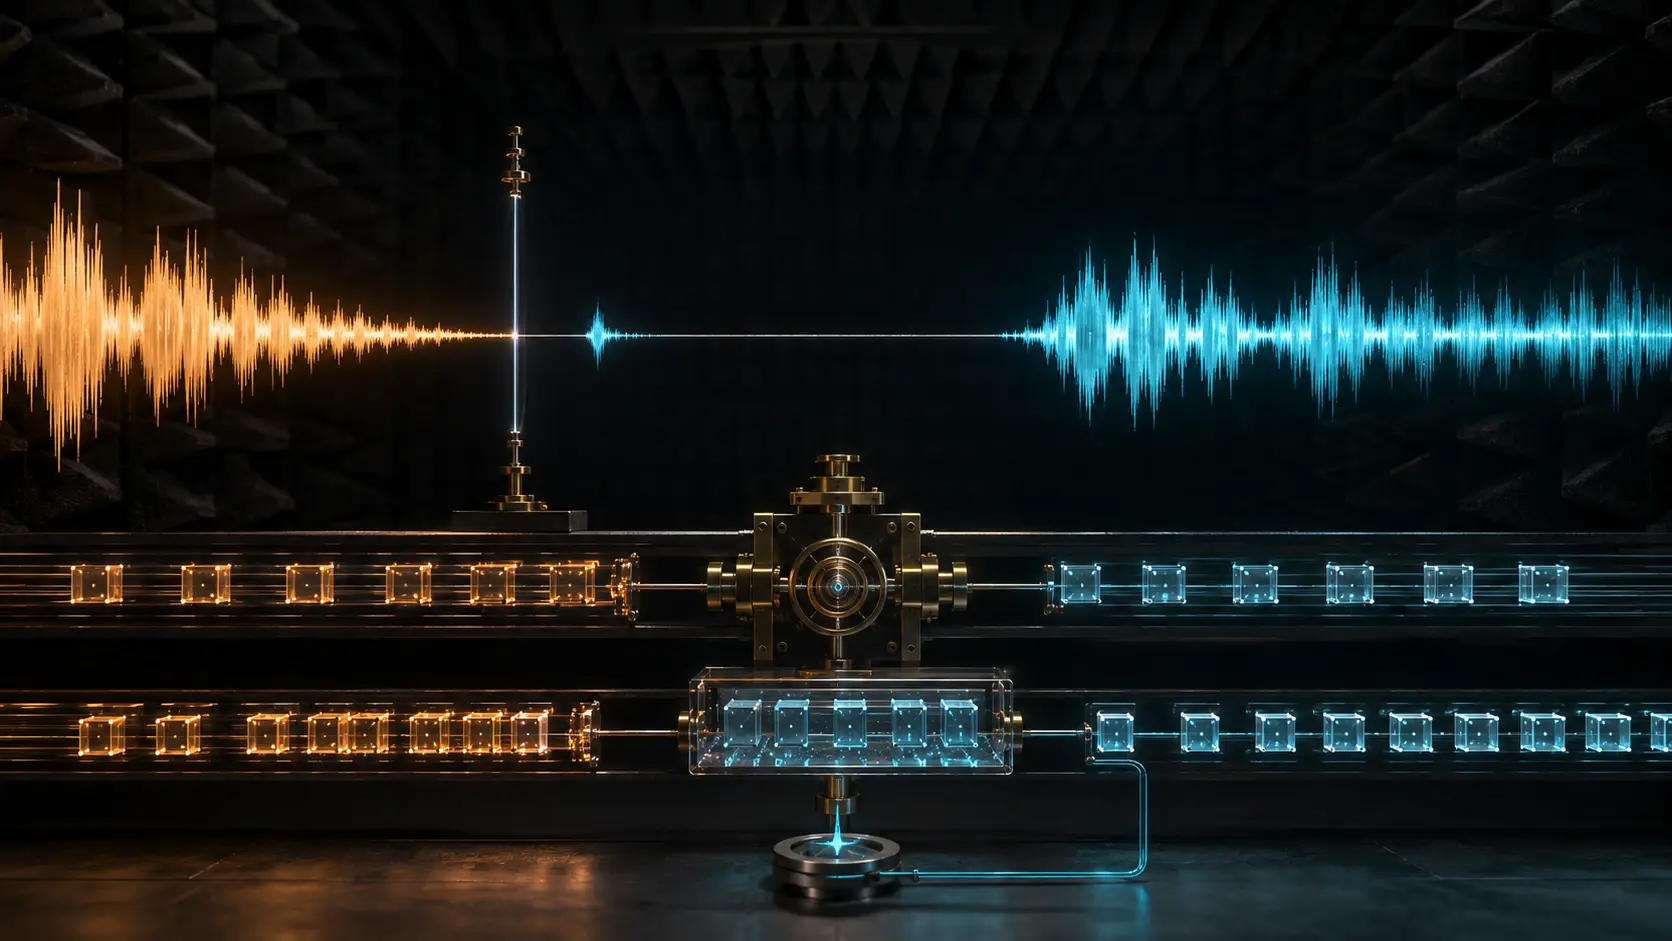
El agente de voz emitió un sonido. Aún no era una respuesta
Una latencia negativa puede ser real: el sistema empieza a intervenir antes de que la persona termine. También puede ser un error que tomó el saludo inicial por respuesta. El primer borrador de MRL no borra esa ambigüedad con un cero; exige conservar la captura y declarar la…

Historia de Internet
El protocolo del futuro que se escondía dentro de una opción IPv4
EIP intentó que dos generaciones vieran cosas distintas en los mismos bytes. Para un equipo antiguo era IPv4 con una opción desconocida; para uno actualizado, una nueva arquitectura de direcciones.

Expediente
La pieza puede llegar vacía; el modelo no puede quedarse sin entrada
RFC 9682 permite que un archivo CDDL no contenga reglas porque estas pueden llegar durante la composición. No elimina la condición final: hace falta una entrada al modelo. La aceptación debe seguir ese desplazamiento.
Historia de Internet
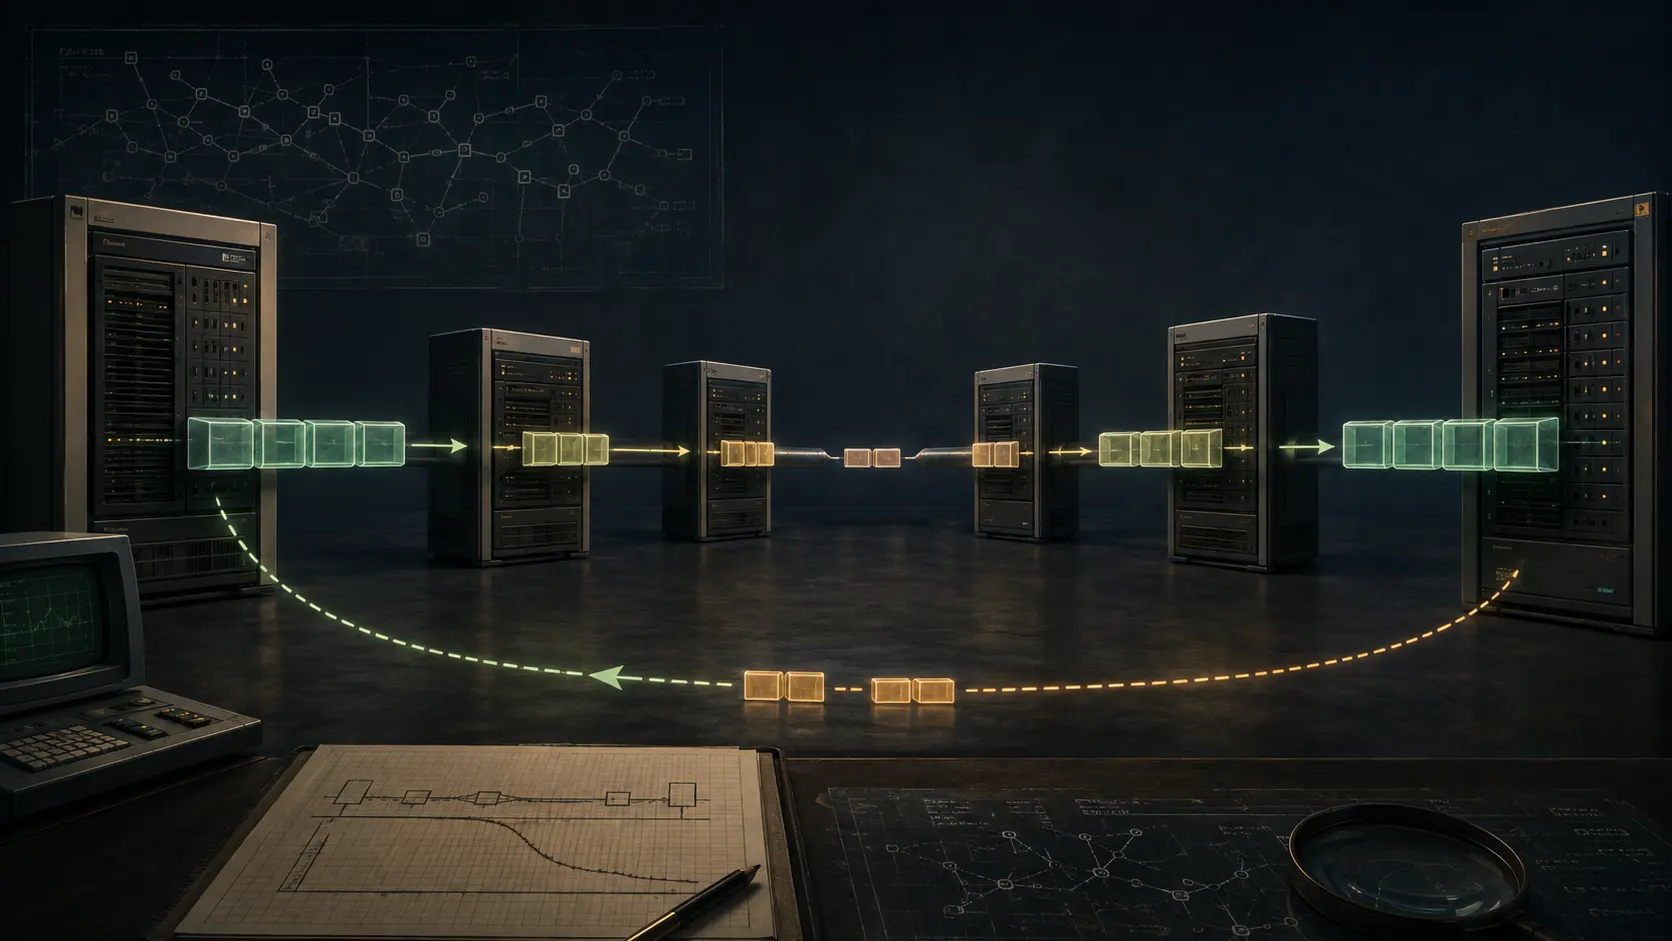
Los cuatro bytes que preguntaban a cada router por su enlace más estrecho
Hubo un momento en que el tamaño útil de una ruta se calculaba dentro del propio paquete. El número viajaba hacia el destino y cada router tenía permiso para reducirlo, nunca para ampliarlo.
Historias
En RIPE, member-of prueba pertenencia autorizada, no propagación de rutas
Una actualización aceptada por RIPE Database puede demostrar que un objeto está autorizado a integrarse en un conjunto RPSL sin observar un solo anuncio BGP. La diferencia importa cuando la expansión del conjunto alimenta filtros: la relación registral es una entrada de política…

Expediente
Esperar no es un plan de recuperación
La rotación de una clave puede dejar una suscripción JMAP pendiente de un mensaje que el servidor no debe reenviar. El problema de gestión empieza cuando nadie se hace cargo de sacar al cliente de esa espera.