
Tipo de contenido
Informe
Dentro de la faceta Tipo de contenido, la inteligencia de Informe reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

IETF
BGP encontró una dirección alcanzable, pero aún no había medido el camino del paquete
Un nuevo borrador de IDR aborda una confusión silenciosa del enrutamiento moderno: la dirección `NEXT_HOP` que BGP puede alcanzar no siempre es el túnel, la política o el SID que transportará el tráfico. La propuesta obliga a que cada decisión conserve una sola realidad de…

IETF
El identificador coincide, pero los verificadores ya no admiten lo mismo
La revisión `-04` de CAID conserva el cálculo para los objetos aceptados por ambas versiones y, a la vez, cierra la puerta a ciertas entradas antes válidas. Si dos organizaciones actualizan sus verificadores en momentos distintos, una coincidencia de identificadores no resuelve…

Historias
Los ganadores de RIPE 93 llegaron después del filtro editorial
El concurso anunció dos ganadores el 22 de septiembre, pero sus reglas sitúan primero la revisión editorial habitual. Los 11 artículos de la página son los publicados como participantes, no todos los textos enviados.

Expediente
La política nombró el servicio. El cortafuegos vio otra dirección: RFC 9726
Una MUD puede describir correctamente el destino que necesita un dispositivo y aun así producir un bloqueo legítimo pero equivocado. Entre el nombre y el paquete hay una resolución, un reloj, una vista de red y una compilación de reglas que la RFC 9726 obliga a tratar como…

IETF
El resolutor declaró la excepción, no autenticó la respuesta
Una nueva señal DNS puede revelar que un resolutor suspendió la validación para un nombre. Esa transparencia importa, pero no garantiza la respuesta, no justifica la decisión operativa y no demuestra que la aplicación llegó al servicio correcto.

IETF
AAuth Events: un aviso guardado puede llegar cuando ya no sirve
El primer borrador de AAuth Events propone un buzón siempre disponible para los agentes que no pueden recibir avisos directos. Su respuesta de aceptación confirma un depósito duradero, pero deja abierta la carrera entre la entrega final y la caducidad del evento.

IETF
El padre reconoció la frontera sin fingir que podía cruzarla
La propuesta de una «zone cut to nowhere» permite que el DNS público admita la existencia de una zona hija privada sin inventar servidores autoritativos accesibles desde Internet. Esa diferencia entre reconocer un límite y ofrecer un camino es pequeña en el fichero de zona, pero…

IETF
El límite de cada agente no es el límite de la cuenta
Un borrador exploratorio de AAuth plantea topes de gasto exigibles por token. Su punto más delicado aparece cuando se emiten varios a la vez: cumplir cada autorización no equivale a respetar el presupuesto total que la persona pretendía mantener.
Expediente
Dos campos `aud`, dos autoridades distintas: RFC 9701
Un JWT de introspección puede contener un `aud` para la respuesta y otro dentro del estado del token. Ambos son correctos y responden preguntas diferentes. Si una implementación aplana la estructura, una comprobación criptográfica impecable puede terminar aplicando la autoridad…
IETF
El servidor dejó de enviar la escalera; el resolver heredó la obligación
SigTag reduce una respuesta DNSSEC poscuántica cuando el cliente declara que ya conserva la Merkle Tree Ladder firmada. El ahorro no elimina la prueba: la desplaza al estado local del resolver y obliga a demostrar qué guardó, bajo qué firmante y cómo recupera la firma completa si…

IETF
La firma puede comprobarse y la prueba seguir sin ser admisible
Una nueva revisión de un borrador individual sobre acciones de agentes obliga a distinguir entre la integridad de un justificante y la confianza que cada operador deposita en él. Es una diferencia de gobierno operativo, no una disputa semántica sobre la palabra «válido».

IETF
El certificado se hizo más pequeño; la decisión de confianza no
El resumen de inteligencia de El certificado se hizo más pequeño; la decisión de confianza no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…

Expediente
El procesador ignoró un parámetro y declaró éxito; la intención ya había cambiado: RFC 9695
La extensibilidad suele celebrarse cuando un receptor antiguo continúa en lugar de rechazar un valor nuevo. En medios hápticos, esa continuidad necesita una contabilidad más exigente: el elemento omitido puede describir precisamente la capacidad, la zona corporal o el límite que…
Empresas de servicios en la nube de Asia-Pacífico
NovaCloud: dos operadores, un nombre y la distancia entre marketing y enrutamiento
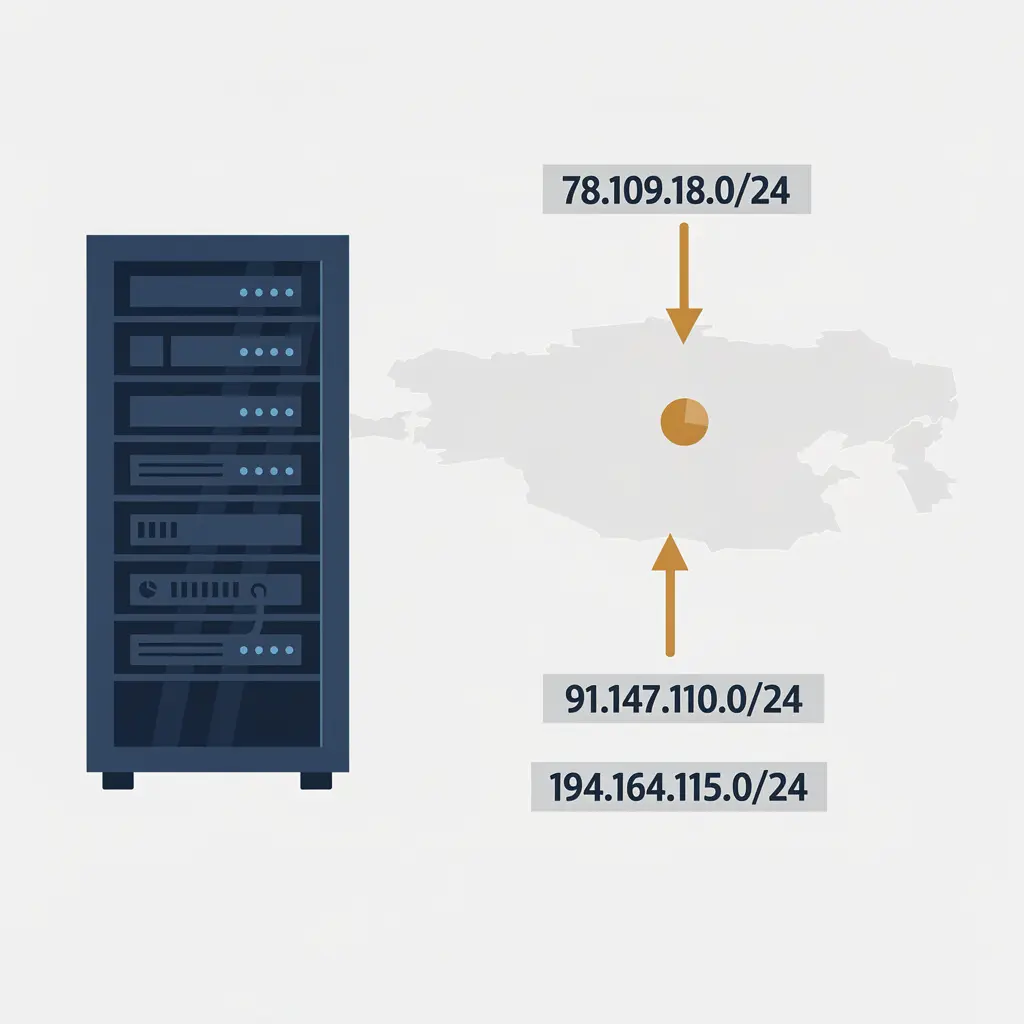
Un mazo de corta pero directa: dos redes de registro, ambos operadores utilizando el nombre NovaCloud. El trabajo de este informe es examinar si esos nombres corresponden a servicios de nube reales y operativos, o si representan más bien artefactos administrativos. Para ello…
IETF
Un intermediario puede desaparecer sin cambiar la petición
La huella de un mensaje describe sus cambios, no necesariamente a todos los sistemas por los que pasó. Una revisión de una propuesta WIMSE intenta cerrar esa diferencia para los intermediarios que reenvían sin modificar.

IETF
Una actualización SUIT puede llegar a un dispositivo que no conoce su orden
El borrador más reciente sobre gestión de actualizaciones SUIT desplaza una comprobación crucial al despliegue concreto: antes de enviar un manifiesto, alguien tiene que saber si los receptores admiten las extensiones opcionales que este necesita. La firma no resuelve esa…
Expediente
La clave sucesora esperó treinta días; los validadores no compartían reloj: RFC 9691
El sucesor B puede llevar un mes publicado y seguir siendo nuevo para un validador que acaba de volver a conectarse. El RFC 9691 ordena el cambio de raíz de confianza de RPKI, pero deliberadamente deja el reloj dentro de cada Parte Dependiente.
IETF
El número seguía en el certificado; la llamada aún no tenía veredicto
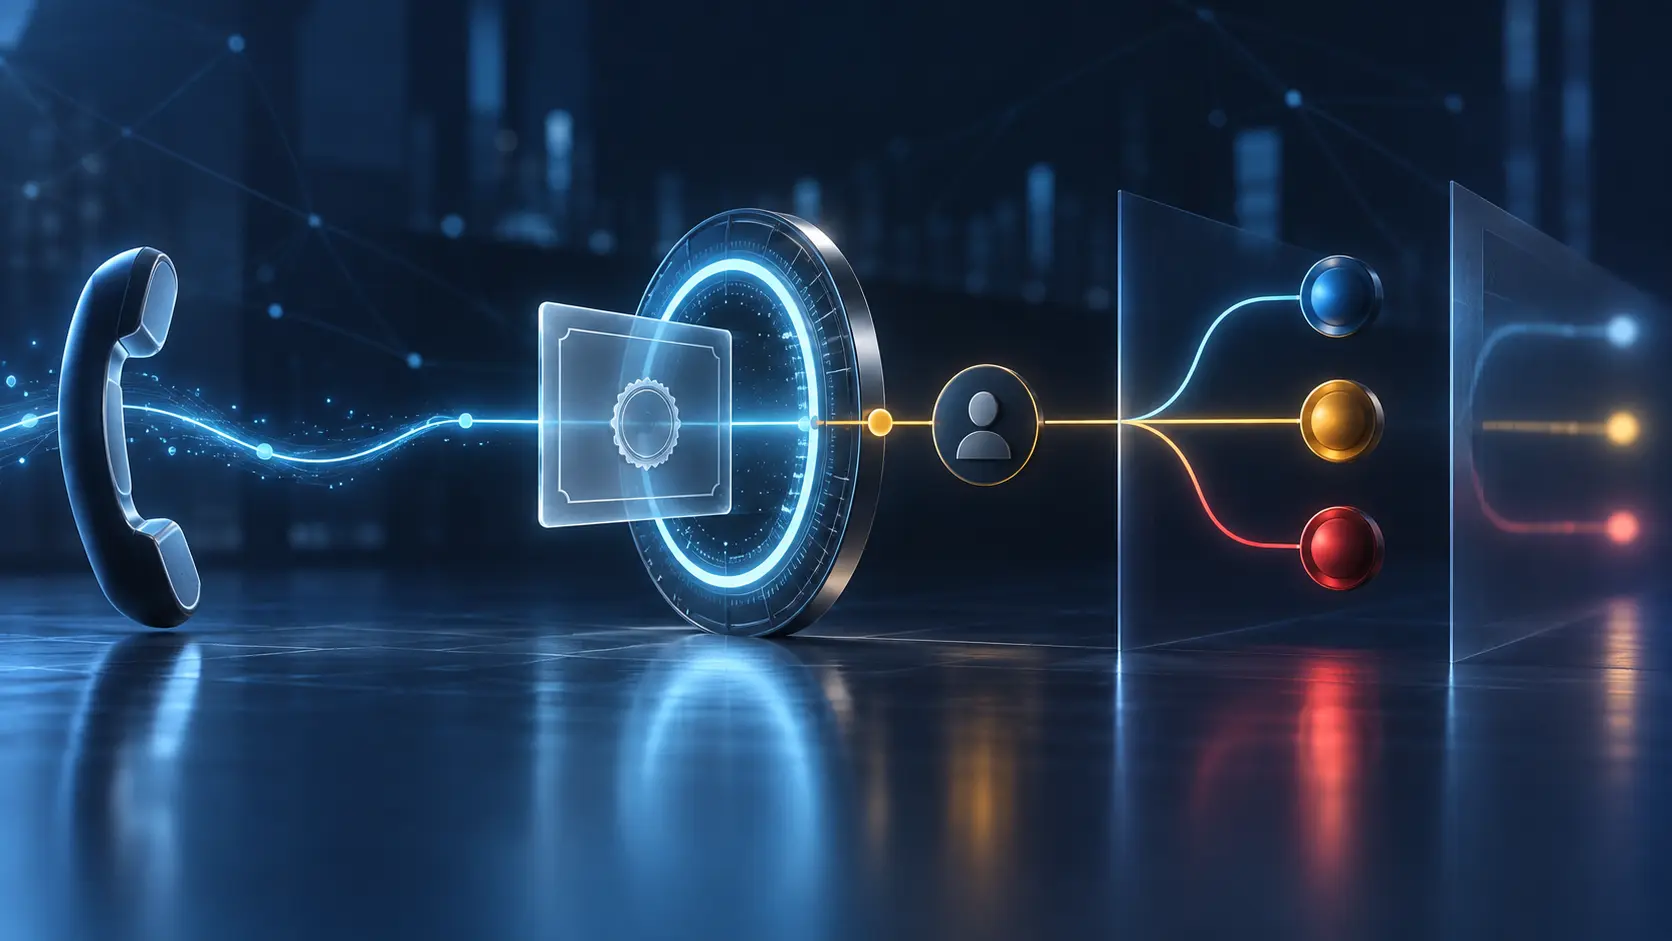
El valor de `TNQuery` consiste en impedir que la palabra «válido» se extienda más de lo que permite la evidencia. La respuesta puede confirmar el alcance actual de un certificado para un número concreto. No conoce a la persona que habla ni puede decidir por qué una red debe…

IETF
Un ensayo de escala SR no es una medición del rendimiento ECMP
«Funcionó con muchas políticas» es una observación útil, pero no responde cuántos paquetes puede mover un equipo por rutas paralelas. El borrador BMWG revisado el 22 de septiembre obliga a leer con cuidado esa diferencia antes de convertir una prueba de laboratorio en argumento…

Expediente
La clave estaba en el certificado; la aceptación del destinatario, no: RFC 9690
El fallo de interoperabilidad puede quedar decidido antes de crear el primer ciphertext. Basta con que un sistema vea una clave RSA válida y confunda posibilidad matemática con voluntad operativa. RFC 9690 separa ambas cosas y obliga a preguntar por la combinación exacta que el…