
Resumen
- Expansion Programs International es el objeto de compañía actual del directorio. ARIN registra AS11321 activo bajo EXPANSION-PROGRAMS, nombra a Expansion Programs International como registrante y a Thunderstone Software LLC en un rol técnico.
- En el momento de observación delimitado, RIPEstat mostró AS11321 como no anunciado, sin prefijos originados ni vecinos observados. Esa vista externa no prueba abandono, una caída, mala conducta o ausencia de conectividad privada.
- La documentación pública de Thunderstone describe Texis, Vortex, Webinator, los search appliances y varias formas de despliegue. Son registros de capacidades, no prueba de una arquitectura de cliente concreta, nivel de fiabilidad o resultado de producción.
- La supervisión, integración, mantenimiento y gestión de excepciones siguen siendo costes recurrentes en contactos de registro, intención de ruta, rastreadores, índices, bloqueos, replicación, TLS, programación, capacidad y cambios del ciclo de vida.
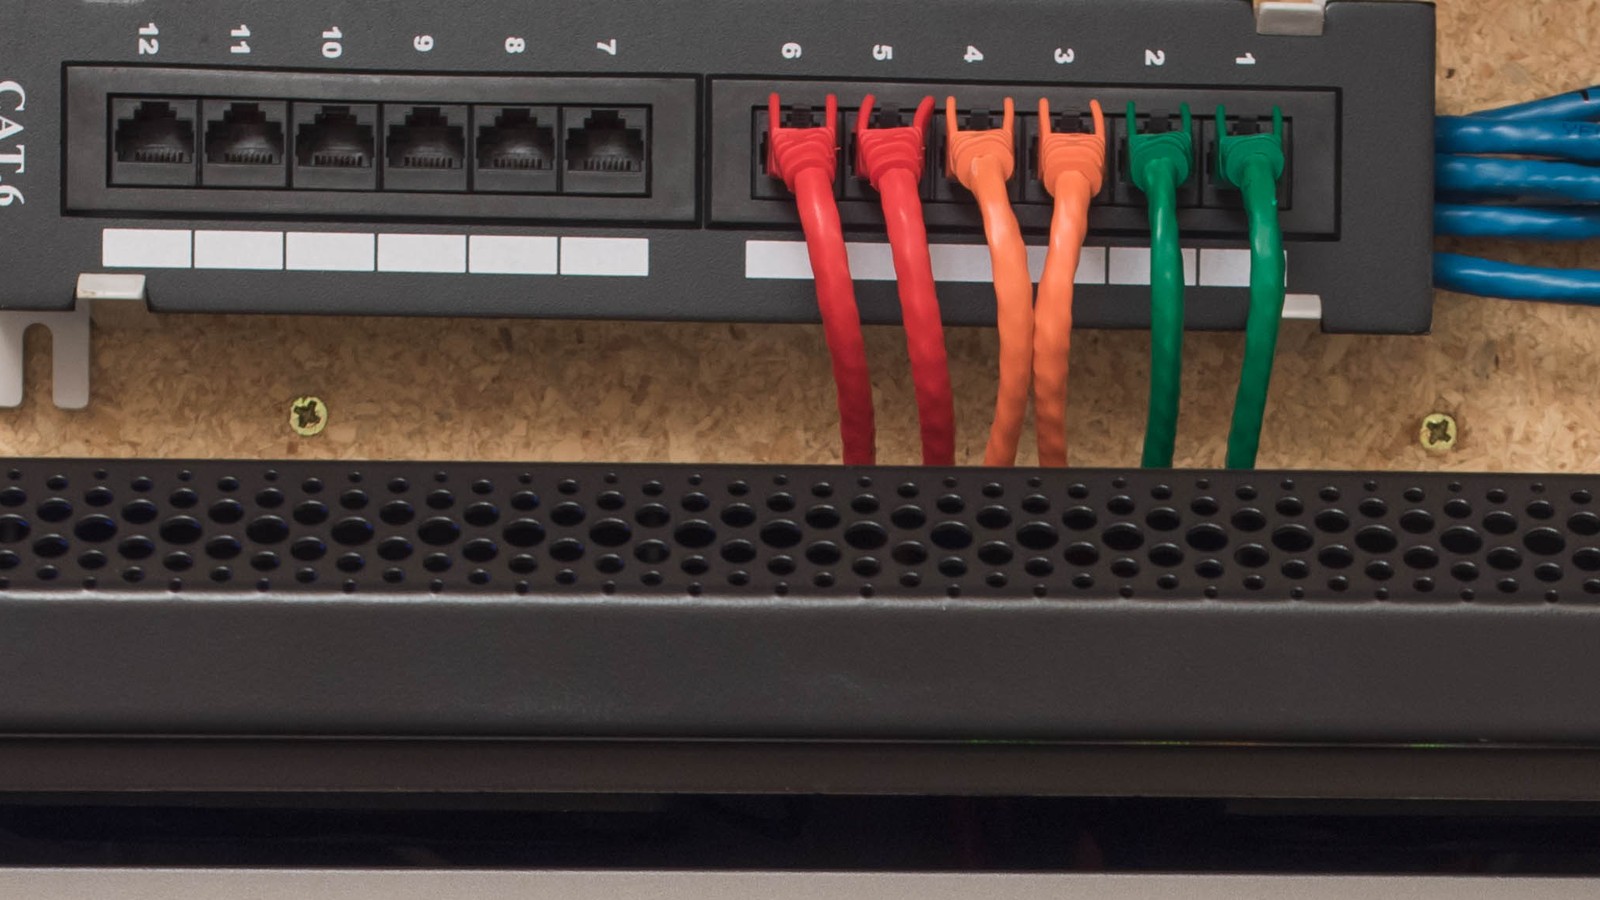
Nota de imagen:La fotografía complementaria de Creative Commons muestra un panel de parcheo CAT.6 genérico y cableado Ethernet. Proporciona solo contexto de control de red. No representa a Expansion Programs International, Thunderstone, AS11321, un producto de Thunderstone, una sede corporativa, un despliegue de cliente, una topología privada, un incidente, fiabilidad medida o un resultado de producción.
Expansion Programs International tiene una identidad técnica pública inusualmente estable. El American Registry for Internet Numbers registra AS11321 activo bajo el nombre EXPANSION-PROGRAMS y identifica a Expansion Programs International como su registrante.[1][2] El registro se remonta a 1998. El mismo registro nombra a Thunderstone Software LLC en un rol técnico, mientras que las páginas públicas de empresa y productos de Thunderstone describen un negocio de búsqueda de larga trayectoria centrado en Texis, Vortex, Webinator y search appliances.[3][11][12][13]
Esos hechos están conectados, pero no son intercambiables. El registro establece quién aparece asociado a un recurso numérico y qué roles públicos se adjuntan a él. Las páginas de Thunderstone establecen qué dicen que pueden hacer sus productos. Ninguna de las dos establece una arquitectura privada actual, una fusión legal entre las organizaciones mencionadas, una ruta activa, un despliegue de cliente, un resultado de disponibilidad o un resultado de rendimiento.
La observación de enrutamiento añade otro límite. En la hora consultada el 28 de julio de 2026, RIPEstat describió AS11321 como no anunciado. La respuesta de announced-prefixes cubrió un intervalo de julio de 14 a julio de 28 y devolvió una lista de prefijos vacía.[4][5][6][7] Eso es una observación externa significativa. No prueba que el ASN se haya abandonado, que un servicio de cliente falló, que no existiera conectividad privada o que la inscripción careciera de un propósito válido. Los datos históricos de ruta y las proyecciones de registro aportan contexto, pero no revelan la intención del operador.[8][9]
Esta brecha entre una fila de registro durable y la ausencia de visibilidad pública de ruta es la superficie de control central. Un registro es un libro mayor: conserva asignaciones numéricas únicas, entidades nombradas, contactos públicos e historial administrativo. Los paquetes siguen la configuración activa. Si un ASN permanece registrado mientras no aparece ninguna ruta en los colectores seleccionados, la respuesta correcta no es inventar una narrativa de incidente.
Hay que comprobar si el estado observado coincide con la intención declarada, si los contactos están actualizados, si hay retención o retirada documentadas y si cada control dependiente tiene un propietario responsable.
La documentación pública de Thunderstone amplía este marco más allá del enrutamiento. La búsqueda empresarial suele venderse como appliance o capacidad de software, pero su operación genera trabajo recurrente. Los rastreadores deben tener un alcance definido. Los conectores y sistemas de archivos deben ser alcanzables. Los índices deben mantenerse. Los bloqueos deben diagnosticarse. Las colas de replicación deben supervisarse. La confianza TLS y el comportamiento de certificados cliente deben configurarse. Los trabajos programados deben espaciarse. Deben probarse copias de seguridad y procedimientos de recuperación.
Las decisiones de capacidad y licencia deben revisarse cuando cambian contenido y patrones de consultas.[18][20][21][22][23][24][25]
La evidencia pública respalda así una cuestión de investigación disciplinada: qué cuesta mantener coherente, de forma operativamente sostenible, una identidad de registro de larga vida y una capa de control de enterprise-search cuando el registro, el sistema de enrutamiento, el software, las fuentes de datos y las relaciones de soporte evolucionan a velocidades distintas.
Por ello, la respuesta no es un precio único ni un valor de referencia. Es el coste continuo de supervisión, integración, mantenimiento y gestión de excepciones. Más precisamente, el modelo operativo incluye coste de supervisión, coste de integración, coste de mantenimiento y coste de gestión de excepciones. Esos costes existen aunque el software funcione exactamente como está diseñado. Crecen cuando los registros y el estado en ejecución divergen, cuando el empaquetado del producto oculta dependencias subyacentes o cuando una organización confunde una declaración de capacidad con prueba de fiabilidad.
La fotografía destacada muestra un panel de parcheo CAT.6 genérico y cables Ethernet. No muestra a Expansion Programs International, Thunderstone, AS11321, una sede corporativa ni un sistema de cliente. Es un contexto visual de una superficie de control de red, no evidencia sobre la infraestructura de esta compañía.
La identidad exacta del registro y de la compañía
La respuesta RDAP directa de ARIN es el punto de partida público más sólido para AS11321. Registra el handle AS11321, el nombre EXPANSION-PROGRAMS, estado activo, un evento de registro de 1998 y un evento de último cambio de 2018.[1] La entidad registrante, EPI-9, lleva el nombre Expansion Programs International y también conserva su propio historial de registro público.[2] Son hechos de registro concretos. Establecen una relación entre un recurso numérico nombrado de forma estable y una organización con nombre.
El registro también contiene relaciones de rol. Un rol técnico corresponde a Thunderstone Software LLC identificado por el handle ZT102-ARIN.[1][3] En el momento de consulta, la respuesta de ARIN incluía una observación diciendo que ARIN intentó validar ese punto de contacto público y no recibió respuesta desde el 20 de enero de 2026. Ese detalle debe interpretarse de forma estricta. Es evidencia de un problema de validación de contacto público, no prueba de que la dirección fuera inutilizable, que nadie opere el ASN, que Thunderstone esté inactivo o que un servicio sea inseguro.
Otro rol público pertenece a un contacto personal. Este informe no reproduce datos personales de contacto porque el valor analítico está en la continuidad del rol, no en re-publicar teléfonos o correos. Los recursos duraderos no deberían depender de que un lector conozca el contexto privado de una persona. La cuestión relevante es si los canales del rol, la autoridad de escalado y la recuperación de cuentas siguen vigentes.
La página corporativa de Thunderstone describe Thunderstone Software LLC como desarrollador y comercializador de software de búsqueda, gestión y filtrado.[11] La web muestra una narrativa de producto actual, una vía de soporte y una identidad corporativa. Eso vuelve inteligible el enlace del rol técnico en ARIN, pero no prueba que Expansion Programs International y Thunderstone Software LLC sean la misma entidad jurídica. El registro público apoya una relación operacional; no resuelve la propiedad, la estructura societaria ni los nombres históricos completos.
Por eso importa la disciplina de identificación. En la evidencia aparecen cuatro etiquetas: Expansion Programs International, EPI-9, EXPANSION-PROGRAMS y Thunderstone Software LLC. La primera es la etiqueta de la organización registrante. La segunda es su handle de ARIN. La tercera es el nombre del ASN. La cuarta es un rol técnico y el nombre usado en las páginas de producto vigentes. Un mapa de activos fiable debería preservar las cuatro y definir con precisión qué significa cada una.
Fusionarlas en una sola etiqueta crearía falsa confianza. Tratar todo como no relacionado perdería un vínculo operacional público. El modelo más seguro registra la relación de forma acotada: AS11321 está registrado a Expansion Programs International; ARIN nombra a Thunderstone Software LLC en un rol técnico; Thunderstone publica documentación de producto y operaciones bajo su propio nombre. Cualquier alegación legal o arquitectónica más fuerte requiere evidencia más allá de estas fuentes.
El registro de AS del IANA aporta el contexto de asignación más amplio.[10] Explica el sistema global de numeración y el bloque regional en torno a AS11321. IANA no identifica al operador detrás de este recurso específico; ARIN lo hace en la capa regional. Esta división de responsabilidades ilustra un principio útil. La gobernanza de recursos numéricos está distribuida entre registros y operadores. Ninguna página aislada describe por completo el servicio en ejecución.
AS11321: registro activo frente a enrutamiento observado
La observación pública de ruta es precisa y con límites temporales. El AS overview de RIPEstat devolvió el texto del titular EXPANSION-PROGRAMS - Expansion Programs International y marcó el recurso como no anunciado en la consulta de RIPEstat del 28 de julio de 2026.[4] La respuesta de announced-prefixes cubrió un intervalo de julio de 14 a julio de 28 y devolvió una lista de prefijos vacía.[5] La respuesta de routing-status mostró cero prefijos IPv4 observados, cero direcciones IPv4, cero prefijos IPv6 observados y cero visibilidad de los RIS peers listados en ese instante.[6] La respuesta de vecinos devolvió ningún vecino observado.[7]
Estos resultados dicen lo que vio el sistema de colectores. No dicen por qué. Un ASN puede seguir registrado mientras está intencionalmente inactivo. Puede retenerse para uso futuro, migración, continuidad contractual o recuperación. Las rutas pueden verse por rutas que no están representadas en los colectores seleccionados. Sesiones BGP privadas, enrutamiento interno y acuerdos específicos de proveedor no tienen por qué aparecer en una vista pública RIS. Un operador también puede estar en retirada planificada o en un proceso de retirada prolongado.
Las posibilidades opuestas también permanecen abiertas. Una ruta ausente puede deberse de forma inesperada a error de configuración, filtrado de upstream, fallo de autenticación, cambio de política, mantenimiento o migración incompleta. La observación pública no puede distinguir esas causas. Solo expone una discrepancia entre una identidad potencial del plano de control y el estado global de enrutamiento observado.
El histórico de enrutamiento de RIPEstat es útil porque muestra si la visibilidad de ruta cambió con el tiempo.[8] El histórico exige cautela. La cobertura de colectores cambia. Algunos peers se incorporan y otros se retiran. Un intervalo histórico puede demostrar que una ruta se observó, pero no puede establecer relaciones comerciales, alcanzabilidad de usuario final, severidad de incidente ni causa raíz. Una brecha es una pregunta para los operadores, no un veredicto.
La proyección WHOIS de RIPEstat repite información de registro derivada de ARIN.[9] Es un contraste útil, no una autoridad independiente de titularidad. Si la proyección y la respuesta directa de ARIN difieren, los operadores deberían determinar qué dato es autoritativo y si la diferencia se explica por latencia de replicación o normalización.
Para la monitorización, el control correcto es una comparación de intención declarada. El propietario debería indicar si AS11321 debe anunciar rutas, qué prefijos y orígenes están aprobados, qué observaciones externas se esperan y qué ventana temporal define una excepción. La monitorización debe comparar después la visibilidad real de colectores con ese estado declarado. Sin el registro de intención, una vista de ruta vacía puede crear un falso aviso o pasar por alto un problema de retirada.
El estado de contacto pertenece a esa misma comparación. Un registro activo con un punto de contacto técnico no validado no es automáticamente incorrecto. Significa que la continuidad de recurso no puede inferirse solo por el estado de registro. El control debe confirmar la propiedad actual del rol, asegurar acceso a cuenta, una vía de escalado secundaria y una razón aprobada para retener el recurso.
Si el estado previsto es inactivo, el runbook debería indicarlo. Debería definir qué observaciones serían inesperadas, cómo proteger el recurso frente a uso no autorizado, cómo probar que los contactos se revisan y cómo aprobaría la reactivación. Si el estado previsto es activo, la ausencia de visibilidad pública requiere una investigación técnica con más puntos de observación y telemetría privada. Si el estado previsto es retiro, el plan debe cubrir más que solo retirar rutas.
Un registro es un libro mayor, no prueba de servicio activo
El caso AS11321 vuelve visible la diferencia entre el registro y el código en ejecución. El registro aporta unicidad, historial de asignación, roles públicos y un identificador duradero. Esas propiedades importan incluso sin ruta visible. Permiten a contrapartes identificar el recurso, encontrar una autoridad y determinar qué registro regional mantiene el registro.
El registro no ejecuta política BGP. No crea una sesión, no anuncia un prefijo, no valida una ruta, no responde una consulta de búsqueda ni restaura una base de datos. Esos resultados dependen de sistemas configurados, credenciales, proveedores, procedimientos operativos y personas con autoridad para actuar. Tratar el registro activo como prueba de servicio activo confunde capacidad administrativa con estado operativo.
La primacía del código en ejecución no vuelve opcional el libro mayor. Una ruta sin registro y metadatos de contacto precisos es más difícil de investigar, asegurar, transferir o retirar. La configuración activa también puede estar mal. Una observación de colector no se vuelve legítima solo porque los paquetes la siguen. El objetivo es el acuerdo entre tres capas: registro, intención operacional declarada y ejecución observable externa.
Este modelo de tres capas evita exageraciones. El registro puede establecer que AS11321 está asignado a una entidad nominada. RIPEstat puede establecer que los colectores no observaron anuncio en una fecha concreta. Ninguno prueba una caída. Juntos establecen una pregunta de control: ¿la ausencia observada es intencional, documentada y con propietario?
El mismo razonamiento se aplica a la superficie de software de Thunderstone. Un manual puede confirmar que existe una utilidad de reparación, una función de replicación o un ajuste TLS. No prueba que un cliente concreto la haya habilitado, configurado de forma segura o alcanzado el objetivo de recuperación. La documentación es un libro de capacidades. El comportamiento en producción sigue siendo una cuestión de sistema en ejecución.
La pila de productos de Thunderstone
Thunderstone presenta una familia relacionada de productos de búsqueda en lugar de un modelo de despliegue uniforme. Sus páginas de producto distinguen Texis, Webinator, Search Appliance, Parametric Search Appliance, opción de máquina virtual y opciones alojadas o en la nube.[12][13][14][16] La comparación importa porque cada forma asigna trabajo operativo de forma distinta.
Texis se describe como la base de datos central y la tecnología de motor de búsqueda. Una FAQ de Thunderstone explica que Vortex, también llamado Texis Web Script, es una capa de desarrollo de aplicaciones y scripts incluida con Texis. Webinator se presenta como una aplicación preconstruida usando esos componentes, mientras que Search Appliance empaqueta la pila en una forma appliance.[19] Esta relación soporta el análisis arquitectónico sin revelar el despliegue de ningún cliente concreto.
El proveedor describe Search Appliance como una combinación integral de hardware, software y soporte.[18] Describe configuraciones de máquina virtual y hardware, acceso a fuentes de datos, indexación de sistemas de archivos y conectores en su página de enterprise-search.[14] Son capacidades de sistema. Identifican interfaces y fronteras de propiedad potenciales. No son pruebas independientes de rendimiento de consultas, corrección de conectores, esfuerzo administrativo o coste total.
El empaquetado cambia el modelo operativo. Una appliance física añade ciclo de vida de hardware, bastidor, energía, entorno, garantía y reposición. Una imagen virtual traslada la responsabilidad de hardware a la plataforma de virtualización o almacenamiento del cliente, pero conserva la dependencia del sistema operativo invitado, capacidad y dependencias de aplicación. Una opción hosted traslada más trabajo de infraestructura hacia el proveedor, pero el acceso a datos, la identidad, el comportamiento de conectores TLS y la evidencia de recuperación siguen requiriendo supervisión del cliente.
Webinator crea un equilibrio distinto. Ofrece un rastreador prefabricado y una superficie de búsqueda, pero expone ajustes de perfil, recorridos, logs, controles de acceso y tareas de mantenimiento. Texis proporciona más flexibilidad de base de datos y aplicación, lo que también crea más responsabilidad sobre esquema, consultas, índices y cambios. Vortex añade comportamiento de fetch por scripts y de aplicación, incluidos controles HTTPS. La flexibilidad aumenta el número de decisiones que puede tomar un operador, no la probabilidad de que cada decisión sea correcta.
La página de comparación de productos es útil porque expone esas diferencias en la propia taxonomía del proveedor.[16] Sigue siendo material comercial. Afirmaciones como implementación fácil, coste total bajo o alto rendimiento no deben convertirse en resultados medidos sin una carga de trabajo definida, método de prueba, versión, conjunto de datos, perfil de concurrencia y resultados independientes.
Los manuales completos de referencia de Vortex y Texis aportan un relato más amplio de scripting, fetch de red, base de datos, indexación, seguridad y controles de diagnóstico y recuperación.[27][28] Su amplitud no establece qué funciones están licenciadas, habilitadas o en operación en un entorno concreto.
La página de milestones de Thunderstone presenta una cronología extensa y menciona despliegues históricos y reclamaciones de rendimiento.[26] Esa historia establece la longevidad del producto y la propia cronología de evolución del proveedor. No establece que un benchmark antiguo se aplique a una versión actual, que un cliente histórico siga usando el producto o que un comprador actual reproduzca un resultado previo.
La conclusión operativa útil es más estrecha. La pila tiene múltiples formas, múltiples rutas de ingesta de datos y superficies administrativas explícitas. Un comprador debe decidir quién posee cada capa y cómo se recogerá la evidencia. La página del producto puede iniciar ese mapa. No puede completarlo.
Capacidad, fiabilidad y resultado del cliente son afirmaciones distintas
La investigación sobre enterprise-search pierde fiabilidad cuando se mezclan tres categorías de evidencia.
La capacidad del sistemadescribe lo que el producto expone. Texis provee funciones de base de datos y búsqueda de texto completo. Vortex aporta comportamiento de scripting y network-fetch. Webinator aporta una aplicación de rastreo y gestión de perfiles. Search Appliance empaqueta hardware, software y soporte. La documentación expone mantenimiento de índices, monitorización de bloqueos, replicación, programación y controles TLS.[18][19][20][21][22][23][24][25] Son capacidades concretas y documentables.
La fiabilidad operacionalpregunta si esas capacidades se comportan de forma consistente bajo una carga definida y un régimen operativo. La fiabilidad depende de tasa de cambio de contenido, formatos de archivos, conectores, rutas de red, mezcla de consultas, estrategia de índice, memoria, almacenamiento, comportamiento del scheduler, contención de bloqueos, latencia de replicación, ventanas de mantenimiento y respuesta del operador. Las fuentes públicas no aportan un estudio controlado de fiabilidad para Expansion Programs International o un despliegue de cliente actual.
El resultado de producción del clientepregunta si un despliegue mejoró descubrimiento, redujo coste de soporte, cumplió un objetivo de recuperación o entregó un resultado de negocio. Eso exige evidencia específica de cliente: línea base, período de medición, alcance, implementación, alcance de implementación, período y exclusiones. Las historias de cliente y páginas de producto pueden nombrar clientes o beneficios, pero no justifican construir un resultado para un despliegue sin nombre.
Estas categorías deben permanecer separadas tanto en compras como en revisión de incidentes. Una capacidad puede existir pero estar deshabilitada. Una función puede estar configurada correctamente y fallar con una carga no probada. Un servicio de búsqueda fiable puede seguir decepcionando al usuario por relevancia, permisos o cobertura de contenido. Un resultado positivo del cliente en un entorno no se transfiere automáticamente a otro.
La misma separación se aplica a AS11321. El registro es una capacidad para conservar una identidad de enrutamiento global única. La visibilidad de colectores es una señal del estado operativo de ruta. Ninguno prueba un resultado de aplicación orientado al cliente. La ausencia de visibilidad no es una caída de cliente. La visibilidad continua no es garantía de disponibilidad de una aplicación.
Propiedad de despliegue e integración
El coste oculto más grande en enterprise-search no suele ser el algoritmo de búsqueda. Es la frontera de integración alrededor del corpus.
Thunderstone indica que su oferta de enterprise-search puede trabajar con bases de datos, sistemas documentales, servidores de archivos y muchos tipos de archivos.[14] Cada conexión introduce cuestiones de autorización, alcance, alcance de acceso, detección de cambios y tratamiento de errores. Un rastreador puede alcanzar una página pública pero fallar tras un área autenticada. Un conector de base de datos puede devolver registros mientras omite campos necesarios para permisos. Una compartición de archivos puede indexarse con éxito hasta que cambia un montaje, una credencial o una convención de nombres.
La documentación de Webinator muestra la dimensión operativa de ese trabajo mediante perfiles, recorridos, logs, controles de acceso, copia de seguridad y reparación.[20] La documentación puede describir los controles, pero el operador debe convertir requisitos de negocio en reglas de rastreo. Eso incluye dominios permitidos, exclusiones, comportamiento de robots, autenticación, profundidad, cadencia de refresco, tratamiento de duplicados, límites de contenido y manejo de errores.
La fidelidad de permisos es especialmente crítica. La búsqueda puede facilitar encontrar información más rápido, lo que significa que un error de indexación puede ampliar la exposición. Un conector debe preservar el modelo de autorización relevante o aplicar un reemplazo seguro. Es posible que los índices públicos y privados necesiten separación. La rotación de credenciales no debe convertir una recopilación completa en una parcial de forma silenciosa.
La frescura de contenido introduce otro intercambio. Rastreos frecuentes reducen latencia pero añaden carga de red, de sistemas de origen e indexación. Las actualizaciones por lotes pueden ser eficientes, pero crean una ventana donde los resultados se retrasan respecto a la realidad. La documentación de mantenimiento distingue cambios esporádicos frente a cambios por lotes al tratar actualizaciones de índice.[21] Es una pista de diseño útil, no un calendario universal.
La forma del producto cambia al propietario, pero no elimina la existencia de la tarea. El appliance puede reducir trabajo de instalación, pero alguien debe aportar acceso de red, credenciales de fuente de datos, política de colección, monitorización y pruebas de aceptación. Un despliegue virtual traslada más responsabilidad de infraestructura al cliente. Un servicio hosted puede trasladar parcheo y hardware, pero conectores de datos, relevancia, autorización y coordinación de incidentes siguen compartidos.
La integración también crea acoplamiento de ciclo de vida. Una actualización de base de datos puede cambiar un controlador. Una migración de servidor de archivos puede cambiar rutas. Un nuevo tipo documental puede exponer límites del parser. La renovación de certificados puede romper el rastreo HTTPS. Un rediseño de gestión de contenido puede invalidar selectores o reglas duplicadas. Cada cambio exige un propietario que entienda tanto el sistema fuente como la plataforma de búsqueda.
Las vías de adquisición del proveedor incluyen opciones directas, de socios, gubernamentales y en nube.[17] La vía de compra no define por sí sola el límite de soporte. Los contratos deberían señalar quién asume instalación, actualizaciones, conectores, migración de datos, respuesta a incidentes, reemplazo de hardware, acceso cloud y evidencia de recuperación. Sin ese mapa, cada excepción se vuelve negociación durante una caída.
Índices, bloqueos y economía de reparación
La documentación de mantenimiento de Thunderstone es inusualmente explícita sobre el trabajo del operador. Nombrachkindpara mantener índices de Metamorph,ltestpara observar el estado de bloqueo de base de datos,rmlockspara situaciones de bloqueo obsoleto o deadlock ykdbfchkpara comprobar y reparar archivos de base de datos.[21] La existencia de estas herramientas es valiosa. También demuestra que el producto tiene estado que puede retrasarse, competir o dañarse.
El mantenimiento de índices es un problema de temporización. La documentación indica que los cambios esporádicos pueden gestionarse manteniendo el índice actualizado, mientras que cambios por lotes pueden requerir mejor una actualización forzada.[21] Esa elección equilibra frescura, carga de escritura y previsibilidad operativa. Una programación eficaz para un corpus puede ser costosa o disruptiva para otro.
El monitoreo de bloqueos expone coste de concurrencia.ltestpuede mostrar un proceso reteniendo bloqueos durante mucho tiempo o contención importante de bloqueos. Las respuestas documentadas incluyen reestructurar la aplicación, reducir otras cargas o usar hardware más capaz.[21] Ninguna de esas opciones es automática. Reestructurar conlleva coste de ingeniería y regresiones. Reducir carga puede retrasar otros trabajos. El hardware añade coste de aprovisionamiento y planificación de capacidad.
rmlocksaborda situaciones en que programas terminan sin limpieza o se produce un deadlock. La documentación dice que Texis puede resolver la mayoría de esos casos, pero que en algunos escenarios puede requerirse uso manual.[21] Esta es una vía de excepción clara. Un runbook debe definir evidencia necesaria antes de intervenir, autoridad para actuar, efecto sobre trabajo activo y verificaciones posteriores a liberar bloqueos.
kdbfchkpuede verificar la integridad de tablas y recuperar de algunos eventos de corrupción de archivos.[21] La palabra "algunos" importa. Una utilidad de reparación no garantiza recuperación total. Los operadores necesitan copias de seguridad, pruebas de restauración, evidencia de incidente y una regla de decisión sobre cuándo la reparación es más segura que restaurar una copia íntegra conocida.
Los ajustes de búsqueda y optimización agregan intercambios de rendimiento y consistencia.[25] La documentación describe cachés de memoria, ordenamiento en memoria frente a disco, orden de joins, comportamiento de read-lock y bloqueo de construcción de índices. Aumentar el tamaño de caché puede perjudicar cuando no es necesario. Mantener más filas en memoria puede mejorar velocidad hasta que la presión de memoria vuelve inestable el sistema. El bloqueo de lectura continuo puede acelerar una construcción de índice mientras retrasa escrituras.
La opciónignorenewlistilustra una frontera importante. La documentación indica que ignorar la parte no optimizada de un índice actualizado con frecuencia puede reducir el coste de procesamiento en flujos por lotes, pero los registros actualizados pueden no encontrarse hasta completar la optimización.[25] No es solo un cambio de rendimiento. Cambia el comportamiento de frescura que ven los usuarios.
La semántica de búsqueda también puede depender de configuración. Los ajustes de comparación, manejo de comodines y optimización de consultas influyen en los resultados.[25] Un cambio pensado para mejorar velocidad puede cambiar qué registros se devuelven o cuándo las actualizaciones se hacen visibles. Por eso las pruebas de fiabilidad deben incluir latencia y precisión.
Estas superficies de mantenimiento generan cuatro costes. El coste de supervisión surge al vigilar frescura, bloqueos, estado de discos y de trabajos. El coste de integración surge al ajustar mantenimiento al patrón de cambios de datos. El coste de mantenimiento surge de actualizaciones, optimización, reparación y trabajo de capacidad. El coste de excepción surge al diagnosticar un índice obsoleto, un escritor bloqueado o un archivo dañado sin empeorar la situación.
Replicación, copia de seguridad y límites de recuperación
La documentación de replicación de Thunderstone distingue ediciones de producto y acciones operativas. Señala que la replicación se soporta en el producto Texis completo, no solo en Webinator.[22] Ese límite importa porque un diseño que asuma replicación desde una edición inferior puede carecer de esa capacidad desde el origen.
La página de estado de replicación agrupa trabajo en cola por host y perfil y expone los próximos elementos en cola.[22] Una cola es evidencia de trabajo en curso, no prueba de que los datos ya hayan llegado, se hayan indexado o sean buscables. La monitorización debe seguir edad de cola, estado de error, aceptación del destino y frescura del objetivo.
La documentación separa configuración de datos del perfil. La configuración puede crear o actualizar un perfil destino. La transferencia de datos puede sembrar un destino establecido con contenido existente. Esa distinción crea una secuencia de recuperación: configuración, identidad de destino, datos base, cambios en cola, validación y conmutación. Omitir un paso puede producir un destino existente pero incompleto.
Además, la replicación no es equivalente a copia de seguridad. Un registro dañado o cambiado incorrectamente puede replicarse. Errores de credenciales y configuración pueden afectar a ambos lados. Un plan de recuperación necesita copia independiente, política de retención, procedimiento de restauración y evidencia de que el contenido restaurado es internamente coherente.
El manual de Webinator da un contexto operativo más amplio sobre gestión de perfiles, logs, copia de seguridad y reparación.[20] Un buen ejercicio debe probar más que arrancar un sistema secundario. Debe verificar colecciones esperadas, permisos, frescura de índices, comportamiento de búsqueda, trabajos programados, certificados y acceso operativo.
El tiempo de recuperación depende del volumen de datos, la tasa de cambio, requisitos de construcción de índice, ancho de banda disponible y orden de restauración de servicios. La documentación pública no establece un objetivo de tiempo de recuperación. Un comprador debe medir en el entorno real.
AS11321 añade una capa de continuidad separada. Si un servicio de búsqueda depende de una identidad de red pública, la recuperación puede requerir autoridad sobre cuentas de registro, configuración de enrutamiento y escalado externo además de datos de aplicación. La evidencia pública no afirma que los productos de Thunderstone usen AS11321. El punto analítico es que identidades de red y de aplicación duraderas requieren propiedad de recuperación coordinada cuando convergen.
TLS, control de acceso y vías de excepción del planificador
Vortex documenta controles extensos de SSL y HTTPS para operaciones de fetch y envío por red.[23] Las opciones disponibles cubren almacenes de confianza, certificados de cliente, comportamiento de protocolo, verificación y opciones de diagnóstico. Un control que puede configurarse no prueba que esté habilitado de forma segura en un despliegue.
La gestión de trust store es una tarea de ciclo de vida. Cambian las autoridades de certificación, expiran las raíces privadas, los endpoints rotan certificados y las cadenas intermedias pueden mal configurarse. Un rastreador que deja de verificar nombres puede recuperar conectividad pero debilitar la seguridad. Un rastreador que rechaza una nueva cadena legítima puede detener silenciosamente la recopilación de contenido protegido.
Los certificados cliente añaden otra frontera de propiedad. El sistema de búsqueda puede necesitar un certificado y clave privada para alcanzar una fuente protegida. Los operadores deben controlar emisión, almacenamiento, rotación, revocación y despliegue. Una renovación de certificado debe probarse antes de expirar, incluyendo la ruta completa de rastreo y no solo el handshake en línea de comandos.
La documentación del scheduler muestra que la ejecución de tareas tiene su propia superficie de red y concurrencia.[24] Recomienda valores predeterminados de escucha local, describe controles del servicio e incluye advertencias de seguridad sobre exponer el listener del planificador fuera de la máquina. Esta es una frontera documental de control, no prueba de una configuración actual.
El scheduler también define un retraso inicial y un retraso entre inicios de trabajos.[24] Estos ajustes están pensados para reducir carreras de arranque y un "thundering herd" de trabajos simultáneos. Hacen explícita la fiabilidad como una elección de ritmo. Demasiado poco retraso puede sobrecargar el sistema tras reinicio. Demasiado puede prolongar la obsolescencia de contenidos o el tiempo de recuperación.
El comportamiento de excepción del scheduler requiere atención. Un monitor puede continuar tras fallo de inicio del servidor scheduler salvo que se configure otra cosa.[24] Esto crea una condición de servicio parcial plausible: el host está ejecutándose, pero el trabajo programado no. Por eso la monitorización debe comprobar la ejecución de trabajos y la frescura del contenido, no solo la existencia del proceso.
Los ajustes TLS para comunicaciones del scheduler incluyen protocolo, certificado, clave y opciones de verificación.[24] Los valores por defecto y el soporte de versiones cambian con el tiempo. Una actualización puede retirar soporte débil, exponer un certificado vencido o cambiar un comportamiento heredado. Las pruebas de compatibilidad deben cubrir tanto fetches de aplicación como canales administrativos.
El control de acceso no se limita a seguridad de transporte. Alcance de rastreo, permisos del sistema fuente, filtrado de resultados, roles administrativos y autoridad de reparación también contribuyen. Un rastreo técnicamente exitoso puede seguir siendo un fallo de seguridad si indexa material para una audiencia incorrecta. Un resultado de búsqueda puede ser correcto en contenido y erróneo en autorización.
Ciclo de vida, actualizaciones y dependencia tecnológica
El programa de protección de inversiones de Thunderstone describe licencias perpetuas y una política según la cual los clientes de mantenimiento actual pueden aplicar inversiones previas a mejoras de capacidad o producto.[15] Son términos comerciales presentados por el proveedor. Pueden cambiar el calendario de coste de licencias. No eliminan el coste de ciclo de vida.
Una licencia perpetua permite seguir usándolo bajo sus condiciones, pero el entorno circundante no permanece estable. Sistemas operativos, navegadores, bases de datos, certificados, formatos de archivo, hipervisores, servicios cloud y requisitos de seguridad cambian. El soporte y mantenimiento determinan si hay parches de compatibilidad y versiones nuevas disponibles. El hardware alcanza edad de reposición aunque el derecho de software continúe.
Las ampliaciones de capacidad también tienen consecuencias técnicas. Más documentos pueden aumentar duración de rastreo, tamaño de índice, tiempo de optimización, uso de memoria, cola de replicación y tiempo de recuperación. Más tráfico de consultas puede hacer visibles bloqueos, límites de caché y almacenamiento. Una mejora de licencia o appliance debería ir acompañada de un nuevo test de rendimiento y recuperación.
La elección del producto crea formas distintas de dependencia tecnológica. Una aplicación personalizada de Texis o Vortex puede incorporar APIs y scripts propietarios. Search Appliance puede incrustar configuración y hábitos operativos ligados al sistema empaquetado. Perfiles de Webinator pueden acumular reglas de rastreo y excepciones. Un despliegue hosted puede depender de interfaces de proveedor y procedimientos de egreso de datos.
La dependencia tecnológica no es automáticamente dañina. La estabilidad de herramientas y experiencia acumulada puede reducir riesgos. La superficie de control relevante es la reversibilidad. Los operadores deben saber cómo exportar datos fuente, configuración, metadatos y logs; cómo reproducir permisos; cómo medir paridad de resultados; y qué reconstruir durante una migración.
La página de hitos de producto demuestra una larga evolución de formatos y capacidades.[26] La antigüedad puede sostener continuidad, pero también aumenta la probabilidad de que se mantengan suposiciones antiguas en la configuración. El comportamiento por versión debe documentarse. Las declaraciones históricas de rendimiento no deberían reutilizarse como criterios de aceptación actuales.
Registro de modos de fallo
Los siguientes modos de fallo se basan en superficies de control públicas y no son afirmaciones de que haya ocurrido un incidente en Expansion Programs International, Thunderstone o cualquier cliente.
1. Desajuste entre registro y estado en ejecución
AS11321 puede permanecer activo en ARIN mientras RIPEstat no observe anuncios.[1][4] La falla no es el desajuste por sí sola. Es la ausencia de un registro de intención declarado que explique si el estado es inactivo, activo, en migración o en retirada.
2. Contacto técnico no validado
Un rol técnico público puede llevar una observación de validación de ARIN.[1][3] El contacto puede seguir operando, pero apoyarse en él sin pruebas genera riesgo de escalado. La verificación debería incluir un respaldo del rol y recuperación segura de cuenta.
3. Inferencia de abandono no justificada
Un resultado de prefijos anunciados vacío puede interpretarse incorrectamente como prueba de abandono del recurso o la compañía.[5] La corrección es preservar la ventana temporal y el límite del colector, y solicitar intención del operador.
4. Suposición de ausencia por no haber vecinos observados
La falta de vecinos observados no equivale a falta de conectividad.[7] Las sesiones privadas y rutas no observadas pueden existir. Los datos públicos de BGP no establecen toda la red.
5. Aparición inesperada de ruta
Si AS11321 aparece en enrutamiento público tras un período inactivo, el evento puede ser activación planificada, migración, política obsoleta o uso no autorizado. Los responsables necesitan inventario aprobado de prefijos y orígenes antes de clasificarlo.
6. Retraso en proyección de registro
Una vista WHOIS derivada puede diferir del dato directo de ARIN.[9] La automatización debería identificar la autoridad y tolerar retrasos de replicación documentados, en lugar de sobrescribir el registro autoritativo.
7. Suposición de réplica por capa de producto
Un diseño de continuidad puede asumir replicación en un despliegue solo Webinator aunque la documentación la restrinja al Texis completo.[22] Las comprobaciones de edición deben formar parte de revisiones de arquitectura y recuperación.
8. Acumulación en cola de replicación
El trabajo en cola puede crecer mientras el destino siga obsoleto.[22] La monitorización debe medir edad, errores y aceptación del destino en lugar de tratar una cola no vacía como progreso.
9. Divergencia configuración-datos
La configuración de perfiles puede llegar a un destino sin los datos completos del perfil, o los datos pueden enviarse a un destino con configuración incorrecta.[22] La validación de recuperación debe revisar ambos elementos.
10. Replicación de corrupción
La replicación puede copiar un cambio no deseado o un estado dañado. Se requiere copia de seguridad independiente y prueba de restauración para recuperarse de corrupción lógica.
11. Retraso de frescura de índice
Cambios por lotes pueden no volverse buscables hasta una actualización forzada de índice.[21] Los operadores necesitan un objetivo de frescura y un método para detectar actualizaciones faltantes.
12. Bloqueo persistente
Un proceso puede retener bloqueos de base de datos lo suficiente para retrasar otro trabajo.[21] La investigación debe identificar propietario y carga antes de despejar bloqueos.
13. Error al intervenir en bloqueo obsoleto
Un operador puede ejecutar una utilidad de limpieza de bloqueos sin comprender el trabajo activo. Aunque la herramienta proteja bloqueos en uso, el procedimiento debe verificar estado de aplicación y base de datos después.[21]
14. Reparación incompleta de archivos
kdbfchkpuede recuperar de algunos eventos de corrupción, no de todos.[21] Un comando exitoso no basta; deben verificarse integridad de tablas y comportamiento de la aplicación.
15. Latencia de escritura inducida por optimización
La lectura continua durante una construcción de índice puede mejorar rendimiento mientras retrasa actualizaciones.[25] La ventana de mantenimiento debe reflejar ese intercambio.
16. Omisión de registros recién actualizados
Ignorar una lista nueva no optimizada puede reducir la carga de consultas mientras vuelve temporalmente no encontrables registros actualizados.[25] Los usuarios necesitan un límite de frescura documentado.
17. Regresión por ajuste de memoria
Ampliar cachés o usar ordenamientos en memoria puede consumir recursos sin mejorar rendimiento.[25] El ajuste requiere evidencia de carga y criterios de reversión.
18. Deriva de semántica de consulta
Ajustes de comparación, wildcards o optimización pueden cambiar el comportamiento de coincidencia.[25] Las pruebas de regresión deben comprobar relevancia e inclusión de registros, no solo latencia.
19. Caducidad de credenciales del crawler
Puede vencer una contraseña, token o certificado cliente de una fuente. Las páginas públicas pueden seguir rastreándose mientras colecciones protegidas se vuelven silenciosamente obsoletas.
20. Bypass de verificación TLS
Una corrección urgente puede desactivar verificación o confiar en una autoridad demasiado amplia.[23] Las excepciones requieren aprobación, vencimiento y remediación segura.
21. Cambio de cadena de certificados
Un endpoint de origen puede rotar a una cadena que el crawler no confía.[23] Las pruebas antes de vencimiento y la titularidad del trust store reducen sorpresas.
22. Exposición del listener del scheduler
La dirección de escucha del scheduler puede quedar expuesta fuera de la interfaz local pese a la advertencia documental.[24] La revisión de exposición debería incluir protocolo y ajustes de autenticación.
23. Carrera en arranque
Las tareas programadas pueden iniciarse antes de que las dependencias estén listas. El retraso inicial documentado es un control, pero su valor debe corresponder a la secuencia real de servicio.[24]
24. "Thundering herd" en reinicio
Muchos trabajos pueden iniciarse conjuntamente tras una caída y sobrecargar CPU, almacenamiento o sistemas de origen.[24] El espaciamiento de tareas y prioridades de recuperación debe probarse.
25. Falla parcial del scheduler
El proceso de monitorización puede continuar mientras la programación falle bajo algunas configuraciones.[24] Los health checks deben observar trabajos completados y frescura de contenido.
26. Ensanchamiento de permisos
Un crawler o índice puede exponer contenido fuera de su audiencia prevista. El éxito de conectividad no equivale a éxito de autorización. Las pruebas de identidad deben verificar resultados permitidos y denegados.
27. Reivindicación de rendimiento no sustentada
Las afirmaciones de escala o throughput del proveedor pueden repetirse sin el caso de uso original, versión o condiciones de prueba.[13][14] Un comprador necesita benchmark del entorno concreto.
28. Resultado de cliente no sustentado
La historia del producto puede transformarse en una afirmación de que un despliegue actual ahorró costes o mejoró disponibilidad.[26] La evidencia pública revisada aquí no establece tal resultado.
29. Complacencia por licencia perpetua
Un derecho perpetuo de uso de software puede confundirse con compatibilidad permanente o soporte perpetuo.[15] La planificación de ciclo de vida sigue necesitando versiones, estado de mantenimiento y opciones de migración.
30. Brecha de recuperación al ampliar capacidad
Una ampliación puede aumentar datos y tráfico de consultas sin revisar supuestos de copia de seguridad, replicación y restauración. Las pruebas de recuperación deben escalar con el nuevo estado.
31. Brecha de propiedad por forma del producto
Las formas de hardware, VM, hosted y software a medida asignan responsabilidades de forma distinta.[13][16] Un incidente se estanca cuando los contratos no identifican claramente el dueño de la capa que falla.
32. Residuos de retirada de ASN
Si AS11321 se retira en el futuro, retirar solo rutas dejaría contactos de registro, acceso de cuenta, monitorización, metadatos de seguridad y referencias externas abiertos. La retirada debe cerrar cada dependencia.
Qué debe verificar un comprador u operador
El registro público ofrece una lista de verificación robusta, pero no responde preguntas privadas.
Primero, verificar identidad e intención. Confirmar que Expansion Programs International siga siendo la etiqueta registrante correcta o documentar la relación de sucesión autorizada. Confirmar por qué AS11321 sigue activo, si se espera que anuncie rutas, quién controla el acceso al registro y cómo se prueban los contactos públicos. Registrar alias y fronteras de rol sin eliminar nombres históricos.
Segundo, verificar la observación de red actual desde más de una perspectiva. Comparar ARIN, colectores de enrutamiento, política de prefijos prevista, telemetría de proveedor y estado de sesiones privadas. No igualar ausencia en colectores con caída, ni presencia en colectores con salud de aplicación.
Tercero, inventariar el producto y la versión exacta de Thunderstone. Distinguir Texis, Vortex, Webinator, appliance, VM y componentes hosted. Registrar qué edición soporta replicación, qué dependencias de sistema operativo y base de datos existen y quién posee cada capa.
Cuarto, mapear cada fuente de datos y frontera de permisos. Registrar método de conexión, propietario de credencial, ciclo de vida de certificados, frecuencia de rastreo, reglas de exclusión, límites del parser, detección de cambios y pruebas de acceso denegado. Medir completitud de recolección y frescura por separado de latencia de consulta.
Quinto, probar mantenimiento de índice y base de datos. Definir retraso aceptable de frescura, umbrales de bloqueo, ventanas de optimización, límites de disco y memoria, autoridad de reparación y criterios de restauración. Capturar evidencia antes y después de cada intervención.
Sexto, probar continuidad como una secuencia. Validar configuración, datos base, cambios en cola, estado de índices, permisos, trabajos programados, confianza TLS y resultados para usuarios en el objetivo de recuperación. Un proceso en ejecución no equivale a servicio de búsqueda recuperado.
Séptimo, probar rutas de excepción. Caducar credencial de prueba, interrumpir un rastreo, generar congestión controlada del scheduler, simular cola de replicación y verificar que las alertas llegan a un propietario. No crear condiciones inseguras en entorno de producción.
Octavo, definir salida del ciclo de vida. Registrar cómo exportar datos y configuración, reproducir permisos, migrar o reconstruir índices, retirar certificados, cerrar dependencias de registro y conservar historial de auditoría. Una licencia perpetua debe tratarse como una entrada al plan, no como el plan.
Finalmente, exigir evidencia a nivel de cada afirmación. Las afirmaciones de capacidad deben remitirse a documentación y versión actuales. Las afirmaciones de fiabilidad deben identificar carga y método de medición. Las afirmaciones de resultado del cliente deben identificar base, alcance, período e exclusiones. Cuando falte evidencia, indicarlo explícitamente.
Conclusión
AS11321 de Expansion Programs International es un caso útil de continuidad operacional porque su identidad de registro permanece activa mientras las vistas públicas de enrutamiento seleccionadas no muestran anuncio. ARIN nombra a Expansion Programs International como registrante y a Thunderstone Software LLC en un rol técnico.[1][2][3] RIPEstat aporta una observación externa acotada, no una explicación.[4][5][6][7]
Las páginas públicas y manuales de Thunderstone revelan una segunda superficie de control duradera: software de enterprise-search cuya capacidad depende de rastreo, indexación, bloqueos, replicación, TLS, programación, capacidad y juicio operativo.[12][18][20][21][22][23][24][25] Esas superficies pueden sostener un servicio fiable. Su existencia no prueba fiabilidad ni resultado de cliente.
La lectura más defendible es práctica. Los registros preservan asignaciones y relaciones únicas. La configuración en ejecución determina si rutas, rastreos y trabajos programados se ejecutan realmente. La observación externa ofrece un control de realidad. Los operadores deben reconciliar ambas capas y mantener evidencia de excepciones.
Ese trabajo genera coste recurrente. La supervisión detecta divergencias. La integración asigna propiedad entre productos y fuentes de datos. El mantenimiento mantiene índices, bloqueos, certificados, capacidad y versiones dentro de límites. El manejo de excepciones restaura servicio sin convertir un síntoma parcial en una historia sin respaldo.
Por ello AS11321 no debe evaluarse ni como número muerto ni como prueba de servicio activo. Es una identidad técnica registrada cuyo propósito actual y estado operativo requieren verificación contable y temporalmente acotada. El mismo estándar se aplica a la pila de búsqueda: documentar lo que el sistema puede hacer, medir lo que realmente hace y evitar afirmar resultados que la evidencia no puede sostener.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance