
Resumen
- The Estée Lauder Companies Inc. es la entidad de empresa actual exacta del directorio y la organización patrocinadora registrada para
.clinique,.lamery.origins. - Los registros actuales de delegación, DNSSEC, RDAP, acuerdos, depósito y operación de emergencia establecen una capacidad y una responsabilidad de registro reales sin revelar la arquitectura privada completa ni demostrar fiabilidad longitudinal.
- La Especificación 13 define un límite de política de registro restringido a la marca, mientras que los tres TLD conservan estados de raíz, contrato, cambio, datos de registro y excepción distintos.
- La supervisión, la integración, el mantenimiento, la portabilidad y la gestión autorizada de excepciones siguen siendo costes recurrentes incluso cuando proveedores especializados y la automatización realizan el trabajo rutinario.
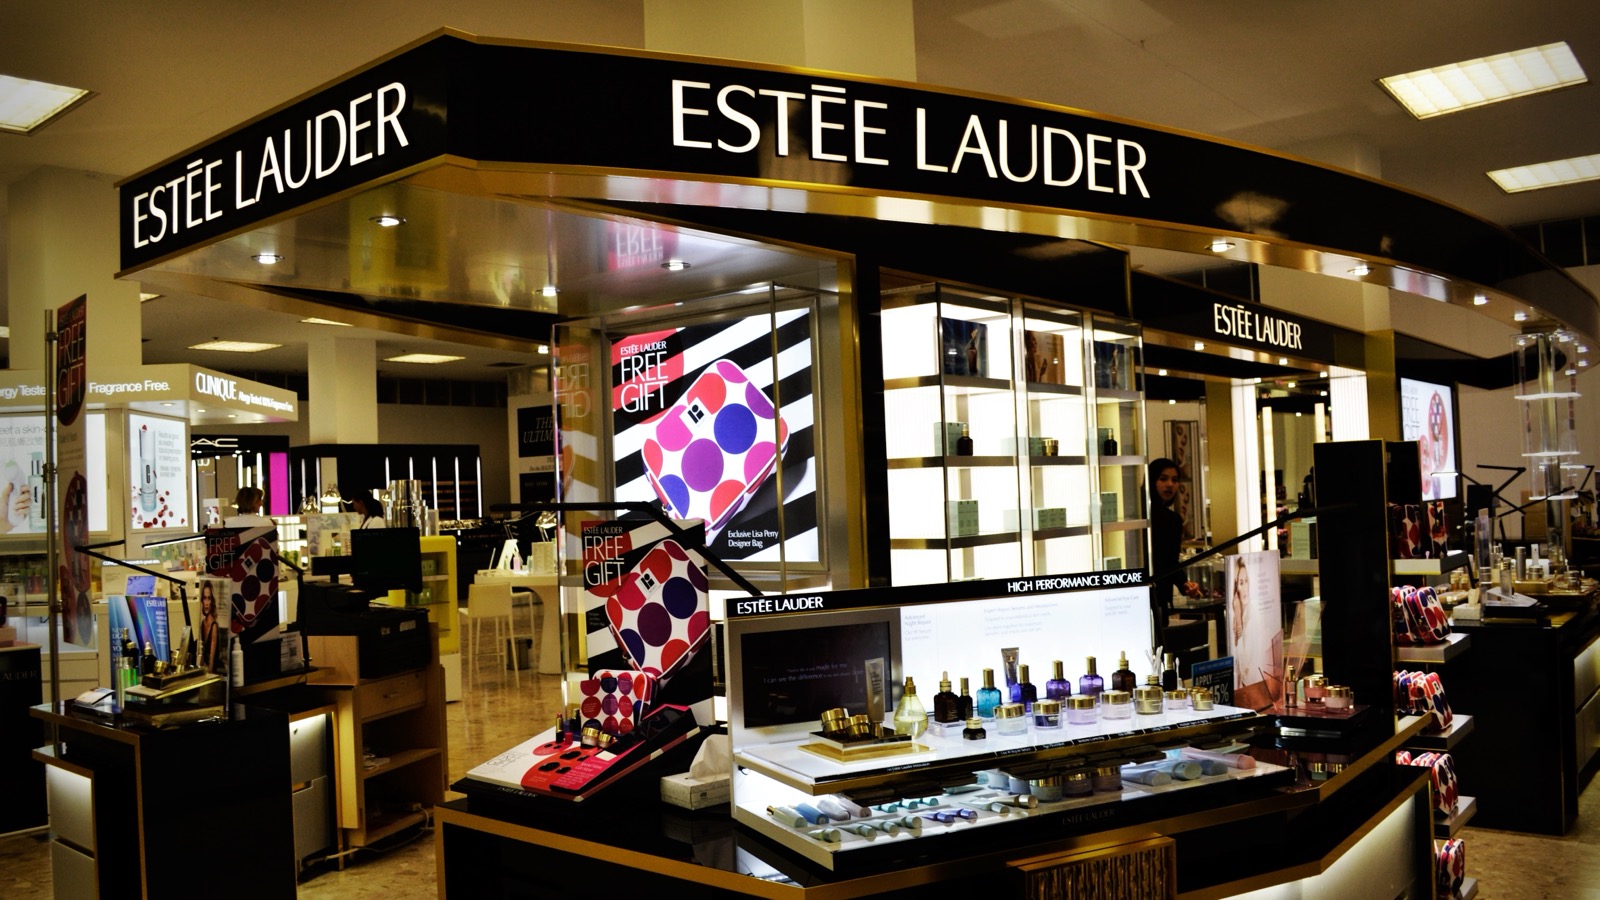
Nota sobre la imagen:La fotografía adjunta, con licencia Creative Commons, muestra una tienda minorista de Estée Lauder en Canadá. Identifica el contexto público de la empresa y la marca, pero no muestra la infraestructura de
.clinique,.lamerni.origins, un backend de registro, un operador de DNS o RDAP, arquitectura privada, incidentes, fiabilidad medida ni resultados de producción de clientes.
The Estée Lauder Companies Inc. tiene un papel limitado en la infraestructura de Internet que es fácil pasar por alto si se considera a la empresa únicamente a través de productos, tiendas o informes financieros. El directorio actual de BTW contiene una ficha de empresa existente para The Estée Lauder Companies Inc.[1] Por separado, la base de datos de la zona raíz de IANA nombra a la empresa como organización patrocinadora de tres dominios genéricos de nivel superior delegados:.clinique,.lamery.origins.[2][3][4] Los índices de acuerdos de registro de ICANN identifican al mismo operador para las tres cadenas.[5][6][7] Esos registros independientes establecen el objeto del artículo: una entidad de empresa real conectada a tres responsabilidades duraderas de espacio de nombres.
Las etiquetas corresponden a marcas, pero también son identificadores técnicos separados. Cada TLD tiene su propia delegación de raíz, acuerdo de registro, objetos de datos de registro, material DNSSEC, puntos finales de servicio y posibilidad de divergencia. Una solicitud de cambio que diga «actualizar los dominios de belleza» no es suficientemente precisa para una operación de alto impacto. La instrucción debe identificar.clinique,.lamer,.originso un conjunto explícitamente revisado de los tres, junto con el registro, el punto final, la clave, el contacto, el contrato o la política que se va a cambiar.
Esta relación es más relevante que el control de tres nombres de marketing y mucho más limitada que el control de Internet. The Estée Lauder Companies Inc. no es la autoridad raíz del DNS, un regulador ni un soberano sobre las palabras de las etiquetas. IANA registra los datos de delegación, ICANN administra las relaciones contractuales, los operadores autoritativos responden a las consultas de protocolo, los registradores y titulares de dominio tienen sus propios roles, y los resolutores interpretan las respuestas. La empresa es la organización patrocinadora y el operador de registro registrado.
Los registros públicos no muestran que implemente personalmente todos los componentes ni revelan la asignación privada completa del trabajo.
Los tres índices de acuerdos de ICANN y los acuerdos subyacentes conservan entidades jurídicas separadas para los tres TLD.[5][6][7][8][9][10] Los registros de la Especificación 13 añaden una distinción de política acotada: se trata de acuerdos de TLD de marca con restricciones vinculadas al operador y sus filiales, no de espacios de nombres minoristas abiertos ordinarios.[29][30][31][32] Esa designación dice algo sobre la elegibilidad y el control. No establece adopción, eficacia de la seguridad, disponibilidad, volumen de registro, valor comercial ni éxito de los clientes.
Las observaciones públicas actuales conservadas para esta investigación mostraron delegación activa, DNSSEC, arranque de RDAP y registros consultables denic.clinique,nic.lamerynic.origins.[2][3][4][11][12][13][14] Son hechos útiles sobre una superficie de control observable en un momento dado. No constituyen un historial de nivel de servicio. Una respuesta correcta no revela la topología completa del backend, el modelo de personal, la asignación de proveedores, el registro de cambios, el plan de capacidad, el historial de incidentes ni la resiliencia en todas las redes.
La pregunta útil, por tanto, no es si un TLD de marca parece innovador. Es qué debe mantener The Estée Lauder Companies Inc. único, exacto, seguro, recuperable y atribuible en tres espacios de nombres separados. Esa pregunta pone de manifiesto cuatro clases de costes recurrentes:
- Coste de supervisión:determinar quién puede autorizar cambios, cómo se revisa el trabajo especializado, qué diferencias son intencionadas y qué evidencia cierra una acción para cada TLD.
- Coste de integración:conectar delegación, DNS autoritativo, DNSSEC, sistemas de registro, RDAP, WHOIS, controles de acceso, informes, certificados, monitorización, obligaciones contractuales y acuerdos de continuidad sin fusionar identidades.
- Coste de mantenimiento:mantener claves, contactos, credenciales, puntos finales de servicio, acuerdos, reglas de política, acuerdos de depósito, runbooks y mapas de dependencias actualizados durante una larga vida útil del espacio de nombres.
- Coste de gestión de excepciones:diagnosticar fallos parciales, datos obsoletos, autoridad desajustada, problemas de transporte, cadenas de seguridad no válidas, transiciones de proveedores, conflictos de política e incidentes para los que una simple comprobación de disponibilidad es insuficiente.
La fotografía destacada muestra una tienda minorista de Estée Lauder en Canadá. Identifica el contexto público de la empresa y la marca. No muestra la infraestructura de.clinique,.lamerni.origins, un backend de registro, un operador de DNS o RDAP, arquitectura privada, un incidente, fiabilidad medida ni un resultado de producción de cliente.
Identidad, tres TLD de marca y el límite de responsabilidad
La precisión de la entidad es lo primero. La ficha de empresa examinada aquí es The Estée Lauder Companies Inc., identificada por el registro actual del directorio.[1] Las páginas de IANA para.clinique,.lamery.originsnombran cada una a The Estée Lauder Companies Inc. como organización patrocinadora.[2][3][4] Las páginas correspondientes de ICANN identifican a la empresa como operador de registro y conservan un índice de acuerdo separado para cada cadena.[5][6][7] Esta vinculación entre empresa y TLD está respaldada por registros autoritativos y no por una inferencia derivada del conocimiento de la marca.
Una empresa, una marca comercial, una filial y un proveedor de servicios técnicos no son intercambiables. Las tres etiquetas se refieren a marcas de la cartera de la empresa, pero los registros de la zona raíz nombran a la empresa como patrocinadora. Las mismas páginas indican a Afilias como contacto técnico.[2][3][4] Ese registro de contacto muestra una dependencia técnica y una vía de escalado. No revela la arquitectura completa de proveedores, no transfiere el rol de operador legal, no demuestra que el contacto nombrado ejecute todas las funciones del registro ni establece un nivel de servicio actual.
El Formulario 10-K de 2025 de la empresa y el índice de informes anuales de primera parte aportan contexto corporativo y de riesgo, incluida la dependencia de los sistemas de información y la exposición a riesgos cibernéticos, de terceros, operativos y de continuidad.[27][28] Esas divulgaciones son pertinentes para la gobernanza, pero no constituyen evidencia de que un TLD concreto haya sufrido un incidente ni de que los tres registros compartan la pila tecnológica minorista y empresarial de la empresa. El artículo mantiene la divulgación corporativa, la evidencia del espacio de nombres y el comportamiento protocolario como capas distintas.
Los índices de acuerdos de ICANN añaden la identidad del operador, la identidad del acuerdo y el material contractual público.[5][6][7] Los acuerdos subyacentes describen obligaciones que van más allá del alojamiento web ordinario, como servicios de registro, datos de registro, informes, continuidad, transición, cooperación en seguridad y cambios controlados.[8][9][10] Un registro de zona raíz indica dónde comienza la autoridad delegada. Un acuerdo describe los deberes asociados a la operación del espacio de nombres delegado. Ninguno de los dos revela la implementación operativa completa.
Por eso un registro se entiende mejor aquí como una función de mantenimiento de registros y operación, no como un soberano. El registro mantiene datos autoritativos y participa en cambios controlados dentro de una jerarquía mayor. No es dueño de la raíz del DNS, no controla todos los resolutores y no obtiene autoridad general sobre todos los usos de las palabras correspondientes. El límite se vuelve más claro cuando cada actor queda vinculado a un registro, protocolo o derecho de decisión específico.
La Especificación 13 refuerza la naturaleza acotada del rol. El índice público de ICANN y los tres materiales de solicitud conectan cada cadena con un marco de política de TLD de marca.[29][30][31][32] Los materiales respaldan el análisis de la elegibilidad de registro y el control del operador. No demuestran que todos los dominios bajo el TLD estén activos, que el espacio de nombres soporte una carga de producción importante ni que una política restringida evite el compromiso de cuentas, errores de configuración, fallos de proveedores o datos de seguridad obsoletos.
Por tanto, la cartera no debe reducirse a un único control de «dominio de Estée Lauder»..clinique,.lamery.originsson objetos delegados distintos. Una autorización que nombra correctamente uno no cubre necesariamente a los demás. Un depósito, punto final, contacto, cambio de clave, evento de seguridad o paso de transición puede tener éxito para uno y fallar para otro. El patrocinio compartido y fechas de contrato similares no eliminan la necesidad de evidencia por objeto.
Un modelo de responsabilidad viable tiene tres capas. The Estée Lauder Companies Inc. es la empresa registrada asociada a las tres delegaciones y acuerdos. Una o más partes especializadas pueden ejecutar funciones técnicas, pero la evidencia pública conservada no revela la asignación completa. Los registros independientes de DNS, RDAP, contratos y continuidad pueden verificar hechos públicos seleccionados sin revelar la arquitectura privada. Mantener separadas estas capas evita tanto la falta de rendición de cuentas como la atribución sin respaldo.
Registros de delegación y la superficie de control DNS en funcionamiento
La delegación convierte una etiqueta en una parte alcanzable de la jerarquía del DNS. Las páginas de la zona raíz de IANA publican información autoritativa de servidores de nombres, contactos, WHOIS, RDAP y DNSSEC asociada a.clinique,.lamery.origins.[2][3][4] Un resolutor comienza con la delegación superior y la sigue hacia el servicio autoritativo. Esa ruta depende del TLD exacto, los nombres de los servidores de nombres, la accesibilidad de las direcciones, las respuestas autoritativas, el comportamiento de la caché, el transporte y la cadena de seguridad utilizada para validar las respuestas.
Las tres páginas de IANA exponen un patrón operativo visiblemente paralelo. Cada una nombra la misma organización patrocinadora y el mismo contacto técnico, y cada una publica puntos finales de WHOIS y RDAP específicos del TLD.[2][3][4] Las observaciones de DNS en vivo conservadas para esta investigación encontraron múltiples registros de servidores de nombres autoritativos y delegaciones firmadas para las tres cadenas. Eso es evidencia de los nombres de autoridad publicados y del estado DNSSEC en el momento de la observación.
No demuestra que todos los servidores utilicen redes, instalaciones, planos de control, credenciales o equipos de operaciones independientes.
La similitud visible plantea preguntas tanto de eficiencia como de concentración. Los servicios especializados compartidos pueden hacer coherentes los procedimientos y reducir la ingeniería repetida. También pueden crear una dependencia común entre tres TLD. El número de servidores de nombres por sí solo no establece la independencia de los dominios de fallo. Una evaluación sólida de la fiabilidad requeriría observaciones de enrutamiento, diversidad de redes, resultados de consultas desde múltiples puntos de observación, historial de validación DNSSEC, registros de cambios y evidencia de incidentes durante un intervalo definido.
La delegación tiene al menos tres capas de verdad. El estado previsto existe en los registros de cambios aprobados y las responsabilidades contractuales. El estado registrado existe en la zona raíz y en los registros relacionados del registro. El estado observado existe en las respuestas recibidas de los protocolos públicos. Un control maduro compara las tres. Si difieren, la diferencia se convierte en una excepción con propietario, plazo, evaluación de impacto y método de verificación.
Esta separación importa porque una consulta correcta es una evidencia limitada. Una respuesta DNS confirma que una ruta respondió en un momento concreto. No demuestra que todos los puntos finales autoritativos fueran alcanzables, que IPv4 e IPv6 se comportaran de forma coherente, que el respaldo TCP funcionara, que todos los resolutores validadores aceptaran la cadena ni que la respuesta siguiera siendo correcta antes y después de la observación. El RFC 7766 describe los requisitos del DNS sobre TCP, mientras que los RFC 4034 y 4035 definen el comportamiento de validación y los registros DNSSEC.[23][24][25]
DNSSEC añade límites de tiempo y custodia. Los datos superiores e inferiores deben coincidir, las firmas deben seguir siendo válidas, las claves deben gestionarse correctamente y los cambios de clave deben preservar una cadena válida. Una configuración puede parecer correcta en un sistema mientras los validadores rechazan el resultado público. Las páginas de IANA y las observaciones conservadas muestran datos de delegación firmados; no establecen una gestión perfecta de claves ni un historial de validación ininterrumpido.
La cartera hace valiosa la comparación por TLD. Un control puede comparar el estado aprobado y el observado de.clinique,.lamery.originssin asumir que todos los campos deban ser idénticos. Las diferencias deben ser intencionadas y estar documentadas o tratarse como excepciones. La comparación debe abarcar la delegación, los nombres de autoridad, las direcciones cuando corresponda, los datos DS, los códigos de respuesta, el transporte, los contactos y el descubrimiento de datos de registro.
El código en ejecución y los registros autoritativos deben considerarse conjuntamente. Un contrato puede identificar la rendición de cuentas, pero no puede demostrar que un punto final responda. Una respuesta actual puede demostrar una accesibilidad limitada, pero no puede por sí sola establecer la autoridad legal ni una fiabilidad sostenida. Para The Estée Lauder Companies Inc., los registros y las observaciones conservadas se alinean lo suficiente como para establecer tres superficies de control delegadas reales. No revelan el diseño completo ni demuestran un nivel de servicio medido.
RDAP, datos de registro y el riesgo de una falsa salud
RDAP expone datos de registro estructurados a través de HTTP. El registro de arranque DNS de IANA asigna los TLD a las bases de servicio RDAP autoritativas, lo que ofrece a los clientes una ruta de descubrimiento basada en estándares.[11][22] Las observaciones conservadas paranic.clinique,nic.lamerynic.originsdevolvieron objetos de dominio RDAP desde el servicio descubierto actualmente.[12][13][14] Las respuestas exponen nombres estructurados, eventos, entidades, valores de estado, datos de servidores de nombres e información de DNS seguro.
Estas respuestas establecen entidades públicas consultables, no una visión completa de la base de datos del registro. La salida pública puede estar redactada, limitada por rol, sincronizada según un calendario o representada de forma distinta a los sistemas internos. Una respuesta no revela el modelo de datos privado, las sesiones de registradores, la topología de proveedores, el diseño de monitorización, el personal ni el historial de fallos previos. El nombre de host alcanzado por una solicitud es evidencia sobre esa ruta de solicitud, no un mapa completo de proveedores.
El éxito de HTTP es solo la primera prueba. El RFC 9082 define las rutas de consulta de RDAP y el RFC 9083 define los objetos de respuesta y el comportamiento ante errores.[20][21] Una evaluación útil también comprueba el descubrimiento por arranque, la validación TLS, la conformidad de la respuesta, la identidad del objeto, la semántica del estado, las horas de los eventos, los avisos de redacción, el comportamiento de paginación o truncamiento, la accesibilidad IPv4 e IPv6, los errores esperados y la coherencia con el DNS autoritativo y el estado conocido del registro.
La falsa salud aparece cuando un monitor reduce todo ese comportamiento a un estado verde. Una respuesta HTTP 200 puede contener el objeto equivocado, un estado obsoleto, campos incompletos o una estructura semánticamente inválida. Un objeto sintácticamente válido puede seguir siendo incoherente con el sistema del registro. A la inversa, un campo redactado puede ser una política correcta y no una pérdida de datos. La fiabilidad exige comprobar el significado y el estado esperado, no solo el transporte.
La cartera de tres TLD multiplica este trabajo. Las entradas de arranque, las URL base, los certificados, los esquemas, los nombres de objeto, los estados esperados y los patrones de eventos necesitan comprobaciones explícitas por TLD. La monitorización compartida solo es eficiente si conserva expectativas separadas. Una prueba que reconocenic.cliniquepero omite silenciosamente los otros dos puede informar de un estado correcto mientras la mayor parte de la cartera no se observa.
RDAP también crea una superficie de gestión de excepciones. Los fallos pueden surgir en el descubrimiento DNS, el enrutamiento, TLS, HTTP, el análisis JSON, la consulta de objetos, la autorización, la redacción, la sincronización o el estado del registro ascendente. Estas clases de fallo tienen propietarios y soluciones distintos. Reintentar cada fallo puede amplificar la carga y retrasar el diagnóstico; tratar cada valor ausente como un incidente de seguridad puede generar un riesgo innecesario de divulgación.
WHOIS sigue figurando en las páginas de IANA para los tres TLD.[2][3][4] Mantener RDAP y una interfaz de texto heredada crea obligaciones de compatibilidad y sincronización. Los campos pueden representarse de forma distinta, los consumidores pueden depender de un formato no documentado y las actualizaciones de política pueden llegar antes a una interfaz que a otra. La estructura de RDAP mejora la interpretación automática, pero añade dependencias de TLS, arranque, esquema y conformidad en lugar de eliminar el mantenimiento.
Las respuestas actuales son una evidencia valiosa de capacidad y accesibilidad presente. No bastan para afirmar una fiabilidad repetida, volumen de registro, adopción por los usuarios o resultados de clientes. Tales afirmaciones requerirían un periodo de observación definido, un método de medición, una contabilidad de fallos y evidencia de producción atribuible que el conjunto de fuentes no proporciona.
Especificación 13, integración del ciclo de vida y riesgo de cambio
Los tres TLD comparten una clasificación pública de política de marca. ICANN mantiene un índice de solicitudes de la Especificación 13, y los documentos de solicitud conservados para.clinique,.lamery.originsconectan cada espacio de nombres con The Estée Lauder Companies Inc. y describen un modelo de registro restringido.[29][30][31][32] Este es un hecho de política y responsabilidad. No demuestra uso real, cumplimiento universal, fiabilidad del servicio ni beneficio comercial.
El primer riesgo del ciclo de vida es la pérdida del identificador. Una solicitud como «cambiar los dominios de marca» puede ocultar qué TLD está afectado y qué autoridad aprueba la acción. Una solicitud controlada debe nombrar el TLD exacto, el registro o servicio afectado, los valores actuales y propuestos, el operador y el ejecutor, las dependencias, los criterios de verificación y la condición de reversión. El trabajo de toda la cartera debe preservar tres resultados verificados de forma independiente.
El segundo riesgo es la desviación de la política. El estatus de TLD de marca establece un marco de elegibilidad, pero los sistemas operativos deben aplicar la política prevista mediante flujos de trabajo de registro, controles de identidad y autorización, acuerdos con registradores o de aprovisionamiento, publicación de datos y evidencia de auditoría. Un contrato o solicitud puede declarar una intención mientras una regla de acceso, una pertenencia de grupo obsoleta o un flujo automatizado se comporta de manera distinta.
Las fuentes públicas no establecen que aquí se haya producido tal desviación; identifican el límite de control que debe supervisarse.
El tercer riesgo es la dependencia oculta. Un pequeño cambio en un punto final, una clave o un contacto puede afectar al DNS, los certificados, el arranque de RDAP, las configuraciones de los clientes, la monitorización, las reglas de cortafuegos, los controles de acceso, el depósito, los informes y las instrucciones de recuperación. Lo costoso no suele ser editar un valor. Es demostrar que todos los controles dependientes coinciden en el mismo objeto después del cambio y que sigue disponible una vía de reversión.
El cuarto riesgo es la desviación entre TLD. La propiedad compartida y acuerdos similares fomentan plantillas comunes para.clinique,.lamery.origins. Las herramientas compartidas pueden reducir el error manual y mejorar la coherencia. También pueden aplicar un valor incorrecto a los tres o saltarse silenciosamente una excepción. Las herramientas separadas pueden mejorar el aislamiento, pero aumentan el mantenimiento y la divergencia. Las fuentes públicas no muestran la arquitectura privada, por lo que el control defendible es documentar las dependencias compartidas y verificar tres resultados nombrados.
El quinto riesgo es la desviación temporal. Los TLD son duraderos. El personal, los proveedores, las cadenas de certificados, los contactos, las credenciales, las versiones contractuales, los estándares y las plataformas técnicas cambian. Un espacio de nombres puede seguir resolviendo mientras las personas que entienden su ruta de recuperación se van a otro lugar. El funcionamiento normal puede ocultar un contacto de escalado obsoleto, una excepción indocumentada o un procedimiento de restauración no probado hasta un evento de alta presión.
La evidencia puede fragmentarse entre equipos. El personal jurídico puede conservar los acuerdos, los equipos de red pueden supervisar el DNS, los equipos de seguridad pueden controlar las claves, un proveedor especializado puede ejecutar los servicios de registro, los equipos de marca pueden definir la elegibilidad y los equipos de tecnología corporativa pueden ser dueños de los sistemas adyacentes. Durante un incidente, cada grupo puede poseer solo una parte del registro.
Un registro de control debe conectar la autoridad, los identificadores exactos, la ejecución, la verificación, las dependencias y la recuperación sin fingir que todas las funciones pertenecen a un solo equipo.
Las restricciones de registro pueden reducir algunos tipos de exposición mientras concentran privilegios. Una población autorizada pequeña significa que un acceso administrativo comprometido o una automatización de política incorrecta pueden tener un efecto desproporcionado. Por tanto, la designación no puede sustituir la revisión de accesos, la separación de funciones, la evidencia de cambios, el registro de eventos, el envejecimiento de excepciones ni la observación independiente.
Los acuerdos de registro hacen que el ciclo de vida sea más que una administración web ordinaria.[8][9][10] Si la ejecución técnica se externaliza, The Estée Lauder Companies Inc. sigue necesitando suficiente visibilidad y derechos contractuales para comprender el estado actual, revisar las excepciones, probar la recuperación y cambiar los acuerdos si es necesario. Externalizar la ejecución no externaliza la necesidad de una supervisión responsable.
Costes de supervisión, integración, mantenimiento y excepciones
El coste de supervisióncomienza con los derechos de decisión. Los cambios en la delegación, DNSSEC, los servicios de datos de registro, el depósito, el acceso o la asignación de proveedores pueden afectar a un espacio de nombres público. El operador necesita una cadena de autorización documentada, una separación entre solicitud y verificación, y un registro del estado objetivo aprobado. Para tres TLD, los revisores también necesitan saber si una decisión se aplica a una cadena, a dos o a las tres.
La supervisión incluye la evidencia de los proveedores. Un proveedor de servicios puede informar de que un cambio se ha completado, pero la organización responsable debe verificar el resultado público relevante de forma independiente. Esto no exige duplicar todos los sistemas del proveedor. Exige acceso a suficientes registros y pruebas para confirmar la delegación, los metadatos de seguridad, el descubrimiento del servicio, la identidad del objeto y las dependencias de recuperación. Un cambio no queda demostrado únicamente por el sistema que lo ejecutó.
El coste de integraciónproviene de vincular planos de control distintos. La delegación de raíz, el DNS autoritativo, DNSSEC, el arranque de RDAP, el servicio RDAP, los certificados, los controles de acceso, los acuerdos de datos de zona, los informes, el depósito y la respuesta a incidentes pueden gestionarse mediante sistemas diferentes. Cada uno utiliza identificadores y modelos de tiempo distintos. La integración debe preservar esas diferencias y, al mismo tiempo, hacer visibles las dependencias.
El Servicio Centralizado de Datos de Zona de ICANN ilustra una superficie de acceso controlado que rodea los datos del registro.[18] Los informes del registro proporcionan otro canal público de rendición de cuentas.[19] Ninguno es una característica ordinaria de un sitio web. Las solicitudes de acceso, la publicación de datos, los calendarios de informes y el estado del servicio técnico pueden requerir procesos separados. Una vista de cartera necesita conectarlos sin tratar un flujo de trabajo exitoso como prueba de que todas las demás obligaciones están sanas.
El coste de mantenimientoes el trabajo recurrente que evita el deterioro silencioso. Los contactos necesitan revisión. Las credenciales y los certificados caducan. Las claves DNSSEC rotan. Las reglas de monitorización necesitan cambios cuando evolucionan los puntos finales o los esquemas. Los acuerdos de depósito y las instrucciones de recuperación necesitan pruebas. Los contratos y las responsabilidades de los proveedores cambian. Una configuración correcta en el momento de la delegación puede quedar incompleta años después aunque nadie la rompa deliberadamente.
El mantenimiento debe incluir un inventario de evidencia, no solo un inventario de sistemas. Para cada TLD, el operador debe saber dónde se registra la autoridad, qué estado público se espera, qué observaciones lo verifican, quién es dueño de las excepciones y qué evidencia demuestra la recuperación. La documentación sin propiedad actual es débil. La propiedad sin evidencia reproducible depende demasiado de la memoria individual.
El coste de gestión de excepcionessuele ser el menos predecible. Un fallo parcial de DNS puede depender del tipo de registro, del resolutor, de la red, del transporte o del estado de validación. Un problema de RDAP puede implicar datos de arranque, TLS, HTTP, esquema, sincronización de objetos, política de acceso o una suposición del cliente. Un cambio disputado puede implicar tanto la autoridad corporativa como la ejecución técnica. La reparación puede ser rápida mientras el diagnóstico, la verificación, la comunicación y la prevención de recurrencias tardan mucho más.
La gestión de excepciones también necesita una regla de escalado. Un desajuste puede ser esperado durante una transición controlada, pero la excepción debe tener un propietario y una fecha de vencimiento. Sin un límite temporal, la propagación esperada se convierte en una explicación indefinida del estado obsoleto. El mismo principio se aplica a las lagunas de monitorización aceptadas, al trabajo de claves retrasado o a las rutas de recuperación no probadas: la aceptación debe ser explícita, fechada y reversible.
Estas categorías de costes son reales aunque las fuentes conservadas no revelen cifras de personal ni de presupuesto. No sería apropiado asignar valores monetarios, plantillas, horas de incidentes u honorarios de proveedores a The Estée Lauder Companies Inc. sin evidencia de la empresa. El registro respalda la existencia de clases de trabajo y necesidades de gobernanza, no una estimación financiera.
El modelo de costes también revela dónde las economías de escala pueden ser engañosas. Las herramientas, los proveedores y los procedimientos compartidos pueden reducir el trabajo ordinario en.clinique,.lamery.origins. También pueden crear un modo de fallo común. Los controles separados pueden mejorar el aislamiento, pero aumentan la desviación y la carga de revisión. El equilibrio correcto depende de la arquitectura privada y del apetito de riesgo, que no pueden deducirse de los registros públicos de delegación.
Capacidad, fiabilidad operativa y resultados de producción de clientes
Deben mantenerse separadas tres capas de evidencia.
La capacidadse refiere a lo que un sistema está obligado a hacer, está configurado para hacer o visiblemente puede hacer. La evidencia actual respalda afirmaciones de capacidad: The Estée Lauder Companies Inc. está registrada para tres TLD delegados.[2][3][4][5][6][7] ICANN publica índices separados de operador y de contrato para los tres TLD.[5][6][7] Se pudieron observar múltiples nombres de autoridad y metadatos DNSSEC. IANA publica datos de descubrimiento de RDAP.[11] Los objetos conservados denic.clinique,nic.lamerynic.originseran consultables.[12][13][14] Los acuerdos de registro y los recursos de continuidad de ICANN describen mecanismos de datos, transición y emergencia.[8][9][10][15][16]
La fiabilidad operativase refiere a si esas capacidades funcionan de forma coherente durante la operación normal, el cambio, el fallo parcial y la recuperación. La evidencia utilizada aquí no es un estudio longitudinal de fiabilidad. Contiene registros actuales y observaciones acotadas, no series temporales desde múltiples puntos de observación, distribuciones de tiempos de respuesta, historiales de rotación de claves, tiempos de recuperación, resúmenes de incidentes ni tasas de fallo de cambio. No se puede calcular responsablemente una puntuación de disponibilidad o resiliencia a partir de ella.
Los resultados de producción de clientesse refieren a si usuarios, titulares de dominio, socios, aplicaciones o unidades de negocio lograron un resultado verificado. Las fuentes públicas conservadas no documentan casos de estudio de clientes, cifras de adopción, mapas de dependencias, efectos transaccionales ni beneficios medidos vinculados a.clinique,.lameru.origins. Tampoco establecen un fallo de cliente. La clasificación correcta es que los resultados de clientes no están demostrados por esta evidencia.
La distinción bloquea varios errores comunes. Varios servidores de nombres no demuestran resiliencia independiente. Los metadatos DNSSEC no demuestran una validación continua. Un éxito HTTP no demuestra exactitud de los datos de registro. Un acuerdo de marca no demuestra un uso elevado. Un marco de depósito no demuestra que el último depósito fuera completo o restaurable. Un registro de raíz actual no demuestra que todas las credenciales de recuperación sigan siendo accesibles.
Se necesitan métodos de evidencia distintos para cada capa. La capacidad a menudo puede evaluarse mediante registros autoritativos, configuración y respuestas de protocolo actuales. La fiabilidad necesita mediciones repetidas, cambios controlados, pruebas de fallo, evidencia de incidentes y ejercicios de recuperación. Los resultados de clientes necesitan dependencias, casos de uso y resultados documentados del mundo real. Mezclar estos métodos convierte hechos acotados en conclusiones sin respaldo.
Una evaluación de fiabilidad más sólida solicitaría observaciones de DNS y RDAP desde múltiples redes a lo largo del tiempo, comprobaciones de coherencia DNSSEC entre superiores e inferiores, evidencia de cambios de claves, registros de revisión de servicios, antigüedad de excepciones, resúmenes de incidentes de proveedores, validación de depósitos y ejercicios de restauración. Definiría los estados esperados por separado para.clinique,.lamery.originsy registraría la razón de cualquier diferencia.
Una evaluación de resultados de clientes solicitaría un registro distinto. Necesitaría identificar servicios o comunidades reales que dependan de los espacios de nombres, establecer un comportamiento de referencia, documentar los cambios y conectar los resultados con los TLD y no con actividades de marca no relacionadas. Nada de esto debe inferirse del nombre de la empresa ni de la designación de registro.
Mantener separadas las capas no es un argumento de que los TLD no sean fiables o no se utilicen. Es un argumento a favor de la disciplina probatoria. El registro público establece un rol real de operador e interfaces en funcionamiento. Deja abiertas la fiabilidad y el impacto en los clientes. Es un resultado útil porque indica a los responsables qué evidencia adicional se necesitaría.
Depósito, operación de emergencia y continuidad más allá de la disponibilidad ordinaria
La continuidad es más amplia que mantener los servidores autoritativos en línea. Incluye preservar las funciones y los datos críticos del registro cuando la operación ordinaria o una relación con un proveedor no puede continuar. El marco de depósito de datos de registro de ICANN existe para colocar los datos requeridos en un acuerdo de depósito independiente bajo procesos definidos.[15] Los acuerdos para.clinique,.lamery.originsincluyen obligaciones de continuidad y transición.[8][9][10]
La calidad del depósito depende de algo más que la existencia de un depósito. Los datos deben ser completos, oportunos, estar correctamente formateados, protegidos, ser accesibles bajo la autoridad adecuada y utilizables para la restauración. Un archivo que no puede descifrarse, validarse, interpretarse ni conectarse con el servicio actual es una evidencia de recuperación débil. El material del marco público explica el mecanismo, pero no expone la calidad privada del depósito para estos tres TLD.
El marco del Operador de Registro de Respaldo de Emergencia de ICANN describe una vía de continuidad provisional para las funciones críticas del registro en condiciones de emergencia definidas.[16] No sustituye la resiliencia ordinaria. Es un mecanismo de último recurso que puede requerir decisiones de autoridad, acceso a los datos depositados, activación del servicio, comunicaciones y una transición posterior. Por tanto, la preparación necesita contactos actuales, datos compatibles, dependencias conocidas y una ruta de decisión probada.
La cartera de tres TLD hace importante el alcance de la recuperación. Un incidente podría afectar a un TLD mientras los otros dos siguen disponibles. Un proveedor o plano de control compartido podría afectar a los tres. Una acción contractual o de transición podría aplicarse de forma distinta a cada espacio de nombres. Un plan de recuperación debe identificar las dependencias compartidas y separadas para que los operadores no asuman un evento de todo o nada.
La portabilidad forma parte de la continuidad. La empresa puede utilizar sistemas propietarios o proveedores especializados, pero el liderazgo responsable necesita comprender qué datos, credenciales, certificados, claves, formatos, derechos y aprobaciones serían necesarios para moverse. Una relación con un proveedor puede funcionar bien en condiciones normales y aun así imponer un riesgo de salida inaceptable si estos activos no están claros o son inaccesibles.
La evidencia de continuidad caduca en la práctica. Un ejercicio de restauración puede superarse y quedar obsoleto más tarde tras cambios de esquema, rotación de personal, cambios de proveedor, sustitución de certificados o rotación de claves. Las revisiones deben activarse tanto por cambios materiales como por el tiempo. El objetivo no es mantener un archivador estático; es mantener una ruta actual desde la responsabilidad registrada hasta el servicio crítico restaurado.
El acceso a los datos de zona y los informes del registro también importan en un contexto de transición.[18][19] No son sustitutos directos del depósito ni de la operación de emergencia, pero forman parte del entorno más amplio de evidencia y rendición de cuentas. Una revisión de continuidad debe entender qué puede y qué no puede proporcionar cada fuente de datos, quién puede acceder a ella y si sigue siendo útil cuando los sistemas ordinarios no están disponibles.
La pregunta de continuidad más sólida es práctica: ¿puede la organización demostrar una ruta autorizada desde el registro público y contractual actual hasta la función esencial restaurada? Esa ruta debe identificar a los responsables de las decisiones, los datos, las credenciales, los proveedores, las comprobaciones de verificación, las comunicaciones y los criterios de salida. La evidencia pública no puede demostrar que The Estée Lauder Companies Inc. haya completado este ejercicio privado. Sí muestra por qué el ejercicio es necesario para los tres TLD.
Modos de fallo que el registro público permite comprobar
Los siguientes modos de fallo son pruebas razonables derivadas de la superficie de control pública. No son afirmaciones de que se haya producido ningún fallo.
1. Confusión de entidad y operador
The Estée Lauder Companies Inc., una marca, ICANN, IANA, un operador de punto final y un registrador se describen como un solo actor. La rendición de cuentas se vuelve inexacta. El control es un mapa de roles fechado que vincula cada decisión y afirmación técnica con la empresa, el acuerdo, el registro de raíz, el punto final o la responsabilidad de protocolo relevantes.[2][3][4][5][6][7]
2. Desviación de cambio entre TLD
Un cambio previsto para las tres cadenas llega a un TLD pero no a los otros dos, o llega con diferencias inexplicadas. El control es un objetivo explícito por TLD y una verificación independiente. La automatización de la cartera debe producir tres resultados nombrados, no un éxito genérico.
3. Autoridad corporativa incorrecta
Una persona o proveedor técnicamente capaz solicita un cambio de alto impacto sin autorización corporativa vigente. El cambio puede ser técnicamente válido y, sin embargo, procesalmente ilegítimo. El control es una cadena de autorización actual conectada con el TLD y la acción exactos, con los contactos obsoletos retirados de inmediato.
4. Desajuste DNSSEC entre superior e inferior
Una transición de clave o DS deja incoherentes los datos superiores e inferiores, lo que provoca que los resolutores validadores rechacen las respuestas. Los RFC 4034 y 4035 describen los registros y el comportamiento de validación implicados.[23][24] El control es un cambio de clave por etapas, validación independiente, un calendario claro y un plan de reversión ejecutable.
5. Diversidad aparente de servidores de nombres con fallo compartido
Se enumeran varios nombres de autoridad, pero dependencias compartidas ocultas provocan una interrupción correlacionada. Los datos de delegación no pueden demostrar independencia. El control es una revisión de resiliencia consciente de la arquitectura, pruebas desde múltiples redes y ejercicios que hagan fallar proveedores o componentes de control compartidos.
6. Punto ciego del transporte DNS
Las consultas UDP simples tienen éxito mientras las respuestas truncadas o las conexiones TCP fallan.[25] El control es probar tamaños de registro representativos, el comportamiento de respaldo, el manejo de conexiones y varias redes en lugar de depender de una sola consulta pequeña.
7. Divergencia entre arranque y punto final RDAP
Los datos de arranque de IANA dirigen a los clientes a una URL base obsoleta o incoherente con el servicio desplegado.[11][22] El control es una comparación posterior al cambio de las entradas de arranque, el DNS, TLS, el comportamiento HTTP y el objeto RDAP esperado.
8. RDAP alcanzable pero semánticamente no válido
Un punto final devuelve un éxito HTTP, pero la respuesta está mal formada, identifica el objeto equivocado, omite estructuras requeridas o contiene errores inesperados. Los RFC 9082 y 9083 definen el comportamiento de consulta y respuesta.[20][21] El control es una validación consciente del esquema y del objeto.
9. Brecha de frescura de los datos de registro
El servicio responde correctamente en la capa de protocolo mientras estados, eventos, entidades o referencias de servidores de nombres seleccionados están obsoletos. El control es un modelo de estado esperado aprobado y la conciliación con los registros de cambio autoritativos, no solo la monitorización de accesibilidad.
10. Depósito obsoleto o inutilizable
Los depósitos existen, pero son incompletos, no válidos, inaccesibles o incompatibles con las herramientas de recuperación.[15] El control es una validación recurrente y un ensayo de restauración con datos, claves, formatos y propietarios autorizados actuales.
11. Brecha de autoridad de emergencia
Se produce un evento grave, pero nadie puede demostrar rápidamente quién puede liberar datos, activar el servicio de emergencia, coordinar a los proveedores o aprobar la transición. El marco EBERO y las obligaciones del acuerdo hacen previsible este caso.[16][8][9][10] El control es un árbol de decisión probado con contactos y suplentes actuales.
12. Deterioro de un espacio de nombres con poca atención
Un TLD recibe menos atención comercial, por lo que los contactos, las pruebas, las credenciales o las instrucciones de recuperación envejecen aunque la delegación siga activa. Las fuentes públicas no establecen el uso actual, por lo que no se puede asumir un uso bajo. El control es una línea base operativa mínima para cada espacio de nombres activo.
13. La automatización compartida propaga errores
Un error de plantilla, credencial o política afecta a los tres TLD a la vez. El control es un despliegue por etapas, confirmación por TLD, separación de credenciales de alto riesgo cuando corresponda y una condición de detención tras el primer resultado inesperado.
14. La capacidad se presenta como un resultado de cliente
Una delegación, una respuesta firmada, un acuerdo o un nombre de marca se presentan como prueba de fiabilidad, adopción o beneficio para el usuario. Se trata de un fallo probatorio aunque el registro técnico sea exacto. El control es etiquetar por separado la capacidad, la fiabilidad y los resultados de clientes y exigir la evidencia correcta para cada uno.
Estos modos muestran por qué la gestión de excepciones necesita una propiedad nombrada y un presupuesto. La mayoría no se resuelven con otro panel verde. Requieren registros de autoridad, conocimiento de protocolos, mapeo de dependencias, evidencia actual, coordinación de proveedores y un proceso capaz de decidir bajo incertidumbre.
Controles de liderazgo y pruebas de decisión
Una revisión de liderazgo debe comenzar nombrando el objeto. ¿La decisión se refiere a.clinique,.lamer,.originso a los tres? ¿Qué registro, servicio, clave, conjunto de datos, obligación contractual o relación con proveedores está afectado? Un lenguaje vago como «los dominios de marca» no es adecuado para un cambio de alto impacto.
La siguiente pregunta es el estado aprobado. Para el DNS, puede incluir la delegación, los servidores de nombres, las direcciones, DNSSEC y las expectativas de transporte. Para RDAP, puede incluir las bases de arranque, los certificados, el comportamiento HTTP, el tipo de medio, el esquema, la identidad del objeto y el manejo de errores. Para la continuidad, puede incluir la antigüedad del depósito, la validación, la autoridad, los contactos, el acceso a los datos y las dependencias de recuperación.
La tercera pregunta es cómo se demostrará el estado en funcionamiento. Los cambios importantes necesitan comparaciones con marca de tiempo y legibles por máquina, así como una interpretación de las diferencias. Una captura de pantalla o una consulta correcta puede respaldar una comprobación, pero no debe ser la única prueba de una transición compleja. La verificación debe ser independiente de la acción cuando sea práctico.
La cuarta pregunta se refiere al fallo parcial. Un plan debe distinguir los fallos de delegación superior, servicio autoritativo, DNSSEC, transporte, descubrimiento de RDAP, respuesta de RDAP, ruta de red, certificado, acceso, datos, proveedor y autoridad corporativa. Esta clasificación acelera el escalado y reduce el riesgo de atribuir cada síntoma al operador del registro.
La quinta pregunta es la reversibilidad. Los cambios de claves, la retirada de puntos finales, la terminación de proveedores, la liberación de datos o las actualizaciones de contactos pueden reducir las opciones de recuperación. El trabajo de alto impacto debe preservar una ruta de retorno verificada cuando sea técnica y legalmente posible. Si un cambio no es reversible, el umbral de evidencia y el nivel de aprobación deben ser más altos.
La supervisión de proveedores debe hacer hincapié en los derechos de evidencia y la portabilidad. The Estée Lauder Companies Inc. no necesita duplicar todas las capacidades de los especialistas, pero sí suficiente acceso para comprender el estado público, revisar los incidentes, verificar los cambios críticos, probar la continuidad y hacer una transición cuando sea necesario. Un servicio que solo el proveedor actual puede explicar o restaurar crea una concentración de conocimiento.
El informe de excepciones debe seguir la antigüedad, el impacto y la calidad del cierre. Un desajuste breve durante un cambio aprobado es distinto de una incoherencia inexplicada que persiste. El cierre debe indicar la causa, la acción correctiva, el estado final verificado y si los demás TLD necesitan la misma revisión. Las excepciones repetidas deben provocar un cambio de control, no simplemente más alertas.
La aceptación de riesgos debe ser explícita. Una laguna de monitorización conocida, una ruta de recuperación no probada, una dependencia compartida o un elemento de mantenimiento retrasado pueden aceptarse temporalmente. El registro debe nombrar al propietario, la justificación, la fecha de vencimiento y la condición de remediación. De lo contrario, la aceptación temporal puede convertirse en un diseño operativo permanente sin una decisión.
Por último, cualquier afirmación pública sobre adopción, rendimiento, fiabilidad o valor comercial debe comprobarse contra la capa de evidencia correcta. La delegación y los registros de protocolo respaldan el análisis de infraestructura. No respaldan una historia de éxito de clientes. Esta disciplina protege a la empresa tanto de la exageración promocional como de la crítica sin respaldo.
Qué establece la evidencia y qué sigue sin conocerse
El registro público establece un rol empresarial preciso. La ficha existente del directorio identifica a The Estée Lauder Companies Inc.[1] IANA nombra a la empresa como organización patrocinadora de.clinique,.lamery.originsy registra las tres delegaciones.[2][3][4] Los registros de la Especificación 13 documentan el límite de política de marca y control de registro.[29][30][31][32] ICANN identifica al operador, el tipo de acuerdo de marca y la fecha del acuerdo para los tres TLD.[5][6][7] Los acuerdos publicados definen responsabilidades que van más allá del alojamiento web ordinario.[8][9][10]
El registro también expone superficies técnicas en funcionamiento. IANA publica datos de descubrimiento de RDAP.[11] Las solicitudes conservadas denic.clinique,nic.lamerynic.originsdevolvieron objetos RDAP estructurados.[12][13][14] Las observaciones actuales de DNS mostraron varios nombres de autoridad y datos de delegación DNSSEC. ICANN publica material sobre depósito, operación de registro de emergencia, expectativas de RDAP, acceso controlado a datos de zona e informes del registro.[15][16][17][18][19]
Los estándares de protocolo definen los límites de esas observaciones. RDAP exige un descubrimiento, consultas, respuestas y errores correctos.[20][21][22] DNSSEC depende de registros coordinados y reglas de validación.[23][24] La fiabilidad del DNS incluye el comportamiento TCP y no solo respuestas UDP simples.[25] Una terminología precisa es necesaria para separar los roles de autoridad, resolución, registro y registrador.[26]
La evidencia pública no establece la topología privada, la asignación de proveedores de backend, el personal, el presupuesto, la cobertura de monitorización, el historial de incidentes, el rendimiento de la recuperación, la calidad del depósito, el volumen de registro, la adopción del espacio de nombres, la integración de aplicaciones ni los resultados de clientes. No muestra si los TLD comparten todas las dependencias técnicas o utilizan sistemas separados. No respalda un punto de referencia de servicio ni positivo ni negativo.
La conclusión defendible es operativa. The Estée Lauder Companies Inc. tiene tres identidades de red registradas en la raíz del DNS, cada una con superficies de delegación, datos de registro, seguridad, contrato y continuidad; la Especificación 13 añade un límite de registro y autorización gobernado por política. Su similitud crea oportunidades para una gobernanza compartida, pero no elimina identificadores ni estados de fallo separados. El coste práctico reside en supervisar los cambios, integrar los controles, mantener evidencia duradera y resolver excepciones a través de fronteras organizativas y técnicas.
Esta es la capa de realidad del rol. Una etiqueta breve en la zona raíz conecta la autoridad corporativa, el comportamiento protocolario, los registros públicos, la supervisión de proveedores, la custodia de datos y la recuperación. Un análisis responsable comienza con lo que realmente muestran los registros y las interfaces en funcionamiento, distingue la capacidad de la fiabilidad y se niega a inferir resultados de clientes a partir de la existencia de infraestructura. Ese enfoque hace más nítidas las preguntas restantes y ofrece a los responsables una base concreta para solicitar la evidencia que aún falta.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance