
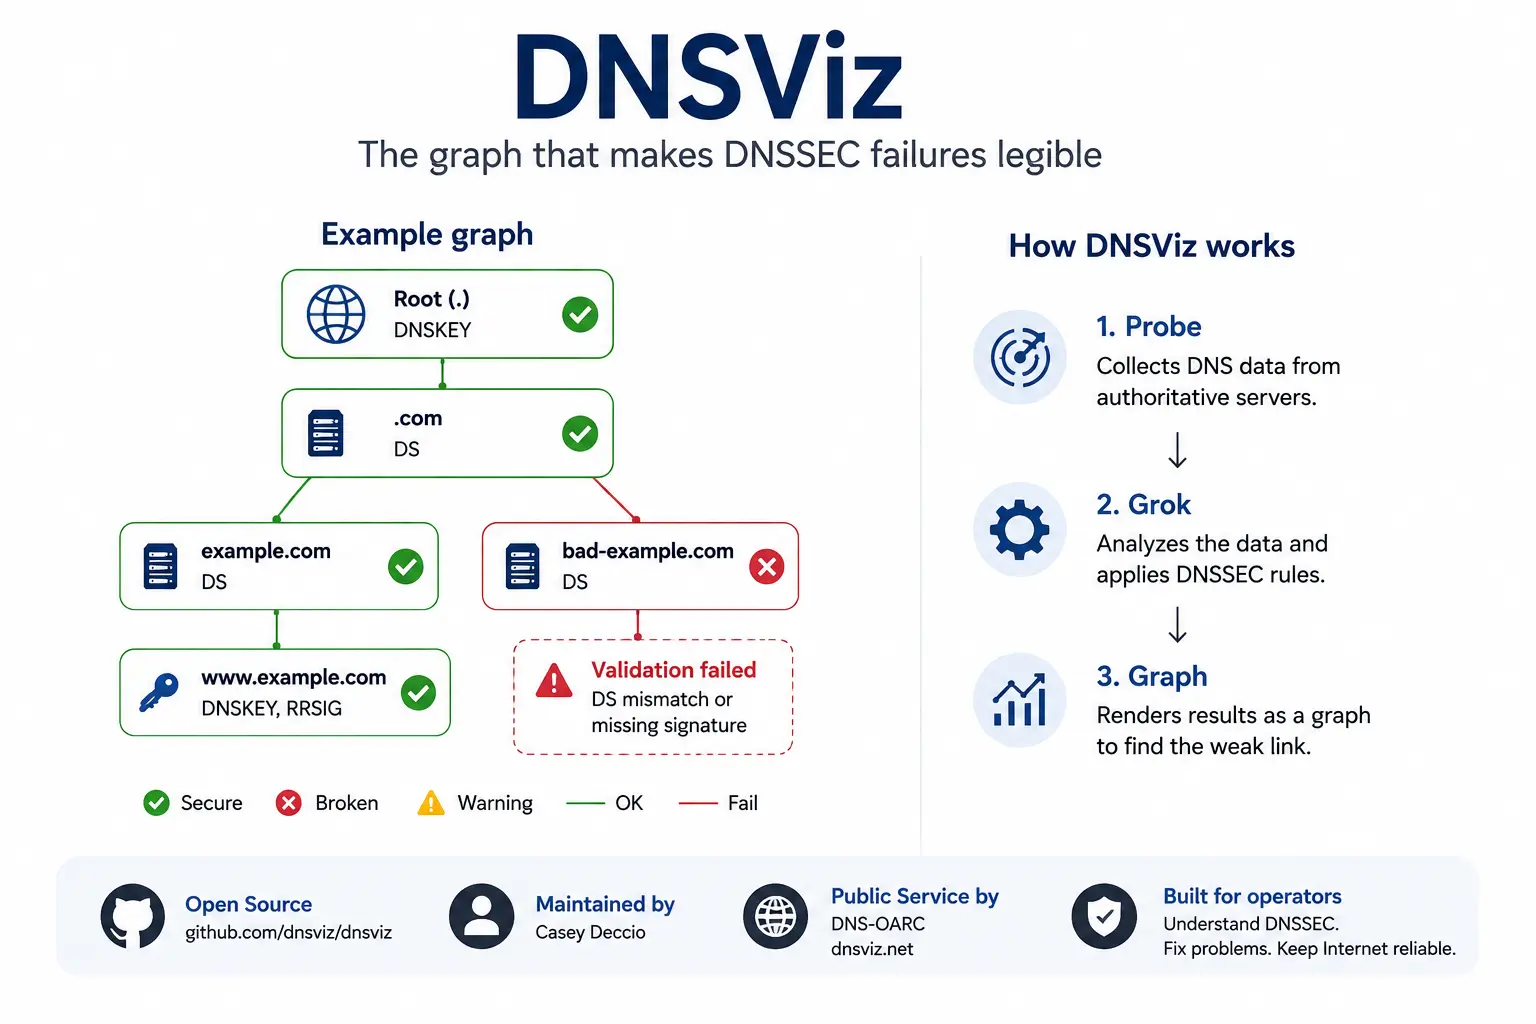
Resumen
- DNSViz es un proyecto de código abierto para diagnosticar, visualizar y medir DNS y DNSSEC, creado por Casey Deccio y mantenido principalmente por él. DNS-OARC opera la versión pública en dnsviz.net, pero alojar el servicio no equivale a poseer cada decisión del software.
- La salida característica del proyecto es un gráfico de relaciones de autenticación y delegación. Conecta el registro DS en la zona padre con los registros DNSKEY en la zona hija, las firmas RRSIG y las pruebas NSEC o NSEC3, para mostrar qué enlace parece faltante, obsoleto, inconsistente o criptográficamente inválido.
- DNSViz es un conjunto de herramientas, no un único sitio web. El flujo de trabajo en línea de comandos separa la recopilación, el análisis y el dibujo mediante
probe,grokygraph, lo que permite guardar observaciones, automatizar comprobaciones y ejecutar la herramienta desde puntos de observación privados o controlados. - El resultado es una evidencia ligada a un lugar y un momento, no una certificación universal. Anycast, DNS de vistas divididas, cachés de resolutores, anclas de confianza, políticas de algoritmos, pérdida transitoria de paquetes y rotaciones rápidas de claves pueden hacer que otro observador vea algo diferente.
- DNSViz no repara la zona automáticamente, y una advertencia por sí sola no determina el impacto comercial. Un gráfico verde no garantiza el éxito de todos los resolutores, y un gráfico rojo describe un estado técnico, no demuestra intención maliciosa.
- La versión de abril de 2025 amplió el análisis de despliegues con múltiples firmantes, señales CDS y CDNSKEY, coherencia de respuestas negativas y otros estados operativos modernos. Estas adiciones reflejan la complejidad de cambiar de proveedor de DNS y de automatizar la actualización de la delegación entre padre e hijo.
- Las comprobaciones públicas repetidas también crearon un recurso de investigación. Un estudio académico de 2025 utilizó un gran conjunto de instantáneas de DNSViz entre 2020 y 2024 para analizar errores de DNSSEC a gran escala, aunque los resultados siguen condicionados por los nombres enviados, los calendarios de escaneo y las políticas de retención.
- La importancia de DNSViz radica en que ofrece a operadores de dominios, proveedores de DNS autoritativo, registradores, registros y equipos de resolutores una interpretación común de los fallos. Su valor a largo plazo depende de la continuidad de las versiones, la sucesión del mantenimiento, la claridad de las políticas del servicio y su uso junto con registros de resolutores, herramientas de comprobación de registros e historial de cambios.
Cuando un dominio seguro aparece de repente como «bogus»
Un fallo de DNSSEC suele llegar al operador como un veredicto breve. Un resolutor que valida DNSSEC clasifica la respuesta como bogus, una aplicación deja de resolver el nombre, o un sistema de monitorización informa de que un dominio firmado se ha vuelto inaccesible. El veredicto puede ser técnicamente correcto pero operativamente pobre, porque dice que la cadena de evidencia no se verificó sin mostrar de inmediato qué organización, registro o momento del proceso de cambio rompió la cadena.
La ambigüedad nace de la distribución de responsabilidades. La zona padre publica información sobre la hija, la hija publica claves y firmas, los servidores autoritativos sirven los registros y, después, los resolutores recursivos aplican sus anclas de confianza y políticas locales. Un registro DS obsoleto en el padre puede invalidar una zona hija correctamente firmada; una firma caducada puede derrotar una delegación sana; y una respuesta negativa puede fallar incluso cuando el nombre solicitado realmente no existe.
DNSViz se creó para ampliar ese veredicto estrecho hacia una explicación inspeccionable. Recopila los datos autoritativos relevantes, reconstruye las relaciones entre registros y marca el punto donde la cadena observada parece rota. El proyecto no simplifica DNSSEC; el protocolo y sus límites administrativos siguen siendo complejos, pero hace visible la complejidad lo suficiente para que el operador sepa qué comprobar a continuación.
DNSSEC reparte una única decisión entre varias organizaciones
La resolución DNS normal ya atraviesa múltiples sistemas, pero DNSSEC añade una dependencia criptográfica a la dependencia administrativa. Las zonas padre e hija no solo delegan autoridad; deben publicar elementos cuya relación matemática debe permanecer coherente durante rotaciones de claves, cambios de proveedor y caducidades de caché. Ninguna entidad controla necesariamente todo el camino, por lo que un fallo puede persistir mientras cada organización cree que su componente funciona correctamente.
El papel del padre suele materializarse en un registro DS que identifica un resumen derivado de una DNSKEY de la hija. La zona hija publica DNSKEY y firma conjuntos de registros con RRSIG. El resolutor validador sigue estas pruebas desde un ancla de confianza configurada hasta el nombre solicitado. Esta distribución forma parte del diseño, y su fiabilidad depende por igual de la criptografía y de la coordinación operativa diaria.
Esta estructura explica por qué los incidentes se convierten en disputas sobre responsabilidad. El registrador puede haber enviado un cambio que el registro aún no ha publicado, o el proveedor puede haber introducido claves nuevas mientras el resolutor mantiene un estado más antiguo. DNSViz no arbitra contratos, pero coloca los registros observados y sus relaciones en un único marco, lo que suele ser más útil que intercambiar salidas de comandos sueltas entre equipos.
El protocolo ya es un grafo, aunque las herramientas lo impriman línea a línea
Las herramientas DNS tradicionales son indispensables porque muestran registros y campos exactos, pero su enfoque suele ser lineal: una consulta, una respuesta, un conjunto de campos cada vez. El operador debe reconstruir mentalmente la dependencia entre delegación, claves, firmas y pruebas de inexistencia. Esta tarea se complica cuando conviven claves antiguas y nuevas o cuando más de un proveedor opera a la vez.
DNSViz trata la propia estructura de dependencia como elemento principal. Nombres, claves, conjuntos de registros y relaciones se convierten en nodos y aristas, y las advertencias se adjuntan al enlace correspondiente. La capa visual no es decorativa; representa el protocolo tal como avanza realmente la validación y aclara por qué un registro puede ser válido por separado pero no formar un camino de confianza completo.
El gráfico también cambia la conversación entre expertos y equipos operativos generales. Proporciona un cuerpo común que puede expandirse hasta los detalles de los registros sin obligar a todos a empezar por la codificación criptográfica. Aun así, los gráficos pueden volverse densos en zonas complejas, y los colores por sí solos no deben provocar cambios en producción. La ganancia es dirigir la pericia hacia el enlace correcto, no sustituirla.
El registro DS es la promesa de la zona padre sobre la zona hija
Un registro DS es pequeño en tamaño y enorme en impacto. La zona padre lo publica para identificar un resumen derivado de una DNSKEY de la hija, vinculando así datos autenticados del padre con el material de firma de la hija. Si el resumen, el identificador de clave o el algoritmo dejan de coincidir con lo que publica la hija, la cadena puede romperse aunque ambas zonas sigan respondiendo consultas con normalidad.
La discordancia aparece en rotaciones de claves, cambios de proveedor o retrocesos incompletos. La zona hija puede eliminar una clave antes de que el padre borre el DS correspondiente, o el padre puede publicar un DS nuevo antes de que todos los servidores autoritativos muestren la clave esperada. La propagación y la caché hacen que distintos observadores vean fases diferentes. DNSViz compara DS y DNSKEY para mostrar si la promesa del padre sigue coincidiendo con el estado de la hija.
El gráfico no conoce el calendario que el operador pretendía. El solapamiento puede ser temporal y deliberado, o la discrepancia persistente puede ser un error. DNSViz muestra lo que implican los datos publicados, pero no deduce cada plan de mantenimiento ni cada flujo de trabajo del registrador. Por eso el resultado debe leerse junto con el ticket de cambio, la documentación del proveedor y la duración prevista de la rotación.
Los registros DNSKEY reparten los roles de firma sin eliminar el riesgo operativo
Una zona firmada puede publicar varios registros DNSKEY para reflejar roles distintos o fases de una rotación de claves. Algunas claves firman datos de la zona, mientras que otras protegen el propio conjunto DNSKEY según el modelo utilizado. La multiplicidad de claves no es sospechosa de por sí; permite separar roles y cambiar material criptográfico sin cortar la confianza de golpe.
La dificultad es mantener coherentes todos los elementos vinculados. Las firmas deben proceder de las claves previstas, los resolutores deben aceptar los algoritmos y el DS del padre debe mantener un camino válido. Las claves y firmas antiguas también necesitan un periodo de solapamiento suficiente para que caduquen con seguridad las cachés de los resolutores remotos. DNSViz reúne estos elementos en un único modelo en lugar de exigir al operador comparar manualmente muchas consultas.
La división teórica entre roles de claves no resuelve la cuestión de la gestión. Los equipos siguen necesitando un inventario de claves, un calendario de rotación, una responsabilidad clara y capacidad de retroceso. El gráfico muestra el estado publicado, pero no garantiza que la clave correcta esté en el módulo de seguridad, que todos los proveedores hayan ejecutado el mismo plan o que una clave antigua se haya eliminado en todas partes.
La validez de RRSIG depende del tiempo, la cobertura y la clave correcta
Un RRSIG firma un conjunto de registros concreto y registra el algoritmo, la clave y el periodo de validez. Los datos pueden ser correctos, pero la firma no cubre el conjunto requerido, remite a una clave que ya no está en el camino de confianza, aún no ha comenzado o ha caducado. Son causas distintas que producen el mismo resultado para el usuario: fallo de validación.
DNSViz examina la relación entre firma, clave, datos y tiempo, y sitúa el error en el enlace correspondiente en lugar de reducirlo a una sola palabra. Sin embargo, el tiempo forma parte de la medición: el reloj del sistema, el momento de la recogida y el margen de desviación aceptado por el resolutor influyen en el resultado. Por eso las marcas de tiempo deben guardarse junto con el gráfico, especialmente al investigar una firma caducada cerca del inicio del incidente.
La visibilidad temprana ayuda a prevenir cortes, pero no sustituye una buena operación. Las zonas necesitan renovar las firmas antes de su caducidad, supervisar los relojes y verificar que todos los servidores publican el mismo material. DNSViz muestra el fallo observado; evitar su repetición exige ajustar el proceso de firma y la gestión de claves.
NSEC y NSEC3 hacen demostrable la inexistencia y más difícil de interpretar el fallo
En DNSSEC no basta con que el servidor diga que el nombre o el tipo no existe, porque un atacante podría fabricar una respuesta negativa. NSEC y NSEC3 usan registros firmados para demostrar que el nombre solicitado queda fuera de los conjuntos de nombres existentes o que el tipo de registro no existe. Así, el «no hay respuesta» se convierte en parte de la cadena de confianza.
El proceso se complica por la cobertura de intervalos, el Opt-Out de NSEC3, los parámetros de hash, la multiplicidad de servidores y las firmas asociadas a cada prueba. Los servidores pueden devolver resultados distintos, o la prueba puede estar firmada con una clave no válida, o no cubrir la consulta con precisión. DNSViz analiza estas relaciones y puede mostrar fallos en respuestas negativas que no aparecen al mirar solo los registros de claves.
La complejidad no significa que NSEC3 sea erróneo ni que cada advertencia afecte a los clientes de la misma manera. Significa que la negación autenticada tiene una lógica propia que debe verificarse. El gráfico ayuda a situar la advertencia dentro de la cadena, mientras el operador necesita conocer la política de la zona y si el estado es fruto de un diseño intencionado o de una publicación incoherente.
Casey Deccio construyó DNSViz en la confluencia entre teoría del protocolo y perplejidad operativa
DNSViz comenzó en un entorno de investigación en seguridad cuando el despliegue de DNSSEC ensanchaba la brecha entre lo que dicen las especificaciones y lo que los operadores podían interpretar durante un fallo. Casey Deccio trabajaba en Sandia National Laboratories, donde la cuestión no era solo escribir otro resolutor, sino encontrar una forma de hacer sistemáticamente inspeccionables las relaciones distribuidas.
El proyecto combinó conocimiento del protocolo, medición activa y software visual. Esa combinación lo distinguió de una herramienta que se limita a anunciar éxito o fracaso. El objetivo no era sustituir al resolutor recursivo, sino explicar por qué un resolutor puede construir confianza o no a partir de los datos que la herramienta observó.
Conviene atribuir el trabajo con precisión. Deccio es el creador y supervisor principal, pero el proyecto creció gracias a colaboradores, al alojamiento de DNS-OARC, a investigaciones posteriores y al uso de la comunidad DNS. Su trayectoria académica y profesional es más amplia que DNSViz; este artículo sobre el proyecto no convierte todo su trabajo en parte de la herramienta.
El trabajo de Sandia en 2012 convirtió la validación en un modelo explicativo
Un informe de Sandia de 2012 documentó un enfoque visual para analizar DNSSEC. El paso clave fue representar el camino de confianza como relaciones entre nombres, claves, firmas y delegaciones, y luego mostrar dónde los datos observados no respaldan la relación requerida. Así, un error que aparecía como veredicto final se convirtió en un camino que se puede seguir.
La implementación en esa fase era de investigación, y no debe proyectarse su interfaz o arquitectura antiguas sobre la versión actual. Su importancia histórica es demostrar que el gráfico puede ser un modelo de diagnóstico, no solo una ilustración. Sentó las bases para separar la observación de la conclusión y hacer que la causa verificable importara más que el color final.
Ese origen investigador también define los límites de la afirmación. El informe no dio a DNSViz una visión universal de Internet ni hizo que un único resultado equivaliera al de todos los resolutores. Ofreció un método estructurado para razonar a partir de una muestra de datos, base que siguió exigiendo atención al lugar, el tiempo y la política en cada versión posterior.
La portabilidad convirtió DNSViz en una estructura reutilizable en lugar de una sola página
Entre 2013 y 2014, DNSViz se reformuló para ser más portable y extensible. En lugar de atar la recogida, el análisis y la visualización a un único servicio web, aparecieron componentes que podían ejecutarse localmente e integrarse en pruebas e investigaciones. Un taller de DNS-OARC en 2014 presentó esta transición a la comunidad de operadores.
Eso cambió la naturaleza del proyecto. Un operador podía medir una zona interna, guardar los datos brutos, reanalizarlos más tarde y dibujar el resultado en un archivo. Un investigador podía ejecutar mediciones repetidas bajo una versión determinada. Estas propiedades hacen de DNSViz un programa y una estructura de medición a la vez, no solo un sitio web útil.
La portabilidad no significa que todos los entornos den el mismo resultado. El paquete necesita Python, dependencias criptográficas y de dibujo, y conectividad adecuada con los servidores. Las interfaces de comandos y el empaquetado cambian entre versiones. Pero da a los equipos control sobre el punto de medición, la versión y la retención, cosas que un endpoint público por sí solo no puede ofrecer.
proberegistra lo que dice realmente el sistema autoritativo
La cadena de comandos empieza con el componenteprobe, que consulta el camino de delegación y los servidores autoritativos y recopila NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 y las respuestas relacionadas. No parte del veredicto final de un único resolutor recursivo, sino que conserva los elementos que el análisis necesita para explicar la cadena que vio en ese momento.
Toda medición activa está condicionada por la elección del servidor, el camino, la pérdida de paquetes, el tiempo y la vista de la zona. DNSViz puede informar de incoherencias observadas, pero no garantiza que una respuesta ausente signifique ausencia permanente en todas las instancias del servicio. Lo que no llega a la sonda no está necesariamente ausente de todo Internet.
Separar la recogida del análisis permite guardar la instantánea y examinarla después de que la zona haya cambiado. También permite reaplicar una lógica de análisis más reciente a la misma evidencia, siempre que se entiendan las diferencias entre versiones. El valor de la instantánea depende de conservar su hora, su punto de observación y los datos que la herramienta no pudo recoger.
grokconvierte las observaciones en un modelo razonado de dependencia
El componentegrokno clasifica cada registro de forma aislada. Enlaza delegaciones con claves, firmas y pruebas de negación, y comprueba si las relaciones cumplen las reglas que implementa la versión utilizada. El resultado no es solo «la validación falló», sino qué enlace ha dejado de estar respaldado por los datos observados.
Este proceso implica decisiones técnicas que cambian con el tiempo. Los algoritmos aceptados, los modelos de rotación, los casos de múltiples firmantes y el tratamiento de respuestas incoherentes evolucionan. Por eso dos versiones pueden interpretar la misma instantánea de forma distinta. Publicar reglas, versiones y casos de prueba hace que el veredicto sea revisable, algo crítico para una herramienta que puede entrar en una puerta de cambio automatizada.
Sin embargo, el modelo no imita a todos los resolutores recursivos del mercado. Los resolutores pueden usar anclas de confianza, algoritmos o políticas de caché diferentes.grokofrece una interpretación coherente de la observación según sus reglas, y el operador debe compararla con el resolutor que tomó la decisión que afecta a los usuarios.
graphpermite inspeccionar la cadena sin ocultar los registros
El componentegraphconvierte el análisis en un dibujo navegable o guardable. Una buena imagen reduce el esfuerzo para seguir la cadena, pero conserva los detalles que el experto necesita para verificar el veredicto. DNSViz combina resumen y evidencia en lugar de sustituir los datos por una puntuación única e ininterpretable.
Los nodos y aristas muestran qué elementos autentican o delegan a otros, y colocan notas en la relación dudosa. El operador puede empezar por el punto de rotura y abrir después el registro, la clave o la firma implicados. Esto es especialmente útil cuando causas distintas producen el mismo síntoma, como la palabra bogus en el registro del resolutor.
El dibujo puede volverse denso en despliegues con múltiples firmantes o durante el solapamiento de fases de rotación. Esa densidad no es un defecto de presentación; refleja una complejidad real. La herramienta no debe ocultarla para que la imagen parezca más simple, sino ayudar al usuario a navegarla manteniendo la posibilidad de que algunas pruebas estén incompletas o requieran interpretación desde el plan operativo.
DNS-OARC mantiene el servicio público en funcionamiento sin poseer todo el proyecto
Una herramienta de diagnóstico pública se convierte en infraestructura solo cuando alguien la opera, actualiza sus dependencias, la protege del abuso y responde a sus fallos. DNS-OARC proporciona ese hogar operativo a dnsviz.net y lo sitúa dentro de una comunidad que incluye operadores de DNS autoritativo y recursivo e investigadores del protocolo.
Los límites de gobernanza son claros en los materiales públicos. DNS-OARC indica que Casey Deccio desarrolla y mantiene DNSViz, mientras la organización opera la versión pública. Una discusión de 2021 reafirmó la separación entre alojamiento y gestión del código. El anfitrión, el supervisor del software y las entidades que fijan estándares DNS no son una única autoridad.
Esta separación evita atribuir erróneamente el trabajo a una sola institución, pero crea una necesidad permanente de coordinación. Un cambio de código puede requerir una actualización del servicio, y un incidente operativo puede revelar un defecto del programa. El proyecto no ha publicado un presupuesto independiente, un SLA completo ni un plan íntegro de sucesión. El valor del endpoint público procede de un trabajo operativo real aunque no se detallen todas sus condiciones institucionales.
La versión pública y el paquete local responden a preguntas operativas distintas
El servicio web ofrece un punto de vista externo rápido sin instalación y produce un gráfico fácil de compartir entre organizaciones. Esa sencillez tiene también valor educativo; hace comprensible la cadena de confianza a equipos que no ejecutan un conjunto completo de herramientas de línea de comandos ni conocen todos los detalles de DNSSEC.
El paquete local sirve para nombres de redes privadas, comprobaciones previas al cambio, mediciones programadas y retención de datos bajo control de la organización. El equipo puede elegir la versión y vincular el resultado con el ticket de cambio y sus registros. PyPI y la documentación permiten este uso sin convertir DNSViz en un servicio cerrado de pago.
La diferencia no es solo entre comodidad y complejidad. El servicio público es independiente del entorno interno, mientras que la sonda local ve nombres y rutas inaccesibles desde fuera. Una investigación sólida puede usar ambos y compararlos con el comportamiento del resolutor real. Las diferencias entre resultados pueden ser la pista que identifique qué límite administrativo o de red debe examinarse.
Cada resultado de DNSViz pertenece a un lugar y un momento
Toda medición activa tiene un punto de observación. La sonda parte de una red concreta, alcanza instancias específicas de los servidores y registra las respuestas bajo las condiciones de encaminamiento de ese instante. DNS es distribuido por naturaleza, y DNSSEC añade firmas ligadas al tiempo y delegaciones guardadas en caché. Por eso el gráfico tiene coordenadas operativas aunque parezca una imagen única y definitiva.
Este hecho define los límites de una afirmación honesta. DNSViz explica por qué la cadena observada parece válida, insegura o rota según sus reglas, pero no certifica que todos los resolutores y todas las zonas geográficas vieran lo mismo. Registrar la hora, la versión y el punto de medición aumenta el valor del resultado y hace posible compararlo después.
Los operadores deberían reunir evidencias comparativas: ejecutar desde otra red, consultar registros de servidores autoritativos, rastrear desde el resolutor afectado y volver a medir tras la caducidad del TTL. Así se puede separar un estado local o transitorio de una situación ampliamente publicada. El gráfico inicia la comparación, no la termina.
Anycast puede hacer que un único servicio autoritativo parezca varios sistemas
Muchos servicios DNS anuncian la misma dirección de servidor desde múltiples ubicaciones mediante Anycast. Internet dirige cada consulta a una ubicación según las condiciones de encaminamiento, lo que mejora latencia y resiliencia pero puede revelar réplicas desincronizadas o condiciones de red distintas. Un mismo nombre operativo puede esconder realidades diferentes según la ubicación a la que llegue el usuario.
DNSViz compara las respuestas que recopila, pero la sonda pública solo alcanza las ubicaciones que el encaminamiento eligió para ella. Otro usuario puede llegar a una ubicación distinta, y una pérdida o filtrado transitorios pueden hacer que un servidor sano parezca silencioso. No es una debilidad exclusiva de DNSViz, sino un límite natural de cualquier medición desde un único punto.
Si una clave o firma aparece en algunos servidores y falta en otros, la investigación debe desplazarse al despliegue de las propias ubicaciones y volver a medir desde múltiples redes. DNSSEC hace que esta diferencia sea grave porque el resolutor necesita una cadena coherente para los datos que recibió realmente, no un promedio teórico del estado del proveedor.
El DNS de vistas divididas delimita cualquier diagnóstico público
El DNS de horizonte dividido ofrece respuestas distintas según la red o la identidad del cliente. Los empleados internos pueden ver nombres y direcciones privados que no existen en la vista pública. El diseño puede ser legítimo e intencionado, pero implica que un analizador externo no puede describir la vista interna sin operar dentro de ella y con permisos de acceso.
Un resultado verde desde fuera puede no decir nada sobre una aplicación interna, y una advertencia roja pública puede ser irrelevante para un nombre que los usuarios internos no utilizan. El paquete local traslada el modelo DNSViz al lugar donde esos datos pueden verse.
Hay también una consideración de seguridad. Los nombres internos, la topología y el material de claves pueden revelar información sensible, y no deberían enviarse a un endpoint público solo para obtener un gráfico. La operación local mantiene las consultas y los resultados bajo control de la organización, con la responsabilidad del operador sobre permisos, conservación y eliminación de datos.
El gráfico verde es evidencia, no una certificación universal de disponibilidad
Un gráfico correcto significa que las relaciones observadas parecen coherentes según las reglas aplicadas. Es una evidencia sólida sobre los datos autoritativos que la herramienta recopiló, pero no demuestra que todos los resolutores puedan alcanzar el dominio ni que todos los usuarios tengan una experiencia correcta. Rutas, cachés, anclas de confianza, políticas locales y fallos de red pueden producir otros resultados.
Los resolutores también aplican restricciones propias: pueden desactivar un algoritmo, conservar una caché negativa antigua o no alcanzar una ubicación Anycast concreta. Una aplicación puede fallar por transporte, TLS o configuración, no por DNSSEC. DNSViz debe acotar el espacio de posibilidades, no anular un aviso porque no coincida con el gráfico.
La formulación precisa es que la cadena observada se verificó en ese momento, desde ese punto y según esas reglas. Esta frase conserva el valor del resultado sin convertirlo en una garantía que la herramienta no otorgó ni puede otorgar.
El gráfico rojo identifica un estado, no un atacante
DNSViz muestra material faltante, obsoleto, contradictorio o inválido, pero no conoce su causa. Una cadena rota puede proceder de una rotación precipitada, un retraso en el registrador, una migración incompleta, un error de software o un ataque. La evidencia del protocolo muestra qué ha dejado de ser coherente, pero no demuestra quién quería ese resultado ni si la intención era maliciosa.
Los equipos de seguridad no deben confundir la intensidad del color con la proporción de responsabilidad. La firma puede ser inválida porque caducó, y un DS inesperado puede deberse a un cambio autorizado. La investigación necesita el historial de cambios, los registros del registrador y del registro, los registros de servidores autoritativos y el contacto con los titulares de la autoridad.
Suponer un ataque puede detener una transición legítima, mientras que suponer un error puede ocultar un cambio hostil. La herramienta es más útil cuando el resultado se trata como un hallazgo técnico estructurado que se compara con otras evidencias, no como un veredicto final sobre la intención.
Los múltiples firmantes aumentan la flexibilidad de elección de proveedor y densifican el diagnóstico
Una zona puede usar más de un firmante o proveedor autoritativo para aumentar la resiliencia, facilitar una transición o reducir la dependencia de una única plataforma. Esto exige que los sistemas participantes publiquen claves, firmas y delegaciones compatibles. El beneficio comercial y operativo puede ser grande, pero el estado criptográfico se reparte entre más actores y aumentan los estados transitorios legítimos que deben distinguirse del error.
La versión de abril de 2025 añadió un mejor análisis de los modelos de múltiples firmantes y de la comparación de conjuntos de claves y respuestas. Eso no iguala todos los diseños multiproveedor; los documentos del IETF describen modelos distintos para intercambiar claves o firmas. Un gráfico denso no es prueba de mal diseño, sino de que la flexibilidad exigió coordinación adicional. DNSViz puede mostrar el estado; determinar si el solapamiento era intencionado requiere un plan escrito, roles conocidos y procedimientos de rotación probados.
La migración de proveedor crea estados legítimos que se parecen a averías
Rara vez una zona pasa a un nuevo proveedor autoritativo o firmante en un solo paso atómico. Los servidores y claves nuevos pueden añadirse antes de retirar los antiguos, y el DS de la zona madre puede cambiar a un ritmo distinto del despliegue de DNSKEY y firmas en la hija. Durante ese periodo conviven varios conjuntos, y una herramienta que solo espera el estado final puede clasificar un solapamiento seguro como error.
El riesgo opuesto es que la migración se detenga en una fase que se suponía temporal: un proveedor sigue sirviendo una clave antigua, la transacción del registrador no llega al registro, o el retroceso elimina registros en el orden equivocado. DNSViz ayuda mostrando todos los elementos y sus relaciones. El equipo debe documentar las fases aceptables, ejecutar la comprobación antes y después de cada paso y vincular cada advertencia a un plazo concreto. Una advertencia legítima durante el solapamiento se convierte en motivo de escalado si persiste después de la fecha acordada.
CDS y CDNSKEY automatizan la actualización de la delegación pero trasladan el riesgo a la política
Los registros CDS y CDNSKEY permiten que la zona hija señale el cambio deseado en el material DS de la zona madre. Esto puede reducir el trabajo manual y hacer más regular la rotación de claves a gran escala. Pero traslada parte de la confianza a una vía automatizada: el registro, el registrador o el operador del padre debe decidir cuándo aceptar la señal, qué verificación previa realizar y cómo tratar solicitudes de borrado o estados contradictorios.
DNSViz compara las señales con el conjunto DNSKEY de la hija y con el DS publicado por el padre, y la versión de abril de 2025 amplió este análisis. La herramienta puede mostrar que la actualización parece coherente o incompleta, pero no impone una política de aceptación al padre. La seguridad sigue ligada a quién autorizó la confianza inicial, a la protección de las claves de la hija y a la capacidad de los equipos para investigar una señal inesperada antes de que se convierta en un corte amplio.
La versión de abril de 2025 incorporó al gráfico los patrones de despliegue modernos
Una herramienta de diagnóstico envejece cuando la práctica cambia más deprisa que sus reglas. Los entornos DNSSEC ya no se limitan a un único firmante y actualización manual; usan algoritmos más nuevos, varios proveedores, señales CDS/CDNSKEY y estados de respuesta negativa más complejos. La versión de abril de 2025 abordó parte de esa brecha mejorando los múltiples firmantes, la coherencia de respuestas negativas y el análisis de señales de delegación automatizada.
Las notas de la versión demuestran que se añadió código, no que todos los entornos lo usen ni que todos los casos límite estén resueltos. El servicio público puede ejecutar una versión distinta del paquete instalado localmente, y las distribuciones del sistema pueden retrasarse. Por eso hay que guardar el número de versión con cada resultado, especialmente al reanalizar una instantánea antigua. La versión también muestra que el valor de DNSViz no procede solo de la idea original, sino de transformar continuamente la práctica cambiante en reglas de diagnóstico comprensibles y revisables.
Las instantáneas sucesivas convierten la investigación de fallos en una estructura de medición
Un gráfico único ayuda a entender un incidente concreto; una serie de gráficos muestra la duración del fallo, el avance de una rotación y la velocidad de la reparación. Cuando se recopilan muchos nombres repetidamente con el mismo método, los resultados se convierten en un recurso para estudiar errores DNSSEC reales, no solo un registro de consultas individuales. La separación entre recogida y análisis respalda este uso porque la instantánea puede guardarse y reinterpretarse conociendo su momento y versión.
Pero la acumulación no crea por sí sola una representación completa. Una instantánea puede capturar un estado transitorio que terminó minutos después, y los dominios enviados por personas con problemas pueden ser más propensos a errores que el resto de la población. La política de retención también determina qué puede estudiarse después. El valor del conjunto de datos DNSViz está en la coherencia del modelo de diagnóstico y la riqueza de las relaciones, siempre que se divulgue la muestra, el calendario y no se presente como una estadística exhaustiva de todos los dominios firmados.
El estudio de 2025 muestra lo que puede revelar un conjunto diagnóstico coherente
El estudio publicado en 2025 analizó un gran conjunto de resultados de DNSViz entre 2020 y 2024. Su importancia reside en que supera el relato de un incidente aislado y permite agregar patrones como fallos de delegación, firma o pruebas de inexistencia, y preguntarse por su frecuencia y duración. La fuerza no viene solo del número, sino de que cada resultado está ligado a un modelo que muestra la relación que condujo a la clasificación.
El estudio no debe convertirse en un juicio sobre todos los dominios firmados. La elección de nombres, el calendario de escaneo y la retención de registros determinan la población que vieron los investigadores. Los dominios examinados tras un informe de problema pueden diferir de una muestra aleatoria, y la versión de la herramienta puede cambiar la clasificación. La lección más amplia es que la medición a gran escala se vuelve fiable cuando el investigador explica cómo se recogieron los datos y qué no representan.
Anycast y el punto de observación pueden hacer que dos observaciones honestas difieran
Los servicios DNS autoritativos anuncian la misma dirección desde múltiples ciudades y redes, y el encaminamiento elige la ubicación a la que llega cada sondeo. Si las ubicaciones no están perfectamente sincronizadas, la sonda DNSViz puede ver un conjunto de claves o firmas distinto del que recibió un resolutor en otro lugar. El filtrado, la fragmentación o la pérdida de paquetes también pueden cambiar lo que parece disponible en una ejecución.
Por eso el resultado externo debe tratarse como una observación controlada y comparable, no como una ventana omnicomprensiva a Internet. Cuando dos resultados difieren, hay que registrar la hora de cada comprobación, la ruta y el servidor que respondió, y repetir la medición desde otros lugares. La discrepancia no significa que la herramienta o el operador mientan; puede ser la prueba de que el servicio distribuido no publicó un único estado en todas las ubicaciones.
La caché conserva verdades antiguas después de que cambie el estado autoritativo
Los resolutores recursivos almacenan registros DNS para reducir latencia y carga. Tras una reparación o rotación, los servidores autoritativos pueden haber publicado una cadena nueva y coherente mientras algunos resolutores siguen usando un DS, DNSKEY o RRSIG más antiguo hasta la caducidad del TTL. Entonces DNSViz muestra el estado actual, mientras el usuario sigue viendo un fallo causado por material antiguo en su caché.
Puede ocurrir lo contrario: el resolutor sirve una cadena correcta almacenada mientras el estado autoritativo ya se ha roto, y el fallo aparece gradualmente al caducar las copias antiguas. Por eso hay que combinar el análisis de servidores con el rastreo del resolutor real y entender los TTL. Vaciar una caché prueba una hipótesis pero no borra las cachés de Internet. Una buena planificación de rotación prevé un periodo de coexistencia entre la verdad antigua y la nueva en lugar de suponer una transición instantánea.
La política del resolutor y su ancla de confianza determinan un resultado que el gráfico no predice del todo
DNSViz aplica las reglas de su versión a los datos que recopiló. Pero un resolutor en producción puede usar un ancla de confianza distinta, rechazar un algoritmo, mantener una excepción local, aplicar un comportamiento más estricto o emplear material almacenado previamente. Por eso dos sistemas pueden llegar a veredictos distintos a partir de registros similares sin que ninguno haya recopilado mal los datos.
Este límite se ve con claridad durante transiciones entre algoritmos o cuando se ve afectado un solo tipo de resolutor. Una cadena coherente en los servidores no garantiza que un software antiguo la acepte, y una respuesta correcta desde la caché no demuestra que el estado publicado sea sano. DNSViz es una referencia diagnóstica coherente, no un simulador de todos los resolutores. Ante una discrepancia, hay que identificar el ancla, la política, el algoritmo, la caché y la ruta que produjeron el resultado real.
La gravedad del fallo de protocolo y su impacto en el negocio son dos medidas distintas
La advertencia describe una relación técnica y no calcula cuántos usuarios ni qué importancia tiene el nombre. El fallo puede estar en un dominio experimental de impacto limitado, mientras que el mismo fallo en un nombre de inicio de sesión o de pago provoca un corte amplio. El color del gráfico no conoce el valor del servicio, el momento del pico ni las alternativas disponibles, por lo que no debe convertirse directamente en una prioridad de negocio.
En cambio, una advertencia pequeña puede ser el preludio de un corte posterior cuando caduque una firma o expire la última copia sana en caché. El equipo debe vincular el estado DNSViz con el inventario de servicios, el volumen de uso, la dependencia de aplicaciones y el tiempo restante. Esta separación evita ignorar el riesgo porque el servicio aún funciona, y evita también una reacción desproporcionada solo porque el gráfico es rojo. La herramienta describe el estado del protocolo; la organización lo traduce en impacto y decisión.
La validez DNSSEC no prueba el resto del camino de la aplicación
DNSViz responde a una pregunta concreta: ¿pueden autenticarse los datos DNS observados a través del camino de confianza esperado? No demuestra que la dirección sea correcta para la aplicación, que BGP alcance el servidor, que el certificado TLS sea válido, que el cortafuegos permita el tráfico o que la propia aplicación esté sana. DNSSEC puede funcionar perfectamente y el usuario seguir sin poder acceder.
Incluso dentro de DNS, comprobar un único nombre puede no cubrir todas las dependencias: la aplicación puede depender de un CNAME, de un nombre de API separado, de un registro de servicio o de un dominio de terceros. También es posible lo contrario: la aplicación sigue temporalmente aunque DNSSEC esté roto porque el resolutor no valida o depende de la caché. Estos límites no restan valor a la herramienta; hacen que su afirmación sea precisa y reducen el espacio de búsqueda, siempre que el equipo no le pida una certificación integral de un sistema que no ve.
El gráfico debería entrar en la revisión del cambio antes de la llamada por corte
DNSViz se usa a menudo después del problema, pero su valor preventivo es mayor. Los equipos pueden ejecutar el paquete antes de una rotación de claves, de un cambio de registrador o proveedor DNS o de adoptar múltiples firmantes, y guardar después el gráfico esperado y definir los estados transitorios aceptables. Tras cada paso de producción se recoge una nueva observación y se compara con el plan, de modo que el cambio se detiene si falta una clave o firma o si la relación padre-hija no es coherente.
Este proceso convierte la herramienta de un sitio reactivo en un control de cambios. Las comprobaciones pueden automatizarse según la documentación del proyecto, pero la decisión no debe reducirse a una puerta roja o verde; algunas transiciones son mixtas a propósito. El mejor control registra la regla que falló, los elementos observados, el motivo por el que el estado es aceptable temporalmente y la fecha a partir de la cual se convierte en motivo de retroceso o escalado.
La respuesta a incidentes mejora cuando todas las partes señalan la misma arista rota
En un mismo incidente pueden intervenir el propietario del dominio, el proveedor DNS, el registrador, el registro, el operador del resolutor y el equipo de la aplicación. Cada parte ve una porción distinta y puede demostrar que su plataforma «funciona». DNSViz les da un cuerpo común de discusión: el gráfico puede mostrar que las claves de la hija son correctas pero el DS del padre es antiguo, o que un servidor autoritativo no tiene la firma que existe en otros servidores.
La evidencia compartida no elimina los límites de autoridad, pero vincula la relación rota con quien puede repararla. El registrador puede actualizar el padre pero no posee el firmante; el operador del resolutor puede detectar el fallo pero no posee ningún registro. Conviene guardar la instantánea inicial, el cambio ejecutado, la hora de recuperación de la coherencia y el periodo de caché siguiente. El resultado es un análisis más preciso que la frase «el DNS se cayó», y revela qué control falló y qué responsabilidad se necesita para la próxima vez.
La automatización segura necesita evidencia, aprobación y camino de vuelta
Es tentador conectar el gráfico a una acción automática: borrar un DS antiguo, republicar una clave, forzar un proceso de firma o revertir un proveedor. Algunas comprobaciones de bajo riesgo son automatizables, pero DNSViz no se presenta como un sistema de autorreparación. Y es un límite sano, porque el cambio atraviesa sistemas administrativos que no suelen compartir una única transacción atómica.
La interfaz del registrador puede aceptar la actualización antes de que se publique en todos los servidores del padre, la configuración puede propagarse zona a zona y el retroceso puede encontrarse con cachés que ya tienen el estado nuevo. El proceso debe definir puntos de comprobación, plazos, autoridad explícita, aprobación nominal de las acciones de amplio impacto y un camino de retorno probado con los tiempos de caché. DNSViz aporta la observación; un proceso separado decide si la evidencia basta para cambiar una estructura que pertenece a más de una parte.
El código abierto hace el método inspeccionable y no convierte el mantenimiento en automático
El código público permite a los equipos instalar el paquete, ejecutarlo localmente, inspeccionar las reglas y adaptarlas sin comprar un servicio cerrado. También ofrece una salida si el sitio público queda inaccesible. Son propiedades importantes para la independencia y la verificación, pero no significan que el proyecto se actualice solo ni que todas las bifurcaciones sigan siendo compatibles.
Python, las bibliotecas criptográficas y las herramientas de dibujo cambian, y aparecen nuevos RFC y prácticas operativas. El proyecto necesita a alguien que actualice las pruebas, interprete los casos nuevos, revise los informes y publique versiones. La continuidad del servicio y la versión de 2025 son prueba de trabajo real, no una garantía eterna. Del mismo modo que DNSViz separa observación y acción, el código abierto separa la posibilidad de mantenimiento de la existencia de personas e instituciones dispuestas a realizarlo.
Una base de mantenimiento pequeña sostiene un conocimiento que muchos operadores usan indirectamente
La gobernanza de DNSViz gira en torno a Casey Deccio, los colaboradores del repositorio y la operación del servicio por DNS-OARC. No se ha encontrado una fundación independiente, un consejo o una empresa de producto dedicados exclusivamente al proyecto, y no se ha publicado una lista completa de mantenedores ni un plan de sucesión claro. Esta estructura ligera ha soportado más de una década de trabajo, pero concentra una parte importante de la memoria interpretativa en un número limitado de personas.
La tarea va más allá de escribir código. Hay que decidir cómo representar un algoritmo nuevo, cuándo es legítima una advertencia de múltiples firmantes y cómo afecta una regla nueva a instantáneas antiguas. No hay evidencia de un fallo inminente, y por tanto no cabe el alarmismo. El riesgo es estructural: la importancia de la herramienta puede crecer más deprisa que sus recursos y su gobernanza. Los indicadores a seguir son el ritmo de versiones, la diversidad de revisores, la continuidad del apoyo de DNS-OARC y la calidad de la documentación que permite transferir el conocimiento.
DNSViz no compite con una única herramienta porque el fallo DNS atraviesa varias capas
Los operadores pueden usar dig, drill o delv para inspeccionar registros; Zonemaster para pruebas más amplias; Internet.nl para cumplimiento; RIPE Atlas para monitorización distribuida; y los registros de resolutores para conocer la decisión real. DNSViz no intenta sustituir todo eso; su ventaja es convertir las relaciones de delegación y autenticación DNSSEC en un gráfico explicativo que equipos distintos pueden debatir.
Las herramientas responden a preguntas diferentes. Los comandos muestran campos exactos, las plataformas amplias revelan problemas de transporte y política, las sondas añaden dimensión geográfica y los registros muestran el efecto de la caché y la política local. DNSViz se sitúa entre ellas como un mapa de la cadena criptográfica. El uso más potente es acumulativo: el equipo parte de la arista señalada por el gráfico y después ejecuta consultas directas, rastrea el resolutor y examina el aprovisionamiento del registro, en lugar de declarar que una herramienta elimina la necesidad de las demás.
El proyecto hace legible la estructura criptográfica sin pretender controlarla
DNSSEC cumple su promesa de autenticación mediante decisiones distribuidas: generar y proteger claves, renovar firmas, publicar el DS correcto, mantener coherencia entre servidores y aplicar validación en los resolutores. Ese diseño reparte la confianza y, con ella, las vías de fallo. DNSViz no gestiona la raíz, el registro, el registrador, la flota de servidores ni el resolutor del usuario, y no tiene autoridad para reparar ninguno.
Su contribución es hacer comprensible la distribución. Observa las pruebas publicadas y construye una interpretación de cómo se conectan desde su punto de observación, acortando el tiempo necesario para determinar dónde mirar y dejando la reparación en manos de la entidad competente. Es una afirmación más modesta que los lemas de «autoseguridad», pero más duradera. La estructura se vuelve más segura cuando se distinguen observación y autoridad, diagnóstico y tratamiento, modelo y mundo que representa; y DNSViz sigue siendo útil porque aclara esos límites junto con la propia cadena.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance