
Resumen
- DNSViz es un proyecto de código abierto de diagnóstico, visualización y medición de DNS y DNSSEC creado y mantenido por Casey Deccio. DNS-OARC opera la instancia pública en dnsviz.net, pero alojar el servicio no equivale a controlar cada decisión del software.
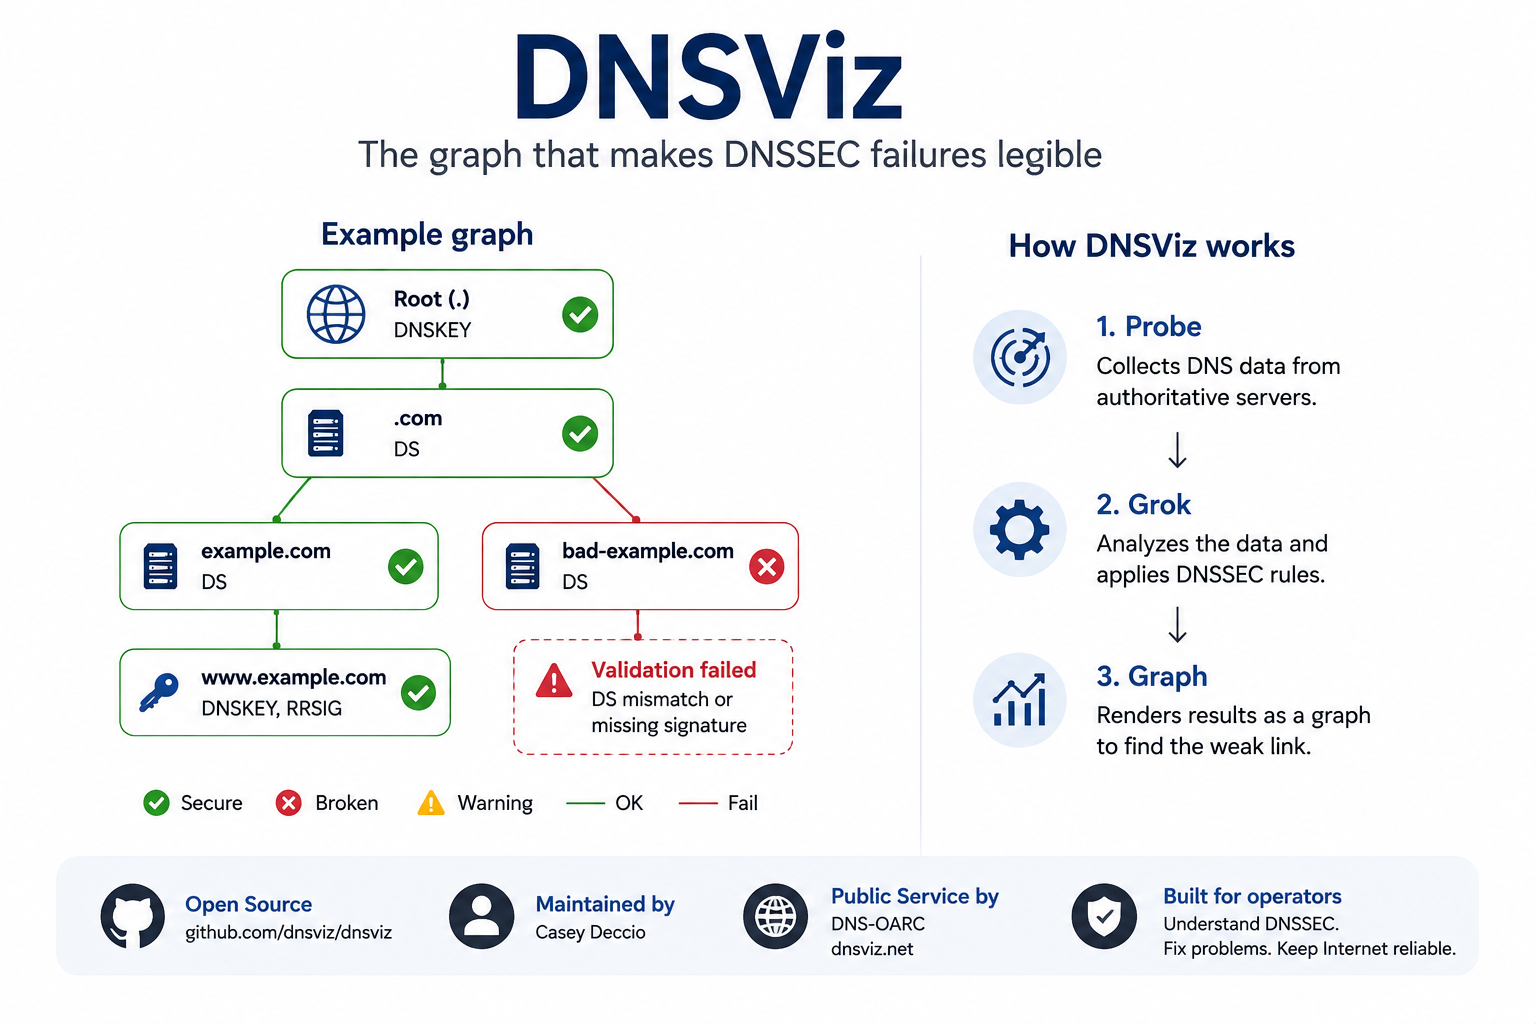
- La salida definitoria del proyecto es un grafo de relaciones de autenticación y delegación. Conecta registros DS del padre, registros DNSKEY del hijo, firmas RRSIG y pruebas de negación NSEC o NSEC3 para que un operador pueda ver qué enlace aparece ausente, obsoleto, incoherente o criptográficamente inválido.
- DNSViz es una suite más que un simple sitio web. Su flujo de trabajo de línea de comandos separa la recopilación, el análisis y el renderizado mediante
probe,grokygraph, lo que permite a operadores e investigadores conservar observaciones, automatizar comprobaciones y ejecutar la herramienta desde puntos de observación privados o controlados. - Un resultado es evidencia de un lugar y un momento concretos, no un certificado universal. Anycast, DNS de horizonte dividido, cachés de resolutores, anclas de confianza, políticas de algoritmos, pérdida transitoria de paquetes y estados de renovación que cambian rápidamente pueden hacer que otro observador vea algo distinto.
- DNSViz no repara automáticamente una zona y una advertencia no establece impacto empresarial. Un grafo verde no puede garantizar que todos los resolutores tendrán éxito, mientras que un grafo rojo identifica una condición técnica en lugar de demostrar intención maliciosa.
- La versión de abril de 2025 amplió el análisis para despliegues multifirmante, señalización CDS y CDNSKEY, coherencia de respuestas negativas y otros casos operativos modernos. Estas incorporaciones reflejan la creciente complejidad de cambiar de proveedor de DNS y automatizar las actualizaciones de delegación entre padre e hijo.
- Los diagnósticos públicos repetidos también han creado un recurso de investigación. Un estudio académico de 2025 utilizó una gran colección de instantáneas de DNSViz de 2020 a 2024 para examinar los errores de DNSSEC a escala, aunque el corpus sigue condicionado por los nombres enviados, los calendarios de escaneo y las decisiones de retención.
- DNSViz importa porque ofrece a operadores de dominios, proveedores autoritativos, registradores, registros y equipos de resolutores una explicación compartida del fallo. Su valor a largo plazo depende de la continuidad de las versiones, la sucesión del mantenedor, políticas de servicio transparentes y un uso disciplinado junto con registros de resolutores, herramientas a nivel de registro y registros de cambios.
Cuando un dominio seguro de repente parece «no fiable»
Un fallo de DNSSEC suele llegar al operador como un veredicto comprimido. Un resolutor validador etiqueta una respuesta como no válida, una aplicación deja de resolver un nombre o un sistema de monitorización informa de que un dominio firmado se ha vuelto inalcanzable. El mensaje puede ser técnicamente correcto y, aun así, operativamente inútil. Dice que una cadena de evidencia no se validó, pero no muestra de inmediato qué organización, registro o momento del proceso de cambio produjo la rotura.
La dificultad proviene de la manera en que DNSSEC distribuye la responsabilidad. Una zona padre publica información sobre el hijo, el hijo publica claves y firmas, los servidores autoritativos entregan los registros y los resolutores recursivos aplican anclas de confianza y políticas locales. Un registro DS obsoleto en el padre puede invalidar un hijo correctamente firmado. Una firma caducada en el hijo puede anular una delegación correcta. Una respuesta negativa puede fallar incluso cuando el nombre consultado realmente no existe.
DNSViz se creó para ampliar ese veredicto estrecho hasta convertirlo en una explicación inspeccionable. Recopila los datos autoritativos relevantes, reconstruye las relaciones entre registros y marca los lugares donde la cadena observada parece fallar. El proyecto no hace DNSSEC simple, porque el protocolo y sus límites administrativos siguen siendo complejos. Hace la complejidad lo suficientemente visible como para que un operador pueda decidir qué verificar a continuación.
DNSSEC reparte una decisión entre varias organizaciones
La resolución DNS ordinaria ya cruza múltiples sistemas, pero DNSSEC añade una dependencia criptográfica a la dependencia administrativa. El padre y el hijo hacen más que delegar autoridad: deben publicar registros cuya relación matemática siga siendo coherente durante los cambios de claves, las migraciones de proveedor y las vidas de caché. Ninguna parte controla necesariamente todo el camino. Por eso una avería puede persistir incluso cuando cada organización cree que su propio sistema se comporta correctamente.
El papel del padre suele expresarse mediante un registro DS que identifica un resumen de una clave de la zona hija. El hijo publica registros DNSKEY y firma sus conjuntos de registros con registros RRSIG. Un resolutor validador sigue esa evidencia desde un ancla de confianza configurada hacia el nombre solicitado. El proceso es distribuido por diseño, y su fiabilidad depende tanto de la criptografía como de la coordinación operativa rutinaria.
Esta estructura explica por qué los incidentes de DNSSEC pueden convertirse en disputas sobre responsabilidad. Un registrador puede haber enviado un cambio, un registro puede no haberlo publicado todavía, un proveedor puede haber introducido un nuevo conjunto de claves y un resolutor puede seguir manteniendo datos antiguos en caché. DNSViz no puede zanjar la responsabilidad contractual, pero puede poner los registros observados y sus relaciones en un solo marco. Ese marco compartido suele ser más útil que intercambiar salidas de comandos aisladas entre equipos.
El protocolo ya es un grafo, incluso cuando las herramientas lo imprimen como líneas
Las herramientas DNS tradicionales son indispensables porque exponen registros exactos y detalles de las respuestas. Sin embargo, su salida suele ser lineal: una consulta, una respuesta, un conjunto de campos cada vez. El operador debe mantener la estructura de dependencias en mente y conectar la delegación del padre con las claves del hijo, las claves con las firmas y los registros de negación con el espacio de nombres que cubren. Esa reconstrucción mental se vuelve difícil durante una renovación de claves o una migración multiproveedor.
DNSViz trata la estructura de dependencias como el objeto principal. Nombres, claves, conjuntos de registros y relaciones de confianza se convierten en nodos y aristas de un grafo, mientras que las advertencias y errores se adjuntan a la conexión pertinente. La capa visual no es cosmética. Expresa el protocolo en la forma en que la validación realmente avanza, mostrando por qué un registro que parece válido de forma aislada puede no establecer un camino completo.
Un grafo también cambia la conversación entre especialistas y operadores generalistas. Proporciona un objeto común que puede ampliarse al detalle de registro sin obligar a todos a empezar por la notación criptográfica. Esa accesibilidad tiene límites: las zonas densas pueden producir diagramas densos, y el color por sí solo nunca debería impulsar un cambio en producción. La ganancia no es la eliminación de la pericia, sino una forma más fiable de dirigirla.
Un registro DS es la promesa del padre sobre el hijo
El registro DS es uno de los objetos pequeños más trascendentes de DNSSEC. Aparece en la zona padre e identifica un resumen derivado de una DNSKEY del hijo, lo que permite a un validador conectar los datos autenticados del padre con el material de firma del hijo. Cuando el resumen, la etiqueta de clave o el algoritmo ya no coinciden con lo que publica el hijo, la cadena puede romperse incluso si ambas zonas siguen respondiendo normalmente a las consultas DNS.
Esta discrepancia aparece comúnmente durante una sustitución de claves, una migración de proveedor o una reversión incompleta. Un hijo puede eliminar una clave antigua antes de que el padre elimine el registro DS correspondiente, o el padre puede publicar un nuevo DS antes de que todos los servidores autoritativos expongan el conjunto de claves esperado. La propagación y el almacenamiento en caché pueden hacer que la transición se vea distinta según el observador. DNSViz compara el material DS y DNSKEY observado para que el operador pueda ver si la promesa del padre sigue correspondiendo al estado actual del hijo.
El grafo no conoce el calendario de cambios previsto por el operador. Una superposición temporal puede ser deliberada, mientras que una discrepancia persistente puede ser un error. Esta es una frontera recurrente en DNSViz: puede mostrar lo que implican los datos publicados, pero no puede inferir cada plan de mantenimiento ni cada flujo de trabajo del registrador. El operador debe combinar el grafo con tickets de cambio, documentación del proveedor y el calendario previsto de la renovación.
Los registros DNSKEY separan las funciones de firma sin eliminar el riesgo operativo
Una zona firmada puede publicar varios registros DNSKEY, que a menudo reflejan funciones operativas o etapas distintas de una renovación. Algunas claves pueden usarse para firmar datos de zona, mientras que otras protegen el propio conjunto DNSKEY, según el modelo de despliegue. La presencia de varias claves no es intrínsecamente sospechosa. Puede mejorar la separación operativa y permitir una sustitución planificada sin romper abruptamente la confianza.
La dificultad es mantener coherente cada objeto relacionado. Las firmas deben ser producidas por las claves esperadas, los validadores deben admitir los algoritmos pertinentes y el material DS del padre debe seguir identificando un camino válido hacia el hijo. Las claves y firmas antiguas necesitan una superposición suficiente para que las cachés y los sistemas remotos caduquen de forma segura. DNSViz coloca esos objetos en un modelo de dependencia único en lugar de pedir al operador que compare varias transcripciones de consultas separadas.
Esto es especialmente útil cuando la zona no está controlada por una única plataforma de firma. El grafo puede revelar que distintos servidores autoritativos exponen distintos conjuntos de claves o firmas, pero no siempre puede decir si la diferencia es planificada. La misma evidencia puede describir una migración escalonada cuidadosa, un retraso de sincronización del proveedor o una interrupción real. El contexto operativo sigue siendo la diferencia entre diagnóstico y juicio.
La validez de RRSIG depende de relojes, cobertura y la clave correcta
Un registro RRSIG indica que un conjunto de registros DNS concreto se firmó con un algoritmo y una clave determinados, e incluye tiempos de inicio y expiración. La validación depende, por tanto, de algo más que un cálculo criptográfico. La firma debe cubrir los datos esperados, la clave asociada debe estar disponible y ser confiable a través de la cadena, y la observación debe caer dentro de la ventana de validez de la firma.
El tiempo hace que el fallo de DNSSEC sea especialmente sensible a la disciplina operativa. Un sistema de firma con un reloj incorrecto puede crear firmas que parezcan aún no válidas o ya caducadas. Un proceso de publicación retrasado puede dejar un conjunto de registros nuevo sin la firma esperada. Una renovación puede exponer firmas producidas por una clave que algunos servidores ya no publican. DNSViz comprueba estas relaciones y presenta la evidencia temporal junto a la ruta de autenticación.
La marca de tiempo de un resultado de DNSViz es, por tanto, parte del diagnóstico, no un adorno administrativo. Un grafo generado antes de que caduque una firma y un grafo generado después pueden ser descripciones exactas de estados distintos. Los operadores deben conservar el momento de la observación, compararlo con los registros de firma y despliegue, y repetir el análisis antes de tomar una decisión basada en una instantánea antigua.
NSEC y NSEC3 hacen demostrable la ausencia, y el fallo más difícil de explicar
DNSSEC debe autenticar no solo los registros que existen, sino también las respuestas que dicen que un nombre o tipo de registro no existe. NSEC y NSEC3 proporcionan esta prueba describiendo rangos o relaciones hash dentro del espacio de nombres firmado. Su lógica es esencial porque una respuesta negativa sin firmar podría falsificarse para ocultar un registro real. También es una de las partes de DNSSEC con las que muchos operadores solo se encuentran cuando algo va mal.
Una prueba de negación puede fallar porque el intervalo cubierto es incorrecto, el registro no está firmado, los parámetros NSEC3 no coinciden con la operación de la zona o el comportamiento de exclusión voluntaria interactúa con la delegación de forma inesperada. El síntoma resultante puede parecer una simple respuesta de nombre no encontrado, aunque un resolutor validador la trate como insegura o no válida según la evidencia. DNSViz analiza los registros de negación en el mismo grafo que la cadena de autenticación positiva.
La visualización es especialmente valiosa aquí porque el error concierne a una relación entre una consulta y una parte cubierta del espacio de nombres. Aun así, el grafo no puede eliminar todas las cuestiones de política. La exclusión voluntaria de NSEC3 y las estructuras de delegación crean complejidad legítima, y distintos validadores pueden aplicar restricciones de algoritmo o política de manera distinta. La respuesta correcta es una inspección detallada, no la suposición refleja de que toda advertencia de respuesta negativa exige la misma corrección.
Casey Deccio creó DNSViz donde la teoría del protocolo se topó con la confusión operativa
DNSViz surgió del trabajo de Casey Deccio en un entorno de investigación en seguridad de Sandia National Laboratories. El proyecto original abordaba una carencia práctica: las normas DNSSEC definían cómo debía establecerse la confianza, pero los operadores necesitaban una forma de examinar por qué un despliegue real satisfacía o no esas reglas. El informe de investigación de 2012 documentó un modelo de análisis visual en lugar de un simple comando de validación más.
La distinción importa para un perfil del proyecto. DNSViz no debe reducirse a la carrera más amplia de Deccio, y el proyecto no es idéntico a las instituciones donde trabajó posteriormente. Al mismo tiempo, su arquitectura y mantenimiento a largo plazo están estrechamente asociados con la pericia de un creador. El directorio de software de DNS-OARC sigue distinguiendo la función de desarrollo y mantenimiento de Deccio de la operación de la instancia pública por parte de la organización.
Esa concentración es a la vez una fortaleza y un riesgo. Un modelo de diagnóstico coherente se beneficia de un conocimiento sostenido del protocolo y de un mantenedor que entiende sus supuestos históricos. Sin embargo, una infraestructura de la que muchos llegan a depender necesita documentación, revisión y un camino para que otros colaboradores entiendan el código. La historia de DNSViz es, por tanto, también una historia sobre cómo una pequeña herramienta de investigación adquiere responsabilidades que nunca se formalizaron en su origen.
El trabajo de Sandia de 2012 convirtió la validación en un modelo explicativo
El informe de Sandia estableció la idea editorial central detrás de DNSViz: un resultado seguro y un resultado inseguro son menos útiles que un relato de la evidencia que los conecta. El proyecto representó visualmente los componentes y relaciones de DNSSEC, permitiendo a un analista pasar de la cadena de alto nivel a los registros que respaldan cada juicio. Ese enfoque hizo la herramienta relevante para respuesta a incidentes, educación y medición al mismo tiempo.
Los prototipos de investigación a menudo prueban un concepto sin convertirse en software operativo duradero. DNSViz tuvo que superar esa etapa admitiendo más entornos, algoritmos en evolución y recopilación repetible. La interfaz y arquitectura originales fueron, por tanto, un comienzo más que una especificación de producto congelada. El trabajo posterior reestructuró el proyecto para que observación, análisis y renderizado pudieran usarse por separado.
Esta evolución también complica las afirmaciones históricas. Sandia proporcionó el escenario del trabajo original, pero eso no establece el patrocinio ni el control actuales. Un operador de servicio público, una afiliación académica y un repositorio de código abierto se incorporaron más tarde a la vida del proyecto. El relato más exacto es una secuencia de contextos institucionales en torno a un linaje de software continuo.
La portabilidad cambió DNSViz de una página web a infraestructura reutilizable
Un analizador web público reduce la barrera de uso, pero una única interfaz alojada no puede satisfacer todas las necesidades operativas. Las zonas internas pueden ser invisibles desde Internet público, los canales automatizados necesitan resultados legibles por máquina y los investigadores pueden querer conservar observaciones crudas antes de aplicar un análisis nuevo. La portabilidad, por tanto, cambió DNSViz de un destino a un conjunto de herramientas.
Durante el periodo 2013-2014, el proyecto se rediseñó para lograr mayor portabilidad y extensibilidad, y se presentó a la comunidad de operadores de DNS en un taller de DNS-OARC. El paquete de línea de comandos permitió ejecutar el mismo flujo de trabajo general fuera del sitio público. Ese cambio creó una separación más clara entre el software, el servicio público y los datos recopilados durante un análisis concreto.
El software portable no produce automáticamente conclusiones reproducibles. Las versiones pueden cambiar las reglas de diagnóstico, las dependencias pueden alterar el renderizado y las observaciones almacenadas pueden envejecer. La reproducibilidad exige registrar la versión del paquete, las condiciones de consulta, las marcas de tiempo y la configuración del análisis. La separación arquitectónica hace posible esa disciplina, pero los usuarios aún deben practicarla.
proberegistra lo que el sistema autoritativo dice realmente
La etapa de recopilación comienza con la observación autoritativa. DNSViz consulta la ruta de delegación y los servidores relevantes en busca de registros como NS, DS, DNSKEY, RRSIG, NSEC y NSEC3, junto con los metadatos necesarios para el análisis posterior. Esto difiere de pedir a un resolutor recursivo una respuesta final para la aplicación. El objetivo es exponer las partes del sistema autoritativo que un validador puede necesitar ensamblar.
El componenteprobeconvierte esa recopilación en un paso diferenciado. Un operador puede conservar el resultado, comparar observaciones tomadas en momentos distintos o ejecutar la sonda desde una red controlada donde las vistas internas son accesibles. Los investigadores pueden recopilar datos una vez y aplicar un análisis posterior sin consultar repetidamente una zona en vivo. La separación también reduce el riesgo de confundir un estado DNS cambiado con una regla de análisis cambiada.
La recopilación sigue siendo vulnerable a las condiciones de red en las que se ejecuta. Un servidor puede no responder, un servicio anycast puede dirigir la sonda a un sitio distinto y el filtrado puede suprimir un paquete. DNSViz puede informar de lo que observó y a veces exponer incoherencias entre servidores, pero no puede garantizar que toda respuesta ausente represente un estado autoritativo persistente. Los operadores deben distinguir la ausencia en los datos de la evidencia de ausencia en el servicio.
grokconvierte las observaciones en un modelo de dependencia razonado
Las respuestas DNS crudas son necesarias pero no suficientes para el diagnóstico. La etapa de análisis debe determinar cómo se relacionan los registros, si las firmas son válidas, si un DS corresponde a una clave publicada y si las pruebas de negación cubren el nombre o tipo solicitado. El componentegrokde DNSViz realiza ese trabajo interpretativo sobre la evidencia recopilada.
Aquí es donde el valor del proyecto va más allá de la recogida de datos. El analizador aplica reglas de protocolo y comprobaciones operativas para construir un modelo de autenticación y delegación. Puede identificar firmas ausentes, desajustes de algoritmo, datos caducados, delegación defectuosa, respuestas incoherentes y otras condiciones representadas en la lógica de diagnóstico del proyecto. La salida es un relato razonado, no una transcripción.
Todo modelo razonado contiene supuestos. Las normas DNS evolucionan, el soporte de algoritmos cambia y algunas advertencias expresan riesgo operativo más que invalidez estricta. Una versión más reciente puede clasificar un caso límite con más exactitud que una anterior. Por eso, los usuarios deben tratar la versión del análisis como parte de la evidencia y evitar presentar un color de diagnóstico como si fuera independiente de la política del software.
graphpermite a los operadores inspeccionar la cadena sin ocultar los registros
La etapa de renderizado convierte el análisis en un grafo que puede inspeccionarse en un navegador o guardarse como salida. Una buena visualización debe hacer dos cosas a la vez: reducir la carga cognitiva de seguir la cadena y preservar suficiente detalle para que un especialista verifique el juicio. El valor de DNSViz reside en vincular esos niveles en lugar de sustituir la evidencia técnica por una puntuación simplificada.
Las aristas y nodos muestran qué objetos autentican o delegan a otros, mientras las anotaciones dirigen la atención a la relación en cuestión. Un operador puede empezar por la ruta rota y luego ampliar los registros, claves y firmas subyacentes. Este enfoque es especialmente eficaz cuando varias causas plausibles producen el mismo síntoma para el usuario final.
El grafo puede congestionarse. Las zonas multifirmante, las renovaciones superpuestas y los servidores autoritativos incoherentes crean densidad visual legítima porque el estado subyacente es denso. Una herramienta exitosa no debe ocultar esa complejidad para que la imagen resulte atractiva. Debe ayudar al operador a navegar por ella preservando la posibilidad de que la conclusión correcta sea «se necesita más evidencia».
DNS-OARC mantiene el servicio público en funcionamiento sin ser dueño de todo el proyecto
Un diagnóstico público se convierte en infraestructura solo cuando alguien lo mantiene accesible, parchea sus dependencias y responde cuando se abusa de él o se rompe. DNS-OARC proporciona ese hogar operativo para dnsviz.net. El papel de la organización conecta la herramienta con una comunidad de personas que administran servidores autoritativos, resolutores y otras partes del DNS, dando al servicio un entorno más cercano a las operaciones que a una demostración de investigación temporal.
La frontera de gobernanza es inusualmente clara en la evidencia disponible. DNS-OARC afirma que Casey Deccio desarrolló y mantiene DNSViz, mientras que DNS-OARC opera la instancia pública. Un debate de operaciones de DNS de 2021 reiteró la misma división al describir el soporte y el manejo de algoritmos más nuevos. El alojamiento, la custodia del software y la autoridad sobre estándares pertenecen, por tanto, a actores distintos.
Esa separación evita un error de atribución común, pero también crea necesidades de coordinación. Un cambio de código puede requerir una actualización del servicio, y un incidente de servicio puede revelar un problema de software. Ni el proyecto ni DNS-OARC publican un presupuesto independiente completo, un objetivo de nivel de servicio o un plan de sucesión para DNSViz. El punto final público es valioso precisamente porque esas responsabilidades poco glamurosas se están desempeñando, aunque los términos institucionales sigan siendo solo parcialmente visibles.
El punto final público y la suite local responden a preguntas operativas distintas
El servicio web es útil cuando un operador necesita una vista externa rápida. Un nombre puede enviarse sin instalar un paquete, y el grafo resultante puede compartirse con otra organización durante un incidente. Esa facilidad de acceso otorga a DNSViz alcance educativo además de valor operativo. También anima a personas ajenas a la comunidad de especialistas en DNS a inspeccionar una cadena que, de otro modo, se representaría mediante varias consultas de línea de comandos.
Un despliegue local sirve a otro propósito. Puede ejecutarse dentro de una red privada, formar parte de un proceso previo al despliegue, conservar datos crudos o usar un calendario controlado. También permite a una organización elegir la versión del software e integrar la salida con sus propios registros de cambios. La distribución en PyPI y la documentación del repositorio hacen posible ese flujo de trabajo sin convertir DNSViz en un servicio gestionado de pago.
La elección no es simplemente conveniencia frente a sofisticación. El punto final público ofrece independencia del entorno propio del operador, mientras que una sonda local puede ver nombres y rutas de red que el servicio público no puede. Un buen trabajo de incidentes puede usar ambos y compararlos con el comportamiento real del resolutor. Respuestas distintas no son automáticamente evidencia de que una herramienta esté equivocada; pueden revelar la frontera que necesita investigación.
Un resultado de DNSViz pertenece a un lugar y a un momento
La medición activa siempre tiene un punto de observación. La sonda envía consultas desde una red concreta, alcanza instancias autoritativas concretas y registra respuestas bajo las condiciones de enrutamiento de ese momento. El DNS está diseñado para distribuir el servicio, y DNSSEC añade firmas dependientes del tiempo y datos de delegación en caché. El resultado es, por tanto, una observación con coordenadas, incluso cuando la interfaz la presenta como un solo grafo.
Esta limitación no debilita la herramienta; define la afirmación que la herramienta puede hacer honestamente. DNSViz puede mostrar por qué la cadena que observó parece válida, insegura o rota según sus reglas de análisis. No puede certificar que todos los resolutores, usuarios o geografías vieron los mismos registros. La documentación del proyecto y el uso en investigación son más fiables cuando la marca de tiempo y el contexto de recopilación permanecen unidos a la salida.
Los operadores deben responder reuniendo evidencia comparativa en lugar de exigir una universalidad imposible a una sola prueba. Un segundo punto de observación, registros del servidor autoritativo, trazas del resolutor y una nueva ejecución después de la caducidad de la caché pueden establecer si la condición es local, transitoria o ampliamente publicada. El grafo es el comienzo de esa comparación, no su final.
Anycast puede hacer que un servicio autoritativo parezca varios sistemas
Muchos servicios DNS autoritativos usan anycast, anunciando la misma dirección de servicio desde múltiples ubicaciones. El enrutamiento dirige a distintos usuarios y sondas hacia sitios distintos, lo que puede mejorar la resiliencia y reducir la latencia. También puede exponer versiones de software, datos de zona o condiciones de red incoherentes cuando un sitio no ha convergido con los demás. Un único nombre de servicio puede, por tanto, producir varias realidades operativas.
DNSViz puede comparar respuestas de servidores autoritativos y exponer incoherencias, pero la sonda pública solo alcanza las instancias seleccionadas por el enrutamiento en ese momento. Otro usuario puede llegar a un sitio anycast distinto y recibir una respuesta distinta. La pérdida de paquetes o el filtrado de rutas también puede hacer que una instancia sana parezca ausente desde un punto de observación. Estas posibilidades forman parte del límite de medición declarado del proyecto, no de excusas excepcionales.
La respuesta práctica es usar el grafo como una pista sobre la distribución. Si una clave o firma aparece en algunos servidores pero no en otros, el operador debe inspeccionar el estado del despliegue en todos los sitios y probar desde más de una red. DNSSEC hace la incoherencia especialmente dañina porque los validadores no pueden simplemente tolerar contenido distinto; exigen una cadena válida para el contenido que reciben.
El DNS de horizonte dividido marca la frontera de cualquier diagnóstico público
El DNS de horizonte dividido da deliberadamente respuestas distintas a redes distintas. Un cliente interno puede ver direcciones o nombres privados que no se publican externamente, mientras un usuario externo ve una zona pública reducida. El diseño puede ser legítimo, pero implica que un analizador público no puede describir la vista interna salvo que esté autorizado y ubicado dentro de la red pertinente.
Un resultado público verde puede, por tanto, no decir nada sobre una aplicación interna que depende de una delegación o firmante distinto. Un resultado rojo para un nombre enviado desde fuera puede ser irrelevante si ese nombre está pensado para existir solo internamente. La suite de línea de comandos de DNSViz es importante porque permite a una organización trasladar el mismo modelo de diagnóstico al lugar donde la vista privada es visible.
Esta frontera también tiene una implicación de seguridad. Los nombres internos, la topología y el material de claves pueden ser sensibles, por lo que una organización no debe exponerlos a un punto final público solo para obtener un grafo. El análisis local mantiene el proceso de consulta y la evidencia almacenada bajo control organizativo. La apertura de la herramienta respalda esa elección, pero los permisos de acceso y el manejo de datos siguen siendo responsabilidad del operador.
Un grafo verde es evidencia, no un certificado universal de disponibilidad
Un grafo de DNSViz exitoso puede ser tranquilizador porque muestra una cadena observada en la que las relaciones de autenticación relevantes parecen coherentes. Eso es evidencia sólida sobre los datos autoritativos que la sonda recopiló. No es prueba de que todos los resolutores recursivos puedan alcanzar el dominio, porque los usuarios pueden encontrar rutas distintas, registros en caché, anclas de confianza, políticas de algoritmos o fallos de red no relacionados.
Los resolutores también pueden aplicar restricciones locales que un diagnóstico general no puede reproducir. Una implementación puede deshabilitar un algoritmo más antiguo, conservar una entrada de caché negativa obsoleta o no alcanzar un sitio autoritativo. Las aplicaciones pueden fallar por motivos por encima del DNS, incluidos transporte, certificados o configuración de servicio. Por tanto, DNSViz debe usarse para acotar el dominio de la avería, no para descartar informes de usuarios que no coinciden con el grafo.
El lenguaje operativo más defendible es preciso: la cadena DNSSEC observada se validó bajo el punto de observación y el análisis de la herramienta en un momento declarado. Esa formulación preserva el valor del resultado sin convertirlo en una garantía que el sistema no fue diseñado para ofrecer. La precisión es especialmente importante cuando el grafo se convierte en evidencia en una disputa entre proveedores.
Un grafo rojo identifica una condición, no a un atacante
DNSViz puede exponer material ausente, obsoleto, incoherente o inválido, pero ninguna de esas condiciones establece automáticamente un motivo. Una cadena rota puede ser resultado de una renovación de claves apresurada, un retraso del registrador, una migración de proveedor incompleta, un defecto de software o un intento deliberado de interferir en la resolución. La evidencia del protocolo muestra qué cambió o falló, no quién pretendía el resultado.
Los equipos de seguridad deben resistir la tentación de tratar la gravedad visual como atribución. Una firma que ya no valida es importante, pero la explicación puede ser una clave caducada y no un compromiso. Un registro DS inesperado merece investigación, pero un cambio autorizado reciente puede explicarlo. Se necesitan el historial de cambios, los registros del registrador, los registros autoritativos y los contactos organizativos antes de clasificar el incidente.
Esta distinción protege tanto la exactitud como la recuperación. Un operador que asume un ataque puede congelar o revertir una migración legítima, mientras que un operador que asume un error puede pasar por alto un cambio hostil. DNSViz aporta un hallazgo técnico estructurado que puede correlacionarse con otra evidencia. Es más útil cuando reduce la especulación en lugar de convertirse en otra fuente de ella.
El DNS multifirmante facilita la elección de proveedor y densifica el diagnóstico
Una zona puede usar más de un firmante o proveedor autoritativo para mejorar la resiliencia, respaldar la migración o reducir la dependencia de una plataforma. Los modelos multifirmante exigen que los sistemas participantes publiquen claves, firmas e información de delegación compatibles. El beneficio comercial puede ser considerable, pero el estado criptográfico se distribuye más y el número de estados intermedios legítimos aumenta.
El desarrollo reciente de DNSViz refleja esta realidad operativa. La versión de abril de 2025 añadió o mejoró el análisis para despliegues multifirmante, permitiendo al grafo comparar conjuntos de firmantes y respuestas autoritativas con mayor eficacia. La función no hace equivalentes todas las arquitecturas multiproveedor; los modelos descritos por el IETF incluyen distintas formas de coordinar claves y firmas.
Los grafos densos no son evidencia de que el DNS multifirmante sea un error. Muestran que la resiliencia se ha adquirido con coordinación adicional. Los operadores necesitan funciones documentadas, procedimientos de renovación probados y un método claro para distinguir la superposición esperada de una transición estancada. DNSViz puede exponer el estado, pero el equipo de despliegue debe proporcionar el modelo previsto.
Las migraciones de proveedor crean estados legítimos que se parecen a las averías
Cambiar de proveedor de DNS autoritativo o de firma rara vez ocurre en un único paso atómico. Pueden introducirse servidores y claves nuevos antes de retirar los antiguos, y el registro DS del padre puede necesitar cambios a un ritmo distinto del de la zona hija. Durante la transición pueden coexistir varios conjuntos de claves y firmas. Una herramienta que solo espere el estado final podría clasificar erróneamente una superposición segura como un error.
El riesgo contrario es más grave: una transición puede quedarse atascada en un estado que se suponía temporal. Un proveedor puede seguir sirviendo una clave antigua, una actualización del registrador puede no llegar al registro, o una reversión puede eliminar registros en el orden incorrecto. El grafo de DNSViz ayuda mostrando la relación observada completa en lugar de ocultar objetos transitorios tras un único estado.
La interpretación debe vincularse al plan de migración. Los equipos pueden registrar las etapas esperadas, ejecutar DNSViz antes y después de cada cambio y conservar las salidas como evidencia. Una advertencia que coincida con un estado intermedio aprobado puede aceptarse durante un periodo definido, mientras que la misma advertencia fuera de ese periodo se convierte en un desencadenante de escalado. La herramienta se vuelve más segura cuando se conecta a la gobernanza del cambio.
CDS y CDNSKEY automatizan los cambios de delegación, pero trasladan el riesgo a la política
Los registros CDS y CDNSKEY permiten a una zona hija señalar los cambios deseados en el material DS que posee su padre. El mecanismo puede reducir el trabajo manual y hacer la renovación de claves más fiable, especialmente a escala. También desplaza la confianza a una relación automatizada: el padre o el registrador deben decidir cuándo y cómo aceptar la señal del hijo.
DNSViz puede comparar los registros de señalización con el conjunto DNSKEY del hijo y el estado DS publicado por el padre. La versión de abril de 2025 amplió este análisis, facilitando ver si una actualización de delegación automatizada parece coherente o incompleta. La herramienta implementa relaciones de protocolo, pero no puede obligar a un registro o registrador a adoptar una política de aceptación concreta.
La automatización reduce una clase de retraso mientras crea otra clase de pregunta de control. ¿Quién autoriza la relación de confianza inicial? ¿Cómo se gestionan las señales de eliminación? ¿Qué ocurre cuando un proveedor publica un registro inesperado? DNSViz puede hacer visible la evidencia, pero la seguridad operativa de CDS y CDNSKEY depende de la política del padre, la gestión de claves del hijo y la capacidad de investigar una señal anómala antes de que se convierta en una interrupción.
La versión de abril de 2025 incorporó al grafo los patrones de despliegue modernos
Una herramienta de diagnóstico envejece cuando la infraestructura que observa cambia más rápido que sus reglas. Los despliegues DNSSEC incluyen ahora algoritmos más nuevos, varios proveedores, señalización de delegación automatizada y un comportamiento de respuestas negativas más complicado. La versión de DNSViz de abril de 2025 abordó parte de esa brecha mediante el análisis multifirmante, comprobaciones CDS y CDNSKEY, mejoras de coherencia de respuestas negativas y otros casos operativos.
Las notas de versión son evidencia sólida de que existe código, no prueba de que todos los entornos se hayan actualizado o de que cada caso límite esté resuelto. El dnsviz.net público puede ejecutar una versión concreta, los paquetes locales pueden ir con retraso y las distribuciones descendentes pueden actualizarse según calendarios distintos. Los operadores deben registrar la versión usada para un resultado, especialmente al comparar una instantánea histórica con un diagnóstico actual.
La versión también muestra por qué el mantenimiento importa más que un único invento. DNSSEC sigue siendo un sistema operativo en movimiento incluso cuando sus estándares centrales son estables. Una herramienta que una vez explicó los modos de fallo comunes debe seguir aprendiendo los modelos de despliegue que los operadores realmente adoptan. La relevancia de DNSViz depende de esa traducción continua de estándares y práctica a lógica de diagnóstico.
Las instantáneas longitudinales convierten la resolución de problemas en medición
Un solo grafo ayuda en un incidente. Una secuencia de grafos puede mostrar si un error persiste, cómo avanza una renovación o con qué rapidez un operador repara una cadena rota. Cuando se observan muchos nombres repetidamente bajo un modelo de diagnóstico coherente, la colección se convierte en un corpus de investigación en lugar de solo un historial de consultas individuales.
DNSViz respalda esta transición porque la recopilación y el análisis están estructurados y con marca de tiempo. Los investigadores pueden agrupar condiciones, comparar instantáneas y examinar clases de error recurrentes. El servicio público y las ejecuciones automatizadas producen, por tanto, una forma secundaria de infraestructura: un registro de cómo se comporta DNSSEC en operación, en lugar de repetir lo que dicen los estándares que debería suceder.
Los datos históricos requieren un tratamiento cuidadoso. Una instantánea puede describir una renovación transitoria corregida minutos después, y las observaciones repetidas pueden sobrerepresentar nombres que atraen más pruebas. Las reglas de retención determinan qué historiales siguen disponibles. El corpus es valioso porque su método de diagnóstico es coherente, pero la coherencia no hace la muestra representativa por sí sola.
El estudio de 2025 muestra lo que puede revelar un corpus de diagnóstico coherente
La investigación de 2025 descrita en el paquete utilizó una gran colección de resultados de DNSViz de 2020 a 2024 para examinar los errores de DNSSEC a escala. Su importancia reside en sacar el debate de anécdotas aisladas. Un analizador estandarizado puede identificar categorías de fallo recurrentes y permitir a los investigadores preguntar cuánto duran o si los mismos errores vuelven.
Ese trabajo también demuestra el papel del servicio público como infraestructura de medición. El valor no es solo el número de instantáneas, sino la estructura explicativa asociada a ellas. Un conjunto de datos de etiquetas finales de éxito y fallo ofrecería menos información sobre si el problema subyacente implicaba delegación, firma, negación o coherencia. DNSViz proporciona una taxonomía fundamentada en el grafo que construye.
El estudio no debe convertirse en una afirmación sobre todos los dominios firmados. Las elecciones de muestreo e instantáneas de sus autores definen la población que observaron. Los dominios enviados después de un problema pueden tener más probabilidades de contener errores que los nombres seleccionados al azar, mientras que los escaneos programados introducen su propio sesgo. La lección más amplia es metodológica: los grandes números solo se vuelven creíbles cuando se explica el camino por el que entraron en el corpus.
Anycast y el punto de observación pueden hacer que dos observaciones honestas discrepen
Los proveedores DNS autoritativos usan comúnmente anycast, anunciando la misma dirección de servidor desde varias ubicaciones. La red dirige una consulta hacia un sitio según las condiciones de enrutamiento, de modo que dos observadores pueden alcanzar máquinas o instancias de servicio distintas al dirigirse a la misma IP. Si esos sitios no están perfectamente sincronizados, una sonda de DNSViz en una red puede ver un conjunto de claves o una firma distinta de la que ve un resolutor en otro lugar.
El enrutamiento no es la única fuente de variación. Los cortafuegos pueden descartar tamaños de paquete o modos de transporte concretos, las respuestas fragmentadas pueden tomar caminos distintos y la pérdida transitoria puede impedir que un servidor responda durante una ejecución. Un sistema de diagnóstico puede reintentar y recopilar metadatos, pero no puede afirmar una vista desde todas las rutas relevantes. Un resultado externo es más sólido cuando se trata como una observación controlada que puede compararse con otra evidencia.
Esta es una lección de medición general con especial fuerza en DNS. El servicio que se está probando es en sí mismo distribuido, y el sistema que realiza la prueba se asienta dentro de otra red distribuida. Un desacuerdo debe provocar preguntas sobre el punto de observación, el tiempo y la selección de servidores antes de convertirse en una acusación de que una herramienta u operador está equivocado.
Las cachés conservan viejas verdades después de que la configuración autoritativa haya cambiado
Los resolutores recursivos cachean registros DNS para reducir la latencia y la carga autoritativa. Durante una renovación o reparación, los servidores autoritativos pueden publicar ya una cadena nueva coherente mientras algunos resolutores siguen usando material DS, DNSKEY o RRSIG antiguo hasta que caduca su TTL. DNSViz puede mostrar el estado autoritativo actual y no reproducir lo que un usuario afectado ve a través de una caché.
También puede ocurrir lo contrario. Un resolutor puede conservar una respuesta previamente válida mientras el estado autoritativo actual está roto, retrasando el impacto visible para algunos usuarios. Esto produce un incidente escalonado en el que el éxito y el fallo dependen del historial de caché. Los operadores necesitan saber cuándo se realizó el cambio, qué TTL se aplicaron, qué registros conserva el resolutor y si interviene el almacenamiento en caché negativo.
DNSViz contribuye conservando las relaciones autoritativas observadas en un momento conocido. Los registros del resolutor y la inspección directa de la caché proporcionan la otra cara. Combinar ambas puede distinguir un error de publicación continuo de un retraso de propagación. Tratar el grafo por sí solo como la experiencia completa del usuario borraría el comportamiento distribuido que el DNS fue diseñado para crear.
La política del resolutor y las anclas de confianza definen un resultado que el grafo autoritativo no puede predecir del todo
Un validador comienza con anclas de confianza y aplica la política de implementación y del operador. El ancla de confianza raíz es común en la validación DNSSEC pública ordinaria, pero los entornos privados pueden añadir o cambiar anclas. Los resolutores también pueden diferir en el soporte de algoritmos, el tratamiento de condiciones excepcionales, el comportamiento del reloj y la versión de software. Una cadena que parece aceptable bajo una política puede fallar bajo otra.
DNSViz modela las relaciones de protocolo utilizando su propio software y proceso de observación. Eso la convierte en una comprobación independiente potente, pero no en un clon de todos los resolutores. Un operador que investigue una discrepancia debe identificar la implementación y versión del resolutor, inspeccionar sus registros de validación y comparar sus datos en caché con el grafo. El objetivo es explicar la diferencia, no declarar que el diagnóstico público supera automáticamente al sistema de producción.
Esta frontera protege al proyecto de una promesa poco realista. Un diagnóstico útil no necesita equivalencia universal. Necesita hacer su evidencia lo bastante clara como para que otro operador pueda reproducirla, cuestionarla o complementarla. El código abierto de DNSViz y su flujo de trabajo de línea de comandos respaldan esa forma de escrutinio.
La gravedad del protocolo y el impacto empresarial son mediciones distintas
Los errores de DNSSEC pueden ser causados por acciones hostiles, pero la mala configuración, la propagación retrasada, la automatización fallida y los errores operativos ordinarios son explicaciones comunes. Un registro DS desajustado muestra que el estado observado del padre y del hijo no puede formar la ruta de confianza esperada. No revela si alguien actuó maliciosamente, malinterpretó una interfaz del registrador o siguió un plan de renovación que se observó a mitad de ejecución.
La fuerza visual de una arista o advertencia roja puede fomentar la sobreinterpretación. Durante un incidente, los equipos pueden estar bajo presión para atribuir la interrupción con rapidez, especialmente si interviene un control de seguridad. DNSViz debe usarse para declarar lo que respalda la evidencia: qué registros se observaron, qué relación falló y cuándo. La atribución exige registros de cambios, historial de cuentas, registros del registrador, evidencia del proveedor y, en algunos casos, una investigación de seguridad más amplia.
La misma disciplina se aplica a las advertencias menos graves. Algunas anotaciones reflejan orientación operativa o riesgo más que una cadena inválida. Un equipo debe distinguir errores, advertencias y recomendaciones antes de activar una reparación. El color es una ayuda para la navegación, no un sustituto de los detalles subyacentes del registro.
La validez de DNSSEC no comprueba el resto de la ruta de la aplicación
Una cadena DNSSEC válida responde a una pregunta estrecha pero importante: ¿pueden autenticarse los datos DNS observados a través de la ruta de confianza esperada? No demuestra que la dirección IP devuelta sea correcta para la aplicación, que BGP alcance el servidor, que un certificado TLS sea válido, que un cortafuegos permita el tráfico o que la aplicación esté sana. DNSViz puede despejar una capa de incertidumbre mientras la interrupción permanece en otra parte.
Incluso dentro del DNS, un resultado verde puede no cubrir todos los nombres o tipos de registro que usa una aplicación. Un servicio web puede depender de alias, registros de servicio, nombres de API separados, políticas de correo o dominios de terceros. Una prueba del ápice no valida automáticamente el árbol de dependencias completo. Los operadores deben elegir nombres y tipos de registro que correspondan al flujo de trabajo que falla.
Esta limitación no disminuye la herramienta. El diagnóstico de infraestructuras avanza reduciendo el espacio de búsqueda y haciendo cada afirmación precisa. DNSViz proporciona una respuesta estructurada sobre las relaciones DNSSEC observadas. Es más valiosa cuando los equipos se resisten a pedirle que certifique sistemas que no fue diseñada para ver.
El grafo pertenece a la revisión de cambios antes de aparecer en una llamada por interrupción
DNSViz suele encontrarse después de que un dominio se haya roto, pero el uso más seguro es antes y después de un cambio planificado. Un equipo que prepare una renovación de claves, una transferencia de registrador, una migración de proveedor autoritativo o un despliegue multifirmante puede ejecutar la suite de línea de comandos contra un entorno de pruebas o controlado, registrar el grafo esperado y definir qué estados intermedios son aceptables. Después de cada paso de producción, una nueva observación puede compararse con el plan.
Esto convierte el diagnóstico de un sitio web reactivo en un instrumento de control de cambios. El flujo de trabajo puede incluir comprobaciones de que la clave nueva está publicada, de que existen firmas, de que la señalización del padre es coherente y de que el material antiguo se elimina solo después de la superposición requerida. Una comprobación fallida puede detener el cambio antes de que los usuarios informen de un problema. La documentación del proyecto proporciona la base para el uso mediante scripts, mientras cada organización debe diseñar su propio proceso de aprobación y recuperación.
La automatización no debe colapsar la salida en una única puerta roja o verde sin contexto. Algunas transiciones son intencionadamente mixtas, y una advertencia puede ser esperable durante un periodo limitado. El mejor control registra la regla exacta, los objetos observados y la razón por la que el responsable del cambio cree que el estado es seguro.
La respuesta a incidentes mejora cuando todas las partes pueden señalar la misma arista rota
Una interrupción de DNSSEC puede implicar a un propietario de dominio, un proveedor de DNS gestionado, un registrador, un registro, un operador de resolutor recursivo y un equipo de aplicación. Cada parte ve una parte distinta del sistema y puede informar inicialmente de que su propio componente está sano. DNSViz crea un objeto compartido para la conversación. Un grafo puede mostrar que las claves del hijo están presentes pero el DS del padre está obsoleto, o que un servidor autoritativo carece de la firma que se encuentra en los demás.
La evidencia compartida no borra los límites de responsabilidad. El registrador puede controlar la actualización del padre pero carecer de acceso al firmante. El proveedor de DNS puede publicar registros correctos mientras el propietario del dominio ha suministrado una clave obsoleta. El operador del resolutor puede ser el primero en observar el fallo pero no tener autoridad para repararlo. Un proceso de incidentes útil asigna la relación rota a la organización que puede actuar y luego verifica el resultado desde la ruta del usuario.
El grafo también respalda una revisión posterior al incidente más limpia. Los equipos pueden conservar la observación que activó la reparación, el cambio realizado, el momento en que la cadena se volvió coherente y el periodo de caché que siguió. Ese registro es más útil que una conclusión de que «el DNS estaba caído» porque identifica el mecanismo y el control que falló.
La automatización segura necesita evidencia, aprobación y una vía de retorno
Es tentador conectar un diagnóstico directamente con la reparación: eliminar un DS obsoleto, republicar una clave, forzar una ejecución del firmante o revertir un cambio de proveedor cuando el grafo se pone rojo. Algunas organizaciones pueden automatizar partes de esa secuencia de forma segura, especialmente en un entorno controlado con propiedad bien probada. DNSViz no se presenta como un sistema de reparación automática, y esa frontera es prudente.
Los cambios de DNS cruzan sistemas administrativos que rara vez ofrecen una transacción atómica única. Una API de registrador puede aceptar una actualización antes de que todos los servidores padre la publiquen. Una plataforma autoritativa puede desplegar en una región antes que en otra. Una reversión puede restaurar la configuración antigua pero toparse con cachés que ya contienen el estado nuevo. La automatización necesita puntos de control, tiempos de espera, autoridad explícita y evidencia de que el estado anterior sigue siendo utilizable.
Un diseño sólido deja que DNSViz aporte observaciones mientras un flujo de trabajo separado decide qué hacer. Las acciones de alto riesgo pueden requerir aprobación humana, y las comprobaciones de bajo riesgo pueden ejecutarse de forma continua. El objetivo no es mantener a personas en cada bucle para siempre; es impedir que una clasificación de diagnóstico se confunda con permiso para cambiar infraestructura que pertenece a varias partes.
El código abierto hace el método inspeccionable, no el mantenimiento automático
El código de DNSViz está disponible públicamente, y la suite puede instalarse o adaptarse sin comprar un servicio propietario. Eso reduce la barrera para operadores e investigadores, permite el despliegue local y deja la lógica de diagnóstico abierta a examen. También crea una vía de salida si el servicio alojado no está disponible: una organización puede conservar la capacidad de ejecutar el método por sí misma.
El código abierto no mantiene sus propias dependencias ni revisa estándares nuevos. Las versiones de Python cambian, las bibliotecas criptográficas evolucionan, las herramientas de renderizado de grafos rompen compatibilidad y la práctica de DNSSEC avanza. Alguien debe interpretar los nuevos RFC, actualizar las pruebas, resolver informes y publicar versiones. La actividad continuada del proyecto hasta la versión de 2025 y su disponibilidad pública en agosto de 2026 son evidencia de mantenimiento, pero no una garantía de capacidad indefinida.
La distinción refleja la filosofía más amplia del proyecto. La visibilidad crea la posibilidad de acción informada; no suministra la acción automáticamente. El repositorio hace la custodia inspeccionable. Un futuro sostenible sigue dependiendo de personas e instituciones que elijan hacer el trabajo.
Una base de mantenedores pequeña carga con un conocimiento que muchos operadores usan indirectamente
La gobernanza de DNSViz se centra en Deccio, los colaboradores del repositorio y la operación del servicio de DNS-OARC. No existe una fundación independiente identificada, un consejo ni una organización de producto remunerada dedicada únicamente al proyecto. Esa estructura ligera ha respaldado más de una década de trabajo útil, pero la evidencia revisada no establece una lista completa de mantenedores ni un plan de sucesión.
La concentración importa porque la calidad del diagnóstico depende del juicio acumulado sobre el protocolo. Un algoritmo nuevo o un caso límite multifirmante no es solo una tarea de programación; exige decidir cómo debe representarse la condición, qué advertencias están justificadas y cómo interpretarán los usuarios existentes el cambio. Ese conocimiento puede documentarse y compartirse, pero sigue siendo vulnerable cuando la revisión recae en muy pocas personas.
La conclusión adecuada no es que el proyecto esté a punto de fracasar. No existe tal evidencia. El riesgo es estructural: la importancia operativa puede crecer más rápido que la gobernanza y la financiación. Por tanto, el ritmo de versiones, la actividad de los colaboradores, el apoyo de DNS-OARC y la claridad de las funciones del proyecto merecen seguimiento junto con las características técnicas.
DNSViz no compite con una sola herramienta porque el fallo de DNS tiene varias capas
Los operadores pueden inspeccionar registros DNS con dig, drill o delv; ejecutar pruebas de zona más amplias con plataformas como Zonemaster; usar Internet.nl para obtener una visión más amplia del cumplimiento de estándares; comparar mediciones distribuidas mediante sistemas como RIPE Atlas; e inspeccionar registros de resolutores para conocer el comportamiento real en producción. La contribución distintiva de DNSViz es la explicación basada en grafos de las relaciones de autenticación y delegación de DNSSEC.
Estas herramientas responden a preguntas distintas. Los comandos a nivel de registro muestran la respuesta exacta y los indicadores. Una suite de pruebas amplia puede identificar problemas de delegación, transporte o política más allá de DNSSEC. Las sondas distribuidas mejoran la cobertura geográfica. Los registros del resolutor revelan decisiones de caché y política de un servicio concreto. DNSViz encaja entre ellas al dar a la cadena criptográfica una forma que puede debatirse entre equipos.
La elección práctica es, por tanto, acumulativa y no excluyente. Una advertencia de DNSViz puede ir seguida de consultas directas al servidor afectado, una traza del resolutor y una comprobación del aprovisionamiento del registro. El grafo es más fuerte como mapa para la investigación, no como argumento de que todos los demás instrumentos son redundantes.
El proyecto hace legible la infraestructura criptográfica sin reclamar control sobre ella
DNSSEC promete datos DNS autenticados, pero la promesa se realiza a través de una secuencia de decisiones administrativas y técnicas tomadas por distintas organizaciones. Las claves deben generarse y protegerse. Las firmas deben renovarse. Los padres deben publicar registros DS correctos. Los servidores autoritativos deben coincidir. Los resolutores deben implementar y aplicar la validación. Un protocolo diseñado para la confianza distribuida también distribuye las formas en que la confianza puede fallar.
La contribución de DNSViz es hacer legible esa distribución. No opera la raíz, un registro, un registrador, una flota autoritativa ni el resolutor del usuario. Observa evidencia publicada y construye una explicación de cómo encajan las piezas desde su punto de observación. El grafo puede acortar un incidente porque dice a la gente dónde mirar, preservando al mismo tiempo el hecho de que otra persona debe realizar la reparación.
Esa es una afirmación modesta comparada con los eslóganes de seguridad automatizados, y más duradera. La infraestructura se vuelve más segura cuando los operadores pueden distinguir la observación de la autoridad, el diagnóstico de la reparación y un modelo del mundo que representa. DNSViz ha seguido siendo útil porque hace visibles esas fronteras al mismo tiempo que la propia cadena.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance