
Resumen
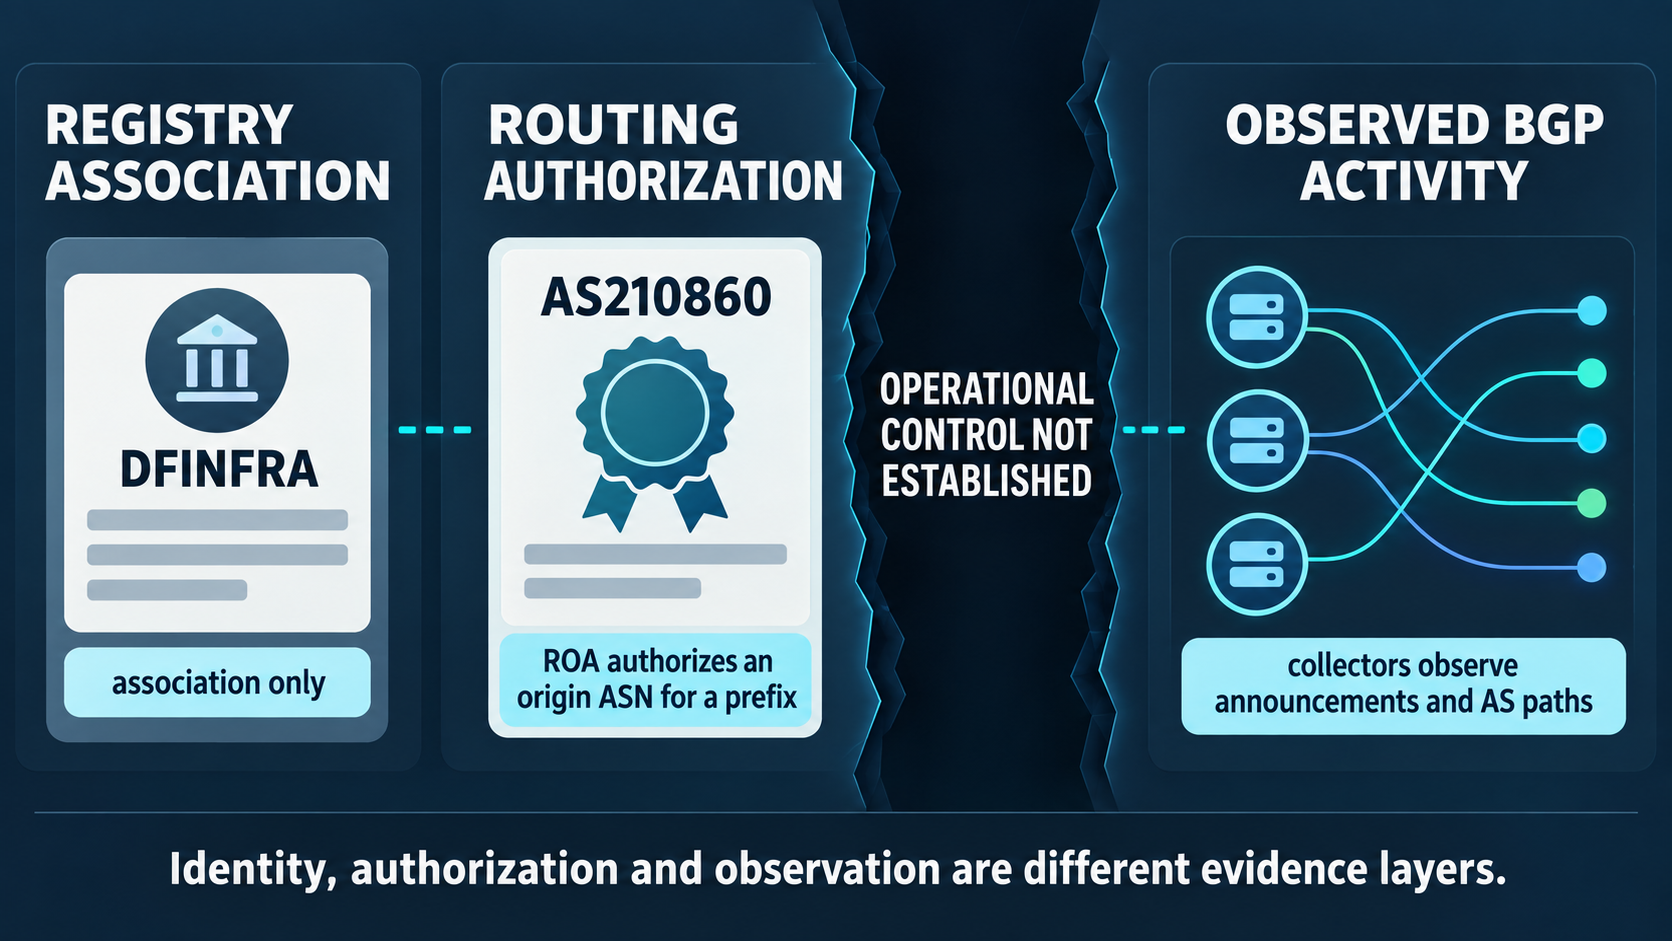
- La evidencia pública disponible permite separar cuatro preguntas distintas —quién aparece en el registro, quién puede modificar una autorización, quién origina rutas y quién puede cambiar o retirar esa actividad—, pero no permite atribuirlas de forma concluyente a DFINFRA.
- El efecto económico de AS210860 depende de una capacidad operativa que todavía no está demostrada: si DFINFRA no puede iniciar, mantener, alterar o revertir el tráfico, la mera asociación registral no prueba poder sobre clientes, conectividad o flujo de caja.
La investigación sobre DFINFRA y AS210860 ha avanzado poco si se mide por la cantidad de nombres que aparecen en bases de datos. Ha avanzado más si se formula la pregunta correcta. No basta con preguntar si DFINFRA figura junto al ASN. Hay que determinar qué derecho o capacidad representa cada aparición, qué actor puede convertir una autorización en una ruta visible y qué evidencia conecta una modificación técnica con una organización concreta.
El paquete de fuentes reunido para este análisis conserva consultas dirigidas a RDAP, la base de datos de RIPE, objetos IRR, observaciones de RIPE RIS, datos de RPKI, PeeringDB y servicios de observación BGP. Sin embargo, los artefactos disponibles registran el alcance de esas comprobaciones y sus limitaciones; no exponen los valores actuales de todos los campos consultados. Por eso este artículo no convierte una lista de endpoints en una afirmación sobre el estado actual de AS210860.
Cinco capas que responden preguntas diferentes
La primera capa es la identidad administrativa. RDAP y el objeto aut-num de RIPE pueden mostrar un nombre registrado, entidades asociadas, mantenedores, contactos, estado, observaciones y fechas de creación o modificación. Un nombre relacionado con DFINFRA en esos campos respaldaría una asociación administrativa concreta en el sistema de registro consultado. No probaría, por sí mismo, que DFINFRA posea legalmente la infraestructura, opere los routers o decida qué prefijos se anuncian.
La fuente de RDAP para AS210860 es el punto de referencia de la autoridad registral regional: registro RDAP de AS210860. El objeto aut-num de RIPE ofrece una segunda representación del mismo tipo de relación administrativa y puede incluir políticas declaradas, mantenedores y contactos: objeto aut-num de RIPE. La interfaz de consulta de RIPE también puede mostrar versiones o cambios históricos del objeto, pero un cambio en una ficha administrativa no demuestra que se produjera una modificación equivalente en BGP: historial y consulta del objeto RIPE.
La segunda capa es la autorización de enrutamiento. Los objetos route y route6 encontrados mediante una búsqueda inversa por origen pueden indicar que una dirección o prefijo fue registrado junto a AS210860 en el IRR: búsqueda IRR de RIPE por origen y consulta RADb. Ese registro expresa una intención administrativa o una autorización dentro de una base de datos de rutas. No demuestra que el prefijo esté siendo anunciado ahora, ni que el mantenedor del objeto sea la misma entidad que opera el ASN. Un proveedor patrocinador, un servicio de automatización o el titular del espacio de direcciones puede mantener el objeto sin controlar la sesión BGP.
La tercera capa es criptográfica. Una ROA de RPKI puede autorizar a un ASN a originar un prefijo dentro de una longitud máxima determinada. La autorización es más fuerte que un nombre escrito en un registro porque se apoya en una cadena criptográfica de recursos. Pero sigue respondiendo a una pregunta limitada: quién está autorizado a aparecer como origen válido para un prefijo. No demuestra que el prefijo se anuncie, que exista una sesión activa, que el titular de la ROA controle el equipo de red ni que DFINFRA pueda retirar una ruta. La consulta de Cloudflare para las autorizaciones asociadas con AS210860 es una fuente de verificación de esa capa, no una prueba de control empresarial: explorador RPKI de Cloudflare para AS210860.
La cuarta capa es la observación operacional. RIPEstat puede mostrar prefijos observados con AS210860 como origen, el estado de enrutamiento, actualizaciones BGP y vecinos visibles desde los colectores de RIPE RIS: prefijos anunciados por AS210860, estado de enrutamiento, actualizaciones BGP y AS vecinos observados. BGPlay permite examinar una secuencia temporal de anuncios, retiros y cambios de camino: línea temporal de BGPlay. Estas observaciones pueden demostrar que algún actor, o un proveedor que actúe en su nombre, mantiene una capacidad efectiva de originar o cambiar rutas. No identifican automáticamente a la empresa que emite las órdenes ni a la parte que soporta el riesgo comercial.
La quinta capa es la autodescripción operativa y comercial. PeeringDB puede contener el nombre de la red, sitio web, política de tráfico, contactos, instalaciones y presencia declarada en puntos de intercambio: registro de PeeringDB para AS210860. BGP.tools y otros servicios pueden resumir prefijos, visibilidad, proveedores y relaciones observadas: perfil de AS210860 en BGP.tools y perfil de AS210860 en Hurricane Electric BGP Toolkit. Pero una ficha de PeeringDB es una declaración mantenida por operadores y una relación visible en un camino BGP no prueba por sí sola la dirección contractual de una relación, su permanencia ni quién paga por ella.
La cadena causal que falta
Para transformar una asociación administrativa en una conclusión sobre control operativo, la evidencia tendría que formar una secuencia temporal coherente. Primero, un registro debería identificar a DFINFRA o a una entidad inequívocamente vinculada con ella. Después, una autorización de ruta o una ROA debería conectar esa identidad con un recurso concreto. A continuación, una observación BGP debería mostrar que AS210860 origina o mantiene una ruta correspondiente. Finalmente, debería existir evidencia atribuible de que DFINFRA puede iniciar, modificar, retirar y, si fuera necesario, restablecer esa actividad.
Cada paso reduce una ambigüedad diferente. El registro reduce la ambigüedad sobre quién figura en una base administrativa. La autorización reduce la ambigüedad sobre quién está permitido como origen. La observación BGP reduce la ambigüedad sobre si existe actividad visible. La prueba de intervención reduce la ambigüedad decisiva: quién tiene la capacidad de causar el cambio.
Sin ese último paso, el análisis puede demostrar que AS210860 está activo o que ciertas rutas son autorizadas, pero no quién controla la relación con el tránsito, quién administra los equipos, quién recibe los pagos o quién debe responder ante un cliente cuando una ruta desaparece. Incluso una secuencia de anuncios y retiros puede ser compatible con varias explicaciones: un equipo de DFINFRA, un operador gestionado, un proveedor de tránsito, un patrocinador de recursos o una organización sucesora.
La consulta de estado general de RIPEstat puede aportar contexto sobre la asignación y la observación del ASN, pero mezcla campos de procedencia distinta: una etiqueta de titular proviene del registro, mientras que un indicador de anuncio proviene de observaciones de enrutamiento: resumen de AS210860 en RIPEstat. Esa diferencia debe mantenerse visible. Si se presentan ambos campos como una sola prueba, el análisis atribuye a una etiqueta administrativa la fuerza probatoria de una medición operacional.
Por qué el mecanismo económico importa
El control de un ASN no tiene valor económico automático. Su relevancia depende de lo que el actor pueda hacer con él. Si AS210860 sirve para entregar conectividad, anunciar prefijos de clientes, sostener relaciones de tránsito o conservar presencia en determinados puntos de intercambio, entonces la capacidad operativa puede traducirse en continuidad del servicio, dependencia del cliente, poder de negociación y exposición a ingresos. Pero esa cadena solo existe si se puede vincular la capacidad técnica con contratos, activos, personal, proveedores y decisiones atribuibles.
La primera posibilidad es el control de acceso. Una organización que pueda iniciar o retirar rutas puede afectar la disponibilidad de una red para sus clientes o socios. La segunda es el control de reputación y seguridad: una ruta válida y estable puede ser condición para que terceros acepten tráfico, mientras que una ruta inválida o retirada puede activar filtros, incidentes o costes de recuperación. La tercera es el control de la relación comercial: quien decide el tránsito y las políticas de importación y exportación puede influir en precios, redundancia y condiciones de servicio.
Ninguna de esas consecuencias se deduce del registro por sí solo. Un ASN puede estar registrado a nombre de una entidad mientras la operación diaria está externalizada. Puede existir una ROA mantenida por el titular del prefijo mientras un proveedor origina el tráfico. Puede haber una ruta visible mientras el actor que controla el router no tiene relación contractual directa con la marca que aparece en la base administrativa. La diferencia entre titularidad registral y control económico es, por tanto, una diferencia entre aparecer en una cadena y poder decidir sobre ella.
La información de PeeringDB, si se confirma con una respuesta actual y con observaciones BGP, podría ayudar a establecer el modelo operativo declarado: si la red se presenta como proveedor, empresa, organización de infraestructura o participante de intercambio; qué política de tráfico declara; y qué contactos o instalaciones vincula con el ASN. Pero incluso entonces habría que comparar la autodescripción con la actividad observada y con evidencia externa sobre contratos, facturación, personal o activos. El registro no sustituye esa comparación.
Qué puede y qué no puede decir una secuencia BGP
Una secuencia de anuncios, retiros y reanuncios puede ser una evidencia operacional valiosa. Si un prefijo aparece con AS210860, desaparece después de una modificación concreta y reaparece cuando se restaura una condición verificable, la secuencia puede mostrar que alguien tiene capacidad de cambiar el estado de enrutamiento. La fuerza de la inferencia aumenta si los eventos se observan desde varios colectores, si coinciden con cambios de objetos o autorizaciones y si existe una explicación documentada de quién ejecutó la acción.
Pero una actualización BGP aislada no es una firma corporativa. Puede producirse por una decisión del upstream, una caída de sesión, una selección de mejor camino, una operación automática, un reinicio del colector o una modificación del proveedor. RIPE RIS observa una parte del sistema global, no cada sesión ni cada orden administrativa. Por eso los endpoints de RIPEstat y BGPlay deben tratarse como instrumentos para reconstruir una secuencia, no como certificados de identidad del operador.
La misma cautela se aplica a los vecinos del ASN. Una adyacencia observada puede sugerir un proveedor, un cliente, un route server o un par, pero no prueba por sí misma la dirección comercial de la relación ni la existencia de un acuerdo bilateral directo. Las relaciones anunciadas en PeeringDB pueden no aparecer en todos los caminos BGP, y una relación observada puede carecer de una ficha pública equivalente.
La limitación actual cambia el alcance de la conclusión
El paquete de investigación conserva snapshots de las fuentes y de sus URLs, pero los artefactos revisados indican que sus valores actuales no fueron recuperados o verificados en el entorno disponible. Eso significa que no se puede afirmar responsablemente cuántos prefijos anuncia hoy AS210860, qué mantenedor aparece en el objeto aut-num, qué ROAs están vigentes, qué vecinos se observan o qué nombre figura en PeeringDB. Tampoco se puede construir una cronología de cambios a partir de campos que no fueron inspeccionados.
Esta limitación no vuelve inútil la investigación. Define qué trabajo queda pendiente. La próxima comprobación debería recuperar los valores vivos con marcas de tiempo y conservar cada respuesta como evidencia independiente. Después habría que comparar: registro y mantenedores; route objects y ROAs; prefijos anunciados y estado de validación; anuncios, retiros y vecinos; autodescripción de PeeringDB y sitios o contactos vinculados; y, finalmente, cualquier declaración pública o registro corporativo que atribuya la operación a DFINFRA.
La hipótesis más fuerte no sería “DFINFRA aparece asociada con AS210860”. Sería: “durante un intervalo definido, una identidad vinculada a DFINFRA estaba autorizada para un recurso determinado; ese recurso fue anunciado por AS210860; el anuncio cambió tras una acción atribuible; y la misma organización tenía capacidad verificable para mantener o revertir el cambio”. Sin esa secuencia, la conclusión debe permanecer más estrecha.
Conclusión: el activo probado es la pregunta, no el control
La evidencia reunida permite afirmar que existe una ruta de investigación técnicamente válida para separar identidad registral, autoridad administrativa, autorización de origen, actividad BGP y control operativo. No permite afirmar que DFINFRA posea, opere o controle actualmente AS210860. Tampoco permite convertir una asociación pública en una estimación de ingresos, dependencia de clientes o poder de mercado.
El siguiente estado observable que podría cambiar la conclusión es una coincidencia temporal entre un cambio verificable de registro o autorización, una modificación de rutas observada desde varios puntos y una acción atribuible a DFINFRA. La prueba tendría que mostrar no solo que el ASN fue visto, sino quién pudo ordenar el cambio, sostenerlo y revertirlo.
Hasta entonces, el riesgo analítico es confundir presencia con poder. Para un inversor, cliente o regulador, esa confusión puede llevar a atribuir activos, obligaciones o resiliencia a una organización que quizá solo figura en una capa administrativa. Para DFINFRA, la incertidumbre también tiene un coste: mientras no se documente la cadena entre identidad, autorización y capacidad de intervención, cualquier afirmación sobre control operativo seguirá siendo una hipótesis que requiere comprobación.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance