
Resumen
- No existe un único “exterior” de un NAT: el mapping que devuelve un reflector es relativo a su dominio de direcciones, ruta y momento.
- La RFC 3424 obliga a los mecanismos temporales a declarar alcance, salida, fragilidad, requisitos de la solución duradera y experiencia real antes de que una excepción se convierta en infraestructura.
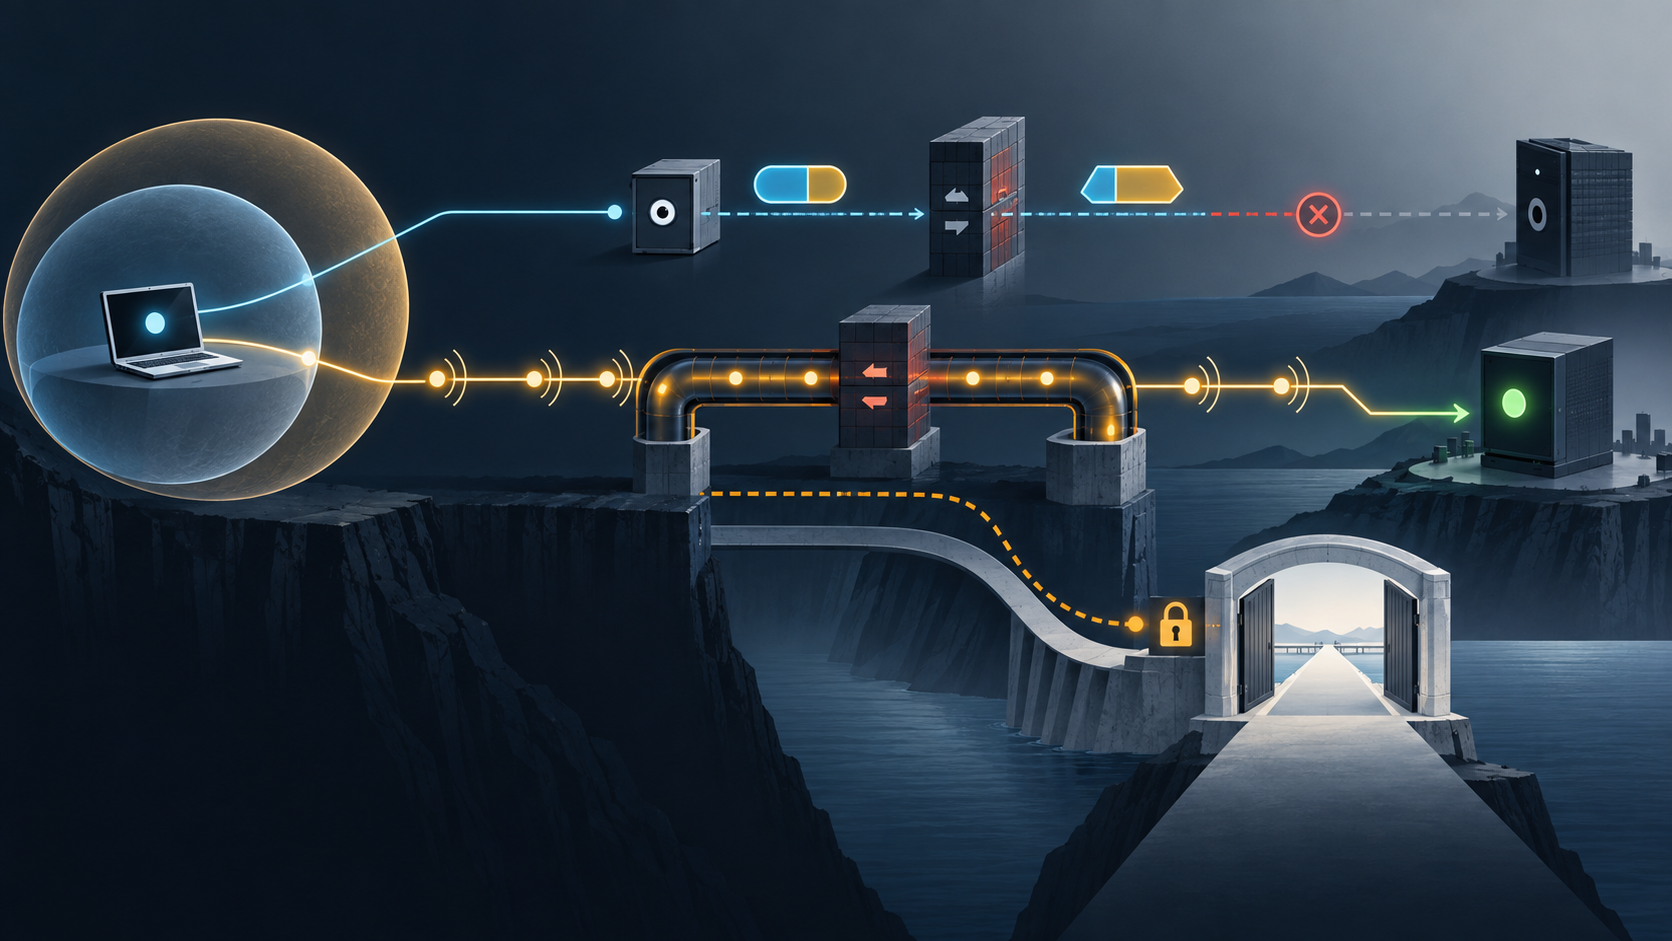
El reflector anotó 198.51.100.7 y un puerto. El destino, situado tras otra combinación de traductores y políticas, no recibió nada. El informe de incidente concluyó que el destino no aceptaba “la dirección pública” del cliente.
La conclusión daba por demostrado justo lo que faltaba por observar.
La RFC 3424, publicada por el IAB en noviembre de 2002 con categoría Informational, estudió UNSAF: procesos unilaterales mediante los cuales un endpoint intenta averiguar o corregir la dirección con la que aparece al otro lado de un NAT. No definió un Internet Standard. Su aportación fue poner límites arquitectónicos a un recurso provisional.
Cada mapping incluye un “visto desde”
El traductor conserva el estado que relaciona el tuple local con el exterior. Un servicio cooperante puede devolver el origen que recibió. Esa respuesta es evidencia de una observación; no transfiere al cliente conocimiento interno sobre la regla, su duración ni su aplicación hacia otros destinos.
Si reflector y destino atraviesan fronteras distintas, el NAT puede elegir otro mapping. También puede existir una política que permita la consulta al reflector y no la comunicación posterior. De ahí que la dirección reflejada no pruebe reachability relativa al destino, permiso de firewall, estabilidad, establecimiento de transporte ni éxito de aplicación.
Autenticar al reflector ayuda a atribuir el testimonio. No convierte un testimonio local en identidad universal. La frase segura conserva sujeto, lugar y tiempo: “el reflector R observó M en T por la ruta P”.
Llamarlo “público” elimina esas condiciones. La RFC 3424 advierte que un NAT no tiene un único outside. La topología de observación forma parte del dato.
El servicio auxiliar comparte el destino de la sesión
Los bindings caducan y pueden cambiar. Para sostener la ilusión de permanencia, el cliente envía keepalives, repite consultas o mantiene estado coordinado con el servicio. La observación se transforma en un proceso continuo.
El reflector no está integrado con el middlebox. Presupone que el comportamiento pasado anticipa el futuro, aunque desconoce el algoritmo de traducción y los factores que lo alteran. Un cambio de red, ruta, temporizador o destino puede invalidar la predicción.
La dependencia añade su propio plano de fallos: DNS, rutas, capacidad, protección contra abuso, disponibilidad y consistencia del estado. Una comunicación entre dos endpoints pasa a compartir suerte con un tercero. Cuanto más invisible es ese tercero en las métricas, más difícil resulta valorar su coste.
Un keepalive vivo no prueba una política viva. Un mapping abierto no prueba que el tráfico entrante esté autorizado. Y la ausencia de fallos visibles no demuestra que el workaround esté desapareciendo.
El efecto observado no sustituye a la política
Sin un mecanismo explícito para hablar con el middlebox, UNSAF no puede asegurar que la comunicación cruza bajo la supervisión prevista por el dispositivo. Atravesar una vez y recibir permiso son afirmaciones distintas.
Esto no convierte toda técnica de traversal en evasión. Obliga a separar recibos. Descubrimiento, mantenimiento del binding, connectivity check, transporte establecido, autenticación y resultado útil son escalones. El último no borra la incertidumbre de los anteriores.
Si la aplicación se apoya en efectos secundarios que el operador no expone, puede eludir una función de seguridad. Si el operador obliga a adivinar reglas opacas, priva a la aplicación de una decisión revisable. La solución no es atribuir autoridad al éxito, sino hacer visible qué control decidió cada paso.
Cinco condiciones de encargo
La primera es formular un problema preciso y limitado. Prometer conectividad general a través de NAT prolonga la dependencia y contradice el carácter transitorio. El alcance debe nombrar también lo que queda fuera.
La segunda es una estrategia de salida o transición. La tecnología correcta debería reducir naturalmente el uso del mecanismo temporal. Hace falta un dueño, un umbral, una secuencia y una prueba de retirada.
La tercera es describir la fragilidad: dependencias extra, acoplamiento entre capas, depuración y complejidad de transición. El coste de una solución incluye sus estados rotos.
La cuarta consiste en extraer requisitos para la solución sólida y contribuir a ella. Un workaround que solo acumula usuarios crea poder de permanencia.
La quinta mira comportamientos desplegados y experiencia. El running code debe disciplinar la afirmación, pero una implementación exitosa no demuestra uniformidad entre NATs.
Estas condiciones convierten la salida en parte del diseño inicial, no en un proyecto futuro sin propietario.
Las especificaciones posteriores redujeron la ambición
La RFC 3489 presentó el STUN original dentro de una aspiración más amplia. La RFC 5389 la reemplazó, renombró STUN como Session Traversal Utilities for NAT y eliminó la pretensión de que la herramienta fuese una solución completa. Cada usage debía explicar su mecanismo y su seguridad. La RFC 8489 mantuvo esa naturaleza de utilidad.
ICE reúne candidatos host, server-reflexive y relayed, los intercambia y comprueba pares. El par seleccionado prueba conectividad para esa sesión ICE en esas condiciones. No transforma la dirección reflejada en nombre global ni prueba aceptación de la aplicación.
PCP permite solicitar de forma explícita un mapping. Su control es más legible que inferir reglas por efectos, pero una concesión del middlebox sigue sin ser una aceptación remota.
La disciplina está en los sustantivos: candidato, prueba, par seleccionado, mapping concedido. Cada uno afirma menos que “dirección pública” y conserva mejor el margen de revisión.
Doce recibos para una conclusión limitada
El primero describe interfaz local y tuple. Después vienen identidad del reflector, ruta y realm; mapping, timestamp y vida supuesta; y cualquier regla explícita del middlebox.
El destino debe registrar qué observó. La cadena continúa con candidate-pair check, establecimiento del transporte, intercambio autenticado y resultado visible. Cada evento conserva su propia procedencia.
También hay que probar retry, expiry, cambio de red y cambio de ruta. Por último se registran dueño, alcance y trigger de retiro de la excepción, además de la evidencia de que su uso baja o terminó.
Un panel verde que no incluya el último recibo acredita operación, no salida.
Límite de la evidencia
La RFC 3424 no mide la prevalencia actual ni demuestra el comportamiento de un NAT, operador, producto o incidente nombrado. No declara que IPv6, STUN, TURN, ICE o PCP sean una salida universal. Una dirección reflejada no autentica al endpoint; un check no autoriza la aplicación; un keepalive no fija la política.
Las notas de Heng Lu se emplean como lente editorial declarada: especificación inicial mínima, decisiones futuras locales, adopción voluntaria y primacía del código en ejecución. No aportan datos sobre un despliegue concreto. La idea aplicable es mantener pequeño el mandato del mecanismo y someter toda ampliación a resultados observables.
Fuentes
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3424.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3424/?format=json
- https://datatracker.ietf.org/doc/rfc3424/
- https://datatracker.ietf.org/doc/rfc3424/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.rfc-editor.org/errata_search.php?rfc=3424
- https://www.rfc-editor.org/info/rfc3424
- https://www.rfc-editor.org/rfc/rfc2663.html
- https://www.rfc-editor.org/rfc/rfc2993.html
- https://www.rfc-editor.org/rfc/rfc3022.html
- https://www.rfc-editor.org/rfc/rfc3235.html
- https://www.rfc-editor.org/rfc/rfc3424.html
- https://www.rfc-editor.org/rfc/rfc3424.txt
- https://www.rfc-editor.org/rfc/rfc3489.html
- https://www.rfc-editor.org/rfc/rfc4787.html
- https://www.rfc-editor.org/rfc/rfc5245.html
- https://www.rfc-editor.org/rfc/rfc5389.html
- https://www.rfc-editor.org/rfc/rfc6887.html
- https://www.rfc-editor.org/rfc/rfc8445.html
- https://www.rfc-editor.org/rfc/rfc8489.html
- https://www.rfc-editor.org/rfc/rfc9799.html
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance