
Resumen
- CPN es un objeto actual de empresa del directorio de BTW asociado a tres registros de sistema autónomo de ARIN: AS11017, AS32764 y AS54533. Los tres usan el nombre AS CPN y la etiqueta de registrante pública CSN Support Services, pero esos registros no prueban una filial separada de Cisco ni una cadena de propiedad completa.
- PeeringDB etiqueta por separado AS11017 como Cisco Public Sector Network y AS32764 como CIRL, también conocido como Cisco Internet Routing Labs. Los alias son un contexto público real, no una escritura estatutaria, una arquitectura privada ni una afirmación de despliegue de clientes.
- En el tiempo de observación acotado, RIPEstat marcó AS11017 y AS32764 como anunciados y AS54533 como no anunciado. Los datos del recopilador establecen una capa de realidad externa, no una disponibilidad global, legitimidad de rutas, relaciones contractuales o resultados de clientes.
- La supervisión, integración, mantenimiento, actualización de metadatos de seguridad, portabilidad y respuesta a excepciones siguen siendo costes recurrentes porque la identidad de registro, el estado previsto, las rutas en ejecución, los directorios públicos y los equipos responsables deben permanecer alineados.
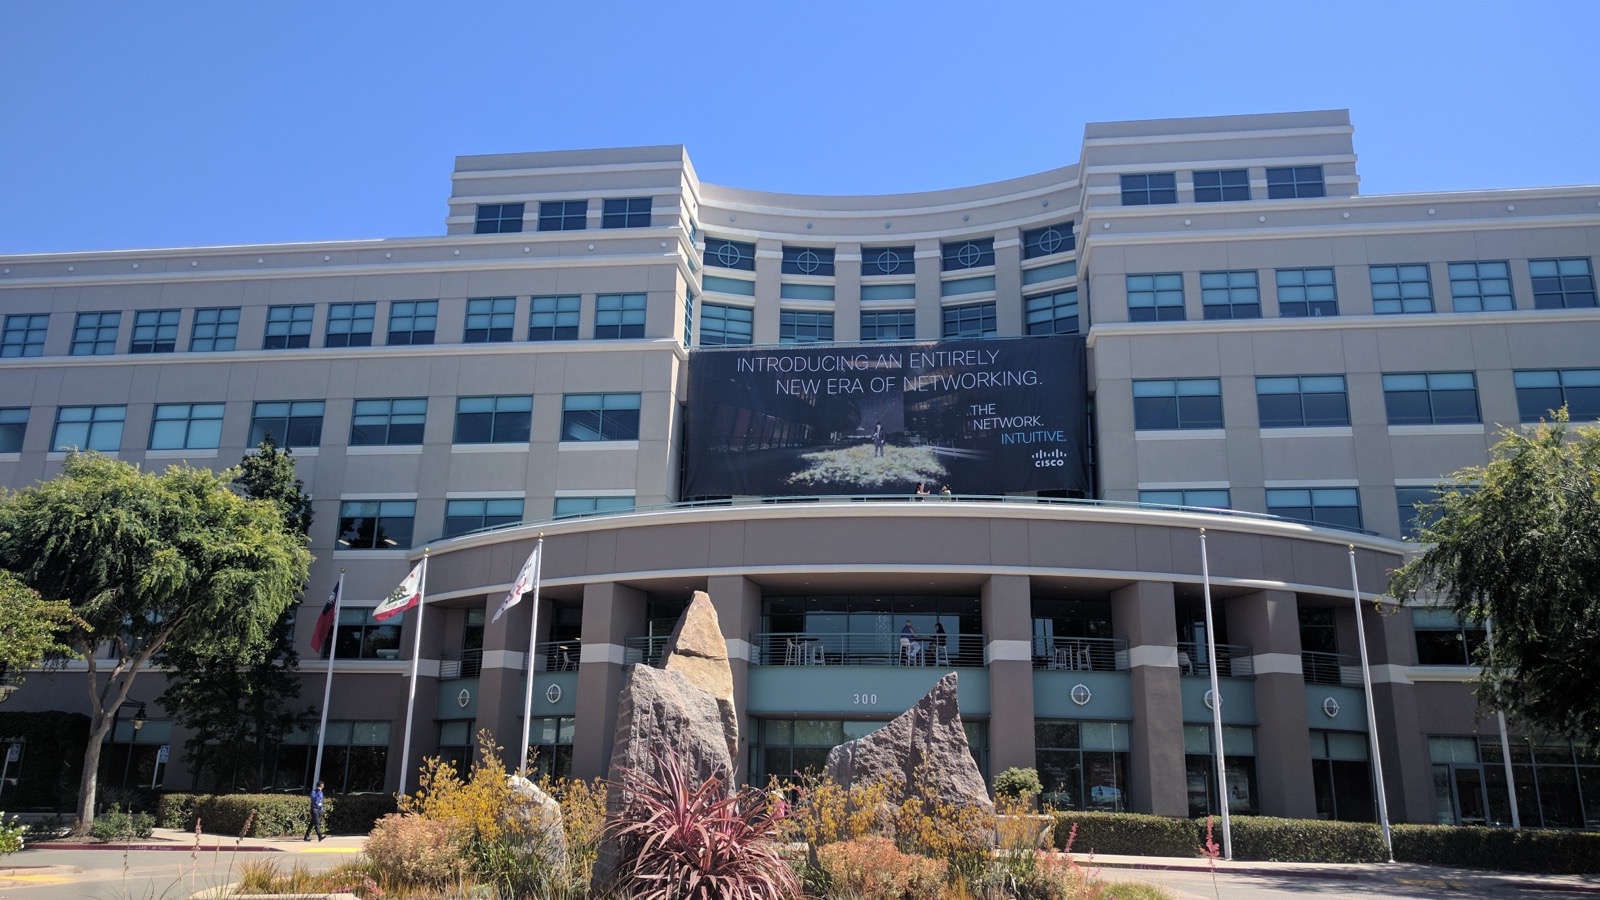
Nota de imagen:La fotografía adjunta con licencia Creative Commons muestra el edificio 10 de la sede de Cisco en San José. Aporta contexto para los alias públicos relacionados con Cisco únicamente. No muestra operaciones de CPN, CSN Support Services, AS11017, AS32764 o AS54533, enrutamiento de AS, una sesión de peering, topología privada, controles actuales, incidencias, fiabilidad medida o resultados de clientes.
CPN es una etiqueta corta de directorio asociada a una superficie de control de red sorprendentemente rica. ARIN registra tres números de sistema autónomo con el nombre AS CPN: AS11017, AS32764 y AS54533. En esos registros, la etiqueta de registrante público es CSN Support Services.[1][8][15] Dos registros independientes de PeeringDB usan nombres descriptivos distintos.
AS11017 aparece como Cisco Public Sector Network, mientras que AS32764 aparece como CIRL, también conocido como Cisco Internet Routing Labs.[22][23] Estos hechos conectan el objeto de empresa de BTW con registros de directorio y enrutamiento reales, pero no eliminan los límites entre una etiqueta de directorio, un registrante de registro, un alias público de red y una entidad legal.
Ese límite es central en este informe. Sería fácil convertir el acrónimo CPN en una narrativa corporativa sólida o tratar un registro de directorio con etiqueta Cisco como prueba de propiedad, arquitectura y entrega de servicio. La evidencia disponible no respalda esas extrapolaciones. En su lugar, apoya una pregunta más útil y concreta: ¿qué revela la superficie de tres AS sobre la gestión de recursos numéricos, la visibilidad pública de enrutamiento, los metadatos de interconexión y los costes de mantener las identidades alineadas con el tiempo?
La respuesta empieza con un estado doble. En el tiempo de observación usado para este informe, RIPEstat marcó AS11017 y AS32764 como anunciados, mientras que AS54533 no estaba anunciado.[2][9][16] AS11017 tenía una huella de prefijos observada materialmente mayor y dos vecinos observados. AS32764 tenía una huella menor y un vecino observado. AS54533 no mostró ningún prefijo ni vecino observado en las instantáneas seleccionadas.[3][4][6][10][11][13][17][18][20] Esto no es una comparación de tiempo de actividad, ni un historial de incidencias ni una prueba de rendimiento. Sigue siendo una observación externa acotada.
Sin embargo, la diferencia es operativamente significativa porque muestra por qué la registración, la visibilidad de rutas, los metadatos públicos de directorio y los resultados orientados al usuario deben evaluarse como capas separadas.
Por ello, este informe distinguecapacidad del sistema,fiabilidad operativayresultado de producción del cliente. Un ASN registrado es una identidad que habilita capacidad. Una ruta observada es evidencia de que los recopiladores vieron un origen y una trayectoria de propagación en un momento concreto. Un servicio fiable exige un comportamiento sostenido y previsto en condiciones normales y excepcionales. Un resultado de cliente o usuario exigiría evidencia sobre cargas de trabajo reales, alcanzabilidad, latencia, continuidad o resultados operativos. El registro público es más sólido en las dos primeras capas y no fija la tercera.
Entidad, registrante y límites de alias
El objeto examinado con precisión es CPN, una entrada de empresa actual en el directorio de BTW. Los registros RDAP de ARIN aportan el ancla pública de identidad más fuerte disponible. AS11017, AS32764 y AS54533 comparten el nombre AS CPN y la etiqueta de registrante CSN Support Services.[1][8][15] Los registros establecen que esos recursos numéricos existen en el registro de ARIN y que la misma etiqueta pública de registrante está asociada a ellos. No prueban por sí solos que CPN sea una filial separada de Cisco, que CSN Support Services sea intercambiable con Cisco, o que un único equipo directivo opere hoy cada recurso.
Los alias públicos complican el escenario de una forma productiva. PeeringDB etiqueta AS11017 como Cisco Public Sector Network y lo asocia con el nombre de política de enrutamiento AS-CPN. Etiqueta AS32764 como CIRL, expande ese alias a Cisco Internet Routing Labs y clasifica la red como educativa o de investigación.[22][23] Esos registros crean un puente de evidencia hacia contextos operativos relacionados con Cisco, pero un alias de directorio no equivale a un estatuto corporativo.
Puede describir el rol de una red, un nombre operativo histórico, una identidad orientada a la comunidad o una convención de directorio mantenida por los propios operadores.
La unidad analítica adecuada es, por tanto, la superficie de control, no un grupo corporativo supuesto. Esa superficie contiene tres identidades de registro, al menos dos alias públicos, observaciones de enrutamiento que varían por ASN y metadatos de interconexión que también varían. Los nombres importan porque ayudan a operadores y contrapartes a reconocer un recurso. Los registros importan porque aportan puntos de referencia con responsabilidad. Las rutas activas importan porque los usuarios experimentan paquetes, no etiquetas. Ninguna de esas capas es soberana sobre las demás; cada una cumple una función probatoria distinta.
Esta distinción también evita un error común de análisis: usar un contacto técnico real o una referencia al dominio Cisco dentro de material de registro como prueba de toda la cadena de propiedad. Los datos de contacto pueden mostrar quién estaba designado para una función cuando se mantuvo el registro, pero no pueden probar control organizativo actual más allá del alcance de ese registro. Del mismo modo, un enlace al sitio web de Cisco en una entrada de PeeringDB ayuda a explicar el contexto público, pero no revela topología privada, despliegue de productos ni responsabilidad contractual.
Para el análisis de riesgo, la ambigüedad no es un defecto que deba llenarse con especulación. Es una condición de gestión. Los operadores necesitan un mapeo que indique qué organización posee el deber de registro, qué equipo controla los cambios de enrutamiento, qué alias debe usar cada contraparte y qué ruta de escalamiento se aplica cuando esos registros divergen. La evidencia pública demuestra que ese mapeo es necesario; no revela el mapeo privado.
Qué establece la superficie de registro de los tres AS
Un número de sistema autónomo es un identificador de enrutamiento globalmente único, no un certificado de servicio. Los registros de ARIN establecen que AS11017, AS32764 y AS54533 son recursos de número registrados bajo el nombre CPN y la etiqueta de registrante CSN Support Services.[1][8][15] Eso es importante porque la unicidad y el registro de transferencias reducen la ambigüedad en enrutamiento interdominio. Las contrapartes necesitan identificadores estables para políticas, filtrado, monitorización y comunicación de incidencias.
La registración crea varias capacidades prácticas. Permite que un operador origine rutas bajo un ASN identificable, describa políticas de enrutamiento en sistemas de soporte, mantenga contactos de abuso y técnicos, y asocie autorizaciones de origen con recursos de direcciones. También aporta una referencia duradera cuando cambian nombres, proveedores, equipos o propósitos operativos. Esas son capacidades de sistema: el registro respalda coordinación y responsabilidad.
La registración no demuestra el uso presente. La visión general de RIPEstat señaló AS11017 y AS32764 como anunciados y AS54533 como no anunciado en el tiempo de observación seleccionado.[2][9][16] Esta diferencia muestra por qué un inventario no puede quedarse en el registro. Un ASN registrado pero no observado puede estar intencionalmente inactivo, reservado para un rol futuro, inactivado de forma incompleta, visible fuera de los recopiladores seleccionados o afectado por una condición temporal. Los datos públicos no pueden discriminar entre esas explicaciones.
Los tres registros tampoco deben asignarse fines idénticos. PeeringDB aporta evidencia de rol para AS11017 y AS32764, pero el conjunto de fuentes no proporciona una descripción de rol equivalente para AS54533.[22][23] Sería infundado inferir que AS54533 es otra red de sector público, otro laboratorio de enrutamiento, una reserva o un despliegue fallido. Un análisis responsable conserva lo desconocido en lugar de convertir un nombre AS compartido en una arquitectura compartida.
Aquí la gobernanza del registro se vuelve trabajo operativo. Alguien debe saber si cada recurso está activo, inactivo, en transición o retirado; si los contactos públicos y los objetos de política de enrutamiento coinciden con ese estado; y si la monitorización debe alertar sobre un anuncio inesperado o la desaparición de uno esperado. El registro es una contabilidad y un custodio. Proporciona el identificador y metadatos responsables. El estado previsto debe seguir contrastándose con la configuración en ejecución, la política de router y la observación pública.
Observaciones de rutas públicas y sus límites
RIPEstat ofrece una vista externa útil mediante múltiples consultas de datos. Para AS11017, la observación de prefijos anunciados listó seis prefijos IPv4 y doce prefijos IPv6. La respuesta de estado de enrutamiento contó 7.168 direcciones IPv4 en el espacio IPv4 observado y treinta y seis equivalentes /48 en el espacio IPv6 observado, con dos vecinos observados.[3][4] La instantánea de vecinos identificó AS3356 y AS6939 como vecinos de lado izquierdo observados.[6]
Para AS32764, la observación correspondiente listó un prefijo IPv4, 199.66.188.0/24, y un prefijo IPv6, 2602:f98b:10::/48. La respuesta de estado de enrutamiento registró un prefijo IPv4 y un prefijo IPv6 y un vecino observado. La instantánea de vecinos identificó AS14618.[10][11][13] Para AS54533, las observaciones seleccionadas no mostraron prefijos anunciados ni vecinos observados.[17][18][20]
Estas cifras no equivalen a una topología completa. El Servicio de Información de Enrutamiento de RIPE recopila datos BGP de un conjunto distribuido de recopiladores de rutas y pares. Aporta a los investigadores una vista externa valiosa, pero la ubicación de los recopiladores, la selección de pares, el tiempo y la política afectan lo que puede verse.[27] Una ruta visible para todos los pares RIS seleccionados no es necesariamente alcanzable desde todas las redes. Una ruta ausente en la vista seleccionada no es necesariamente ausente en todas las partes de Internet.
Tampoco las observaciones de vecinos prueban contratos. AS3356, AS6939 y AS14618 aparecen en datos de adyacencia derivados de recopiladores para el momento observado.[6][13] Eso sostiene una afirmación sobre relaciones de ruta observadas. No establece si la relación es tránsito pago, peering libre de pago, ruta de servidor de rutas, una prueba temporal o una configuración heredada de otro arreglo. Los términos comerciales y la política privada quedan fuera de la evidencia.
Las API históricas añaden una dimensión temporal. Muestran que las observaciones de recopiladores pueden cambiar con el tiempo para cada ASN.[7][14][21] La historia ayuda a detectar cuándo apareció un prefijo, desapareció, volvió o cambió de visibilidad. Aun así no determina la causa raíz. Una brecha puede reflejar acción del operador, política ascendente, cobertura de recopiladores, migración o un error. Atribuir intención a partir de un grafo convertiría la observación en ficción.
Usada correctamente, la evidencia de enrutamiento es una capa de realidad. Permite a un operador preguntar si las observaciones públicas son coherentes con el estado previsto. Usada incorrectamente, se vuelve una imitación de monitorización, una puntuación de disponibilidad o una afirmación sobre experiencia de clientes. La pregunta adecuada no es «¿la capa pública demuestra que la red es fiable?», sino «¿qué discrepancia entre estado previsto y observación externa merece investigación?»
Separación de roles de sector público y laboratorio de enrutamiento
Los nombres de PeeringDB hacen que AS11017 y AS32764 parezcan relacionados y, a la vez, señalan roles distintos. AS11017 aparece como Cisco Public Sector Network, con metadatos de política de peering selectivos y una presencia de intercambio. AS32764 aparece como CIRL, o Cisco Internet Routing Labs, y está clasificado como educativo o de investigación.[22][23][24] Las distinciones deben preservarse y no reducirse a una sola «red de Cisco».
Una etiqueta de red de sector público sugiere un contexto de coordinación en el que pueden importar varias organizaciones, estándares y límites de contratación. La publicación pública histórica de Cisco trató la colaboración, estándares comunes y presión de costes en tecnología gubernamental, pero no describe AS11017 y además antecede por muchos años a la observación actual.[25] Puede ilustrar por qué la conectividad pública compartida genera preguntas de gobernanza e integración. No puede probar que AS11017 implante una iniciativa nacional concreta, una arquitectura de producto o un programa actual.
Una etiqueta de laboratorio de enrutamiento sugiere una postura de riesgo distinta. La actividad educativa o de investigación puede requerir flexibilidad, experimentación controlada y capacidad de observar comportamientos de enrutamiento inusuales. Esos objetivos pueden entrar en tensión con las restricciones de cambio adecuadas para servicios públicos de producción. Sin embargo, la descripción de PeeringDB no prueba que exista un experimento específico en AS32764, que la red esté aislada de sistemas de producción o que las cifras de tráfico publicadas reflejen la carga actual.[23]
Por ello la separación de roles debe validarse mediante evidencia de control. Si AS11017 se usa para un rol orientado a servicios de sector público, los operadores deberían tener autoridad de cambio explícita, política de rutas, escalamiento y expectativas de continuidad. Si AS32764 se usa para investigación, necesitaría límites de experimento, condiciones de reversión y protecciones contra propagación no intencionada. Si esos no fueran los roles reales, los registros públicos deberían corregirse para que las contrapartes no actúen sobre un contexto engañoso.
AS54533 es el recordatorio más fuerte de no sobredimensionar las etiquetas. Comparte el nombre de registro CPN pero no tuvo visibilidad de ruta en las instantáneas seleccionadas y no tenía un registro de rol equivalente en el conjunto congelado de fuentes.[15][16][17][18][19][20][21] Eso puede ser totalmente intencional. La evidencia apoya una pregunta de inventario, no una acusación: ¿cuál es su estado de ciclo de vida aprobado y qué controles deberían aplicarse si aparece inesperadamente?
Peering, adyacencia y evidencia de tránsito
Los metadatos de interconexión son útiles porque traducen la identidad del registro en puntos de coordinación posibles. Los registros de PeeringDB muestran un único punto de intercambio para AS11017 y una política general selectiva.[22][24] Eso informa dónde declara encontrarse la red y cuán amplia declara considerar la interconexión. No prueba que exista una sesión BGP bilateral concreta, que el tráfico esté fluyendo, o que el registro de intercambio sea continuamente actual.
Los datos de vecinos de RIPEstat y el registro de PeeringDB responden preguntas distintas. Los datos del recopilador indican qué relaciones de origen o trayectoria adyacente se observaron. PeeringDB indica lo que la red declara públicamente sobre su identidad, política y presencia de intercambio. La coincidencia entre ambos puede aumentar la confianza de que la representación pública es plausible. La discrepancia dispara investigación, no prueba automática de que cualquiera de las fuentes sea errónea.
Esta distinción importa en respuesta ante fallos. Si una ruta desaparece, un operador necesita saber si investigar una configuración de origen, una sesión ascendente, conectividad de exchange, filtrado, validación de rutas o cobertura de observación. Un directorio público puede aportar pistas de contacto y ubicación. Los datos del recopilador pueden mostrar el último trayecto observado externamente. Ninguno reemplaza la propia telemetría del operador, sus registros de cambios y su mapa de escalamiento contractual.
El conjunto de vecinos observado para AS11017 incluyó AS3356 y AS6939, mientras que AS32764 tenía AS14618 en la instantánea acotada.[6][13] Nombrar esas observaciones es legítimo. Describirlas como proveedores actuales, pares contratados o rutas de conmutación garantizada no lo sería. Por eso el informe las trata como evidencia de camino con límite temporal y de visibilidad explícito.
Los datos de interconexión pública también conllevan coste de mantenimiento. Registros de exchange, etiquetas de política, nombres IRR, datos de contacto y configuración de enrutamiento pueden desviarse de forma independiente. Una política selectiva puede interpretarse de manera diferente por pares potenciales. Una lista de intercambio desactualizada puede llevar a un respondedor de incidencias al lugar equivocado. Un registro público válido con metadatos de peering desfasados puede conservar la responsabilidad legal y degradar la coordinación operativa.
Capacidad, fiabilidad operativa y resultado de producción del cliente
La superficie de CPN ilustra por qué un informe tecnológico necesita tres afirmaciones separadas.
Capacidad del sistemase refiere a lo que los componentes e identificadores hacen posible. Tres AS registrados pueden soportar dominios de enrutamiento distintos. Las observaciones públicas de IPv4 e IPv6 muestran que AS11017 y AS32764 habían sido usados para originar espacio de direcciones visible para los recopiladores RIS. La metadata de PeeringDB indica que al menos dos identidades tienen descripciones de rol públicas.[1][2][3][8][9][10][15][22][23] Son afirmaciones de capacidad con respaldo.
Fiabilidad operativase refiere a si el comportamiento previsto continúa bajo carga, mantenimiento, fallo de dependencia y error humano. Una instantánea de estado de enrutamiento es pertinente pero insuficiente. No mide disponibilidad de aplicaciones, tiempo de convergencia, calidad de rutas, pérdida de paquetes, éxito de cambios, recuperación, respuesta on-call o consistencia de alcanzabilidad entre redes de usuario. La historia pública puede revelar cambios observados, pero no decir si fueron planeados o perjudiciales.[4][7][11][14][18][21]
Resultado de producción del clientese refiere a lo que los usuarios u organizaciones lograron en la práctica. El conjunto de fuentes no contiene un caso de cliente vinculado a estos AS, ni benchmark controlado, ni informe de niveles de servicio, ni resultado de carga de trabajo. La discusión de sector público es contexto general, no prueba de que una ruta etiquetada como CPN redujo costes o protegiera servicios de primera línea.[25] La etiqueta de laboratorio de enrutamiento no es prueba de que un experimento concreto haya tenido éxito.[23]
Esta separación protege tanto a lectores como a operadores. Las afirmaciones de capacidad pueden ser precisas sin convertirse en marketing. Las preguntas de fiabilidad se pueden formular sin inventar incidencias. Los resultados pueden permanecer desconocidos hasta disponer de evidencia adecuada. Una empresa puede tener una superficie de control técnicamente creíble y, aun así, requerir supervisión, integración, mantenimiento y gestión de excepciones sustancial para entregar resultados consistentes.
También cambia las preguntas de compra y gobernanza. Un comprador o socio no debería preguntar solo si la red tiene un ASN, IPv6, presencia de exchange o etiqueta de investigación. Debería preguntar quién mantiene los registros de registro y enrutamiento, cómo se prueban los estados previstos, qué telemetría cubre la ruta real del servicio, cómo se escalan las excepciones y qué resultados se miden. Los datos públicos pueden identificar puntos de control; la garantía exige evidencia desde la relación operativa.
Coste de supervisar una superficie multidentidad
La supervisiónes el trabajo necesario para comprender el estado y autorizar cambios. Con tres registros ASN y múltiples alias públicos, la primera tarea es mantener un mapeo de autoridad. Ese mapeo debería conectar el identificador de registro, el rol operativo previsto, el equipo responsable, los prefijos aprobados, las entradas de directorio públicas, los objetos de política de enrutamiento, los metadatos de seguridad y los contactos de escalamiento.
Sin ese mapa, la variación normal se vuelve difícil de clasificar. La ausencia de AS54533 en la vista de enrutamiento seleccionada puede ser inactividad intencional o un problema. La evidencia pública no decide. Un supervisor necesita un registro interno de estado previsto y un responsable de decisión. Las alertas deben comparar estado en ejecución y estado observado con esa expectativa, en vez de tratar cada ruta visible o invisible del mismo modo.
Supervisar también significa revisar cambios de alto impacto. La originación de prefijos, filtros de rutas, autorizaciones RPKI, sesiones de exchange y registros de contacto afectan a audiencias distintas, pero pueden interactuar. Un cambio de emergencia que restaura visibilidad puede crear inconsistencia de política. Una actualización de contacto que parece administrativa puede determinar si una contraparte llega a la persona correcta durante un evento de abuso o enrutamiento.
Este coste crece cuando los nombres son ambiguos. Un ticket que dice que «CPN está caído» no es accionable hasta que el informe identifica el ASN exacto, el prefijo, el punto de observación y el servicio afectado. Una supervisión sólida sustituye la etiqueta ambigua por un objeto técnico acotado. También registra lo desconocido, de modo que el equipo no confunda un alias público con un modelo completo de propiedad.
Coste de integración entre registros, enrutamiento y directorios públicos
El coste de integraciónsurge porque el plano de control se representa en varios sistemas. Los registros de ARIN aportan identidad y contactos de recursos numéricos. RIPEstat expone observaciones de recopiladores y proyecciones de registro. PeeringDB mantiene metadatos de interconexión autoactualizables. La configuración de router, los datos de IRR, la monitorización y los registros organizativos están fuera del conjunto público de fuentes.[1][5][8][12][15][19][22][23][27]
Cada sistema tiene su propio mecanismo de actualización, semántica y latencia. Un cambio de registro puede no aparecer inmediatamente en una proyección. Un cambio de router puede ser visible para los recopiladores antes de que un directorio público se actualice. Un alias de PeeringDB puede seguir siendo reconocible aunque cambie el equipo responsable. El trabajo de integración es reconciliar esas representaciones sin asumir que una base de datos controla todas las demás.
IPv4 e IPv6 añaden otra dimensión. AS11017 y AS32764 tenían ambas familias de protocolo en las observaciones de prefijos seleccionadas, mientras que AS54533 no tenía ninguna en la vista.[3][10][17] Los filtros, la monitorización, las autorizaciones de origen y las pruebas de alcanzabilidad deben cubrir ambas familias. Un flujo de trabajo que valida solo IPv4 puede reportar un cambio limpio y dejar IPv6 roto o expuesto sin aviso.
La integración también incluye contrapartes. Los operadores de exchange, vecinos observados, registros y usuarios pueden identificar la red con nombres distintos. Los runbooks deberían traducir nombres e identificadores antes de una incidencia. De lo contrario, los respondedores pierden tiempo demostrando que CPN, Cisco Public Sector Network, CIRL y la organización de registro se refieren a ámbitos superpuestos pero no idénticos.
Coste de mantenimiento y deriva del ciclo de vida
El mantenimientoes el trabajo recurrente de mantener registros y controles precisos después del despliegue inicial. Las fuentes históricas muestran que los prefijos observados y la visibilidad pueden cambiar a lo largo de periodos largos.[7][14][21] Alguna variación es esperable. La obligación de mantenimiento es asegurar que el cambio aprobado se propague a cada control dependiente y que el estado obsoleto se elimine de manera segura.
Los contactos de registro deben seguir siendo alcanzables y coherentes con el rol. Los inventarios de prefijos deben coincidir con la intención de router. Los filtros y objetos de ruta deben seguir las asignaciones. Los registros de PeeringDB deben reflejar política y ubicaciones reales. La monitorización debe conocer qué combinaciones ASN-prefijo se esperan. Las autorizaciones de RPKI, donde se usen, deben ser consistentes con orígenes y longitudes de prefijo válidos.[26]
Los recursos inactivos también requieren mantenimiento. Si AS54533 está intencionalmente inactivo, el estado de inactividad aprobado debería incluir controles para apariencia no autorizada, revisión de contactos y eventual retirada o reactivación. Un ASN olvidado no es gratuito. Puede acumular metadatos obsoletos, confundir a investigadores y contrapartes, o hacerse visible en condiciones que no espera ningún responsable actual.
El trabajo de ciclo de vida también se aplica a los alias. Un nombre de sector público o laboratorio puede sobrevivir al programa, al equipo o al propósito que lo creó. Quitar un nombre familiar demasiado rápido puede romper el reconocimiento; mantenerlo indefinidamente puede desinformar. La decisión correcta depende de requisitos de continuidad y debe quedar registrada. Los registros públicos deberían aportar suficiente verdad para coordinar sin fingir ser una historia organizativa completa.
Coste de gestión de excepciones
El coste de gestión de excepcionesaparece cuando el estado observado y el estado previsto no coinciden. Lo costoso suele no ser notar que cambió un número. Es determinar si el cambio es inocuo, planeado, causado externamente, visible parcial o evidencia de fallo de control.
Considérese un anuncio inesperado de AS54533. La primera respuesta no debe suponer secuestro, recuperación o despliegue. Debe verificarse el prefijo exacto, el origen, la cobertura del recopilador, el estado de registro, la autorización de origen y la autoridad de cambio, junto con el contacto de operador. De igual forma, si AS11017 desaparece de un subconjunto de recopiladores, los respondedores deberían distinguir retirada de origen, filtrado ascendente, validación de rutas, problemas de exchange y limitaciones de observación antes de declarar una caída de red.
Las excepciones cruzan límites de propiedad. Un operador puede controlar el origen pero no la política ascendente, la fibra de intercambio, el recopilador o la ruta remota del usuario. Por ello, el mapa de escalamiento debe incluir contexto técnico y organizativo. Los registros públicos y de PeeringDB pueden ayudar a ubicar contactos, pero una gestión de excepciones fiable requiere canales probados y autoridad para actuar.
El coste también es cognitivo. Nombres similares invitan a revisar un ASN equivocado o aplicar un cambio correcto para un rol distinto. Una red de laboratorio puede tolerar un experimento que sería inaceptable en una ruta de servicio público. Un recurso inactivo puede necesitar una alerta ante cualquier visibilidad, mientras que uno activo puede requerir umbrales según prefijos y vecinos esperados. Tratar los tres registros como una única red no diferenciada aumenta la probabilidad de una respuesta rápida pero incorrecta.
Exactitud del registro, RPKI y metadatos de seguridad
La guía RPKI de ARIN explica cómo los titulares de recursos pueden crear autorizaciones de origen y cómo los operadores pueden usar validación de origen de rutas.[26] El marco relaciona la autoridad de recursos con la validación de seguridad de enrutamiento. No elimina la responsabilidad operativa. Las autorizaciones necesitan objetivos de origen y longitudes de prefijo precisos, los routers necesitan una política explícita de validación y las excepciones requieren manejo controlado.
No se hace aquí ninguna afirmación específica de cobertura ROA de CPN. El conjunto de evidencia congelada establece el marco general y los tres registros de registro, pero no proporciona un inventario completo y validado de autorizaciones de origen de rutas de CPN. Sería irresponsable presentar la superficie como protegida o no protegida por esa base.
La distinción importante es entre exactitud de identidad y validez de ruta. Un contacto correcto en ARIN no hace válida una ruta. Un ROA válido no prueba que la ruta sea disponible o de buen rendimiento. Una ruta observada por recopiladores no prueba que el origen estuviera autorizado. Estos controles se complementan porque responden preguntas distintas.
La continuidad de metadatos de seguridad también tiene requisitos de mantenimiento. Claves, certificados, cuentas de rol y propiedad de contactos pueden expirar o volverse inaccesibles. Una configuración puede seguir técnicamente correcta mientras que las personas autorizadas para mantenerla hayan cambiado. Los procedimientos de recuperación deberían cubrir estado de enrutamiento y autoridad de control.
Para una superficie de tres AS, el patrón mínimo responsable es un estado previsto por recurso. Cada ASN debería tener estados previstos documentados, orígenes y prefijos aprobados, política de metadatos de seguridad, propietario de contacto y fecha de revisión. Los nombres compartidos pueden simplificar el descubrimiento, pero no deben sustituir controles específicos por recurso.
Registro de modos de fallo
El siguiente registro describe clases de fallo plausibles y pasos de verificación. No es una afirmación de que ocurriera algún evento en una red etiquetada como CPN.
1. Deriva de contacto del registro
Un contacto técnico, de enrutamiento o de abuso listado puede quedar inalcanzable mientras el ASN siga registrado correctamente. Se deben probar periódicamente los canales designados, conservar alternativas por función y registrar quién mantiene las correcciones. La precisión pública forma parte de la preparación ante incidencias, no de una mera mejora administrativa.
2. Colapso de la identidad entre directorio y registro
Un respondedor puede tratar CPN, CSN Support Services, Cisco Public Sector Network y CIRL como nombres legales intercambiables. Es necesario que tickets y runbooks citen el ASN exacto y la fuente. Las lagunas de titularidad no resueltas deben escalarse en lugar de rellenarse con inferencias.
3. Cambio en un ASN incorrecto
Nombres similares pueden provocar que un cambio de ruta, filtro o monitorización se aplique al ASN equivocado. Use revisión por pares que verifique ASN, familia de prefijos, rol previsto y propietario del cambio de forma conjunta. Una orden correcta sobre una identidad incorrecta sigue siendo un fallo de control.
4. Desaparece una ruta activa esperada
Un prefijo esperado visible de AS11017 o AS32764 puede desaparecer de los recopiladores seleccionados. Compare múltiples puntos de observación, telemetría de operador y estado ascendente antes de declarar una pérdida amplia. Mantenga la diferencia entre visibilidad externa y servicio de extremo a extremo.
5. Aparece un ASN previsto como inactivo
Un ASN que se suponía inactivo puede empezar a originar un prefijo. Verifique si la aparición está aprobada, qué prefijo está implicado y si los metadatos de seguridad coinciden. Cualquier automatización debería alertar y retener, no suprimir automáticamente la ruta ni legitimar la excepción sin revisión.
6. Visibilidad parcial del recopilador
Una ruta puede ser visible en algunos pares RIS y no aparecer en otros por política o topología. Evite conclusiones binarias globales basadas en una vista parcial. Correlacione los datos del recopilador con puntos de observación relevantes para usuarios reales.
7. Falla de paridad IPv4/IPv6
Un cambio operativo puede tener éxito para IPv4 y fallar para IPv6, o viceversa. Mantenga inventarios, filtros, pruebas y alertas separados por familia. No inferir continuidad dual-stack a partir del estado de una sola familia de rutas.
8. Deriva del inventario de prefijos
El inventario de origen aprobado puede divergir de los prefijos observados tras una migración o desagregación. Conciliar asignaciones del registro, intención de enrutamiento, metadatos de seguridad y observaciones externas. Trate los prefijos extra y faltantes no explicados como clases de excepción distintas.
9. Desajuste de longitud de prefijo
Una ruta más específica puede ser prevista operativamente pero rechazada por validación o filtros. Pruebe longitudes máximas autorizadas y políticas de contrapartes antes de cambiar. Las excepciones de emergencia deben tener caducidad y revisión para que una extensión temporal no se convierta en permanente.
10. Retraso en la autorización de origen
El enrutamiento puede cambiar antes de que el metadato de seguridad correspondiente esté listo, provocando rutas inválidas o rechazadas. Secuencie cambios de autorización y enrutamiento con puntos de verificación. Una reversión debe restaurar ambos planos, no solo la configuración del router.
11. Objeto IRR o política obsoleto
La etiqueta AS-CPN o datos de políticas de enrutamiento relacionados pueden no coincidir con la intención de origen actual. Las contrapartes pueden generar filtros desde objetos antiguos. Asigne un propietario a cada representación pública de política y compárelo con el estado aprobado.
12. Deriva de exchanges de PeeringDB
Una presencia de exchange listada puede persistir tras cambios de sesión o puerto. Los respondedores e interesados pueden seguir una entidad desactualizada. Verifique ubicaciones y campos de política como parte de revisiones periódicas del ciclo de vida de interconexión.
13. Mala clasificación del vecino observado
Un vecino observado por recopilador puede describirse como proveedor o par contratado sin evidencia. Mantenga separadas las observaciones de relaciones comerciales. Las afirmaciones contractuales requieren confirmación de contrato o de la primera parte, no solo adyacencia BGP.
14. Fuga del límite entre investigación y servicio
Si un rol de laboratorio y un rol de servicio comparten herramientas, un experimento podría afectar a un entorno más restringido. Defina límites de exportación de rutas, direcciones, acceso y cambios. El alias público no prueba que esas salvaguardas existan; identifica la pregunta.
15. Exceso de alcance en política de emergencia
Durante una pérdida de alcanzabilidad, un operador puede ampliar filtros o anuncios más allá del alcance previsto. Requiera una autoridad definida, un cambio acotado, verificación de telemetría y caducidad. La presión de recuperación no debe borrar restricciones específicas por recurso.
16. Colisión de nombre en monitorización
Los paneles pueden agregar todos los objetos etiquetados como CPN y ocultar qué ASN cambió. Fije alertas clave en identificadores inmutables y prefijos, con alias como contexto. Los equipos deben trazar cada alarma a la observación exacta.
17. Desajuste de tiempo de observación
Registro, PeeringDB y RIPEstat pueden capturarse en tiempos distintos y parecer contradictorios. Registre sellos temporales y latencia de actualización. Un estado posterior no debe reescribir lo que mostró una fuente anterior.
18. Transferencia de propiedad incompleta
Una transición de equipo o proveedor puede trasladar acceso de router mientras que el registro, el directorio o credenciales de seguridad sigan con personal previo. Use una lista de verificación de transferencia que cubra control técnico, contactos públicos, claves, documentación y autoridad de escalamiento.
19. Fin de camino sin contacto de abuso
Un informante externo puede llegar a una dirección obsoleta o sin monitorización. Pruebe los canales de abuso de forma independiente al escalamiento interno. Defina cómo autenticar, priorizar y enlazar reportes con el ASN correcto sin exponer arquitectura privada.
20. Dependencia común oculta por múltiples ASNs
Tres identidades pueden parecer resilientes mientras dependen de la misma upstream, instalación, sistema de acceso u operador. Mapee dependencias compartidas antes de afirmar separación. La diversidad de ASN es una propiedad de identificador, no prueba de redundancia física u organizativa.
21. El estado de recuperación no se preserva
Una configuración operativa restaurada manualmente sin actualizar la fuente de verdad duradera puede hacer que el siguiente despliegue reintroduzca el fallo. La recuperación debe incluir persistencia de configuración, reconciliación de registros y una prueba que sobreviva a la automatización normal.
22. La descripción pública no se alinea con el rol operativo
Una etiqueta de sector público o laboratorio puede permanecer cuando el propósito real cambió. Las contrapartes toman decisiones con contexto obsoleto. Revise alias y descripciones con la misma seriedad que los contactos de enrutamiento.
23. Visibilidad confundida con validez
Una ruta vista por muchos recopiladores puede seguir siendo no prevista o no correctamente autorizada. Combine observación con intención de origen y metadatos de seguridad. Alta visibilidad es evidencia de propagación, no de legitimidad.
24. La no visibilidad confundida con retirada
Un ASN no observado puede seguir reservado, usado de forma privada, visible en otra parte o retirado temporalmente. No elimine registros o controles solo porque un servicio de datos muestre ausencia de ruta. Requiera autoridad explícita de ciclo de vida.
Coordinación del ciclo de vida y riesgo de dependencia
La dependencia del operador no se limita a hardware o contratos comerciales. Puede surgir de identidades, políticas y conocimiento operativo acumulados. Un equipo puede saber que un alias mapea a un ASN determinado, que un prefijo es esperado solo durante un evento o que un contraparte requiere un filtro especial. Si ese conocimiento vive solo en la memoria individual, cambiar personal o proveedores aumenta el riesgo.
La superficie CPN de tres AS hace visible esa dependencia. ARIN, RIPEstat y PeeringDB usan identificadores estables, pero sus semánticas difieren.[1][8][15][22][23][27] Una organización que automatiza una representación sin conservar las otras puede quedar atrapada en un flujo de trabajo frágil. Un operador de reemplazo puede heredar acceso de router pero no el razonamiento detrás de un recurso inactivo, un alias público o una excepción.
Reducir la dependencia exige evidencia portable. La unidad útil es un dossier de recurso que contenga identidad, rol previsto, prefijos aprobados, representaciones públicas, política de seguridad, dependencias, pruebas, condiciones de reversión y propietarios con responsabilidad. El dossier debe distinguir entre hechos copiados de sistemas externos y decisiones internas. También debe indicar cuándo se verificó por última vez la evidencia.
Las decisiones de ciclo de vida necesitan criterios de salida. Si un ASN se retira, qué observaciones confirman la retirada, qué registros públicos permanecen por continuidad y cuándo revocar credenciales. Si un rol cambia, qué contrapartes y sistemas deben actualizarse. Si una identidad de laboratorio pasa a ser relevante para producción, qué controles de fiabilidad y gobernanza deben añadirse antes de que usuarios dependan de ella?
Esta disciplina trata los recursos numéricos como activos operativos cuyo valor depende de registros precisos y sistemas ejecutables mantenibles. Evita dos errores opuestos: suponer que el registro por sí solo garantiza operación y tratar la registración como irrelevante porque solo importan los paquetes. Los paquetes necesitan identidades únicas, cambios auditables y controles recuperables.
Un marco práctico de evaluación
Un revisor que evalúe la superficie de CPN debería empezar con seis preguntas de evidencia.
Primero,identidad: ¿el mapeo exacto entre ASN, etiqueta de registrante, alias y equipos responsables está documentado? Las fuentes públicas establecen los identificadores, pero las fronteras legales y organizativas siguen intencionalmente limitadas.[1][8][15][22][23]
Segundo,estado previsto: ¿cada ASN se espera activo, inactivo, en transición o retirado, y qué prefijos y protocolos le corresponden? Las observaciones externas dan un punto de comparación, no la respuesta.[2][3][9][10][16][17]
Tercero,estado en ejecución: ¿qué muestran telemetría de operador, recopiladores de rutas y sondas orientadas al usuario? Los datos de RIS son valiosos porque observan el sistema público de enrutamiento desde varios recopiladores, pero siguen siendo parciales.[4][6][11][13][18][20][27]
Cuarto,seguridad y política: ¿las autorizaciones de origen, filtros y registros públicos de política de enrutamiento están alineados con la intención aprobada? La guía general de RPKI describe el mecanismo de control, mientras que la garantía por recurso exige un inventario verificado.[26]
Quinto,continuidad: ¿otra persona autorizada puede recuperar operación, contactos y registros públicos sin depender de conocimiento no documentado? La evidencia histórica muestra por qué los cambios de estado deben seguir siendo explicables con el tiempo.[7][14][21]
Sexto,resultado: ¿qué resultado de usuario o servicio se mide realmente? Ni un registro, ni un alias público, ni una ruta observada ni un artículo general de tecnología de sector público de Cisco establecen un resultado de producción de clientes.[24][25] Las afirmaciones de resultado necesitan evidencia directa de carga de trabajo, servicio o partes interesadas.
Una respuesta madura suele contener incertidumbre. Eso es preferible a una precisión falsa. El objetivo del marco es convertir la incertidumbre en trabajo de verificación con nombre: identificar el recurso, comparar estado previsto y observado, probar el control, registrar al propietario y preservar la ruta de recuperación.
La imagen es contexto, no evidencia de red
La fotografía destacada muestra el edificio 10 de la sede de Cisco en San José. Se usa porque la evidencia de directorio público aporta dos registros numerados de CPN con aliases relacionados con Cisco. La imagen no muestra CPN, CSN Support Services, AS11017, AS32764, AS54533, una sesión de intercambio de peering, una sesión BGP, un laboratorio de enrutamiento, un servicio de sector público, infraestructura privada, controles de seguridad, una incidencia o un rendimiento medible. No debe leerse como prueba de que el edificio fotografiado hospeda o opera cualquier recurso discutido aquí.
Conclusión
La narrativa pública de CPN no es un perfil corporativo simple. Es una superficie de control de tres AS en la que la identidad del registro, los aliases públicos, la visibilidad de rutas y la metadata de interconexión no se integran en una única narrativa organizativa incontrovertible. ARIN registra AS11017, AS32764 y AS54533 bajo el mismo nombre CPN y la etiqueta de registrante CSN Support Services. PeeringDB aporta dos descripciones de rol con orientación Cisco a los recursos. RIPEstat observó dos como anunciados y uno sin anuncio en el tiempo seleccionado.[1][8][15][22][23][2][9][16]
Esa evidencia basta para un análisis operativo riguroso. Muestra por qué los registros de recursos numéricos deben ser precisos, por qué las rutas en ejecución tienen más peso que los nombres como evidencia de operación, y por qué la observación pública requiere un límite explícito de visibilidad. También muestra que un servicio fiable no se produce solo con identificadores.
Por ello la conclusión más defendible es acotada. CPN tiene un encaje real y técnicamente significativo en directorio, enrutamiento, peering y capas de continuidad. Los datos públicos apoyan el análisis de esos controles y de sus costes. No apoyan afirmaciones sobre arquitectura privada, fiabilidad universal, resultados de clientes, propiedad legal más allá de los registros o el propósito de cada ASN. Mantener esos límites hace el informe más útil operativamente, no menos.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance