
Resumen
- El amortiguamiento convierte el historial reciente de retiradas en una penalización que decae y suprime una ruta al cruzar el umbral local; la cifra no demuestra legitimidad ni predice el comportamiento futuro.
- RFC 7196 recomienda umbrales mucho más conservadores que los antiguos y permite calcular sin suprimir, porque un ajuste excesivo puede transformar una convergencia normal en una pérdida prolongada de alcance.
Un historial se convierte en ejecución
RFC 2439 parte de un problema real del plano de control. Los cambios repetidos consumen capacidad del proceso de decisión y obligan a añadir o retirar entradas de reenvío. Bajo carga suficiente, un router en dificultades puede generar más trabajo para sus pares. Una implementación BGP no puede confiar en que el remitente la proteja de toda inestabilidad.
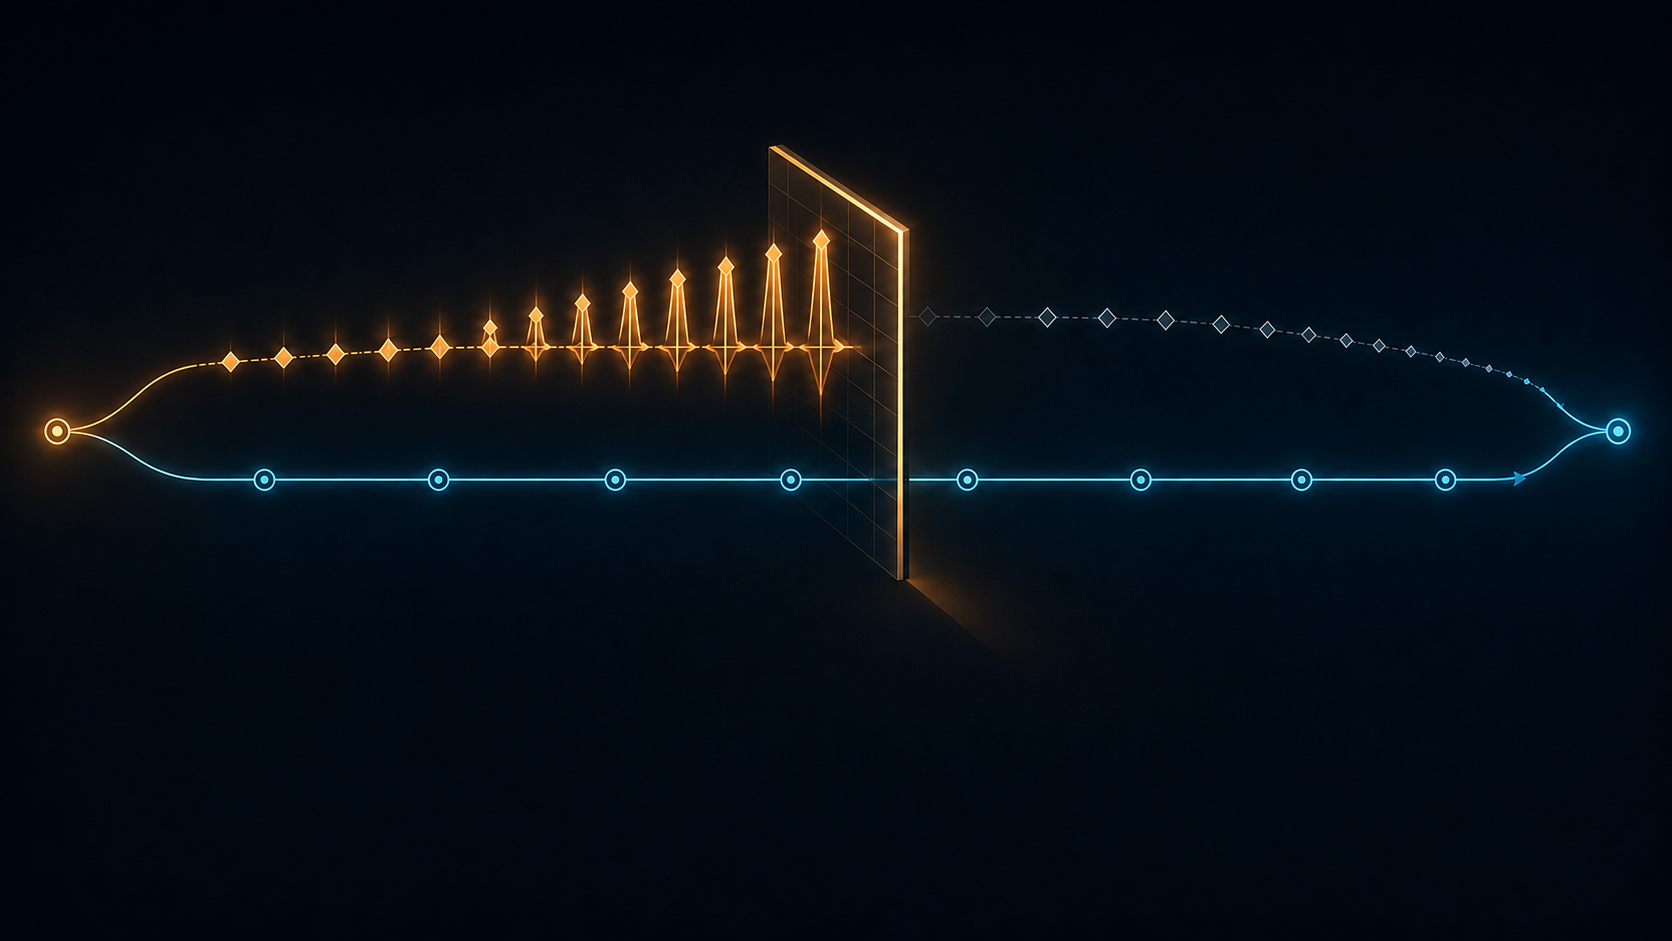
El mecanismo conserva una cifra de inestabilidad por ruta externa. La incrementa al retirar la ruta, la reduce exponencialmente mientras el estado no cambia, suprime por encima de un umbral y permite reutilizar por debajo de otro, con un tiempo máximo. RFC 2439 limita esta supresión a rutas recibidas de pares externos. Aplicarla a rutas aprendidas por IBGP o a anuncios posteriores a la selección puede crear bucles.
El alcance es local. El algoritmo no decide si el prefijo existe legítimamente; permite que una frontera rechace temporalmente una ruta porque su historia reciente superó la tolerancia configurada.
El umbral separa beneficiarios y costes
Se benefician el router y sus pares: reciben menos churn, decisiones y cambios de reenvío. El coste recae en el prefijo amortiguado y sus usuarios, que pueden perder un camino viable. La penalización refleja transiciones pasadas, no intención, culpa o inestabilidad futura demostrada.
RFC 7196 cita un experimento histórico de una semana en el que el 3 % de los prefijos generó el 36 % de los mensajes. Con un umbral de 6000, se midió una reducción del 19 % en la tasa de actualizaciones frente a no amortiguar y un 90 % menos de prefijos amortiguados que con 2000. Son resultados de ese experimento, no una descripción del Internet actual ni una promesa para cualquier red.
La norma exige que la constante interna de penalización máxima sea al menos 50000. También indica que las implementaciones existentes NO DEBERÍAN cambiar sus valores configurables predeterminados para no romper configuraciones vigentes. Los operadores que busquen un ajuste menos destructivo pero aún algo agresivo DEBERÍAN configurar al menos 6000; los conservadores, al menos 12000. Son recomendaciones, no garantías universales.
Observar antes de suprimir
Una implementación PUEDE ofrecer un modo que calcule pero no amortigüe. Así se ve qué prefijos quedarían suprimidos sin retirar alcance. La observación queda separada de la ejecución y permite medir población afectada, convergencia normal, caminos alternativos y tiempo hasta la reutilización.
El límite de seguridad también es explícito. Un atacante puede generar oscilaciones falsas para provocar el amortiguamiento de un prefijo víctima. RFC 7196 dice que parámetros conservadores deberían mitigar ligeramente ese riesgo; no afirma que autentiquen actualizaciones, identifiquen al atacante o eliminen el ataque.
Evidencia y límites
RFC 2439 define el modelo, la memoria por ruta, los umbrales, el decaimiento y el alcance. RFC 7196 aporta mediciones posteriores, parámetros revisados y el modo de cálculo. RFC 4271 da el contexto BGP. Poder, autorización, beneficiarios, costes y control son análisis derivados de esas fuentes.
Los textos no revelan la configuración de una red concreta, no prueban que una ruta inestable sea maliciosa y no establecen un umbral seguro universal. Muestreo, implementación, topología y caminos alternativos alteran el resultado.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance