
Zusammenfassung
- Der von einem Reflektor gemeldete Wert ist die Sicht eines Beobachters in einem Adressraum zu einem Zeitpunkt, nicht die universelle Außenadresse des Endpunkts.
- RFC 3424 verlangt für temporäre UNSAF-Verfahren begrenzten Zweck, Ausstiegsplan, Sprödigkeitsanalyse, Anforderungen an die Dauerlösung und Erfahrungen aus realem Betrieb.
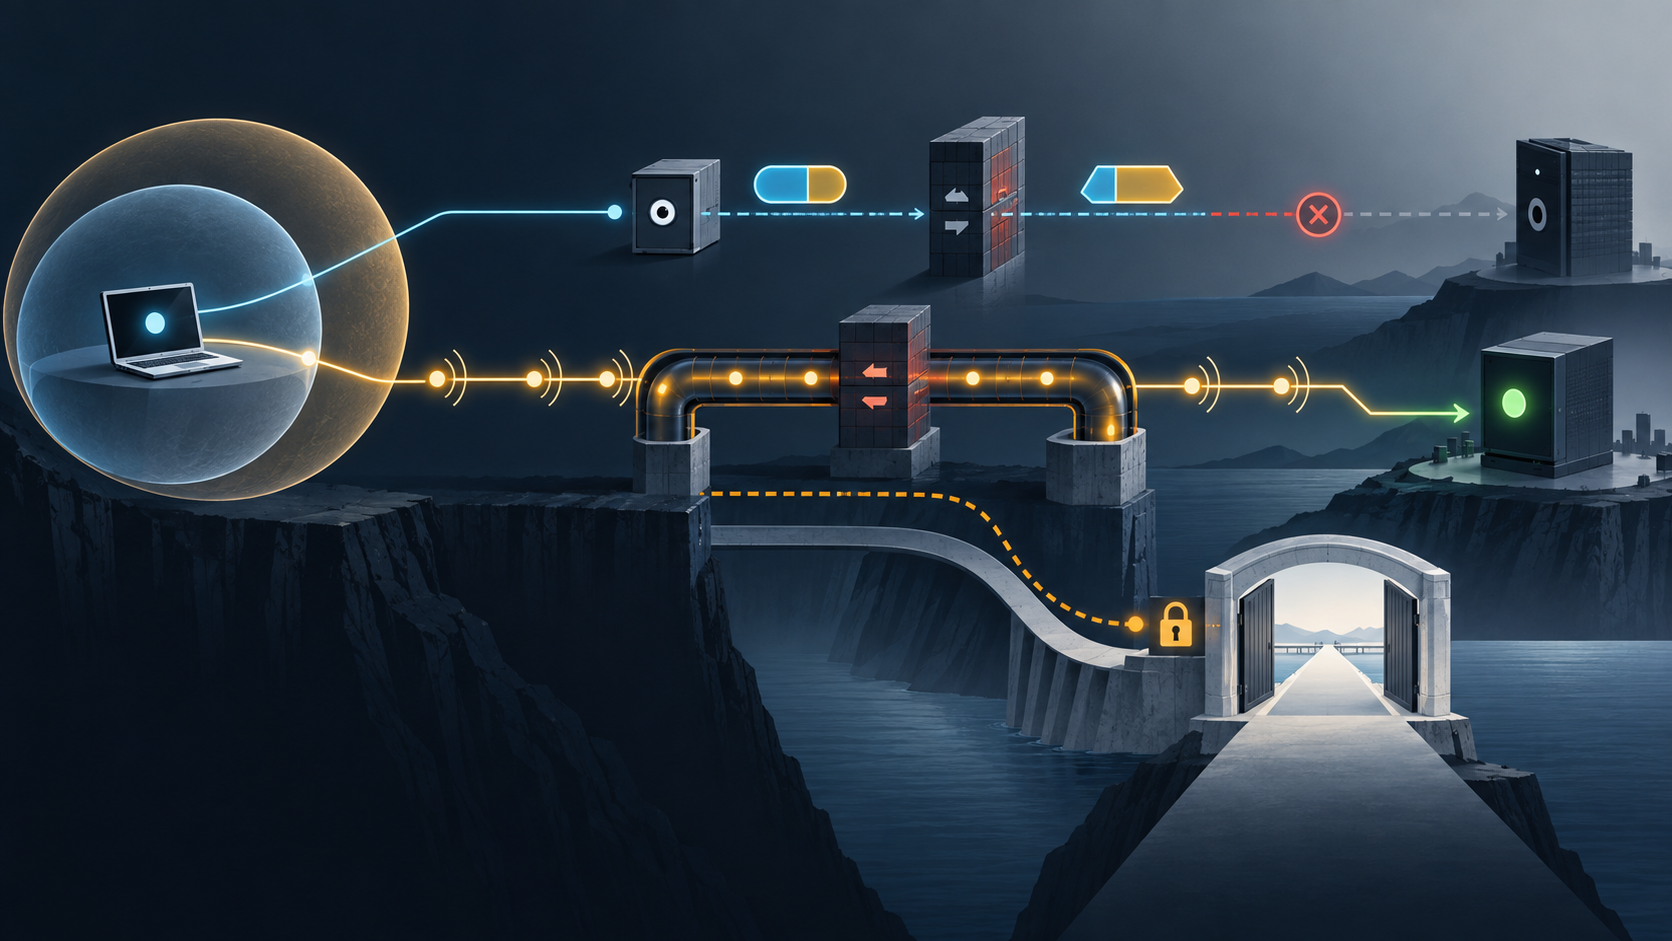
Die beiden Endpunkte waren erreichbar. Trotzdem scheiterte die Verbindung, sobald der Adressreflektor ausfiel. Ein Dienst, der ursprünglich nur eine Information liefern sollte, war unbemerkt in die Verfügbarkeitsbedingung jeder Sitzung gerutscht.
RFC 3424 wurde im November 2002 als Informational-Dokument des IAB veröffentlicht. Es behandelt Unilateral Self-Address Fixing: Ein Endpunkt versucht über einen NAT hinweg zu bestimmen oder zu korrigieren, unter welcher Adresse und welchem Port er in einem anderen Realm erscheint. Das Dokument ist kein Internet Standard und kein Versprechen allgemeiner NAT-Durchdringung. Es beschreibt die Schuld, die ein kurzfristiger Workaround aufnimmt.
Der Beobachter kennt nur seine Kante
Der NAT hält den Übersetzungszustand. Ein Client sendet zu einem kooperierenden Dienst, der den eingetroffenen Source-Tuple zurückmeldet. Das ist eine konkrete Messung. Der Dienst kennt jedoch weder die interne Regel des NAT noch ihre Lebensdauer oder ihre Anwendung für ein anderes Ziel.
Reflektor und späteres Ziel können hinter verschiedenen Übersetzungs- und Policy-Grenzen liegen. Das Ziel kann einen anderen Tuple sehen oder überhaupt kein Paket. Der reflektierte Wert beweist daher weder zielbezogene Erreichbarkeit noch Firewall-Erlaubnis, stabile Bindung, Transportaufbau oder Anwendungserfolg.
Auch ein authentisierter Reflektor erweitert die Reichweite seiner Aussage nicht. Er beweist, wer beobachtet hat. Aus „R sah M zur Zeit T“ wird dadurch nicht „M ist die Identität des Endpunkts“.
RFC 3424 formuliert die zugrunde liegende Topologie klar: Es gibt kein eindeutiges Außen eines NAT. Wer von einer öffentlichen Adresse spricht, muss Beobachtungspunkt, Route, Realm und Zeit mitführen.
Wartungsverkehr ist kein Policy-Beleg
Bindings können verfallen, zurückgenommen oder verändert werden. Deshalb erzeugen Verfahren Keepalives, wiederholen Abfragen oder halten auf Client und Dienst vermuteten Zustand. Diese Maßnahmen verlängern eine Annahme, ohne sie in eine Garantie zu verwandeln.
Der Reflektor ist nicht in den Middlebox-Mechanismus integriert. Er setzt voraus, dass vergangenes Verhalten künftiges Verhalten vorhersagt. Netzwechsel, Route, Timer, Ziel oder Gerätezustand können diese Prognose brechen.
Mit dem Dienst kommen DNS, Routing, Kapazität, Missbrauchsschutz und State-Konsistenz in die kritische Kette. Die ursprünglichen Endpunkte teilen nun ihr Schicksal mit einer zusätzlichen Komponente. Das ist Fate Sharing, keine neutrale Messung.
Ein beantworteter Keepalive belegt eine Wartungsaktion auf einem Pfad. Er belegt keine dauerhafte Eingangsberechtigung. Wird nur der endgültige Verbindungserfolg gemessen, verschwindet die neue Fehlerdomäne hinter ihrem eigenen Reparatureffekt.
Policy und Durchquerung brauchen getrennte Quittungen
Ohne explizite Kommunikation mit der Middlebox kann UNSAF nicht sicherstellen, dass eingehender Verkehr unter der vorgesehenen Policy-Aufsicht durchgelassen wird. Mapping-Entdeckung ist nicht Autorisierung.
Das ist kein pauschales Urteil gegen Traversal. Es ist eine Grenze der Aussagekraft. Ein offenes Binding, ein erfolgreicher Connectivity Check, ein etablierter Transport, eine authentisierte Anwendung und ein nützliches Ergebnis sind verschiedene Ereignisse.
Eine Anwendung kann über beobachtete Nebeneffekte eine Sicherheitsfunktion umgehen, deren Policy sie nicht abfragen kann. Gleichzeitig kann ein Betreiber undurchsichtige Regeln zur Voraussetzung machen, ohne dem Client einen überprüfbaren Entscheid zu geben. Explizite Zuordnung ist auf beiden Seiten besser als Erfolg als Ersatz für Autorität.
Fünf Fragen vor dem dauerhaften Betrieb
Erstens braucht der Mechanismus ein präzises, begrenztes Problem. Ein allgemeines Versprechen für NAT Traversal entfernt den natürlichen Endpunkt und hält die Abhängigkeit am Leben.
Zweitens verlangt RFC 3424 eine Exit- oder Übergangsstrategie. Mit Einführung der richtigen Technik sollte die Nutzung sinken. Eigentümer, Messgröße, Schwelle, Reihenfolge und Abschalttest gehören zum Startbeschluss.
Drittens muss Sprödigkeit bilanziert werden: zusätzliche Dienste, Cross-Layer-Kopplung, Debugging, Migration und Fehlerausbreitung. Der glückliche Ablauf allein beschreibt die Architektur nicht.
Viertens soll das Provisorium Anforderungen an eine tragfähige Langzeitlösung liefern und zu ihr beitragen. Ein Behelf, der nur Nutzer sammelt, sammelt Lock-in.
Fünftens sind eingesetzte NAT-Verhaltensweisen und Betriebserfahrungen zu untersuchen. Running Code begrenzt abstrakte Ansprüche; ein erfolgreicher Fall darf aber nicht verallgemeinert werden.
Die fünf Fragen geben dem Provisorium eine Pflicht, die normale Feature-Planung oft vergisst: Es muss erklären, unter welchen Beweisen es Macht verliert.
Spätere Werkzeuge versprachen weniger und belegten mehr
RFC 3489 beschrieb das frühe STUN mit breiterem Lösungsanspruch. RFC 5389 ersetzte es, benannte STUN als Session Traversal Utilities for NAT und behandelte es als Werkzeug eines definierten Usage statt als vollständige Traversal-Lösung. RFC 8489 erneuerte das Werkzeug, nicht die Behauptung einer globalen Endpunktadresse.
ICE sammelt Host-, server-reflexive und relayed Candidates, tauscht sie aus und prüft Candidate Pairs. Das ausgewählte Paar belegt Konnektivität für diese ICE-Sitzung unter diesen Bedingungen. Es garantiert weder dieselbe Route in Zukunft noch die Annahme durch die Anwendung.
PCP erlaubt eine ausdrückliche Mapping-Anforderung. Damit wird der Middlebox-Control sichtbarer als bei einer abgeleiteten Regel. Eine gewährte Abbildung ist trotzdem keine Bestätigung des Remote-Endpunkts.
Die schmalen Begriffe sind Absicht: Utility, Candidate, Check, Selected Pair, Granted Mapping. Jede Bezeichnung bewahrt die Grenze ihres Belegs.
Zwölf Datensätze für einen belastbaren Befund
Die Kette hält lokalen Interface- und Transport-Tuple fest. Sie nennt Reflektor, Route und Realm und speichert Mapping, Zeitpunkt sowie Lebensdauerannahme. Eine explizite Middlebox-Regel bekommt einen eigenen Nachweis.
Dann folgen Zielidentität und zielseitige Beobachtung, Candidate-Pair-Test, Transportaufbau, authentisierter Anwendungsaustausch und sichtbares Ergebnis. Später Erfolg darf frühere Annahmen nicht rückwirkend zertifizieren.
Retry, Ablauf, Netz- und Pfadwechsel gehören ebenfalls in die Prüfung. Am Ende stehen Eigentümer, Umfang und Retirement Trigger sowie der Nachweis, dass die Nutzung tatsächlich sinkt oder beendet wurde.
Ohne diese letzte Zeile ist „temporär“ keine Systemeigenschaft.
Beweisgrenze
RFC 3424 ist keine aktuelle NAT-Erhebung und beweist nichts über einen genannten Hersteller, Betreiber, Dienst oder Vorfall. Es erklärt weder IPv6 noch STUN, TURN, ICE oder PCP zum universellen Ausstieg. Reflektion ist keine Identität, ein Connectivity Check keine Anwendungsautorisierung, ein Keepalive keine stabile Policy.
Heng Lus Prinzipien der minimalen Anfangsspezifikation, lokaler künftiger Entscheidungen, freiwilliger Einführung und des Vorrangs laufender Implementierung dienen als offengelegte Analyseperspektive. Sie liefern keine Deployment-Daten. Ihre Anwendung begrenzt die Autorität des Hilfsmittels und bindet Erweiterungen an überprüfbare Ergebnisse.
Quellen
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3424.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3424/?format=json
- https://datatracker.ietf.org/doc/rfc3424/
- https://datatracker.ietf.org/doc/rfc3424/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.rfc-editor.org/errata_search.php?rfc=3424
- https://www.rfc-editor.org/info/rfc3424
- https://www.rfc-editor.org/rfc/rfc2663.html
- https://www.rfc-editor.org/rfc/rfc2993.html
- https://www.rfc-editor.org/rfc/rfc3022.html
- https://www.rfc-editor.org/rfc/rfc3235.html
- https://www.rfc-editor.org/rfc/rfc3424.html
- https://www.rfc-editor.org/rfc/rfc3424.txt
- https://www.rfc-editor.org/rfc/rfc3489.html
- https://www.rfc-editor.org/rfc/rfc4787.html
- https://www.rfc-editor.org/rfc/rfc5245.html
- https://www.rfc-editor.org/rfc/rfc5389.html
- https://www.rfc-editor.org/rfc/rfc6887.html
- https://www.rfc-editor.org/rfc/rfc8445.html
- https://www.rfc-editor.org/rfc/rfc8489.html
- https://www.rfc-editor.org/rfc/rfc9799.html
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten