
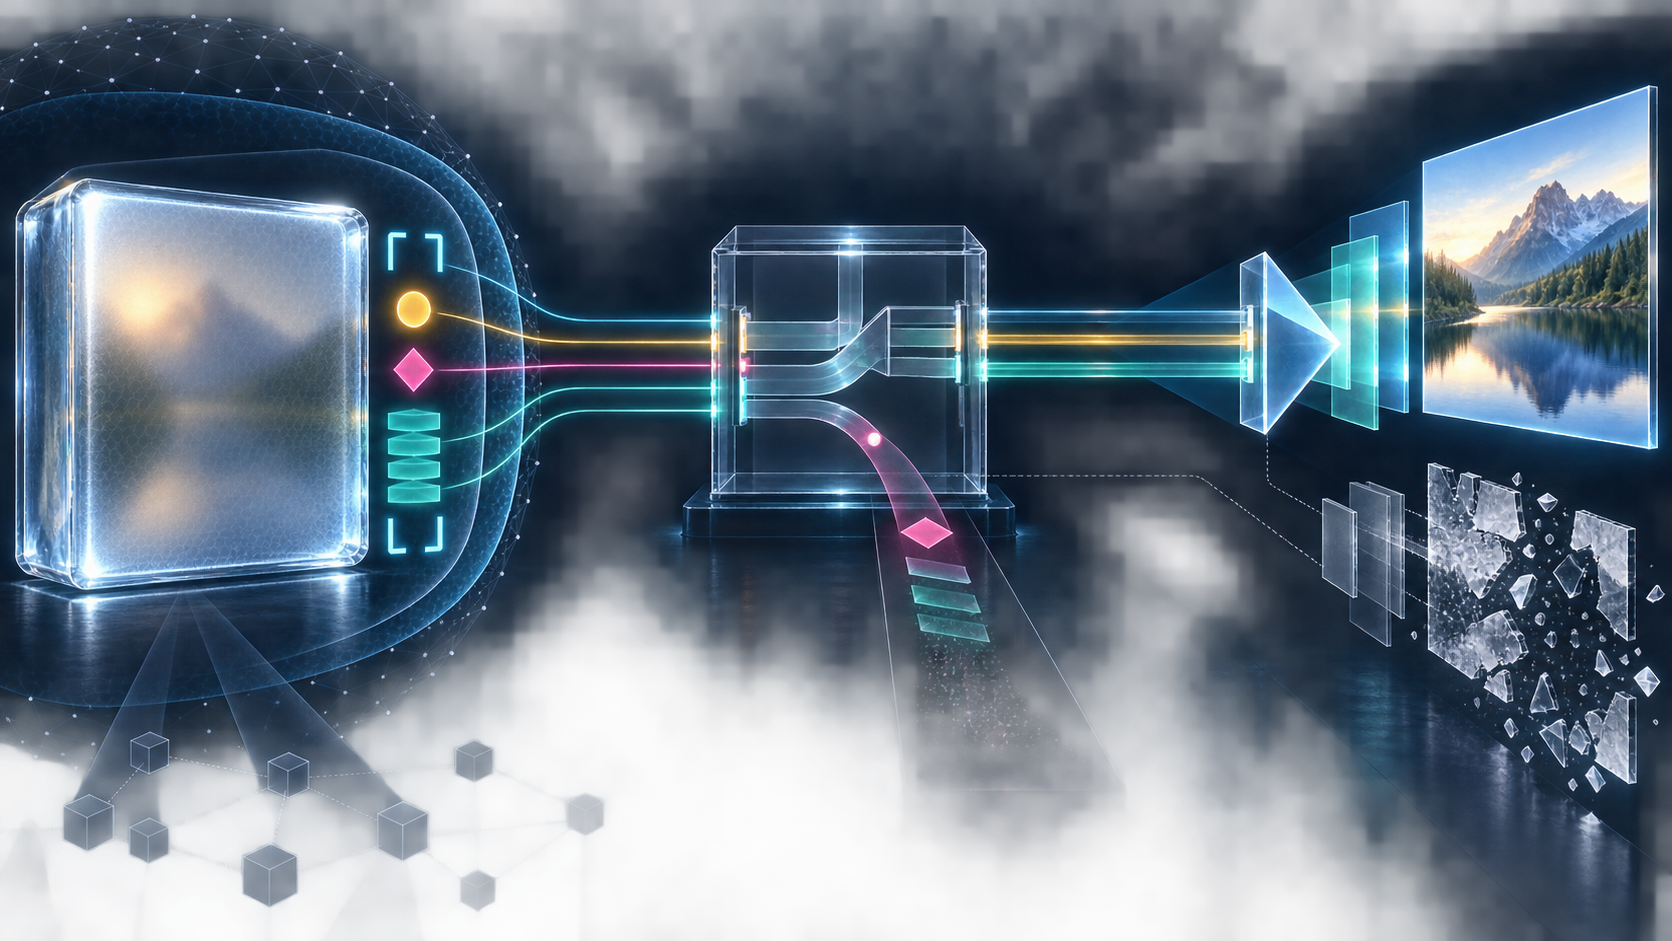
Zusammenfassung
- RFC 9626 legt eine kleine Beschreibung von Frame-Grenzen, zeitlicher Unabhängigkeit, Verwerfbarkeit und Schichten außerhalb des verschlüsselten Videopayloads ab, damit ein RTP-Switch ohne Bildzugriff entscheiden kann.
- SRTP kann Herkunft und Integrität dieser Beschreibung sichern und die Erweiterung verschlüsseln. Es beweist nicht deren Übereinstimmung mit dem Payload, den tatsächlichen Referenzzustand des Empfängers oder das dargestellte Ergebnis.
- Ein belastbarer Betriebsbeleg verbindet Aushandlung, senderseitige Extraktion, Sichtbarkeitspolitik, Switch-Entscheidungen, Zustellung, Decoderzustand und Anzeige.
Der Switch verwirft ein mit D markiertes Frame. Seine Protokolle zeigen eine gültig authentisierte Erweiterung, eine klare Überlastungslage und eine regelkonforme Entscheidung. Beim Empfänger bricht trotzdem eine Referenzkette ab.
Das ist kein Widerspruch. Der Switch kann belegen, wessen Aussage er erhalten und wie er darauf reagiert hat. Er kann nicht aus eigener Anschauung belegen, dass die Aussage den verschlüsselten Codec-Zustand richtig beschrieb.
RFC 9626 wurde im März 2025 als Experimental veröffentlicht. Der Entwurf löst ein praktisches Problem privater Videokonferenzen: Ein zentraler RTP-Switch muss aktive Sprecher auswählen, Streams wechseln und bei Überlastung Schichten reduzieren, soll aber den Ende-zu-Ende-verschlüsselten Bildinhalt nicht erhalten.
Die Video-Frame-Marking-Erweiterung exportiert deshalb nur jene Struktur, auf die der Switch reagieren darf. Das ist eine zweckgebundene Kompetenz. Aus dem Zugriff auf Metadaten folgt weder Zugriff auf das Bild noch Autorität über dessen Wahrheit und Wirkung.
Die Bits tragen unterschiedliche Beweislasten
Die Kurzform enthält S, E, I und D. S und E markieren erstes und letztes Paket eines Frames innerhalb einer Schicht. I erklärt das Frame für unabhängig von zeitlich früheren Frames. D erklärt, der Sender wisse, dass dieses Frame entfernt werden könne, ohne den verbleibenden Strom undekodierbar zu machen.
Die Langform ergänzt B, TID, LID und TL0PICIDX. TID bezeichnet eine zeitliche Schicht, LID eine räumliche oder Qualitätsschicht. TL0PICIDX kennzeichnet ein Bild der zeitlichen Basisschicht oder das Basisbild, von dem eine Erweiterung abhängt. B bezeichnet einen Synchronisationspunkt einer höheren zeitlichen Schicht mit der Basis.
Kompaktheit bedeutet Auslassung. I sagt nur etwas über zeitliche Unabhängigkeit; eine räumliche Erweiterung kann weiterhin die niedrigere Schicht desselben Zeitpunkts benötigen. Höhere TID- oder LID-Werte nennen weder absolute Bildrate noch Auflösung oder Bitrate. Sie liefern auch keinen vollständigen Abhängigkeitsgraphen.
Bei B wird die Herkunft der Aussage besonders sichtbar. Für H.264 und H.265 lässt sich der Wert laut RFC nicht immer zuverlässig aus einer einfachen Prüfung der Payload-Header ableiten. Eine Implementierung kann eine interne Codec-Schnittstelle benötigen. Der Switch sieht das Ergebnis, aber nicht den internen Zustand, aus dem es stammt.
Authentizität ersetzt keinen Konformitätstest
RFC 9626 verlangt, dass Erweiterungswerte das im RTP-Payload Vorhandene repräsentieren. VP8, VP9, H.264 und H.265 besitzen Zuordnungsregeln; künftige Formate sollen ihre Schichten ebenfalls auf TID und LID abbilden. Diese Vorgabe begründet Interoperabilität und Verantwortung.
Sie schafft keine Selbstprüfung im verschlüsselten Netzabschnitt.
Vor der Verschlüsselung kann eine Testumgebung Payload-Deskriptoren oder interne Codec-Ereignisse mit den ausgegebenen Markierungen vergleichen. Ein Switch, der anschließend nur Chiffretext hält, kann I und D nicht generell gegen das Bild prüfen. Ein Zuordnungsfehler, veralteter Zustand oder eine Regression des Encoders kann als unveränderte und korrekt authentisierte Falschaussage eintreffen.
SRTP belegt, dass ein akzeptierter Peer die Bits lieferte und unbemerkte Manipulation verhindert wurde. Es erhebt die Behauptung dieses Peers nicht zur unabhängigen Codec-Beobachtung. „Echt vom Sender“ und „inhaltlich richtig“ sind zwei Prüfergebnisse.
Eine Release-Prüfung muss deshalb Negativfälle enthalten: I auf einem prädiktiven Frame, D auf einer Referenz, Grenzen im Widerspruch zu Zeitstempeln und RTP-Marker, unerklärte Indexsprünge, fehlende räumliche Schichten am Umschaltpunkt und der Ausfall jener internen Schnittstelle, aus der B stammt. Ein Test auf bloße Anwesenheit der Erweiterung ist semantisch wertlos.
Der Switch quittiert eine Handlung, nicht die Wahrnehmung
Bei Überlastung empfiehlt die RFC, mit D markierte Frames oder die höchsten zeitlichen und räumlichen beziehungsweise Qualitätsschichten zu verwerfen. Ein neu weitergeleiteter Stream soll an einem Punkt beginnen, an dem I für alle benötigten räumlichen Schichten gesetzt ist.
Das ist innerhalb des Modells sinnvoll. D enthält jedoch das Wissen des Senders, nicht den Referenzpuffer des Empfängers nach vorigen Verlusten. Ein schichtübergreifendes I eröffnet einen zulässigen Einstieg, garantiert aber nicht die pünktliche Ankunft jedes dafür nötigen Pakets oder einen fehlerfreien lokalen Decoder.
RFC 9627 ermöglicht einen Layer Refresh Request; ein FIR kann einen neuen Intra-Punkt anfordern. Eine Anforderung dokumentiert Regelungsabsicht. Erst Encoderreaktion, Übertragung, Decoderannahme und Darstellung dokumentieren Erholung.
Der vollständige Beleg reiht daher mehrere Quittungen aneinander: empfangene Markierung und Aushandlung, Überlastungseingang und Switch-Grund, tatsächlich zugestellte Pakete, fehlende oder vorhandene Referenzen und das erste rechtzeitig dargestellte Bild. Die Aussage „der SFU folgte dem Bit“ beantwortet nicht „der Teilnehmer sah den Stream“.
Sichtbare Metadaten machen Rhythmus zuverlässig beobachtbar
Unter SRTP werden Header-Erweiterungen authentisiert und können verschlüsselt werden. Ist der RTP-Switch selbst SRTP-Peer, kann er eine verschlüsselte Erweiterung nutzen, obwohl der private Medieninhalt Ende-zu-Ende verborgen bleibt. Andere Middleboxes auf dem Pfad sehen sie dann nicht.
Eine unverschlüsselte Markierung kann zusätzlichen Middleboxes optimiertes Verwerfen ermöglichen. Dafür legt sie Frame-Grenzen, Schichtwechsel und Intervalle unabhängiger Bilder als verlässliches Signal offen. Schlüsselbilder ließen sich aus den Größen verschlüsselter Pakete bereits statistisch vermuten. Eine explizite Markierung macht aus der Schätzung eine belastbare Beobachtung.
Verschlüsselte Pixel bedeuten daher nicht unsichtbares Medienverhalten. RFC 9335 stellt die vollständige Verschlüsselung von RTP-Header-Erweiterungen bereit; RFC 8871 beschreibt den Rahmen privater Medien. Wer die Struktur sehen darf, wie lange sie bleibt und wofür sie verwendet wird, bleibt eine verantwortete Produktentscheidung.
Der Kontext der Nummer ist Teil des Belegs
Die URI urn:ietf:params:rtp-hdrext:framemarking wird nach RFC 8285 über extmap ausgehandelt und erhält eine lokale Kennung. Dieselbe Nummer kann in einer anderen Sitzung etwas anderes bedeuten; auch die zulässige Richtung kann sich durch Offer/Answer-Aktualisierungen ändern.
Ein Paketmitschnitt ohne Aushandlung ist deshalb unvollständig. Für die Prüfung gehören URI, lokale Kennung, Richtung, Verschlüsselungswahl und Gültigkeitszeit zusammen. Vertraute Bitmuster beweisen keine Anwendung von RFC 9626, wenn die Erweiterung dort nicht aktiv ausgehandelt war.
RFC 9628 bindet die skalierbare VP9-Struktur an dasselbe Vokabular. Ein Encoder-Update kann die Gewinnung der Bits, ein SFU-Update deren Verbrauch verändern. Beide Komponenten bilden eine gemeinsame, versionierte Freigabefläche, selbst wenn das Drahtformat gleich bleibt.
Sources
- RFC 9626 — Video Frame Marking RTP Header Extension
- RFC 9626 — Status und Errata
- IETF Datatracker — Verlauf von RFC 9626
- RFC 9626 — kanonischer Text
- RFC 9626 — kanonisches XML
- RFC 8285 — RTP-Header-Erweiterungen
- RFC 9335 — vollständige Verschlüsselung von RTP-Erweiterungen
- RFC 3711 — Secure Real-time Transport Protocol
- RFC 8871 — private Medien in PERC
- RFC 7667 — RTP-Topologien
- RFC 9627 — Layer Refresh Request
- RFC 9628 — RTP-Payloadformat für VP9
- Heng Lu — Minimum Initial Specification
- Heng Lu — Running-Code Primacy
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten