
Auf einen Blick
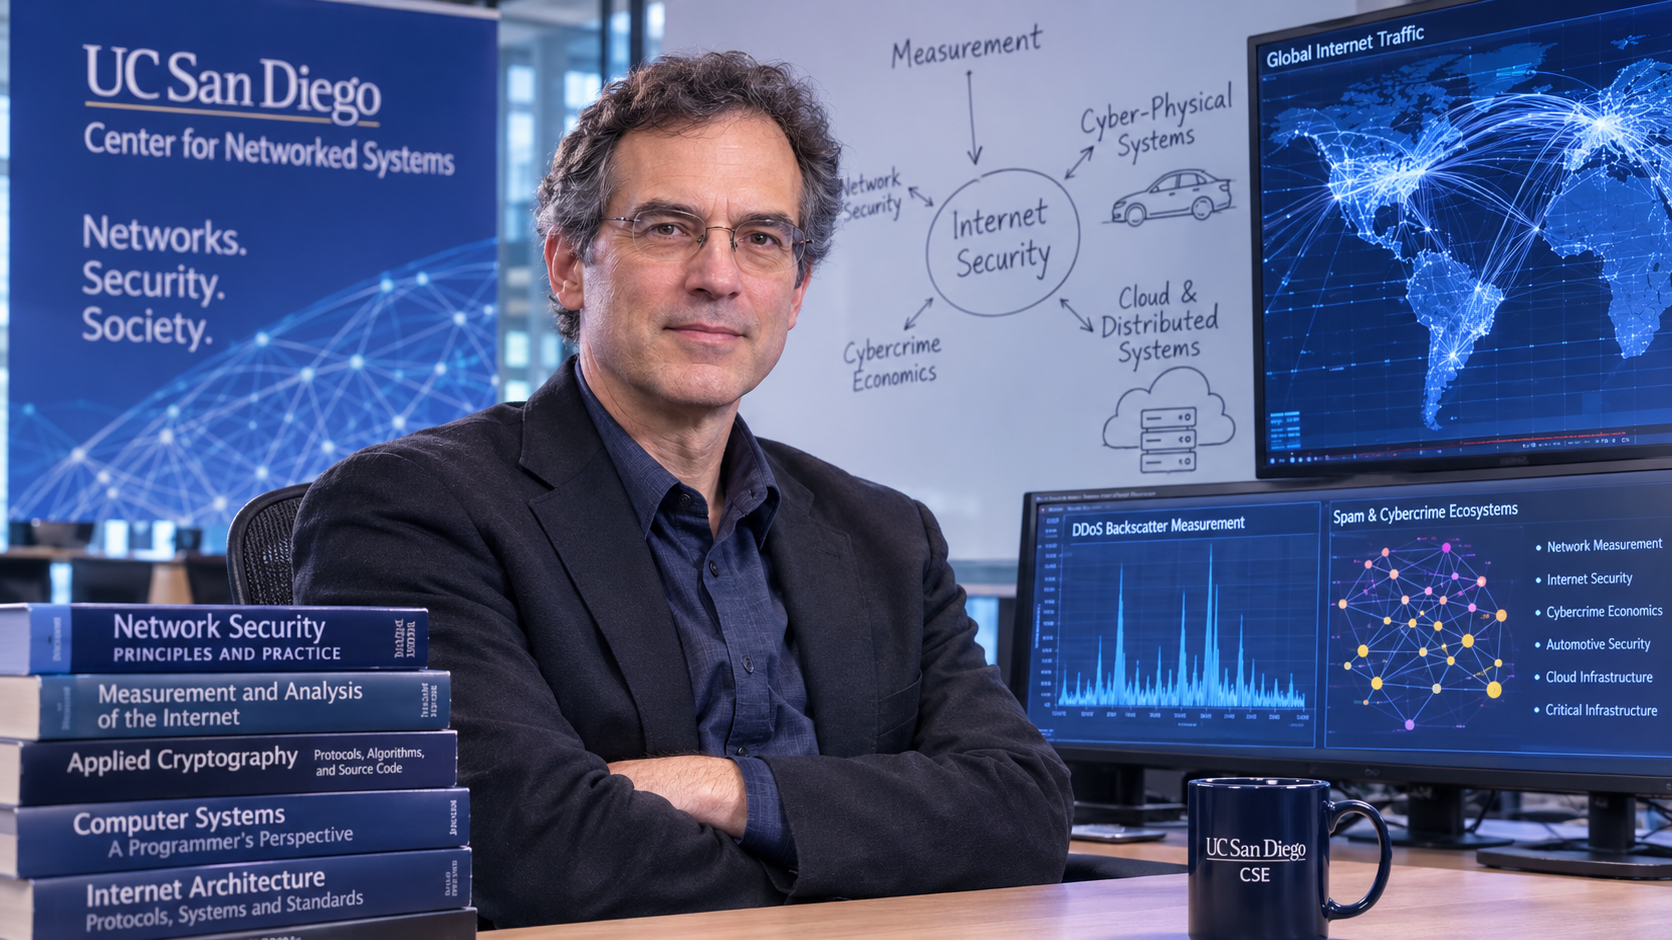
- Stefan Savage ist Irwin and Joan Jacobs Professor an der UC San Diego und erforscht empirische Systemsicherheit. Seine Arbeit umfasst die Messung von Netzwerkangriffen, die Ökonomie der Cyberkriminalität, Cloud-Systeme, Fahrzeuge und andere vernetzte Infrastruktur.
- Frühe Arbeiten zu probabilistischer Paketmarkierung und Backscatter machten Denial-of-Service zu einem messbaren Systemproblem. Dabei blieben Annahmen über Implementierung, Spoofing und Beobachtungspunkte ausdrücklich sichtbar, statt eine einzelne Methode als universellen Einblick in sämtliche Angriffe darzustellen.
- Spätere Studien verfolgten Spam und Märkte für gefälschte Medikamente über Domains, Partnerprogramme, Auftragsabwicklung und Zahlungsbeziehungen. Sie zeigten, dass verteilter Missbrauch von konzentrierten kommerziellen Engpässen abhängen kann, deren Wirksamkeit nach einem Eingriff überprüft werden muss.
- Forschungsarbeiten zur Fahrzeugsicherheit verbanden in großen Teams experimentelle Kompromittierungen mit Fahrzeugarchitektur, Offenlegung, Governance von Aktualisierungen und öffentlicher Sicherheit. Die Belege gelten für die jeweils getesteten Systeme und dürfen nicht auf eine einzige Erzählung vom „Autohacken“ reduziert werden.
- Der langfristige Einfluss von Savage beruht weniger auf einer einzelnen Erfindung als auf einer Methode: einen Mechanismus isolieren, ein messbares System aufbauen, Unsicherheit erhalten, eine Institution mit tatsächlichem Handlungsspielraum finden und prüfen, ob der Eingriff die Ökonomie des Angreifers oder das Systemverhalten verändert.
Das Paket war nie der gesamte Angriff
Die nützlichste Tatsache über einen Angriff liegt häufig nicht im eingetroffenen Paket, sondern in dem System, das dieses Paket wirtschaftlich nützlich gemacht hat. Eine DDoS-Kampagne hängt von Rechnern, der Fälschung von Quelladressen, Netzwerkpfaden und der Reaktion des Opfers ab. Ein Spamgeschäft hängt von Partnerprogrammen, Domains, Hosting, Auftragsabwicklung, Zahlungsdienstleistern und Kunden ab. Ein entfernter Angriff auf ein Fahrzeug hängt von der Architektur ab, die von außen erreichbare Komponenten mit sicherheitsrelevanten Netzen und Geräten verbindet.
In der Laufbahn von Savage wurden solche Ketten immer wieder vom Hintergrundkontext zum Gegenstand der Messung.
Dieser Ansatz ist wichtig, weil ein Sicherheitsvorfall leicht auf der falschen Ebene beschrieben wird. Ein Paketstrom wirkt wie ein reines Netzwerkproblem, bis ein Verteidiger fragt, welche Rechner ihn erzeugen, welche Quelladressen gefälscht werden können, durch welche Netze er läuft und welcher Abwehrdienst genügend Sichtbarkeit für eine Reaktion besitzt. Spam erscheint als Inhaltsproblem, bis das Geschäft in Kundengewinnung, Hosting, Auftragsabwicklung und Zahlung zerlegt wird.
Ein Fahrzeugangriff wirkt wie ein einzelner Softwarefehler, bis der Angriffspfad Funkverbindungen, das Hauptgerät, interne Busse, Steuergeräte, Cloud-Dienste und Prozesse für Softwareaktualisierungen durchquert.
Die Arbeiten von Savage werden weder durch ein einzelnes Protokoll noch durch ein einzelnes Produkt verbunden. Gemeinsam ist ihnen eine empirische Frage: Was lässt sich gut genug beobachten, um Intuition durch begrenzte, aber überprüfbare Belege zu ersetzen? Frühe Arbeiten zur probabilistischen Paketmarkierung fragten, ob ein Opfer den Pfad von Datenverkehr mit gefälschten Quellen rekonstruieren kann, ohne jedes Paket an jedem Router speichern zu müssen. Backscatter-Studien nutzten Antworten, die an gefälschte Quelladressen gesendet wurden, um Denial-of-Service mithilfe eines Netzwerkteleskops zu schätzen.
Spätere Forschung verfolgte kommerzielle Abhängigkeiten in Spam- und illegalen Arzneimittelmärkten. Fahrzeugstudien kartierten Vertrauensgrenzen in vernetzten physischen Systemen. Cloud-Forschung überprüfte Annahmen über gemeinsam genutzte Infrastruktur, statt die zugesagte Isolation eines Anbieters als gegeben hinzunehmen.
Das Schlüsselwort lautet „begrenzt“. Keines dieser Instrumente sieht alles. Paketmarkierung hängt von der Implementierung und der Art des Angriffsverkehrs ab. Backscatter erkennt Angriffe, die die benötigte Klasse von Antworten erzeugen. Untersuchungen von Zahlungsketten hängen von beobachtbaren Transaktionen und der Zuordnung von Entitäten ab. Fahrzeugversuche beziehen sich auf bestimmte Modelle, Softwareversionen und Angriffsketten. Ein starkes empirisches Ergebnis beseitigt diese Grenzen nicht.
Es macht sie so klar, dass andere Forschende, Betreiber, Banken, Hersteller oder politische Entscheidungsträger beurteilen können, ob die Belege für eine bestimmte Maßnahme ausreichen.
Savage kam 2001 zur UC San Diego und ist heute Irwin and Joan Jacobs Professor in Computer Science and Engineering. 1991 erwarb er an der Carnegie Mellon University einen Bachelorabschluss in Applied History; 2002 schloss er an der University of Washington seine Promotion in Computer Science ab. Zu seinen Auszeichnungen zählen der ACM Prize in Computing von 2015, die MacArthur Fellowship von 2017 und die Wahl in die National Academy of Engineering im Jahr 2023. Die UC San Diego berichtete 2023, dass seine Publikationsbilanz mehr als 150 begutachtete Arbeiten umfasste.
Diese Auszeichnungen sind als Belege für Anerkennung wichtig, ersetzen aber keine genaue Zuschreibung. Große Systeme und Forschungsprogramme, die mit Savage verbunden sind, haben Mitautoren, Studierende, wissenschaftliche Mitarbeitende und Partnerinstitutionen.Practical Network Support for IP Tracebackentstand gemeinsam mit David Wetherall, Anna Karlin und Tom Anderson. An den Backscatter-Arbeiten waren unter anderem David Moore und Geoffrey Voelker beteiligt. Zum Forschungsprogramm über die Ökonomie der Cyberkriminalität gehörten Kirill Levchenko, Damon McCoy und größere Teams. Die Fahrzeugsicherheitsstudien umfassten Tadayoshi Kohno, Stephen Checkoway und viele weitere Mitautoren. Ein präzises Profil erzählt daher nicht die Geschichte eines Alleinerfinders, sondern die eines Forschers und Erbauers einer Forschungsumgebung, der dazu beitrug, Sicherheitsbehauptungen anhand von Daten überprüfbar zu machen und zugleich immer wieder zu den Grenzen dieser Daten zurückkehrte.
Traceback begann mit den Grenzen der Einführung, nicht mit dem Versprechen perfekter Zuordnung
Die 2000 gemeinsam mit Wetherall, Karlin und Anderson veröffentlichte ArbeitPractical Network Support for IP Tracebackbehandelte eine strukturelle Schwäche bei der Abwehr von Denial-of-Service. Angreifer konnten Quelladressen fälschen und dem Opfer Pakete hinterlassen, aus denen der tatsächliche Pfad nur schwer hervorging. Eine vollständige Speicherung jedes Pakets an jedem Router war unrealistisch; ein globales Protokollierungssystem hätte eigene Probleme bei Speicherung, Datenschutz und Einführung geschaffen.
Als Antwort wurde die probabilistische Paketmarkierung vorgeschlagen. Ein Router sollte gelegentlich Fragmente von Pfadinformationen in vorbeilaufende Pakete schreiben. Nachdem das Opfer genügend Angriffsverkehr erhalten hatte, konnte es diese Fragmente zusammenführen und wahrscheinliche Routen rekonstruieren. Der Entwurf sollte Belege ergänzen, ohne von jedem Router die Speicherung jedes Pakets zu verlangen oder einen einzigen, zentral verwalteten globalen Rückverfolgungsdienst vorauszusetzen.
Die Bedeutung der Arbeit lag zugleich in ihrer Praktikabilität und in der Offenheit ihrer Voraussetzungen. Die Rekonstruktion hing von der Paketmenge, dem Markierungsverhalten, der Stabilität des Pfades und der Art des Angriffsverkehrs ab. Fragmentierung und Spoofing-Muster beeinflussten, was ein Opfer wiederherstellen konnte. Der Mechanismus erforderte außerdem Änderungen und eine Einführung auf Routern – etwas, das eine wissenschaftliche Arbeit vorschlagen, aber nicht dem gesamten öffentlichen Internet auferlegen kann.
Selbst ein rekonstruierter Pfad weist auf Infrastruktur entlang der Route hin und beweist nicht die rechtliche Identität der Person oder Organisation hinter dem Angriff.
Diese Grenze geht leicht verloren, wenn „Traceback“ als Kurzform für „Zuordnung“ verwendet wird. Netzwerkbelege können eine Untersuchung eingrenzen, wahrscheinliche Eintrittspunkte bestimmen, die Koordination zwischen Betreibern erleichtern und zeigen, welche Anbieter handeln könnten. Für sich genommen belegen sie weder Absicht noch Eigentum oder Schuld. Die Arbeit von 2000 ist genauer als Versuch zu verstehen, ein undurchsichtiges Ereignis schrittweise erklärbarer zu machen, nicht als universeller Mechanismus, der die Zuordnung von Quellen gelöst hätte.
Diese Unterscheidung nimmt auch die spätere Logik von Savage vorweg. Ein Sicherheitsproblem lässt sich nicht immer mit einem theoretisch vollständigen System lösen, das die ganze Welt gleichzeitig einführen müsste. Ein besser einführbarer Ansatz sucht nach Belegen, die eine bereits bestehende oder schrittweise veränderbare Infrastruktur offenlegen kann. Ein solches Instrument darf unvollständig sein, sofern seine Unvollständigkeit analysiert und sein Ergebnis mit anderem institutionellem Wissen verbunden werden kann.
Traceback gehört auch deshalb zur Infrastrukturgeschichte, weil es die Frage stellte, wo die Verantwortung für Messungen liegen sollte. Router konnten Daten ergänzen. Opfer konnten Pfade rekonstruieren. Betreiber konnten diese Pfade interpretieren. Andere Institutionen mussten weiterhin entscheiden, welche Reaktion legitim war. Die Arbeit führte diese Rollen nicht in einem einzigen System zusammen. Diese Trennung bleibt nützlich, wenn Sicherheitskontrollen mehrere unabhängig verwaltete Netze durchqueren.
Backscatter machte ungenutzten Adressraum zum Observatorium
Denial-of-Service mit gefälschter Quelle löst Antworten an Adressen aus, von denen die ursprüngliche Anfrage nicht gesendet wurde. Fallen einige der gefälschten Adressen in einen großen Block ungenutzten Adressraums, werden die in einem Netzwerkteleskop beobachteten, unaufgeforderten Antworten zu einer Stichprobe der Angriffsaktivität. Die Backscatter-Arbeiten von Savage mit Moore, Voelker und anderen nutzten diesen Nebeneffekt, um Häufigkeit, Dauer und Opferarten von Angriffen zu schätzen.
Die Stärke der Methode lag darin, dass sie weder die Zusammenarbeit des Angreifers noch die des Opfers erforderte. Das Instrument beobachtete Datenverkehr, der in dunklem Adressraum eintraf, und leitete daraus Ereignisse in anderen Teilen des Netzes ab. Scheinbar ungenutzte Infrastruktur wurde zum Sensor. Statt Vorfallberichte nur von Organisationen zu sammeln, die zur Offenlegung eines Angriffs bereit waren, konnten Forschende ein verteiltes Phänomen von einem unabhängigen Beobachtungspunkt aus untersuchen.
Das war keine vollständige Erhebung. Die Methode erkannte vor allem Angriffe, die hinreichend zufälliges Spoofing verwendeten und beim Opfer Antworten auslösten, die das Teleskop erreichen konnten. Botnetze ohne gefälschte Quellen, andere Reflexionsmuster, vorgelagert gefilterter Datenverkehr und Angriffe auf Dienste ohne die erwarteten Antworten konnten unterrepräsentiert oder ganz unsichtbar sein. Auch das Routing zum Teleskop sowie Größe und Lage des beobachteten Adressblocks beeinflussten die Schätzung.
Gerade deshalb war die Messung stark: nicht weil sie frei von Verzerrungen war, sondern weil diese benannt und untersucht werden konnten. Das Instrument definierte die Population, die es sehen konnte. Innerhalb dieser Population ließen sich Dauer, Opferklassen und Intensität vergleichen, ohne die Stichprobe als Gesamtheit aller DDoS-Angriffe im Internet auszugeben.
Die Angriffspraxis verändert zudem die Beziehung zwischen Instrument und Population. Moderne Botnetze können Datenverkehr mit echten Quelladressen senden, Reflektoren verwenden oder Protokolle einsetzen, die andere Nebeneffekte erzeugen. Eine Methode, die auf dem Spoofing einer bestimmten Epoche beruht, muss erneut validiert werden und darf nicht als zeitlose Vollerhebung fortgeschrieben werden. Der Gegner kann bereits durch eine Änderung des Angriffsmechanismus den Beobachtungsprozess verändern.
Netzwerkteleskope bleiben wichtig, weil unaufgeforderter Datenverkehr auch Scans, Würmer, Fehlkonfigurationen und andere Formen des Netzwerkverhaltens sichtbar macht. Ihr langfristiger Wert hängt von stabilem Routing, sorgfältigem Umgang mit Daten und ausreichend langen Zeitreihen ab, damit strukturelle Veränderungen von kurzfristigem Rauschen unterschieden werden können. Sobald Betreiber oder politische Entscheidungsträger auf diese Beobachtungen vertrauen, wird das Teleskop selbst zur Messinfrastruktur mit eigenen Anforderungen an Zugang, Datenschutz, Governance und Kontinuität.
Das Backscatter-Programm machte außerdem ein weiteres beständiges Thema bei Savage deutlich: Sichtbarkeit entsteht durch Beobachtungspunkte, und jeder Beobachtungspunkt unterliegt einer institutionellen Politik. Wer kontrolliert den Adressraum? Wer hat Zugang zu Paketdaten? Welche Identifikatoren werden gespeichert? Welche Opfer werden benachrichtigt? Was geschieht bei Anfragen von Strafverfolgungsbehörden? Ein technisch elegantes Instrument kann institutionelle Macht erzeugen, weil es bestimmt, welche Ereignisse sichtbar genug werden, um Maßnahmen auszulösen.
Würmer machten Zeit zu einem Teil der Sicherheitsgrenze
Die Forschung zu Würmern erweiterte dieselbe empirische Logik von einzelnen Angriffen auf deren Ausbreitung. Ein Wurm ist nicht nur Schadcode, sondern ein Prozess, der sich innerhalb einer Population verwundbarer Rechner unter den Bedingungen von Scanstrategie, Adressraum, Softwareverteilung und Geschwindigkeit der Abwehr bewegt. Die Modellierung dieses Prozesses macht die Reaktionsgeschwindigkeit zu einem Bestandteil der Sicherheitsarchitektur.
Der praktische Wert liegt hier im Vergleich. Verteidiger können untersuchen, wie Patching, Filterung, Ratenbegrenzung, Sperrlisten für Adressen oder koordinierte Reaktionen die Ausbreitung verändern. Ein Modell kennt weder die genaue verwundbare Population noch jede Anpassung des Angreifers. Es liefert einen Rahmen, um die Empfindlichkeit des Ergebnisses gegenüber unbekannten Faktoren zu prüfen und zu bestimmen, wie schnell eine Schutzmaßnahme greifen muss, bevor sich die Population unumkehrbar verändert.
Diese Forschungsrichtung trug dazu bei, Zeit als Systemvariable der Sicherheit zu etablieren. Eine Schwachstelle kann bekannt sein, während eine Geräteflotte noch nicht aktualisiert wurde. Ein automatisierter Angriff kann sich schneller bewegen als die übliche Änderungskontrolle. Das Schutzproblem besteht nicht nur darin, den Fehler zu entdecken, sondern auch den Zeitraum zwischen Offenlegung, Verfügbarkeit eines Patches, Prüfung und Einführung zu verkürzen, ohne einen neuen Ausfall zu verursachen.
Derselbe Zielkonflikt zeigt sich heute bei Cloud-Abbildern, Betriebssystemflotten, Softwarelieferketten, Netzwerkgeräten, vernetzten Fahrzeugen und verwalteten Endgeräten. Schnelleres Patching verkürzt das Gefährdungsfenster, erhöht aber das Betriebsrisiko übereilter Änderungen. Eine langsamere Validierung schützt die Dienststabilität, lässt die Schwachstelle jedoch länger offen. Eine Organisation muss dieses Intervall ausdrücklich behandeln, statt „Patch verfügbar“ und „Risiko beseitigt“ als dasselbe Ereignis zu betrachten.
Die umfassendere Verfügbarkeitsforschung von Savage verstärkt diese Schlussfolgerung: Technische Mechanismen arbeiten innerhalb von Institutionen. Ein im Experiment erfolgreicher Eindämmungsentwurf kann dort scheitern, wo Betreiber nur unvollständige Bestandsdaten, inkompatible Software, asymmetrische Anreize oder keine Befugnis über die Systeme besitzen, die den Datenverkehr erzeugen. Sicherheit wird damit ebenso zu einer Frage von Planung und Koordination wie zu einer Frage des Codes.
Deshalb bleibt die historische Arbeit über Würmer auch bei veränderter Schadsoftware und neuen Netzwerkbedingungen relevant. Die dauerhafte Frage lautet: Wie schnell kann ein Gegner die Struktur einer Population ausnutzen, verglichen mit der Geschwindigkeit, mit der Verteidiger beobachten, entscheiden und Maßnahmen einführen können? Die Antwort hängt von Werkzeugen, Zuständigkeiten, Kommunikation und Risikotoleranz ab, nicht nur vom Exploit.
Die Ökonomie der Cyberkriminalität verfolgte das Geld durch verteilte Infrastruktur
Die Forschung zu Spam und gefälschten Medikamenten veränderte die Analyseeinheit. Das Zählen unerwünschter Nachrichten konnte deren Umfang schätzen, erklärte aber nicht, warum das Geschäft fortbestand. Savage und seine Kollegen verknüpften Domains, Partnerprogramme, Hosting, Auftragsabwicklung und Zahlungsbeziehungen, um Teile der Wertschöpfungskette zu rekonstruieren. Die sichtbare technische Infrastruktur war stark verteilt, während kommerzielle Abhängigkeiten wesentlich konzentrierter sein konnten.
Diese Konzentration schuf eine andere Art von Eingriffspunkt. Die Abschaltung eines kompromittierten Servers oder einer Domain konnte für den Angreifer billig sein. Der Verlust einer Acquiring-Bank, einer Kartenabwicklungsbeziehung oder eines stabilen Abwicklungskanals konnte sehr viel teurer werden. Die Forschung zeigte, warum Sicherheitspolitik mitunter wirksamer ist, wenn sie auf die Ökonomie des Systems statt auf das sichtbarste technische Artefakt zielt.
Diese Schlussfolgerung lässt sich leicht überdehnen. Die Zuordnung zwischen Domains, Händlern und Zahlungsdaten bleibt unsicher. Testkäufe zeigen nur beobachtbare Transaktionen. Unternehmen können gemeinsame Infrastruktur nutzen, ohne eine einzige Organisation zu bilden. Eine Zahlungsbeziehung kann schnell wechseln. Manche Märkte hängen von Vermittlern ab, die der Datensatz nicht erkennt. Forschungsethik und rechtliche Grenzen beschränken die Datenerhebung.
Die belastbare Schlussfolgerung ist daher enger: In den untersuchten Märkten hing verteilter Missbrauch von kommerziellen Beziehungen ab, die konzentriert genug waren, um kartiert und potenziell beeinflusst zu werden. Das ist stärker und genauer als die Behauptung, die gesamte Ökonomie der Cyberkriminalität besitze einen einzigen Zahlungsengpass. Die nächste empirische Frage folgt unmittelbar: Was geschieht nach einem Eingriff an diesem Engpass?
Hier entwickelt sich die Methode von Savage von der beschreibenden Kartierung zur Interventionsforschung. Eine Sicherheitsstudie kann eine Abhängigkeit finden, doch relevant wird sie erst, wenn eine Veränderung dieser Abhängigkeit die Kosten oder das Verhalten des Gegners beeinflusst. Nach Maßnahmen einer Bank, eines Zahlungsabwicklers, eines Hosting-Anbieters oder eines Domain-Registrars müssen Substitution, Dauer, Verlagerung und unbeabsichtigte Folgen gemessen werden. Andernfalls kann ein vorübergehender Rückgang leicht mit dauerhaftem Erfolg verwechselt werden.
Diese Verschiebung verteilt auch Verantwortung neu. Netzwerkverteidiger können schädlichen Datenverkehr erkennen, besitzen aber womöglich keinen Hebel gegenüber dem Geschäftsmodell. Banken und Kartennetze können die Abwicklung beeinflussen, benötigen jedoch Belege auf Händlerebene, die ihrer rechtlichen Befugnis entsprechen. Regulierungs- und Strafverfolgungsbehörden können auf eine Weise handeln, die Forschenden nicht offensteht. Forschung ist besonders nützlich, wenn sie eine Beweisbrücke vom gemessenen Mechanismus zu der Institution schlägt, die das System tatsächlich verändern kann.
Ein Zahlungsengpass zählt nur, wenn seine Ersetzung teuer ist
Das Wort „Engpass“ klingt beständiger, als es die Belege gewöhnlich erlauben. In der Praxis handelt es sich um eine Abhängigkeit, deren Ersatz so selten, teuer oder langsam ist, dass ein Eingriff die Betriebsökonomie des Angreifers tatsächlich verändert. Verliert ein illegaler Händler eine Bank und eröffnet noch am selben Tag ohne nennenswerte Reibung ein anderes Konto, wurde die strukturelle Abhängigkeit nicht beseitigt. Geändert hat sich nur der Geschäftsweg.
Deshalb sind Vorher-Nachher-Messungen wichtig. Forschende können Transaktionserfolg, beobachtbare Verkäufe, Domainwechsel, Preisgestaltung, Kampagnenumfang oder die Migration zu anderen Vermittlern untersuchen. Ein Rückgang in einem Kanal kann geringere Nachfrage, eine erfolgreiche Störung, die Verlagerung zu einem anderen Abwickler oder eine durch den Eingriff selbst verursachte Messlücke bedeuten. Kausale Schlussfolgerungen werden gerade deshalb schwieriger, weil der Eingriff das beobachtete System verändert.
Alternative Zahlungsverfahren verändern die Karte zusätzlich. Kryptowährungen, digitale Geldbörsen mit Vermittlern, kontobasierte Zahlungssysteme und neue Abwicklungskanäle können einen Teil der Abhängigkeit von herkömmlichen Acquiring-Banken verringern, zugleich aber neue Abhängigkeiten von Börsen, Auszahlungswegen, Identitätssystemen und Liquidität schaffen. Ein alter Engpass kann verschwinden; vollständig frei von Abhängigkeiten wird das System nur selten.
Für politische Maßnahmen ist dies wegen möglicher Kollateraleffekte besonders wichtig. Zahlungsabwickler, Hosting-Unternehmen oder Domain-Anbieter können rechtmäßige Nutzer und missbräuchlich Handelnde zugleich bedienen. Eine Netzsperre kann unbeteiligten Datenverkehr treffen. Die Identität eines Händlers kann unsicher sein. Die Seite mit dem operativen Hebel benötigt daher Belege, die zur Umkehrbarkeit und Schwere der Maßnahme passen.
Vorübergehende Überwachung, Ratenbegrenzung oder zusätzliche Verifizierung können bei einer niedrigeren Vertrauensschwelle gerechtfertigt sein als eine öffentliche Anschuldigung, eine unumkehrbare Kontokündigung oder eine rechtliche Sanktion. Das ist keine Schwäche empirischer Sicherheitsforschung, sondern die Anerkennung, dass Messung und Governance zueinander passen müssen. Ein begrenztes Ergebnis kann eine begrenzte Reaktion tragen, während weitere Messungen prüfen, ob eine Eskalation gerechtfertigt ist.
Der tiefere Beitrag der Forschung zur Ökonomie der Cyberkriminalität ist nicht die These, Banken könnten „Spam lösen“. Es ist die Neubetrachtung krimineller Märkte als Systeme mit messbaren Abhängigkeiten und austauschbaren Komponenten. Sicherheitspolitik wird zu einer Frage der Elastizität: Welchen Preis können Verteidiger an einer Abhängigkeitsstelle erzwingen, bevor der Gegner ausweicht, und wie teuer ist dieser Wechsel?
Fahrzeugsicherheit machte Softwarearchitektur zu einer Frage der öffentlichen Sicherheit
Das Fahrzeugsicherheitsprogramm mit Tadayoshi Kohno, Stephen Checkoway, Karl Koscher und vielen anderen erregte Aufmerksamkeit, weil seine Demonstrationen konkret waren. Moderne Fahrzeuge enthielten interne Netze, elektronische Steuergeräte und externe Schnittstellen, deren Vertrauensannahmen in unterschiedlichen technischen Bereichen entstanden waren. Die Forschung zeigte, dass eine Kompromittierung diese Grenzen überschreiten und Funktionen weit jenseits des Unterhaltungssystems erreichen konnte.
Eine Reduktion der Arbeit auf eine einzelne Episode des „Autohackens“ verdeckt ihren systemischen Beitrag. Das Programm kartierte die Architektur, demonstrierte Angriffspfade, koordinierte Offenlegungen und zwang die Branche zu einer breiteren Diskussion über die Lebenszyklussicherheit von Fahrzeugen, die über viele Jahre auf der Straße bleiben. Es verband Softwareaktualisierungen, Diagnose, drahtlosen Zugang, Lieferantengrenzen und Sicherheitsfolgen.
Die Versuche bezogen sich auf bestimmte Fahrzeuge, Komponenten, Softwareversionen und Testbedingungen. Sie bewiesen weder, dass jedes Modell denselben Angriffspfad aufweist, noch dass die Forschenden jedes Fahrzeug fernsteuern könnten. An der Reaktion der Branche waren Hersteller, Zulieferer, Regulierungsbehörden, spätere Forschende und interne Sicherheitsteams beteiligt. Die gemeinsame Zuschreibung ist wichtig, weil die Schwachstelle eine Eigenschaft des Ökosystems und nicht einer einzigen Codezeile war.
Operativ bedeutet dies, dass Konnektivität ein Fahrzeug zu einem Teil digitaler Infrastruktur macht. Drahtlose Schnittstellen, Cloud-Dienste, Telematik, Mobilfunknetze, Diagnose, Aktualisierungssysteme und interne Busse bilden eine Kette. Ein Angriff kann von verbrauchernaher Software zu sicherheitsrelevanten Funktionen gelangen, wenn Vertrauensgrenzen schwach sind. Eine Behebung kann neben einem Patch auch Änderungen an Segmentierung, Aktualisierungs-Governance, Lieferantenverträgen, Überwachung und Rückrufverfahren verlangen.
Das verändert auch die Ökonomie des Softwarelebenszyklus. Fahrzeuge können wesentlich länger genutzt werden als gewöhnliche Verbrauchersoftware. Der Austausch von Hardware ist teuer. Eigentümer installieren Aktualisierungen nicht immer schnell. Zulieferer pflegen Komponenten nach unterschiedlichen Zeitplänen. Eine Schwachstelle kann in einer Flotte fortbestehen, nachdem der Hersteller bereits eine technische Korrektur vorbereitet hat.
Verantwortungsvolle Offenlegung ist deshalb nicht vom technischen Ergebnis zu trennen. Eine zu frühe Veröffentlichung kann Eigentümer gefährden, bevor die Abhilfe die Flotte erreicht. Eine zu lange Verzögerung hält eine ernste Bedrohung verborgen. Forschende und Hersteller müssen genügend Zeit und Details für eine praktische Reaktion abstimmen und zugleich den öffentlichen Wert des Ergebnisses bewahren. Diese Spannung lässt sich nicht durch eine universelle Offenlegungsregel lösen, weil Schweregrad, Ausnutzbarkeit und Aktualisierungsfähigkeit unterschiedlich sind.
Das Fahrzeugprogramm nahm eine breitere cyberphysische Entwicklung vorweg. Vernetzte medizinische, industrielle und luftfahrttechnische Systeme stehen vor ähnlichen Fragen: Externe Konnektivität berührt physische Prozesse, Software lebt länger als Webdienste, Zulieferer teilen sich die Verantwortung und Sicherheitsfolgen begrenzen die Toleranz für Experimente. Die fortgesetzte Beteiligung von Savage an der Fahrzeugsicherheitsforschung im Jahr 2026 zeigt die Aktualität dieses Bereichs. Aussagen über heutige Systeme müssen jedoch stets an konkrete dokumentierte Plattformen und Projekte gebunden bleiben.
Cloud-Seitenkanäle prüften Annahmen über gemeinsam genutzte Infrastruktur
Cloud-Computing schafft eine andere Art von Sicherheitsgrenze. Kunden teilen Hardware, Netze und Steuerungssysteme und erwarten eine Isolation, die stark genug ist, damit ein Mandant nichts über einen anderen erfahren oder ihn beeinflussen kann. Ein Anbieter kann sein Isolationsmodell beschreiben; empirische Sicherheitsforschung fragt jedoch, ob das beobachtbare Verhalten dieses Modell bestätigt.
Die Arbeiten von Savage zur Cloud- und Seitenkanalforschung gehören zu dieser Tradition: Annahmen über gemeinsam genutzte Infrastruktur werden geprüft, statt architektonische Zusagen als gegeben anzunehmen. Signale gemeinsamer Platzierung, das Platzierungsverhalten oder Hardwarelecks können formal getrennte Mandanten zu einer empirischen Frage machen. Die konkreten Mechanismen ändern sich mit den Planungsmechanismen, Prozessoren, Virtualisierungsschichten und Gegenmaßnahmen der Anbieter.
Diese Veränderungsgeschwindigkeit macht historische Vorsicht besonders wichtig. Ein bei einer Cloud-Generation gezeigter Seitenkanal kann in einer neuen Architektur entschärft oder irrelevant sein. Umgekehrt kann ein neuer Beschleuniger, ein Speichersystem oder eine Platzierungsrichtlinie einen anderen Leckpfad schaffen. Der dauerhafte Beitrag ist die Methode, Isolation in der Umgebung zu prüfen, für die sie behauptet wird, statt ein einzelnes Experiment unbegrenzt zu verallgemeinern.
Die Cloud-Arbeit führt die Forschung von Savage außerdem zur Infrastrukturökonomie zurück. Gemeinsam genutzte Systeme sind wertvoll, weil Mehrfachnutzung die Auslastung erhöht und Rechenkosten senkt. Isolationsmechanismen machen diese gemeinsame Nutzung akzeptabel. Wird die Sicherheitsgrenze schwächer, kann der wirtschaftliche Vorteil durch die Kundennachfrage nach dedizierten Ressourcen, zusätzlichen Kontrollen oder getrennten Umgebungen untergraben werden.
Die Herausforderung der Messung betrifft erneut die Sichtbarkeit. Ein Mandant sieht nur einen Teil des Planungsmechanismus und der Hardware. Der Anbieter verfügt über mehr betriebliche Telemetrie, veröffentlicht sie aber möglicherweise nicht. Forschende müssen Platzierung oder Datenabfluss daher unter Umständen indirekt ableiten. Ein Ergebnis kann technisch korrekt sein und zugleich eine unsichere Bedeutung für die Gesamtpopulation besitzen, wenn der Anteil der betroffenen Infrastruktur unbekannt ist.
Dies ist ein vertrautes Muster in den Arbeiten von Savage: Ein Instrument erzeugt eine begrenzte Sicht, und die Interpretation muss innerhalb dieser Grenze bleiben. Ein nachgewiesener Mechanismus belegt stark, dass eine Annahme unter den genannten Bedingungen scheitern kann. Er ist jedoch keine Vollerhebung aller Anbieter, Regionen oder Hardwaregenerationen. Die nächste Frage lautet, ob der Anbieter das Problem im Maßstab der gesamten Flotte erkennen, mindern und überprüfen kann.
Messung verändert die Politik der Zuständigkeit
Messung beschreibt eine Bedrohung nicht nur. Sie kann Aufmerksamkeit und Verantwortung umlenken. Wird Denial-of-Service über Backscatter geschätzt, erhalten Netzbetreiber und Abwehranbieter Belege für das Ausmaß der Angriffe. Werden Spamkampagnen anhand von Zahlungsbeziehungen kartiert, werden Banken und Kartennetze zu Sicherheitsakteuren. Zeigen Fahrzeugschnittstellen eine Überschreitung von Sicherheitsgrenzen, stehen Hersteller, Zulieferer und Regulierungsbehörden vor einem Problem, das nicht mehr einem gewöhnlichen IT-Team überlassen werden kann.
Diese Umverteilung von Verantwortung ist ein Grund für die politischen Folgen empirischer Arbeit. Technische Gemeinschaften konzentrieren sich häufig auf den Akteur, der dem Paket oder dem verwundbaren Code am nächsten ist. Eine Systemkarte kann zeigen, dass ein anderer Akteur einen wesentlich größeren Hebel besitzt. Das ist unbequem, weil der Vermittler den Missbrauch nicht verursacht hat und viele rechtmäßige Kunden bedienen kann. Ein Eingriff verlagert nicht nur Risiken, sondern auch Kosten.
Die zum Handeln aufgeforderte Seite braucht Belege, die zu ihren Befugnissen passen. Ein Netzbetreiber kann Präfixe, Pfade und Verkehrssignaturen benötigen. Eine Bank braucht Händler- und Transaktionsbelege. Ein Hersteller benötigt eine reproduzierbare Schwachstelle und die betroffene Architektur. Eine Regulierungsbehörde braucht eine Akte, die eine verhältnismäßige Maßnahme trägt. Forschung, die einen Engpass erkennt, aber keine Beweisbrücke zur zuständigen Institution errichtet, kann eine Schlagzeile ohne praktischen Eingriff erzeugen.
Die Arbeiten von Savage haben wiederholt eine solche Brücke geschlagen, obwohl die Ergebnisse je nach Bereich verschieden waren. Manche Mechanismen veränderten die Messung eines Problems in einem ganzen Forschungsfeld. Andere beeinflussten Offenlegungsverfahren oder die Branchenpraxis. Wieder andere zeigten Eingriffspunkte, deren langfristige Wirkung nur schwer von der Anpassung des Gegners zu trennen ist. Ein präzises Profil muss diese Kategorien auseinanderhalten, statt Einfluss in eine allgemeine Behauptung erfolgreicher Politik zu verwandeln.
Es besteht auch ein umgekehrtes Risiko. Institutionen mit Befugnissen können unerreichbare Gewissheit verlangen, obwohl eine umkehrbare Schutzmaßnahme gerechtfertigt wäre. Sicherheitsentscheidungen genießen selten den Luxus perfekter Zuordnung. Ein reifer Prozess trennt umkehrbare von unumkehrbaren Maßnahmen, weist das jeweilige Vertrauen ausdrücklich aus und misst das Ergebnis nach der Einführung.
Diese Disziplin schützt beide Seiten der Entscheidung. Sie verhindert, dass eine begrenzte Messung zu einer von den Belegen nicht getragenen Strafmaßnahme ausgedehnt wird. Zugleich verhindert sie, dass Unsicherheit als Rechtfertigung für Untätigkeit dient, wenn eine begrenzte Schutzmaßnahme verhältnismäßig wäre. Messung erhält Autorität nicht durch den Anspruch auf Allwissenheit, sondern durch die Übereinstimmung ihrer Beweiskraft mit der jeweiligen Entscheidung.
Forschungsethik wird schwieriger, wenn die Beobachteten nicht eingewilligt haben
Messungen zur Internetsicherheit beobachten häufig Menschen und Systeme, die nicht freiwillig an einer Studie teilnehmen. Ein Teleskop empfängt Datenverkehr von Angreifern, Opfern und falsch konfigurierten Geräten. Eine Spamuntersuchung kann Testkäufe durchführen und kommerzielle Unterlagen sammeln. Fahrzeugforschung kann einen Fehler offenlegen, dessen Veröffentlichung Eigentümer und Hersteller betrifft. Die ethische Frage ist hier kein Anhang; sie bestimmt, was gemessen, gespeichert, veröffentlicht und für Maßnahmen verwendet werden darf.
Forschende müssen Schäden minimieren, sensible Daten schützen, Offenlegungen koordinieren und verhindern, dass die Messung selbst zu einer neuen Angriffsfläche wird. Sie müssen außerdem Unsicherheit beschreiben, damit politische Entscheidungsträger oder Unternehmen eine abgeleitete Beziehung zwischen Entitäten nicht als bewiesene Identität behandeln. Je handlungsrelevanter ein Datensatz wird, desto teurer ist ein Fehlalarm.
Dasselbe Problem entsteht in der Interventionsforschung. Die Identifikation eines Zahlungsengpasses kann Maßnahmen gegen einen Vermittler anstoßen, der auch rechtmäßigen Handel bedient. Die großflächige Messung einer Schwachstelle kann Systeme sichtbar machen, bevor ihre Eigentümer sie aktualisieren können. Öffentlichkeit kann die Behebung beschleunigen und zugleich Gegner informieren. Eine ethische Prüfung muss daher nicht nur die Verfügbarkeit der zugrunde liegenden Daten, sondern auch den Reaktionsmechanismus berücksichtigen.
Verantwortungsvolle Offenlegung bildet eine praktische Brücke. Forschende können sich vor der Veröffentlichung folgenreicher Schwachstellen mit Anbietern und Institutionen abstimmen, Zeit für Abhilfemaßnahmen geben und zugleich die Möglichkeit bewahren, den Befund zu dokumentieren. Dieser Prozess bleibt umstritten: Anbieter können mehr Zeit verlangen, Forschende fürchten unbegrenzte Verzögerungen, rechtliche Risiken können Veröffentlichungen beeinflussen und unvollständige Korrekturen lassen Nutzer gefährdet.
Zur Ethik der Messung gehören auch unbeabsichtigt erfasster Datenverkehr und die Speicherdauer. Ein Netzwerkteleskop kann Identifikatoren oder Nutzdatenfragmente empfangen, nach denen die Forschenden nicht gesucht haben. Zahlungsstudien können reale Kundentransaktionen betreffen. Fahrzeugversuche können teure oder seltene Hardware erfordern. Ein Instrument muss nicht nur für technische Aussagekraft, sondern auch für verantwortbaren Zugang entworfen werden.
Die Arbeiten von Savage sind besonders nützlich, wenn diese Grenzen Teil der Erzählung bleiben. Messung schafft Handlungsspielraum, indem sie Anekdoten in Belege verwandelt. Sie erzeugt aber auch Macht für die Seite, die die Stichprobe bestimmt, Akteuren Bezeichnungen zuweist und den Eingriff auswählt. Ein reifes Programm empirischer Sicherheitsforschung macht diese Macht sichtbar, dokumentiert Unsicherheit und bewertet, was nach den Maßnahmen anderer Institutionen geschah.
Die UC San Diego wurde Teil der Messinfrastruktur
Die institutionelle Rolle von Savage ist eng mit der UC San Diego und dem Center for Networked Systems verbunden. Offizielle Seiten verwendeten zu verschiedenen Zeiten die Bezeichnungen Director und Co-Director. Die genaue aktuelle Funktion sollte daher mit Datum angegeben und nicht stillschweigend zu einer dauerhaften Formel vereinheitlicht werden. Beständiger ist die Tatsache, dass die UC San Diego seit 2001 seine akademische Basis bildet und die Leitung des Zentrums zu dem Umfeld gehört, in dem die Forschung organisiert wird.
Ein Forschungszentrum ist Infrastruktur in einem anderen Sinn als ein Router oder Teleskop. Es bringt Fakultätsmitglieder, Studierende, Ingenieure, Branchenbeziehungen, Geräte, Datensätze und administrative Unterstützung lange genug zusammen, damit ein Projekt nicht mit einer einzigen Arbeit endet, sondern zu einem dauerhaften Programm wird. Große empirische Studien hängen häufig von Zugängen ab, die ein einzelner Forscher nicht allein aufrechterhalten kann.
Diese Struktur erklärt, warum gemeinsame Autorschaft mehr als eine Höflichkeitsform ist. Studierende und Mitautoren entwickeln Mechanismen, schreiben Code, führen Versuche durch, verhandeln Datenzugänge und interpretieren Ergebnisse. Industriepartner können Systeme oder Offenlegungskanäle bereitstellen. Externe Institutionen liefern Beobachtungspunkte. Das Zentrum koordiniert diese Ressourcen, ohne jedes Ergebnis automatisch dem leitenden Forscher zuzuschreiben.
Die Leitung eines Zentrums verändert auch die Art des Einflusses eines Forschers. Themensetzung, Betreuung und Zusammenarbeit mit der Industrie bestimmen, welche Fragen bearbeitbar werden und welche Datensätze verfügbar sind. Ein etablierter Forscher kann ein Fachgebiet prägen, indem er eine Institution für wiederholbare Messungen aufbaut, nicht nur durch die Veröffentlichung seiner meistzitierten Arbeit.
Dieser institutionelle Effekt ist schwer messbar. Publikationszahlen und Auszeichnungen zeigen Ergebnisse und Anerkennung, aber nicht, welche Infrastrukturkosten durch Fördermittel gedeckt wurden, welcher Zugang von Partnern stammte oder wie viele gescheiterte Versuche einem öffentlichen Ergebnis vorausgingen. Das Quellenmaterial trägt weder ein konsolidiertes Laborbudget noch eine vollständige Finanzierungskarte.
Das Fehlen einer eindeutigen Finanzzahl ist kein Mangel des Profils. Universitätsforschung wird durch Stellen, staatliche und Stiftungsförderung, Partnerschaften von Zentren, Unterstützung aus der Industrie und projektspezifische Vereinbarungen finanziert. Redaktionelle Disziplin bedeutet, die Art der Unterstützung zu nennen, wenn sie dokumentiert ist, und Zusammenarbeit weder mit Eigentum noch mit einer Kontrolle des Ergebnisses durch den Förderer gleichzusetzen.
Auszeichnungen würdigen ein Programm, nicht den alleinigen Besitz eines Ergebnisses
Savage erhielt 2015 den ACM Prize in Computing, wurde 2017 MacArthur Fellow und 2023 in die National Academy of Engineering gewählt. Die UC San Diego berichtete 2023 von mehr als 150 begutachteten Veröffentlichungen. Dies sind starke Signale für nachhaltigen Einfluss in der System- und Sicherheitsforschung.
Sie lösen jedoch nicht die Frage der Zuschreibung innerhalb von Forschung mit mehreren Autoren. Traceback, Backscatter, Zahlungsinterventionen und Fahrzeugsicherheitsarbeiten umfassten Partner, deren Ideen, Code, Messungen und institutionelle Unterstützung notwendig waren. Studierende und wissenschaftliche Mitarbeitende bauten häufig die Systeme, die groß angelegte Studien erst ermöglichten. Zentren stellten Geräte, Zugang und Kontinuität bereit.
Diese Unterscheidung ist mehr als Etikette. Infrastrukturwissen bleibt erhalten, wenn Methoden, Datensätze und institutionelle Praktiken einen einzelnen Forscher überdauern. Ein Zentrum, das Studierende ausbildet und Messsysteme unterhält, kann eine Forschungslinie schaffen. Ein Profil, das sämtliche Leistungen auf eine leitende Person konzentriert, verbirgt den Mechanismus, durch den sich ein Forschungsgebiet tatsächlich entwickelt.
Eine solche Vereinfachung erzeugt auch technische Fehler. Wer glaubt, eine Person habe das gesamte Programm „erfunden“, könnte annehmen, sie kontrolliere sämtliche Implementierungen, Datensätze oder späteren Erweiterungen. Tatsächlich wechseln Mitautoren zu anderen Institutionen, Datensätze erhalten neue Verantwortliche und Folgearbeiten verändern die Methode. Eine gemeinsame Zuschreibung zeigt genauer, wo Wissen und Entscheidungsrechte liegen.
Die Auszeichnungen von Savage sollten daher als Anerkennung eines breiten Programms verstanden werden. Sie sind weder technische Belege für die Richtigkeit eines bestimmten Mechanismus noch Beweise dafür, dass ein Eingriff ein politisches Ergebnis verursacht hat. Ebenso wenig belegen sie Unternehmenseigentum oder persönliches Vermögen. Die verfügbaren Materialien tragen weder eine allgemeine Behauptung kommerziellen Eigentums noch Schätzungen zu persönlichem Nettovermögen oder Beteiligungen.
Das Portfolio reicht über die Ökonomie der Cyberkriminalität hinaus
Savage wird häufig mit der empirischen Messung von Cyberkriminalität verbunden, doch sein Portfolio umfasst Netzwerke, Systemsicherheit, Verfügbarkeit, Cloud-Infrastruktur und cyberphysische Systeme. Diese Breite ist wichtig, weil die Methoden nicht dieselbe Art von Ergebnis oder Autorität erzeugen.
Die Forschung zu IP-Traceback entwickelte Protokoll- und Algorithmusmechanismen, mit denen Verteidiger wahrscheinliche Angriffspfade anhand von Paketbelegen rekonstruieren können. Backscatter-Messungen nutzten Netzwerkteleskope zur Schätzung von Angriffsaktivität. Die Wurmforschung untersuchte Ausbreitung und Eindämmung. Spam- und E-Crime-Studien kartierten kommerzielle Abhängigkeiten. Die Forschung zu Zahlungsinterventionen fragte, ob wirtschaftliche Engpässe Verhalten verändern können.
Die Fahrzeugforschung testete Fahrzeugarchitekturen und entfernte Angriffsketten unter kontrollierten Bedingungen. Cloud-Forschung untersuchte gemeinsame Platzierung und Datenabfluss aus gemeinsam genutzter Infrastruktur. Offenlegungsarbeit überführte technische Belege in Abhilfeprozesse. Lehre und Betreuung führten das Programm als personelle Infrastruktur fort, indem Studierende die Methoden in andere Organisationen trugen.
Jede Richtung besitzt eigene praktische Grenzen. Traceback wurde kein universeller globaler Dienst. Backscatter unterliegt Stichprobenverzerrungen. Wurmmodelle hängen von historischen Netzwerkbedingungen und einer unbekannten verwundbaren Population ab. Märkte für Cyberkriminalität passen sich an. Zahlungssysteme werden ersetzt. Fahrzeugbefunde gelten für bestimmte Modelle und Versionen. Cloud-Anbieter verändern Planungsmechanismen, Hardware und Gegenmaßnahmen.
Das verbindende Gut ist weder eine Spezifikation noch ein kommerzielles Produkt. Es ist eine Methode, verborgene Abhängigkeiten in beobachtbare Mechanismen zu verwandeln. Deshalb lässt sich Savage schwer mit einem einzigen „Wettbewerber“ vergleichen. CAIDA und andere Messgruppen betreiben verwandte Infrastruktur zur Internetbeobachtung. Forschende zur Sicherheitsökonomie untersuchen Anreize und Märkte. Kommerzielle Anbieter von Bedrohungsanalysen sammeln proprietäre Missbrauchsdaten. Labore für Fahrzeugsicherheit testen andere Hersteller und Architekturen.
Strafverfolgungsbehörden besitzen Ermittlungsbefugnisse und Belege, die der Wissenschaft nicht zugänglich sind.
Diese Gruppen überschneiden sich mit den Arbeiten von Savage, ohne einander zu ersetzen. Ein kommerzieller Anbieter von Bedrohungsanalysen kann über aktuelle Kundentelemetrie verfügen, die Forschenden fehlt, während seine Methoden und Datensätze weniger offen sein können. Ein universitäres Teleskop kann reproduzierbare Langzeitbelege liefern und dennoch nur eine Klasse von Datenverkehr sehen. Strafverfolgungsbehörden können Informationen erzwingen, ohne ihre Methoden zu veröffentlichen. Wissenschaftliche Forschende können Architektur und Kausalität offenlegen, ohne die Befugnis zur unmittelbaren Abhilfe zu besitzen.
Der Vergleich präzisiert die Rolle: Der besondere Beitrag von Savage liegt in der konsequenten Suche nach messbaren Abhängigkeiten und Eingriffspunkten in technischen und wirtschaftlichen Systemen. Der Ansatz ist gerade deshalb stark, weil er ungewöhnliche Datensätze, kooperative Teams und die ausdrückliche Bereitschaft nutzt, über das zu sprechen, was ein Instrument nicht sieht.
Finanzierung, Eigentum und Geografie begrenzen die Geschichte
Die Arbeiten von Savage werden durch Universitätsstellen, Forschungsförderung, Partnerschaften von Zentren und projektspezifische Unterstützung finanziert. Von der Industrie geförderte Forschung und Mitgliedschaften im Zentrum können Geräte, Datenzugang und technische Beziehungen bereitstellen. Die Finanzierung bestätigt oder widerlegt einen Befund nicht für sich genommen; Förderer, Projekt und Kontext der Interessenerklärung sollten jedoch sichtbar bleiben.
Die verfügbaren Belege liefern kein aktuelles geprüftes persönliches Laborbudget. Sie tragen auch keine allgemeine Behauptung über Unternehmenseigentum, keine Schätzung des persönlichen Nettovermögens und keinen konsolidierten finanziellen Wert des gesamten Forschungsprogramms. Auszeichnungen können Stipendien- oder Anerkennungsmittel umfassen, dürfen aber nicht als Vermögensbelege verwendet werden.
Die institutionelle Basis liegt in San Diego, Kalifornien, während die untersuchten Systeme global sind. Angriffsverkehr überschreitet Ländergrenzen. Hosting- und Zahlungsketten verlaufen durch verschiedene Rechtsräume. Fahrzeuglieferketten umfassen Hersteller und Zulieferer in mehreren Regionen. Cloud-Infrastruktur ist weltweit verteilt. Die geografische Bedeutung der Arbeit liegt daher eher in Systemen und Stichproben als in der Anschrift der Universität.
Ein Beobachtungspunkt in einem Adressblock oder einem kommerziellen Markt repräsentiert nicht automatisch die ganze Welt. Geografie wird Teil des Stichprobenmodells. Zahlungsbeziehungen unterscheiden sich zwischen Ländern. Hostingmärkte weisen unterschiedliche Konzentrations- und Durchsetzungsgrade auf. Das Offenlegungsrecht variiert nach Rechtsraum. Fahrzeugmodelle und Softwareversionen werden ungleichmäßig eingeführt.
Dasselbe gilt historisch. Savage schloss seine Doktorarbeit an der University of Washington in Seattle ab, bevor er 2001 zur UC San Diego wechselte. Frühe Netzwerkbedingungen spiegelten Architektur und Angriffspraxis ihrer Zeit. Spätere Arbeiten wandten sich kommerziellen Zahlungssystemen, Cloud-Plattformen und cyberphysischer Infrastruktur zu. Die Kontinuität liegt in der empirischen Methode, nicht in der Annahme, ein Datensatz oder Eingriff sei über Jahrzehnte hinweg unverändert anwendbar.
Grenzen, die sich nicht mit einem einzigen Vorbehalt beseitigen lassen
Die Verzerrung durch den Beobachtungspunkt ist die erste strukturelle Grenze. Jedes Teleskop, jeder Transaktionsdatenstrom, jede Testplattform und jede experimentelle Flotte sieht nur einen Teil des Systems. Bessere Instrumentierung kann Unsicherheit verringern, doch ein Beobachtungspunkt wird nicht allein aufgrund eines großen Datensatzes zur vollständigen Erhebung.
Die Anpassung des Gegners ist die zweite Grenze. Angreifer können nach einem Eingriff Protokolle, Anbieter, Domains, Zahlungsmethoden, Angriffsketten und betriebliche Zeitabläufe verändern. Ein vor der Maßnahme präzises Ergebnis kann gerade deshalb weniger repräsentativ werden, weil die Maßnahme das System verändert hat.
Die Zuordnung von Entitäten ist die dritte Grenze. Domains, Partnerprogramme, Zahlungsabwickler, Kampagnen und Infrastruktur müssen anhand verrauschter Datensätze miteinander verknüpft werden. Gemeinsam genutzte Dienste können unverbundene Akteure wie eine zusammengehörige Gruppe erscheinen lassen, während gezielte Verschleierung reale Beziehungen verdeckt. Falsche Verknüpfungen verzerren sowohl die Marktstruktur als auch die Legitimität eines Eingriffs.
Die gemeinsame Zuschreibung ist die vierte Grenze. Große Ergebnisse haben viele Autoren und Partnerinstitutionen. Eine Vereinfachung der Geschichte um einen bekannten leitenden Forscher erzeugt eine heroische Erzählung, die redaktionell attraktiv, technisch jedoch falsch ist.
Das Offenlegungsrisiko ist die fünfte Grenze. Die Veröffentlichung eines Exploits kann Verteidigern und Angreifern helfen. Eine Verzögerung lässt Nutzer gefährdet. Der richtige Zeitpunkt hängt von Schweregrad, Behebbarkeit, Aktualisierungsfähigkeit der Flotte und Handlungsbereitschaft der betroffenen Institutionen ab.
Die Forschungsethik ist die sechste Grenze. Messungen können unaufgeforderten Datenverkehr erfassen, Testkäufe umfassen oder reale Systeme betreffen. Datenschutz, Kollateralschäden und Annahmen über informierte Einwilligung unterscheiden sich von gewöhnlichen Laborversuchen, weil die gemessene Population möglicherweise nichts von der Beobachtung weiß.
Kausale Aussagen über Eingriffe sind die siebte Grenze. Märkte verändern sich aus mehreren Gründen gleichzeitig. Ein Rückgang nach einer Zahlungsintervention beweist nicht, dass allein diese Intervention ihn verursacht hat. Eine spätere Erholung kann Anpassung statt ein Versagen der ursprünglichen Messung bedeuten.
Der historische Technologiewandel ist die achte Grenze. Internetarchitektur, Botnetze, Zahlungsmethoden, Cloud-Hardware und Fahrzeugsoftware verändern sich schnell. Ältere Arbeiten können methodisch wichtig bleiben und dennoch heutige Betriebsbedingungen nur schwach beschreiben.
Die Überdehnung von Auszeichnungen ist die neunte Grenze. Renommierte Ehrungen fassen eine Laufbahn in breiter Sprache zusammen. Sie ersetzen weder die Zuschreibung auf Mechanismusebene noch aktuelle Belege aus dem Produktivbetrieb.
Die Unklarheit aktueller Funktionen ist die zehnte Grenze. Offizielle Seiten der UC San Diego verwendeten für die Rolle von Savage am Center for Networked Systems die Bezeichnungen Director und Co-Director. Wenn die genaue aktuelle Funktion relevant ist, sollte sie geprüft und nicht zu einer zeitlosen Formel geglättet werden.
Diese Einschränkungen sind keine Fußnoten, die das Programm schwächen. Sie gehören zu seiner zentralen Lehre. Empirische Sicherheitsforschung erhält Glaubwürdigkeit, wenn die Beziehung zwischen Instrument, Population und Schlussfolgerung sichtbar bleibt.
Messung erhält nur dann Autorität, wenn ihre blinden Flecken sichtbar bleiben
Empirische Sicherheitsforschung gewinnt Einfluss, weil sie Spekulation durch Beobachtungen ersetzt, die andere Institutionen nutzen können. Derselbe Einfluss schafft ein Risiko: Ein eindrucksvoller Datensatz kann vollständiger erscheinen, als es der Beobachtungspunkt erlaubt. Ein Netzwerkteleskop, eine Reihe von Testkäufen oder ein Versuchsfahrzeug können einen Mechanismus außergewöhnlich klar zeigen und zugleich große Teile der Population ausblenden.
Backscatter verdeutlicht das Problem. Unaufgeforderte Antworten in dunklem Adressraum machten eine Klasse von Angriffen mit gefälschten Quellen ohne Zusammenarbeit der Angreifer oder Opfer messbar. Die Schlussfolgerung war stark, weil ihre Annahmen benannt werden konnten. Angriffe mit anderen Adressierungs- oder Reflexionsmustern waren weniger sichtbar. Mit der Anpassung der Gegner änderte sich auch die Beziehung zwischen Instrument und Population.
Die Forschung zu Lieferketten der Cyberkriminalität schuf einen anderen Beobachtungspunkt. Domains, Partnerprogramme, Abwicklungsdienste und Zahlungsbeziehungen zeigten Abhängigkeiten, die Paketzahlen nicht offenlegten. Eine Konzentration bei Acquiring oder Abwicklung bot einen Hebel, doch die Identifikation blieb probabilistisch und Märkte konnten sich anpassen. Eine Zahlungsintervention, die beobachtete Verkäufe in einem Kanal senkte, konnte Transaktionen lediglich in einen anderen verlagern.
Die Fahrzeugforschung ergänzte das Offenlegungsproblem. Die Demonstration eines Pfades von einer externen Schnittstelle zu sicherheitsrelevanten Funktionen konnte Reparaturen und öffentliches Verständnis beschleunigen. Der Veröffentlichungszeitpunkt betraf jedoch Eigentümer und Hersteller, die einer Teilnahme an der Studie nicht zugestimmt hatten. Der Wert der Arbeit hing von kontrollierten Tests, gemeinsamer Zuschreibung und einem Offenlegungsverfahren ab, das den betroffenen Seiten eine reale Reaktionsmöglichkeit gab.
Diese Beispiele erklären, warum Eingriff und Messung gemeinsam entworfen werden müssen. Eine Studie, die einen Engpass entdeckt, sollte im Voraus festlegen, welche beobachtbare Veränderung bei einer erfolgreichen Maßnahme erwartet wird. Sie sollte außerdem plausible Ersatzwege und Kollateraleffekte benennen. Dann kann eine Institution zunächst eine verhältnismäßige, umkehrbare Reaktion wählen, bevor sie zu einer unumkehrbaren Maßnahme übergeht.
Die Befugnis zum Handeln bleibt außerhalb der wissenschaftlichen Arbeit. Netzbetreiber, Banken, Hersteller und Regulierungsbehörden besitzen unterschiedliche Werkzeuge und rechtliche Pflichten. Forschende können einen Mechanismus erklären und seine Bedeutung bewerten, erben aber nicht allein durch die Bereitstellung von Belegen die Macht einer Institution. Umgekehrt sollte eine Institution keine unmögliche Gewissheit verlangen, wenn eine begrenzte Schutzmaßnahme gerechtfertigt ist.
Langfristige Forschungsinfrastruktur ist wichtig, weil Gegner sich anpassen. Datensätze, Teleskope, Versuchsplattformen und Branchenbeziehungen müssen lange genug bestehen, um die Beständigkeit eines beobachteten Effekts zu prüfen. Studierende und Partner übertragen Methoden in neue Umgebungen und bauen häufig die Systeme, die Belege erst ermöglichen. Ein Profil, das jedes Ergebnis auf einen leitenden Forscher konzentriert, verliert den institutionellen Mechanismus, durch den empirische Sicherheitsforschung Wissen ansammelt.
Die dauerhafte Methode sucht eine enge Abhängigkeit innerhalb eines großen Problems
Bei Denial-of-Service, Würmern, Spam, Zahlungen, Cloud-Systemen und Fahrzeugen wiederholt sich derselbe Schritt: Eine breite Bedrohung wird in beobachtbare Mechanismen zerlegt. Ein Angreifer kann verteilt sein, doch der Datenverkehr besitzt Pfade. Ein Markt kann Tausende Domains nutzen, doch Zahlungen können zusammenlaufen. Ein Fahrzeug kann viele Komponenten enthalten, doch Vertrauen überschreitet bestimmte Schnittstellen. Sobald eine Abhängigkeit sichtbar ist, können Verteidiger fragen, welcher Akteur die Befugnis besitzt, sie zu verändern.
Die Methode stößt an Grenzen, wenn sich das System schneller anpasst als die Messung. Angreifer lernen, welche Kanäle beobachtet werden. Verschlüsselung und Dienstekonsolidierung verbergen Einzelheiten. Rechtliche und kommerzielle Beziehungen ändern sich. Die relevante Kennzahl kann sich vom Paketvolumen zur Kontoerstellung, von Kartenzahlungen zu einem anderen Abwicklungssystem oder von einer Fahrzeugschnittstelle zu einem Cloud-Dienst verlagern. Ein erfolgreiches Messprogramm muss sein Instrument zusammen mit dem System verändern.
Der Test des öffentlichen Nutzens ist konkret. Verbessert die Arbeit die Fähigkeit, Umfang zu schätzen, Mechanismen zu erklären oder einen Eingriff zu bewerten? Bewahrt sie die Anerkennung der Mitwirkenden und die Grenzen der Belege? Führt sie zu einer Reaktion, deren Auswirkungen gemessen statt vorausgesetzt werden? Diese Fragen sind strenger als „War die Arbeit einflussreich?“ und liegen näher an dem Grund, aus dem empirische Sicherheitsforschung für Infrastrukturbetreiber wichtig ist.
Der Maßstab für künftige Arbeiten ist daher anspruchsvoll, aber praktisch. Neue Messungen müssen ihren Beobachtungspunkt benennen, die Anerkennung der Mitwirkenden bewahren, ethische Kontrollen offenlegen und bestimmen, welche Beobachtung die Schlussfolgerung schwächen würde. Eingriffe müssen lange genug bewertet werden, damit Substitution sichtbar wird. Institutionen, die aufgrund von Belegen handeln, müssen für Verhältnismäßigkeit und Fehler verantwortlich bleiben.
Der dauerhafte Beitrag von Savage ist die Disziplin der Zerlegung. Eine große Bedrohung wird auf Datenverkehr, Abhängigkeiten, Anreize und Entscheidungspunkte zurückgeführt, die sich beobachten lassen. Das Ergebnis macht den Gegner nicht vollständig sichtbar. Es gibt Betreibern und politischen Entscheidungsträgern eine bessere Grundlage für die Fragen: Welche Institution kann eingreifen, welche Maßnahme ist verhältnismäßig und welches beobachtbare Ergebnis zeigt, dass sich das System tatsächlich verändert und nicht nur verlagert hat?
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten