
Zusammenfassung
- RFC 3489 leitete aus drei Binding-Tests sechs Kategorien ab, obwohl jede Antwort an Socket, Server, Ziel, Adressraum und Zeitpunkt gebunden war.
- RFC 5389 bewahrte die Beobachtung der gemappten Adresse, nicht aber den Typ als Traversal-Beweis. Entscheidend wurde der Test mit dem wirklichen Peer samt Relay-Ausweg.
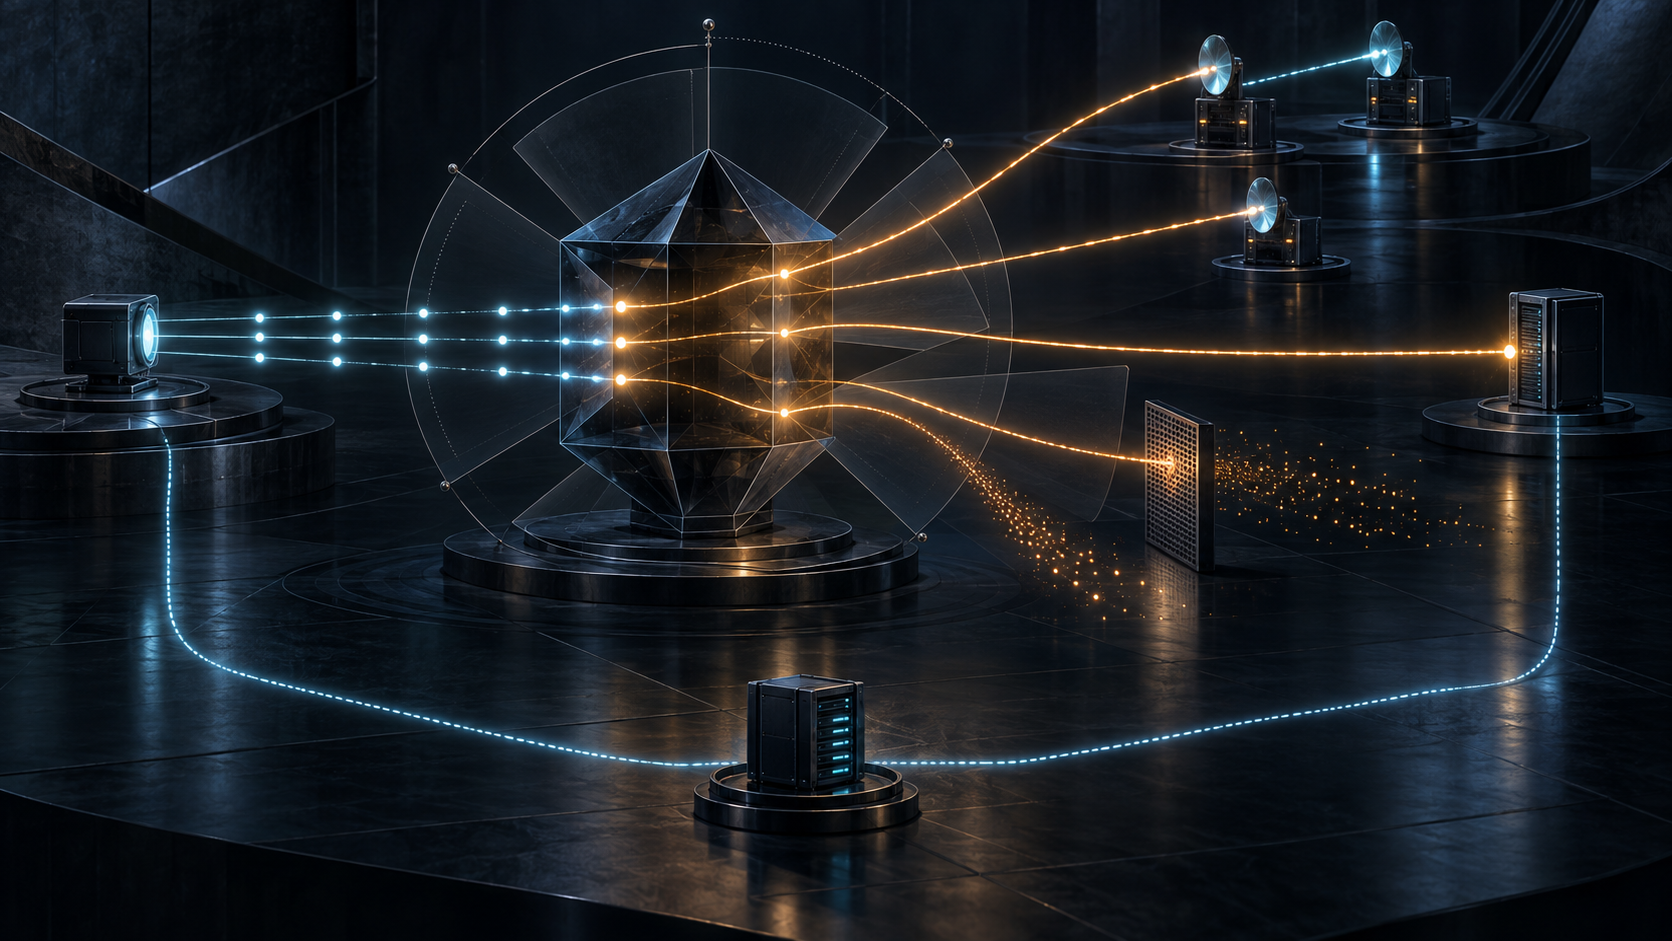
RFC 3489 bot 2003 einen eleganten Entscheidungsbaum. Test I ließ den Server normal antworten und verglich den lokalen Socket mit MAPPED-ADDRESS. Test II verlangte eine andere Serveradresse und einen anderen Port. Test III änderte nur den Port. Ein zweiter Test I an CHANGED-ADDRESS verglich die Abbildung. Das Ergebnis hieß offenes Internet, symmetrische UDP-Firewall oder einer von vier NAT-Typen.
Die Beobachtungen waren nicht falsch. Ihr Name reichte nur weiter als ihre Belege. Ein Versuch gehörte zu einem lokalen Socket, einem Server und dessen Alternativadresse, einer Richtung durch möglicherweise mehrere Übersetzer, einem Adressraum und einem Zeitpunkt. Der RFC verlangte bei Wiederholung sogar einen neuen lokalen Port, weil der erste Versuch den zweiten durch verbliebenen Zustand verfälschen konnte.
Das Etikett löschte das Ziel. Eine zum STUN-Server stabile Abbildung konnte sich gegenüber dem eigentlichen Peer ändern. Ein Filter ließ eine Quelle zu und sperrte eine andere. Mehrere NATs wurden als Verhalten des scheinbar strengsten Elements zusammengefasst, ohne Gerät, Regel oder Zeitgeber zu benennen. Aus einer Beziehung wurde eine vermeintliche Eigenschaft der Box.
Auch der Adressraum begrenzte die Aussage. Ein Server außerhalb des gemeinsamen übergeordneten Raums konnte eine für den anderen Teilnehmer unbrauchbare Adresse melden. Zwei Peers hinter demselben NAT konnten über ihre externe Abbildung scheitern. MAPPED-ADDRESS bedeutete lediglich, dass dieser Server bei dieser Anfrage dieses Quelltupel sah.
Die Bindungsdauer war eine weitere Schätzung. Eine Bindung blieb aktiv, eine andere alterte. Überlast konnte Fristen ändern, verschiedene Bindungen konnten verschiedene Zeiten erhalten, ein Neustart das Ergebnis verfälschen. Der Messwert war kein vom NAT ausgestellter Mietvertrag.
Kryptografische Integrität erweiterte den Geltungsbereich nicht. Sie konnte bestimmte Antworten authentisieren, aber keine serverrelative Beobachtung für ein anderes Ziel wahr machen. RFC 5389 beschrieb später eine falsche gemappte Adresse, die in bestimmten Topologien nicht allein kryptografisch lösbar war. Echtheit und Reichweite blieben getrennte Belege.
Die Rückschau in RFC 5389 war deutlich: Klassisches STUN funktionierte als vollständige Lösung nicht zuverlässig genug. Eine gelernte Adresse war manchmal nutzbar und manchmal nicht; das Verfahren konnte weder unterscheiden noch heilen. Viele NATs passten nicht in die Kategorien. Die Revision entfernte die alten Änderungsattribute aus dem Basisprotokoll und machte STUN zum Werkzeug definierter Nutzungen.
RFC 5780 trennte Abbildungs- und Filterverhalten. ICE in RFC 8445 sammelte Kandidaten, bildete Paare und prüfte sie zwischen den tatsächlichen Teilnehmern, bevor es einen Pfad nominierte. TURN in RFC 8656 stellte ein Relay bereit. Die Betriebsfrage lautete nun nicht mehr „Welcher Typ ist das?“, sondern „Welches Paar funktioniert jetzt, und welcher Ausweg bleibt?“
Heng Lus Denkrahmen erklärt die Korrektur. Eine minimale gemeinsame Spezifikation kann das Beobachtungswerkzeug festlegen, während die Nutzung Server, Zeit, Authentisierung und Rückfall lokal entscheidet. Realitätsebenen trennen Socket, STUN-Antwort, beobachtete Adresse, Peer-Prüfung, Nominierung, Paketaustausch und Anwendungserfolg.
Klassifikation darf Belege verdichten. Sie darf deren Entstehungsbedingungen nicht verdrängen. RFC 3489 benannte die Box; RFC 5389 gab dem Pfad die Autorität zurück.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten