
Zusammenfassung
- RFC 3330 führte zuvor verstreute IPv4-Blöcke zusammen und machte sichtbar, dass ähnliche Zahlen ganz unterschiedliche Host-, Quell-, Ziel-, Weiterleitungs- und Leckage-Regeln haben können.
- Die Tabelle von 2002 war eine historische Momentaufnahme, kein dauerhaftes Sicherheitsorakel. Spätere RFCs und das heutige IANA-Register machten daraus eine versionierte Klassifikation mehrerer Eigenschaften, bei der spezifischere Präfixe ebenfalls zählen.
Dieselbe Adresse erlaubt nicht dasselbe Verhalten
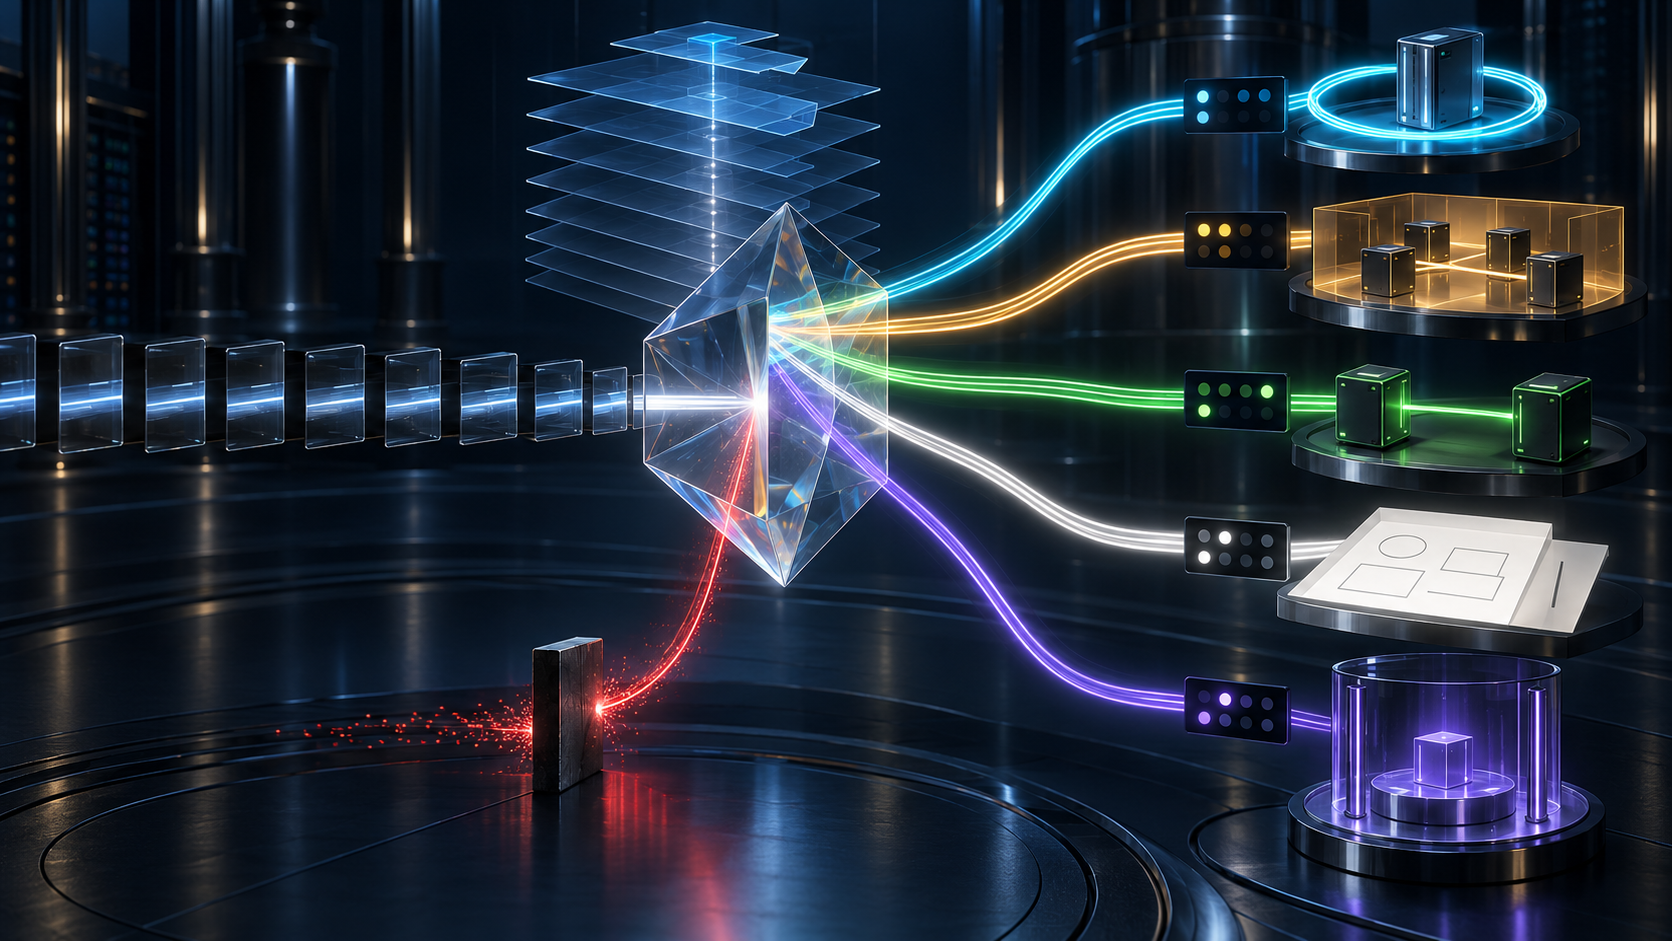
Eine gewöhnliche IPv4-Adresse kann einen Host bezeichnen, der über öffentliche Routen erreichbar ist. 127/8 muss dagegen innerhalb des eigenen Hosts zurücklaufen; 10/8, 172.16/12 und 192.168/16 sind für private Netze vorgesehen; 169.254/16 ermöglicht Kommunikation auf einem einzelnen Link, wenn die übliche Konfiguration fehlt. Dokumentationspräfixe gehören in Beispiele, 198.18/15 wurde für Leistungstests reserviert. Multicast und Limited Broadcast folgen nochmals anderen Regeln.
Die 32 Bit erklären diese Unterschiede nicht. Sie beruhen auf Protokollentscheidungen, Zuteilungen oder Routingrichtlinien. Behandelt ein Router jeden Wert wie ein gewöhnliches öffentliches Ziel, kann eine Loopback-Adresse das Gerät verlassen. Sperrt eine Firewall alles, was „speziell“ heißt, blockiert sie womöglich einen vorgesehenen Einsatz. Der Klassenname sagt nicht, welche Aktion richtig ist.
Vor RFC 3330 waren die Beschreibungen auf verschiedene RFCs und Parameterregister verteilt. Das Dokument bündelte sie in einem IANA-Katalog und stellte zugleich klar, dass es nicht den IPv4-Adressraum beschreibt, den RIRs an Betreiber und Nutzer vergeben. Es ersetzte die normale Zuteilung also nicht; es machte eine kleinere Menge von Ausnahmen und spezialisierten Zuweisungen lesbarer.
„Speziell“ ist keine einzelne Eigenschaft
2002 erläuterte der Text Erwartungen vor allem in Prosa. Später wurde deutlich, dass ein einzelnes Kennzeichen „speziell“ für Implementierung und Incident Response nicht genügt. Eine Adresse kann als Quelle gültig, als Ziel aber ungültig sein; ein Router kann sie zwischen externen Schnittstellen weiterleiten, ohne dass sie global erreichbar sein soll; ein Protokoll kann eine Sonderbehandlung vorschreiben, obwohl andere Eigenschaften falsch sind.
RFC 5735 ersetzte den historischen Katalog. RFC 6890 führte anschließend gepflegte Register für spezielle IPv4- und IPv6-Adressen ein. Die Einträge unterscheiden Quellgültigkeit, Zielgültigkeit, Weiterleitbarkeit, globale Erreichbarkeit und Protokollreservierung. Jedes Feld beantwortet eine andere Frage. Wer sie zu einem einzigen Etikett zusammenzieht, verliert gerade die Daten, auf denen Grenzfilter beruhen.
RFC 8190 präzisierte „globally reachable“. Gemeint ist eine erwartete Betriebseigenschaft innerhalb eines Verwaltungsmodells, nicht die empirische Garantie, dass niemals eine Route angekündigt wird oder ein Paket nach außen leckt. Taucht ein im Register als nicht-global eingestuftes Präfix bei einem öffentlichen Beobachter auf, kann das auf ein Leck, einen Filterfehler, Spoofing oder ein Messartefakt hindeuten. Die Beobachtung allein ändert den Registereintrag nicht.
Auch das spezifischste Präfix zählt. Ein breiter Eintrag kann eine engere Zuweisung mit anderen Eigenschaften enthalten. Wer nur die erste übergeordnete Übereinstimmung prüft, lässt womöglich eine unzulässige Quelle zu oder verwirft legitimen Verkehr. Eine nachvollziehbare Entscheidung hält den tatsächlich treffenden längsten Präfixeintrag, die verwendeten Attribute und die Registerversion fest.
Die Tabelle trug ein Datum, weil sich das Netz änderte
RFC 3330 verzeichnete auch Blöcke, deren Sonderstatus auslief oder die später wieder normal zugeteilt werden konnten. Das war kein Fehler, sondern ein Protokollstand seiner Zeit. Gefährlich wird es, wenn eine Momentaufnahme von 2002 dauerhaft in Software, Sicherheitsberichte oder Compliance-Regeln eingebrannt wird.
Die Nachfolger führten die Aktualisierung fort. RFC 5737 reservierte drei Dokumentationspräfixe statt nur des 2002 erwähnten TEST-NET. RFC 3927 beschrieb IPv4-Link-Local ausführlicher. RFC 6890 ersetzte statische Listen durch änderbare Register. Für heutige Betriebsentscheidungen ist das IANA-Register für spezielle IPv4-Adressen der Bezugspunkt; RFC 3330 bleibt ein historischer Beleg dafür, wie der Katalog entstand.
Die Zeitrichtung gilt nach hinten und nach vorn. Ein Jahre später eingeführtes Attribut darf nicht rückwirkend als Maßstab für einen Betreiber von 2002 dienen. Umgekehrt klassifiziert ein altes RFC kein heutiges Paket allein. Ein belastbarer Vorfallsbericht nennt Beobachtungszeit, Registerversion oder gesicherten Auszug, genaues Präfix, Paketflussrichtung, Schnittstelle und die entscheidungsrelevanten Attribute.
Das Dokument trennte außerdem technische Anforderungen für eine Spezialzuweisung von der allgemeinen Adresspolitik. Brauchte ein RFC für den Standardsprozess einen IPv4-Block, sollte es technische Anforderungen wie Größe oder Präfixlänge beschreiben. IANA konsultierte die RIRs und nahm die Zuweisung kurz vor der Veröffentlichung vor. RFC 3330 beschrieb eine Praxis; es gewährte nicht jedem Experiment eine permanente Reservierung und schuf keine neue allgemeine Zuteilungsregel.
Ein Registereintrag filtert kein Paket
Das Register drückt eine Absicht aus und liefert Hosts, Routern, Firewalls, Bibliotheken und Prüfwerkzeugen Daten. Es aktualisiert Geräte nicht von selbst und erzwingt keine Richtlinie an Netzgrenzen. Der Abstand zwischen registrierter Eigenschaft und beobachtetem Verhalten ist eine eigene Betriebsfrage.
Ein Paket mit privater Quelle an einer externen Schnittstelle kann auf Spoofing, Fehlkonfiguration oder einen gekapselten Pfad zurückgehen. Software kann Loopback als lokale Konvention protokollieren. Ein kopiertes Beispiel kann ein Dokumentationspräfix in der Produktion hinterlassen; Benchmark-Verkehr kann gewöhnliche Messwerte verfälschen. In keinem dieser Fälle verrät der Zahlenwert allein, wo das Paket erzeugt oder wie es behandelt wurde.
Zu bewahren sind Paketflussrichtung, Ein- und Ausgangsschnittstellen, Kapselung, Übersetzungszustand, der Registereintrag mit dem längsten passenden Präfix und das tatsächliche Filterergebnis. Ein Mitschnitt beweist, dass bestimmte Bits an einem Ort beobachtet wurden – nicht, wo sie entstanden. Ebenso bedeutet „nicht global erreichbar“ nicht „für öffentliche Messsysteme unsichtbar“.
RFC 3330 markierte einen Perspektivwechsel: IPv4 war nicht nur eine Reihe zugeteilter Nummern, sondern ein gemeinsamer Raum mit dokumentierten Betriebsausnahmen. Die bleibende Lehre ist nicht das Auswendiglernen berühmter Präfixe. Zahlenwert, Zuweisungsart, ausgeführte Regel und Beobachtung müssen getrennt bleiben. Werden diese vier Belege vermischt, wird aus dem nützlichen Katalog ein falscher Herkunfts- oder Erreichbarkeitsnachweis.
Quellen
- RFC 3330
- RFC-Editor-Eintrag zu RFC 3330
- RFC 5735 — Special Use IPv4 Addresses
- RFC 6890 — Special-Purpose Address Registries
- RFC 8190 — Klarstellung zur globalen Erreichbarkeit
- IANA-Register für spezielle IPv4-Adressen
- RFC 1918 — private Adressen
- RFC 3927 — IPv4-Link-Local
- RFC 5737 — Dokumentationspräfixe
- RFC 2544 — Benchmarkmethodik
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten