
Zusammenfassung
- Die Public Suffix List erfasst administrative Grenzen, die die DNS-Syntax nicht offenbaren kann, und ermöglicht es Software, eine gemeinsame Endung wie
co.ukvon der unmittelbar darunter liegenden registrierbaren Domain zu trennen. - Exakte Regeln, Wildcards und Ausnahmen halten die Liste kompakt genug für die Pflege, während die ICANN- und PRIVATE-Abschnitte registrierungsgestützte Grenzen von der Politik privater Multi-Tenant-Plattformen unterscheiden.
- Die Maintainer prüfen Belege und führen Upstream-Daten zusammen, aber Browser, Bibliotheken, Zertifizierungsstellen und Online-Dienste entscheiden, wann sie aktualisieren und welche Politik sie an jede Grenze knüpfen.
- Genau diese Trennung ist die zentrale Stärke und Schwäche der PSL: Ein kleines Ehrenamtsprojekt liefert gemeinsame Grenzdaten, während die sicherheitsrelevanten, kommerziellen und operativen Konsequenzen über ein viel größeres nachgelagertes System verteilt sind.
Das Cookie, das co.uk hätte überschreiten können
Ein Browser, der einem Registranten unterhalb von co.uk erlaubte, ein Cookie für ganz co.uk zu setzen, würde unzusammenhängende Websites zu einer einzigen Sicherheitsgrenze zusammenfassen. Die Anzahl der Punkte verrät dem Browser nicht, dass co.uk eine Ebene ist, unterhalb derer unabhängige Registrierungen stattfinden. Das Domain Name System zeichnet Namen und Delegationen auf; es kodiert nicht die kommerzielle und administrative Regel, die festlegt, wo die Kontrolle eines Registranten endet und die eines anderen beginnen kann.
Genau diese Lücke ist der Grund, warum die Public Suffix List existiert. Die Registrierungspolitik variiert zwischen Top-Level-Domains, Namespaces des öffentlichen Sektors und privaten Plattformen. Manche Namen werden direkt unterhalb einer Top-Level-Domain registriert. Andere liegen unterhalb von Labels der zweiten oder einer tieferen Ebene wieco.ukoderpvt.k12.ma.us. Private Plattformen können verschiedenen Kunden außerdem Subdomains unterhalb einer einzigen privat registrierten Domain zuweisen, obwohl diese Kunden keinen Browserzustand teilen sollten. Ein Browser benötigt daher Politikdaten von außerhalb des DNS, wenn er entscheiden will, ob zwei Hostnamen innerhalb derselben registrierbaren Grenze liegen.
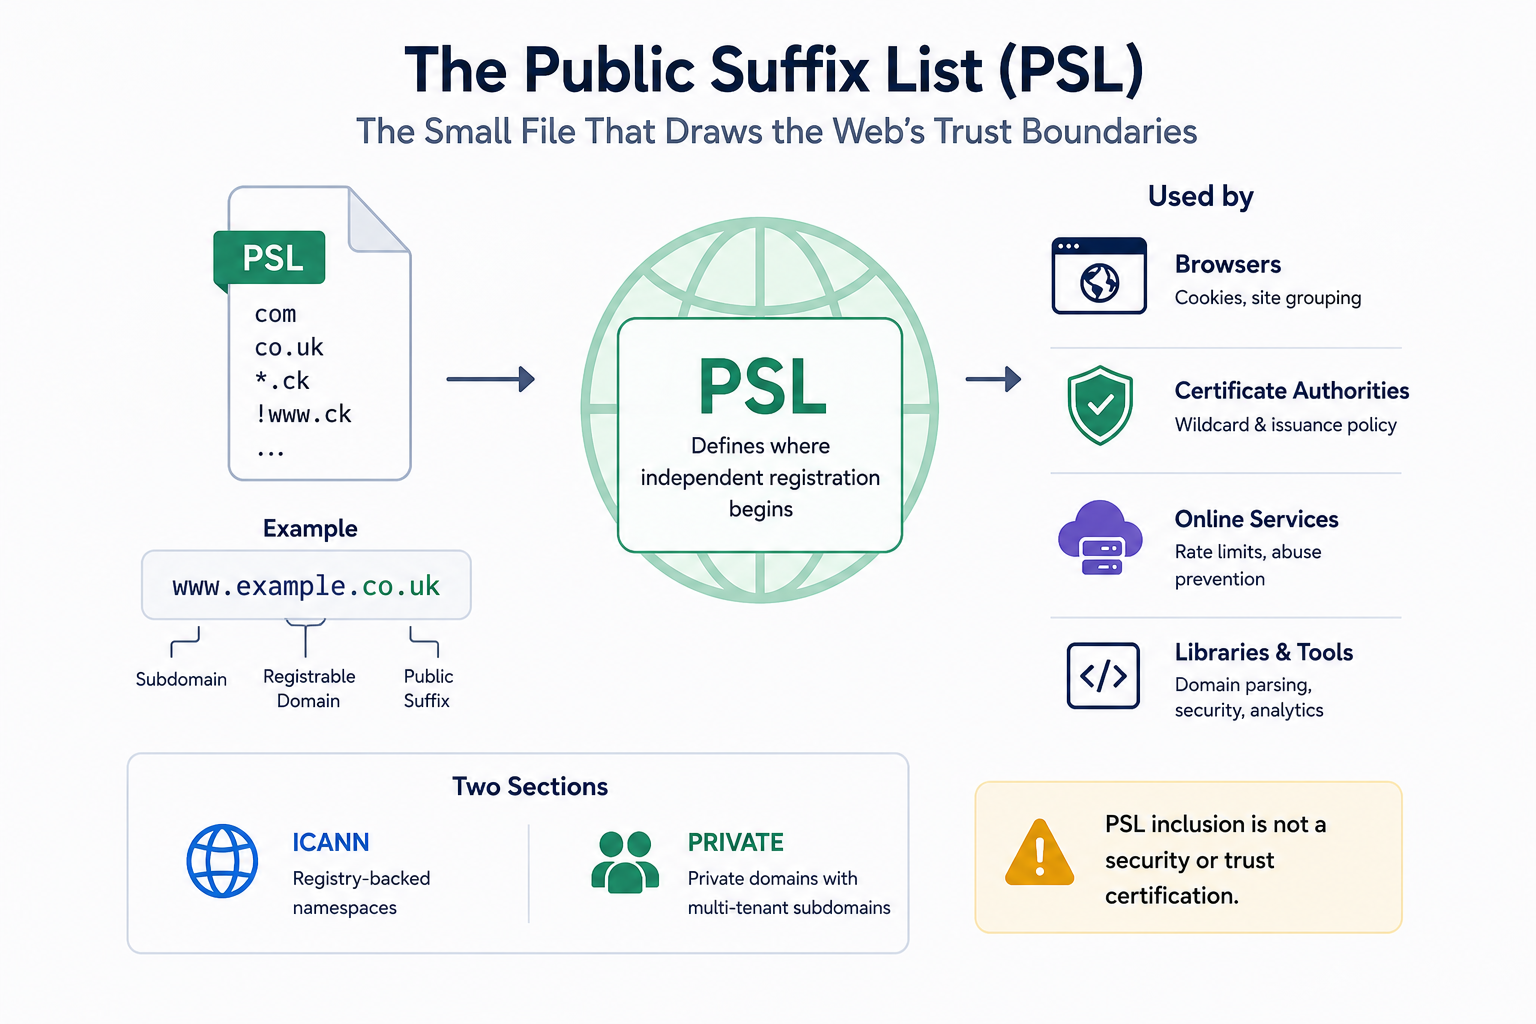
Die PSL verwandelt diese Politik in eine Form, die Software nutzen kann. Fürwww.example.co.ukermöglicht die Liste einer Implementierung,co.ukals Public Suffix undexample.co.ukals die unmittelbar darüber liegende registrierbare Domain zu identifizieren – häufig als eTLD+1 bezeichnet. Diese Unterscheidung hilft User Agents, einen Registranten daran zu hindern, ein Cookie auf der gemeinsamen Registry-Ebene zu setzen, während verwandte Subdomains innerhalb vonexample.co.ukweiterhin Zustand teilen dürfen, wo die Browserregeln es erlauben.
Die Unterscheidung ist gerade deshalb nützlich, weil sie eng ist. Eine registrierbare Domain ist nicht dasselbe wie ein Web-Origin, eine juristische Person, ein Konto, ein Konzern oder ein Nachweis gemeinsamen Eigentums. Moderne Browser verwenden darüber hinaus Konzepte wie schemeful site, Host-only-Cookies, SameSite und partitionierten Speicher, die sich nicht auf eine einzige eTLD+1-Berechnung reduzieren lassen. Die PSL liefert eine Grenze. Der Verwender entscheidet, wie diese Grenze in ein größeres Sicherheitsmodell passt.
Dieser Unterschied in der Verantwortung zieht sich durch das gesamte Projekt. Die Liste setzt keine Cookie-Regeln um, stellt keine Zertifikate aus, drosselt keine Konten und entscheidet nicht, was ein Browser anzeigen soll. Sie liefert Grenzdaten, die andere Systeme in Entscheidungen umwandeln. Ihr Einfluss ist daher größer als ihre formale Autorität.
DNS kann einen Namen auflösen, ohne der Software zu sagen, wer ihn teilt
DNS ist innerhalb seines eigenen Modells maßgeblich für Auflösung und Delegation. Es kann einem Resolver sagen, wo er fürexample.co.ukanfragen soll, aber es kann die separate Frage nicht zuverlässig beantworten, obco.ukselbst von einem gewöhnlichen Nutzer registrierbar ist oder ob die Registrierung erst eine Ebene tiefer beginnt. Diese Information gehört zur Registry-Politik, zur öffentlichen Verwaltung oder zum Betriebsmodell einer privaten Plattform.
Die PSL sollte daher eher als Grenzdaten denn als eine zweite DNS-Autorität behandelt werden. Eine Zeile in der Datei kann einem Verwender mitteilen, dass an einem bestimmten Label eine bekannte administrative Grenze zu erwarten ist. Sie kann nicht beweisen, dass der Name aktuell aufgelöst wird, dass der Registrant noch existiert, dass ein Dienst vertrauenswürdig ist oder dass zwei Domains verschiedenen rechtlichen Eigentümern zugeordnet sind.
Die Projektleitlinien warnen ausdrücklich davor, eine statische PSL-Kopie als endgültige Datenbank zur Domain-Gültigkeit zu behandeln, weil sich TLDs und Registrierungspolitiken ändern können, bevor ein gebündelter Snapshot aktualisiert wird.
Das ist wichtig, weil die Datei praktisch ist. Ein Produkt, das bereits einen PSL-Parser besitzt, könnte versucht sein, der Liste Fragen zu stellen, für die sie nicht konzipiert wurde: ob eine Domain gültig ist, ob eine Plattform Vertrauen verdient, ob zwei Konten denselben Eigentümer haben oder ob ein Kunde eine Ausnahme von einem Produktlimit erhalten sollte. Jede dieser Fragen erfordert Belege jenseits der Public-Suffix-Grenze.
Dieselbe Zurückhaltung gilt in die andere Richtung. Die PSL ist nicht nur ein Implementierungsdetail von Browsern. Sie ist zu Infrastruktur geworden, weil ein Browser oder Dienst sie konsultieren kann, bevor er entscheidet, wer Zustand teilen darf. Die Datei trägt keinen Nutzerverkehr, und doch kann sie beeinflussen, ob ein Cookie, eine Wildcard-Zertifikatsregel, ein Ratelimit oder ein Datenschutzmechanismus für eine einzige Website oder für viele unzusammenhängende Websites gilt. Ihre physische Größe unterschätzt ihre operative Reichweite.
Der beste Weg, das Projekt zu verstehen, besteht daher darin, drei Ebenen zu trennen. Registries und autorisierte Domain-Eigentümer liefern die zugrunde liegende Politik. Die PSL-Maintainer entscheiden, ob die Belege und die vorgeschlagene Regel in die kanonische Liste gehören. Die Eigentümer nachgelagerter Software entscheiden, welches Verhalten aus der Regel folgt. Keine Ebene besitzt das Gesamtergebnis allein.
Drei Regelformen tragen erstaunlich viel Politik
Die Liste bleibt handhabbar, weil sie kein erschöpfender Katalog von Hostnamen ist. Ihre Regelsprache ist bewusst klein gehalten: exakte Übereinstimmungen, Wildcards ganz links und Ausnahmen. Eine normale Zeile wieco.ukbeschreibt eine exakte Endung. Eine Wildcard wie*.ckkann ein variierendes Label ganz links einer gemeinsamen Endung abdecken. Eine Ausnahme, die mit!beginnt, nimmt einen Namen aus, der andernfalls von einer breiteren Regel erfasst würde.
Diese kompakte Sprache ist operativ wichtig. Eine Registry kann eine regelmäßige Struktur mit einer kleinen Zahl ungewöhnlicher Fälle haben. Ohne Wildcards und Ausnahmen bräuchte die Datei viele zusätzliche Zeilen, und die Pflege würde schwieriger. Mit ihnen können wenige Regeln eine Politik abbilden, die für eine Registry einfach, aus Sicht eines generischen Browsers jedoch unregelmäßig ist.
Der Abgleichsprozess ist deterministisch, aber nur, wenn eine Implementierung dieselben Konventionen befolgt. Hostnamen und Regeln werden für den Vergleich normalisiert, einschließlich Kleinschreibung und Punycode-Behandlung. Die Software sucht nach allen passenden Regeln. Eine Ausnahme hat Vorrang; andernfalls gewinnt die Regel mit der größten Anzahl an Labels. Wenn nichts passt, lautet die dokumentierte Standardregel*. Der Public Suffix wird dann aus der maßgeblichen Regel abgeleitet, und die registrierbare Domain liegt normalerweise ein Label darüber.
Jeder dieser Schritte hat Randfälle, die zu echten Unterschieden führen können. Die Unicode-Verarbeitung kann auseinanderlaufen, bevor der PSL-Algorithmus den Namen sieht. Manche Bibliotheken behandeln abschließende Punkte oder fehlerhafte Labels unterschiedlich. Produkte können bei unbekannten Endungen unterschiedliche Entscheidungen treffen. Ein Verwender kann sowohl den ICANN- als auch den PRIVATE-Abschnitt einbeziehen, nur einen Abschnitt oder eine transformierte Teilmenge. Eine korrekte Upstream-Datei kann daher inkonsistentes Verhalten erzeugen, wenn verschiedene Bibliotheken unterschiedliche Annahmen um sie herum treffen.
Deshalb ist die Parser-Konformität genauso wichtig wie die Daten selbst. Die Liste gibt Implementierungen eine gemeinsame Quelle, aber ein gemeinsamer Quelltext garantiert keine gemeinsame Interpretation. Ein Browser, ein Zertifikatsdienst und eine serverseitige Bibliothek können alle behaupten, die PSL zu verwenden, und dennoch bei einem Randfall unterschiedliche Ergebnisse liefern, wenn sich ihre Kanonisierung, ihr Fallback oder ihre Abschnittspolitik unterscheidet.
Das Projekt mindert dieses Risiko durch dokumentierte Formatregeln, Beispiele und automatisierte Tests. Diese Kontrollen machen Syntax und ausgewählte Semantik reproduzierbar. Sie können nicht jede Konsequenz für nachgelagerte Produkte abbilden. Die Einfachheit der Liste reduziert die Zahl der Möglichkeiten, die Politik auszudrücken; sie beseitigt nicht die Zahl der Möglichkeiten, wie Verwender sie missbrauchen oder missverstehen können.
ICANN und PRIVATE beschreiben ähnliche Grenzen mit unterschiedlicher Autorität
Die beiden Hauptabschnitte der Datei lösen verwandte, aber institutionell unterschiedliche Probleme. Der ICANN-Abschnitt erfasst registrierungsgestützte Grenzen, die mit delegierten Namespaces und ihren Registrierungsstrukturen verbunden sind. Änderungen werden von einer Registry, von ICANN oder IANA erwartet oder müssen durch offizielle Dokumentation und andere Belege gestützt sein, die die Politik begründen. Das Label ist eine praktische Projektkonvention, keine Aussage darüber, dass ICANN selbst das PSL-Repository verwaltet.
Der PRIVATE-Abschnitt existiert, weil formale DNS-Registries nicht die einzigen Organisationen sind, die registryähnliche Grenzen schaffen. Eine Hosting- oder Cloud-Plattform kann eine Domain besitzen und Subdomains darunter an Kunden vergeben, die einander nicht vertrauen. Wenn Browser die gesamte Parent-Domain als eine einzige Website behandeln, können diese Kunden für Cookies und verwandte Politiken zu weit zusammengefasst werden. Ein autorisierter Domain-Eigentümer kann die PSL daher bitten, eine private Grenze zu erfassen, unterhalb derer unabhängige Mandanten operieren.
Die Browser-Konsequenz kann in beiden Abschnitten ähnlich aussehen: Die Software kann das Label als Public Suffix und das nächste Label als registrierbare Domain behandeln. Die Quelle der Autorität ist nicht ähnlich. Die eine Seite spiegelt Registry- oder an die Root-Zone angrenzende Politik wider; die andere spiegelt die Entscheidung eines privaten Domain-Inhabers darüber wider, wie er Dienste an Kunden delegiert.
Deshalb darf die Aufnahme in den PRIVATE-Abschnitt nicht zu einem Vertrauensabzeichen werden. Die Leitlinien des Projekts selbst sind eindeutig: Die Aufnahme bringt keinerlei allgemeine Sicherheitszusicherung mit sich. Sie zertifiziert die Plattform nicht, prüft keine Mandantenisolation, begründet keine finanzielle Legitimität und bestätigt nicht, dass jeder Kunde unabhängig ist. Sie erfasst eine Grenze, von der der autorisierte Domain-Inhaber sagt, dass Software sie kennen sollte.
Die Unterscheidung gibt nachgelagerten Verwendern auch eine legitime Wahlmöglichkeit. Ein Browser, dem an der Cookie-Isolation gelegen ist, benötigt möglicherweise PRIVATE-Einträge, weil einander nicht vertrauende Mandanten unabhängig davon relevant sind, wem die Parent-Domain gehört. Eine Zertifizierungsstelle oder ein Online-Dienst kann je nach Bedrohungsmodell und Regeln eine andere Politik wählen. Dieselbe Datei zu verwenden bedeutet nicht, dass jeder Verwender beiden Abschnitten dieselbe Bedeutung beimessen muss.
Autoritätsprüfungen schützen diese Unterscheidung. Die Einreichungsleitlinien können sich auf Registry-Dokumentation, organisatorische Kontakte und in einigen Fällen auf einen_psl-DNS-TXT-Eintrag als Beleg stützen, dass die Partei, die den Namespace kontrolliert, eine vorgeschlagene Grenze unterstützt. Solche Belege verringern das Risiko, dass ein nicht autorisierter Dritter die Politik für eine Domain ändert, die er nicht kontrolliert. Sie machen die Politik dennoch nicht dauerhaft. Unternehmenseigentum, Registry-Regeln und Servicemodelle können sich ändern – das ist der Grund, warum veraltete Einträge schließlich ein eigenes Wartungsproblem werden.
Eine browserlokale Korrektur wurde zu herstellerübergreifender Infrastruktur
Die Geschichte der PSL erklärt, warum ihre Governance leichtergewichtig wirkt als ihr heutiger Einfluss. Das Problem begann in der Browsersicherheit, nicht als Plan, eine globale Institution zu schaffen. Die frühere Cookie-Logik konnte grobe Annahmen über Top-Level-Labels verwenden, aber diese Annahmen versagen bei Strukturen wieco.uk, wo unabhängige Registrierungen eine Ebene tiefer stattfinden. Mozilla entwickelte in den 2000er-Jahren effektive-TLD-Daten, um dem Browser-Code eine wartbare Antwort auf eine Frage zu geben, die Syntax allein nicht lösen konnte.
Publicsuffix.orgund die öffentliche Identität des Projekts entstanden aus dieser Linie. Urheberrecht und Projektidentität stammen aus dem Jahr 2007, während Mozilla-Bugs und Browser-Updates bis in die späten 2000er-Jahre die effektiven-TLD-Daten wiederholt aktualisierten. Diese Aktualisierungen zeigten, dass der Datensatz lebende Politik war und kein Standard, den man einmal niederschreiben und dann vergessen konnte.
In den 2010er-Jahren verbreiteten sich Daten und Konzept über einen einzigen Browser-Quellbaum hinaus. Chromium, Opera, Qt und andere Software übernahmen PSL-Daten oder gleichwertige Mechanismen. Das Projekt richtete um 2013–2014 einen kanonischen öffentlichen Verteil-Endpunkt ein und veröffentlichte Leitlinien zur Aktualisierungshäufigkeit, damit Verwender nicht auf ein Browser-Repository verlinken mussten. Der PRIVATE-Abschnitt wurde ebenfalls wichtiger, als Hosting- und Anwendungsplattformen Mandantengrenzen unterhalb privat gehaltener Domains schufen.
Das Wartungsmodell reifte, je breiter die Wiederverwendung wurde. Die Einreichungsleitlinien von 2018 legten größeren Wert auf Tests, Autorität und Nachverfolgung. Die Sicherheitsleitlinien von 2021 klärten das Verhältnis zwischen der Liste, ICANN, IANA und TLD-Administratoren. Die Dokumentation von Format und Algorithmus wurde 2022 im GitHub-Wiki zusammengeführt. Bis 2023 warnten Projektmitteilungen Drittanbieter ausdrücklich davor, das Ehrenamtsprojekt als Kundendienst-Schalter für Probleme zu behandeln, die diese Anbieter in ihren eigenen Produkten verursacht hatten.
Dieser Druck hielt an. Im Juli 2024 begannen die Maintainer mit sehr begrenzter manueller Kontaktaufnahme, um zu bestätigen, ob ausgewählte Einträge weiterhin benötigt wurden – ein vorsichtiger Versuch, mit veralteten Daten umzugehen, ohne eine Grenze zu löschen, die weiterhin wichtig sein könnte. Die im Oktober jenes Jahres aktualisierten Leitlinien betonten die Verbreitung an Dritte und die Gefahr, PRIVATE-Einträge als Vertrauenssignale zu behandeln. Im April 2025 präzisierte die Formatdokumentation Kanonisierung, maßgebliche Regeln und Abschnittssemantik weiter.
Eine Repository-Mitteilung vom Mai 2025 wies Cloudflare-Nutzer an, keine PSL-Ergänzungen nur deshalb anzustreben, um die Subdomain-Limits eines Produkts zu umgehen.
Die aufschlussreichste Prozessänderung kam am 6. Mai 2026. Das Projekt machte seine automatisierte Pull-Request-Vorlage für Ergänzungen verpflichtend und wies Einreicher an, das Formular nicht in ein GPT-System einzufügen, es nicht zu verändern und nicht zusammenzufassen. Der Grund ist keine grundsätzliche Ablehnung von Software-Unterstützung. Die geforderten Kontrollkästchen sind Bestätigungen in einem öffentlichen Änderungsprotokoll. Die Maintainer wollen, dass die autorisierte Partei diese Bestätigungen direkt und in konsistenter Form abgibt, statt eine umgeschriebene Fassung zu erhalten, deren Herkunft schwerer zu beurteilen ist.
Zum Forschungsstand trug die am 6. August 2026 beobachtete kanonische Datei die Version2026-07-25_14-20-03_UTCund den Commite1b8015c3b2f0f4f8c18659c2480fc1a22c07b20. Repository, Verteil-Endpunkt und Einreichungsworkflow blieben aktiv. Die Chronologie ist wichtig, weil sie ein Projekt zeigt, das seine Prozesse um einen Datensatz herum wiederholt gestärkt hat, dessen nachgelagerte Konsequenzen schneller wuchsen als sein ursprüngliches organisatorisches Design.
Die Public Suffix List ist ein Projekt, kein konventionelles Unternehmen
Die PSL als Unternehmen zu bezeichnen, würde eine Organisationsstruktur implizieren, die die Belege nicht stützen. Sie hat Maintainer, Mitwirkende, Repository-Berechtigungen, mit Mozilla verbundene Infrastruktur, öffentliche Leitlinien und einen Gemeinschaftsprozess. Sie hat keinen offengelegten eigenständigen Vorstand, kein Führungsteam, keine Aktionärsstruktur, keinen Kundenvertrag und kein konventionelles Geschäftskonto.
Autorität ist stattdessen über spezifische Funktionen verteilt. Registries definieren die Registrierungspolitik für ihre Namespaces. Private Domain-Eigentümer definieren, wie sie Subdomains an unabhängige Kunden delegieren. Einreicher liefern Belege und Bestätigungen. Repository-Maintainer können Änderungen verlangen, Vorschläge ablehnen oder akzeptierte Regeln zusammenführen. Automatisierte Tests validieren Syntax und ausgewähltes Verhalten. Browser-, Bibliotheks- und Zertifikatsteams entscheiden anschließend, wie die resultierenden Daten in ihre Produkte gelangen.
Mozilla ist historisch und operativ wichtig, aber seine Rolle sollte nicht übertrieben werden. Die Browser-Arbeit von Mozilla half, den Ansatz der effektiven TLDs zu schaffen, und mit Mozilla verbundene Infrastruktur trägt Identität und Geschichte des Projekts. Das macht nicht jede Entscheidung eines PSL-Verwenders zu einer Mozilla-Entscheidung und verwandelt das Repository nicht in ein Mozilla-exklusives Produkt. Chromium, WebKit-basierte Systeme, Zertifizierungsstellen, Sprachbibliotheken und Online-Dienste können die Daten alle zu ihren eigenen Bedingungen verwenden.
Dieselbe Vorsicht gilt für Mitwirkung. Ein sichtbares Firmenlogo in der Repository-Historie verleiht kein Projekteigentum. Der Arbeitgeber eines Maintainers kann Ingenieurszeit beisteuern und prägen, welche Expertise verfügbar ist, aber formale Autorität wird über Projektrollen und öffentliche Prozesse ausgeübt. Umgekehrt offenbaren öffentliche Rollen nicht jeden informellen Einfluss oder den Umfang bezahlter Zeit hinter jedem Beitrag.
Das Projekt hat daher eine Governance-Struktur, aber keine Unternehmensstruktur. Diese Struktur ist leichtgewichtig, weil es um eine Datendatei und einen Wartungsworkflow geht. Ihre Konsequenzen sind nicht leichtgewichtig, weil andere Organisationen die Daten zu einem Teil ihrer eigenen Sicherheits- und Geschäftslogik gemacht haben.
Das Fehlen einer formalen Führungshierarchie kann eine Stärke sein. Kein einzelner Produktanbieter besitzt die kanonische Grenzkarte. Änderungen sind öffentlich überprüfbar, die Regelsyntax ist eingeschränkt und die Historie ist einsehbar. Es ist auch eine Grenze. Es gibt kein offensichtliches Führungsbudget, um den Personalbestand auszuweiten, wenn der Prüfdruck steigt, keine Enterprise-Support-Abteilung, die Anbieterverweise auffängt, und keinen zentralen Betreiber, der eine veraltete nachgelagerte Kopie zum Aktualisieren zwingen kann.
Ehrenamtliche Kapazität ist Teil des Sicherheitsmodells
Die PSL wird oft als kleines Ehrenamtsprojekt beschrieben, aber der Ehrenamtsstatus ist nicht nur eine organisatorische Fußnote. Er beeinflusst, was das Projekt sicher versprechen kann. Maintainer prüfen Belege, validieren Autorität, kontrollieren Syntax, erwägen Cookie- und Zertifikatskonsequenzen und bleiben für Korrekturen verfügbar. Sie tun dies, ohne eine kommerzielle Service-Level-Vereinbarung oder eine garantierte Aufnahmedauer zu veröffentlichen.
Das ist eine vernünftige Grenze. Ein schneller, aber schwacher Prüfprozess könnte einer nicht autorisierten oder schlecht verstandenen Regel erlauben, das Verhalten vieler Produkte zu verändern. Ein gründlicher Prozess kann einen legitimen Domain-Eigentümer frustrieren, der auf einen Eintrag wartet. Das Projekt kann diesen Zielkonflikt nicht beseitigen, indem es so tut, als sei die Prüfkapazität unbegrenzt.
Die Einreichungsvorlage ist eine Antwort darauf. Sie zwingt Antragsteller, eine konsistente Dokumentation von Autorität, beabsichtigter Verwendung und anerkannten Konsequenzen vorzulegen, bevor sich Maintainer mit den Details befassen. Automatisierte Linting- und Testabläufe beseitigen einen Teil der mechanischen Arbeit. DNS-basierte Belege können helfen, Kontrolle nachzuweisen. Keine dieser Maßnahmen kann die Beurteilung vollständig automatisieren, ob die angeforderte Regel der tatsächlichen Registrierungs- oder Mandantenpolitik entspricht und ob der Einreicher für die Änderung verantwortlich ist.
Das Projekt musste seine Aufmerksamkeit auch gegen Verwendungen verteidigen, die es nicht gewählt hat. Wenn ein Cloud-, SaaS- oder Analyseanbieter einem Kunden sagt, er solle einen PSL-Eintrag anstreben, nur um ein Kontolimit zu umgehen, verschiebt der Anbieter ein Produktsupport-Problem in eine gemeinsame Ehrenamts-Warteschlange. Der Maintainer muss nun eine global sichtbare Grenzänderung bewerten, obwohl die kommerzielle Regel, die das Problem geschaffen hat, woanders liegt.
Diese Asymmetrie ist wichtig, weil ein PSL-Eintrag kein harmloses Konfigurations-Flag ist. Er kann Cookies, Zertifikatsbehandlung und Website-Gruppierung in Produkten beeinflussen, die weit über den Anbieter hinausgehen, der den Kunden ins Repository geschickt hat. Ein Unternehmen, das einen einzigen lokalen Supportfall löst, kann Risiken auf Nutzer und Maintainer externalisieren, die an seiner Produktentscheidung nie beteiligt waren.
Leitlinien des Projekts, die solche Verweise ablehnen, dienen daher zwei Zwecken. Sie schützen die knappe Prüfzeit, und sie schützen die semantische Bedeutung der Liste. Würden PRIVATE-Einträge zu einem generischen Weg um Ratelimits, Produktkontingente oder Tracking-Systeme, würde der Datensatz von Belegen administrativer Grenzen zu einem Flickwerk unzusammenhängender kommerzieller Anfragen abdriften.
Die Ökonomie ist die einer gemeinsamen Abhängigkeit, nicht eines Produkts
Die PSL veröffentlicht keinen eigenständigen Umsatz, keinen Gewinn, keine Bewertung und keine geprüfte Projektbuchhaltung. Es gibt keine Beleggrundlage, um einen solchen Wert zuzuordnen. Das bedeutet nicht, dass das Projekt keine Ökonomie hat. Seine Kosten verteilen sich auf ehrenamtliche Arbeit, mit Mozilla verbundene Infrastruktur, Aufwand von Registries und Domain-Eigentümern, Pflege nachgelagerter Parser, Testsysteme und Produkt-Release-Arbeit.
Der Nutzen ist genauso verteilt. Ein Browseranbieter vermeidet die Pflege einer vollständig privaten Grenzdatenbank. Eine Zertifizierungsstelle erhält eine gemeinsame Eingabe für die Logik registry-kontrollierter Domains. Eine Sprachbibliothek kann einen bekannten Algorithmus paketieren, statt eine weitere Heuristik zu erfinden. Eine SaaS-Plattform kann Namen mit Daten gruppieren, die viele andere Systeme bereits verstehen. Ein großer Teil des wirtschaftlichen Werts erscheint als vermiedene Doppelarbeit zwischen Organisationen, nicht als Einnahmen der PSL selbst.
Diese Public-Good-Struktur erzeugt ein bekanntes Nachhaltigkeitsproblem. Organisationen können stark von der Liste abhängen, ohne Prüfzeit, Testinfrastruktur oder Supportkapazität im Verhältnis zu dem Nutzen beizutragen, den sie erhalten. Die Grenzkosten des Kopierens der Datei sind fast null; die Kosten, die Politik korrekt zu halten, konzentrieren sich auf eine viel kleinere Gruppe von Menschen.
Mehrere Risiken folgen daraus. Burnout von Ehrenamtlichen kann die Prüfung verlängern. Begrenzte Personalausstattung kann die proaktive Arbeit an veralteten Einträgen einschränken. Ein Notfall-Rollback kann rasche Aufmerksamkeit über Zeitzonen hinweg erfordern. Für herstellerübergreifende Kompatibilitätstests gibt es kein offensichtliches zentrales Budget. Große nachgelagerte Nutzer können private Transformationen pflegen, die die Sichtbarkeit darauf verringern, wie sich die kanonische Datei in der Praxis verhält.
Nichts davon beweist, dass das Projekt nicht nachhaltig ist. Es benennt, was Nachhaltigkeit beobachtbar machen würde. Eine gesunde gemeinsame Abhängigkeit braucht aktive Maintainer, funktionierende CI, reproduzierbare Releases, reaktionsfähige Korrekturmechanismen und nachgelagerte Organisationen, die bereit sind, ihren Teil des Systems zu verantworten. Professionelle Finanzierung könnte einige dieser Funktionen unterstützen, aber Finanzierung allein würde die Einflussfrage nicht lösen und nachgelagerte Implementierungen nicht vereinheitlichen.
Die unmittelbarere Reformchance liegt bei den Verwendern. Sie können Tests beitragen, die von ihnen ausgelieferte PSL-Version offenlegen, Grenzdaten gegebenenfalls unabhängig von einem vollständigen Produkt-Release aktualisieren, ihre eigenen Kunden unterstützen und vermeiden, kommerzielle Politiken so zu gestalten, dass ein ehrenamtlicher Merge der einzige Ausweg ist.
Geografie zählt über Politik und Release-Pfade, nicht über Büros
Die PSL hat keinen nennenswerten physischen Fußabdruck wie ein Netzbetreiber oder ein Rechenzentrumsunternehmen. Ihre Geografie ist der globale Namespace, den sie beschreibt, die Rechtsräume, in denen Registries Politik setzen, die Standorte privater Plattformen, die Einträge beantragen, die Orte, an denen Maintainer und Mitwirkende arbeiten, und die Software-Release-Kanäle, die abgeleitete Kopien zu den Nutzern bringen.
Ein Ländercode-Abschnitt kann Politik enthalten, die von nationalen Registries und öffentlichen Institutionen geprägt ist. Generische Namespaces können unterschiedliche Registrierungsstrukturen widerspiegeln. Bildungs- oder kommunale Hierarchien können tiefer sein als die vertrauten kommerziellen Beispiele. Einträge privater Plattformen können weltweit verteilte Dienste repräsentieren, deren Mandanten keinerlei Beziehung zum Rechtsraum des Registranten der Parent-Domain haben.
Genau diese Vielfalt ist der Grund, warum eine einzige syntaktische Heuristik versagt. Die Liste übersetzt heterogene administrative Regelungen in eine einzige enge Regelsprache. Die gemeinsame Syntax verbessert die Interoperabilität, während sie die Tatsache bewahrt, dass die Politik anderswo entsteht.
Es wäre daher falsch, das Vorhandensein einer Zeile in der Datei als Projektkontrolle über diesen Namespace zu behandeln. Die Registry bleibt für ihre Registrierungsregeln verantwortlich. Der private Domain-Eigentümer bleibt für sein Mandantenmodell verantwortlich. Das anwendbare Recht bleibt außerhalb der PSL. Die Liste erfasst die Grenze für Verwender; sie erlangt keine regulatorische Autorität über die Namen, die sie beschreibt.
Dasselbe gilt nachgelagert. Ein Sicherheitsfix oder ein korrigierter Eintrag kann weltweit öffentlich sein, während Nutzer verschiedener Produkte weiterhin unterschiedliche Snapshots ausführen. Geografie und organisatorische Grenzen überschneiden sich im Release-Pfad: kanonischer Merge, abgeleitete Transformation, Paket- oder Browser-Release, Betriebssystem-Distribution und schließlich das Client-Update.
Die kanonische Datei ist nur die erste Kopie in einer langen Lieferkette
Das Projekt veröffentlicht eine kanonische Kopie unterpublicsuffix.org/list/public_suffix_list.dat, die täglich aus dem GitHub-Repository erzeugt wird. Die Leitlinien empfehlen, dass Verwender höchstens einmal täglich abrufen, während sich die Upstream-Liste selbst in einer typischen Woche einige Male ändern kann. Das gibt Software-Teams einen stabilen Verteilpunkt, ohne verschwenderisches Polling zu fördern.
Eine tägliche kanonische Kopie bedeutet nicht, dass das Web jeden Tag auf eine Version umstellt. Browser können den Text in Tries oder kompakte Binärformen vorverarbeiten. Bibliotheken können einen Snapshot in Sprach-Releases paketieren. Betriebssysteme können eine weitere Kopie bündeln. Cloud-Dienste können interne Transformationen pflegen. Manche Produkte aktualisieren Grenzdaten unabhängig; andere warten auf einen größeren Release-Zug.
Das Ergebnis ist eine Familie gültiger, aber unterschiedlich alter PSL-abgeleiteter Datensätze, die gleichzeitig in Produktion sind. Nach einer Upstream-Ergänzung kann ein Browser die neue Grenze vor einem anderen erkennen. Eine serverseitige Bibliothek kann hinter beiden zurückliegen. Ein Zertifikatsdienst kann nur den ICANN-Abschnitt verwenden, während ein Browser PRIVATE-Einträge einbezieht. Jedes System kann intern konsistent sein und dennoch von einem anderen Produkt abweichen.
Das wird besonders bei Korrekturen wichtig. Wenn eine schädliche oder fehlerhafte Regel upstream zurückgenommen wird, muss der Rollback durch dieselbe Lieferkette laufen wie die ursprüngliche Änderung. Eine korrigierte kanonische Datei ruft kein altes Browser-Binary zurück und zwingt keinen Cloud-Dienst, seine Daten neu aufzubauen. Für eine gewisse Zeit können die schlechte Regel und ihre Korrektur in der installierten Basis nebeneinander existieren.
Versionsbewusstsein ist daher Teil der Störungsanalyse. Ein Bericht, der nur sagt, dass ein Produkt „die Public Suffix List verwendet“, ist unvollständig. Ermittler benötigen den genauen kanonischen Commit oder abgeleiteten Build, die Abschnittspolitik, das Parser-Verhalten und das Aktualisierungsdatum in jeder betroffenen Komponente. Ohne diese Informationen können Teams über einen einzigen Hostnamen streiten, während sie tatsächlich verschiedene Datensätze vergleichen.
Die beobachtete kanonische Version und der Commit zum Stichtag August 2026 veranschaulichen den Wert reproduzierbarer Identifikatoren. Sie implizieren nicht, dass jedes nachgelagerte Produkt diesen exakten Zustand bereits übernommen hatte. Upstream-Frische und ausgelieferte Frische sind getrennte Tatsachen.
Cookies waren der Anfang, nicht das Ende der Abhängigkeit
Die Cookie-Vererbung ist die klarste Ursprungsgeschichte, weil das Versagen leicht zu erkennen ist: Ein Browser sollte es einem Registranten nicht erlauben, Zustand an unzusammenhängende Registranten unter einem gemeinsamen Public Suffix zu hängen. Mit der Weiterentwicklung der Web-Plattform wurde dasselbe Konzept der registrierbaren Domain auch an anderen Stellen nützlich.
Browser-Engines können die Grenze bei der Website-Gruppierung, im Verlauf, bei der URL-Darstellung, beidocument.domain-Einschränkungen und bei Datenschutzmechanismen verwenden. Zertifikatssysteme können Konzepte registry-kontrollierter Domains nutzen, um eine zu breite Wildcard-Ausstellung zu verhindern oder Namen für die Ausstellungspolitik zu gruppieren. Crawler und Sicherheitswerkzeuge können registrierbare Domains verwenden, wenn sie Hosts gruppieren. Online-Dienste können die Grenze bei Ratelimits oder Kontopolitik nutzen. Anti-Tracking-Systeme können sich auf sie als eine Eingabe stützen, wenn sie entscheiden, welche Namen zusammengehören.
Diese Verwendungen teilen das Bedürfnis, eine administrative Domain von einer anderen zu unterscheiden, aber sie teilen kein identisches Bedrohungsmodell. Ein Browser, der Cookies schützt, ist mit Cross-Site-Zustand befasst. Eine Zertifizierungsstelle ist mit Ausstellungsgrenzen befasst. Ein SaaS-Anbieter, der ein Kontingent durchsetzt, trifft eine kommerzielle Politikentscheidung. Ein Datenschutzsystem versucht möglicherweise, Tracking-Beziehungen zu verhindern, die nicht mit Registrierungseigentum gleichzusetzen sind.
Dieser Unterschied ist der Grund, warum eine einzelne PSL-Zeile keine universelle Bedeutung tragen sollte. Die Liste kann eine gemeinsame Eingabe sein, während jeder Verwender für die Politik verantwortlich bleibt, die er daran knüpft. Ein Anbieter, der sagt „die PSL hat es uns befohlen“, verschleiert die tatsächliche Kontrollkette. Die PSL lieferte eine Grenze; der Code des Anbieters entschied, was als Nächstes geschah.
Die Zertifikatspolitik ist ein nützliches Beispiel. Eine Zertifizierungsstelle sollte keine Wildcard unmittelbar unterhalb einer registry-kontrollierten Endung wie*.comausstellen. Aus der PSL abgeleitete ICANN-Daten können helfen, diese Grenze zu definieren. PRIVATE-Einträge können je nach umgesetzter Politik relevant sein oder nicht. Die richtige Wahl gehört in die dokumentierten Regeln der Zertifizierungsstelle und nicht in die Annahme, dass sich alle PSL-Verwender gleich verhalten.
Ratelimits zeigen dasselbe Problem aus der entgegengesetzten Richtung. Ein Dienst kann Namen nach registrierter Domain gruppieren, damit ein Registrant ein Kontingent nicht durch endlose Subdomains umgehen kann. Das kann sinnvoll sein. Es macht die PSL nicht für das Kontingent verantwortlich, und es rechtfertigt nicht, die globale Grenzdatei zu ändern, nur weil ein Kunde das kommerzielle Limit des Anbieters nicht mag.
Ein Pull-Request ist eine Politikänderung, keine verwaltungstechnische Kleinigkeit
Der Repository-Workflow sieht für Software-Ingenieure vertraut aus: Pull-Request öffnen, Vorlage ausfüllen, automatisierte Prüfungen ausführen, Review erhalten und die Änderung zusammenführen. Die Konsequenz ist weniger gewöhnlich. Eine Ein-Zeilen-Änderung kann verändern, wie Browser, Zertifikatssysteme und Dienste Namen gruppieren, sobald sich die neuen Daten verbreiten.
Der Einreichungsprozess fragt daher mehr ab, als ob die Syntax gültig ist. Maintainer müssen wissen, wer die Änderung beantragt, ob diese Person oder Organisation autorisiert ist, welche Registrierungs- oder Mandantenpolitik die Regel repräsentiert und ob der Einreicher die nachgelagerten Auswirkungen versteht. Tests können Reihenfolge-, Duplikats- und Erwartungsabgleich-Probleme erkennen; sie können organisatorische Autorität nicht von sich aus zertifizieren.
Die Vorlagenregel von 2026 macht diese Rechenschaftspflicht explizit. Das Formular muss verwendet werden, ohne von einem GPT-System umgeschrieben oder zusammengefasst zu werden. Die öffentlichen Kontrollkästchen sind Bestätigungen. Zu verlangen, dass der autorisierte Einreicher sie direkt abgibt, bewahrt eine sauberere Aufzeichnung darüber, wer wann welche Aussage gemacht hat, wenn eine folgenreiche Regel in die Prüfung gelangt.
Das ist auch der Grund, warum eine ausgefüllte Vorlage keine Service-Level-Garantie schaffen kann. Belege können unvollständig sein. Ein Maintainer kann offizielle Registry-Dokumentation verlangen. Eine private Plattform muss möglicherweise die Domain-Kontrolle nachweisen. Der Vorschlag kann Cookie- oder Zertifikatskonsequenzen offenbaren, die der Einreicher nicht bedacht hatte. Eine legitime Prüfung kann daher Zeit beanspruchen, selbst wenn die zugrunde liegende Anfrage klein erscheint.
Die begrenzte Kapazität des Projekts macht die Qualität der Einreichungen zu einem Teil der Systemzuverlässigkeit. Eine kontextarme oder von Anbietern umgeleitete Anfrage verbraucht Aufmerksamkeit, die für Politikpflege, Tests oder dringende Korrekturen verwendet werden könnte. Die Vorlage ist keine Bürokratie um eine triviale Datei; sie ist Teil des Mechanismus, der es einem Ehrenamtlichen erlaubt, Änderungen an Daten zu verarbeiten, die in folgenreiche Software kopiert werden.
Veraltete Einträge sind schwerer zu entfernen, als sie aussehen
Eine Regel hinzuzufügen ist nicht das einzige Wartungsproblem. Registrierungs- und Plattformpolitiken ändern sich. Ein privater Dienst kann eingestellt werden, keine Subdomains mehr anbieten oder Kunden in eine andere Struktur verschieben. Eine Registry kann ihr Registrierungsmodell ändern. Die kanonische Liste riskiert dann, eine Grenze zu bewahren, deren ursprünglicher Grund verschwunden ist.
Das Löschen ist nicht automatisch sicherer als Veraltung. Ein nachgelagerter Verwender kann weiterhin Nutzer, Cookies, Zertifikate oder Politikannahmen haben, die um die alte Grenze herum aufgebaut sind. Das Entfernen einer Zeile kann Websites zusammenführen, die aus Software-Sicht zuvor getrennt waren. Ein Maintainer braucht daher Belege, dass sich die Politik geändert hat, und eine vernünftige Vorstellung davon, was die Entfernung nach der Verbreitung bewirkt.
Die im Juli 2024 begonnene Kontaktaufnahme in geringem Umfang spiegelt diese Vorsicht wider. Statt veraltete Daten als Problem der Massenbereinigung zu behandeln, kontaktierten die Maintainer ausgewählte Registranten, um zu bestätigen, ob Einträge weiterhin notwendig waren. Der Umfang war bewusst begrenzt, weil jede Antwort Kontext erfordern kann und weil Schweigen mehrdeutig ist: Ein nicht reagierender Kontakt ist kein Beweis dafür, dass eine Produktionsgrenze sicher gelöscht werden kann.
Das ist ein weiterer Ort, an dem nachgelagerte Transparenz helfen würde. Wenn große Browser und Dienste offenlegten, welche PSL-Version sie verwenden, und bessere Telemetrie um Änderungen herum bereitstellten, hätten Maintainer und Domain-Eigentümer mehr Belege, wenn sie Entfernungen oder Rollbacks erwägen. Heute kann das Projekt für einige Verwender den öffentlichen Quellcode und die Release-Historie einsehen, hat aber kein vollständiges Inventar darüber, wo jede Regel eingesetzt ist.
Das Fehlen dieses Inventars ist kein Versagen der PSL allein. Es ist eine Folge offener Wiederverwendung. MPL 2.0 erlaubt eine breite Nutzung zu ihren Bedingungen, und Verwender können die Daten auf viele Arten transformieren. Offene Distribution senkt die Integrationskosten, macht aber vollständige nachgelagerte Sichtbarkeit unrealistisch.
Alternativen verlieren entweder Genauigkeit, Aktualität oder gemeinsame Governance
Die PSL besteht fort, weil es kein universelles Protokoll gibt, das für jeden Hostnamen dieselbe Antwort billig und konsistent liefert. Eine einfache „letzte zwei Labels“-Heuristik versagt sofort bei Strukturen wieco.ukund bei tieferen Namespaces des öffentlichen Sektors. Ein Browser könnte eine eigene private Liste pflegen, aber dann würde sich das herstellerübergreifende Verhalten aufspalten und jeder Anbieter müsste Politikarbeit duplizieren.
Die IANA Root Zone Database löst ein anderes Problem. Sie ist maßgeblich für Top-Level-Delegationen, nicht für jede tiefere Grenze, unterhalb derer Registranten Namen erhalten können. Registry-Websites und RDAP können lokal maßgeblichere Informationen liefern, aber die Politiken unterscheiden sich, und sie für jede Browser-Entscheidung live abzufragen, wäre langsam, fragmentiert und möglicherweise datenschutzsensibel.
Kommerzielle Domain-Intelligence-Dienste können reichhaltigere Klassifikations-, Eigentums- und Reputationsdaten hinzufügen. Sie können nützlich sein, wo diese Attribute zählen, aber sie bringen Kosten, Intransparenz und Anbieterabhängigkeit mit sich und machen aus einer privaten Datenbank dennoch keinen webweiten Standard. First-Party Sets und verwandte Website-Mechanismen drücken erklärte Beziehungen zwischen bereits identifizierten Websites aus; sie ersetzen nicht die ursprüngliche Aufgabe, die registrierbare Grenze zu bestimmen.
Die PSL geht daher einen bewussten Handel ein. Sie gibt perfekte Echtzeit-Aktualität auf im Austausch für einen kleinen, cachebaren, überprüfbaren und herstellerübergreifenden Snapshot bekannter administrativer Politik. Dieser Handel funktioniert nur, wenn Verwender sich daran erinnern, was geopfert wurde. Die Liste ist keine Live-Registry-Abfrage und sollte nicht als solche behandelt werden.
Ihr Wettbewerbsvorteil, wenn dieser Begriff für einen Gemeinschaftsdatensatz verwendet werden kann, ist institutionell ebenso wie technisch. Die Syntax ist einfach, die Datei ist öffentlich, Änderungen sind überprüfbar, und mehrere unabhängige Produktökosysteme verstehen sie bereits. Das Format zu ersetzen wäre leichter, als die angesammelte Politikhistorie, die Werkzeuge und das operative Wissen darum herum zu ersetzen.
Dieses installierte Wissen erzeugt Pfadabhängigkeit. Verwender haben Parser, Tests, Update-Jobs und Störungsprozeduren um die PSL herum aufgebaut. Domain-Eigentümer wissen, wo sie eine Grenze vorschlagen können. Zertifikats- und Browser-Teams haben Produktlogik auf der Grundlage von eTLD+1. Ein neues System bräuchte nicht nur ein besseres technisches Modell, sondern auch einen glaubwürdigen Migrationspfad für alle diese Beteiligten.
Anbieter-Supportdruck ist die deutlichste Governance-Asymmetrie
Die wichtigste institutionelle Spannung der PSL besteht nicht zwischen zwei konkurrierenden Maintainern. Sie besteht zwischen einem kleinen Upstream-Projekt und großen nachgelagerten Produkten, die kommerzielle Konsequenzen an seine Daten knüpfen können. Ein Anbieter kann entscheiden, dass ein Ratelimit, eine Kontogrenze oder eine Tracking-Kontrolle von der PSL-Klassifikation abhängt, und dem Kunden dann sagen, die Lösung sei, einen PSL-Eintrag zu erhalten.
Diese Anweisung klingt operativ einfach, weil der Anbieter nicht derjenige ist, der die Anfrage prüft. Für das Projekt muss die vorgeschlagene Zeile weiterhin dieselben Autoritäts- und Politik-Kriterien erfüllen wie jede andere Ergänzung. Wenn sie keine echte Registrierungs- oder einander nicht vertrauende Mandantengrenze repräsentiert, kann ihre Annahme das Browser- und Zertifikatsverhalten verzerren, nur um das Produktmodell eines einzigen Unternehmens zu reparieren.
Repository-Warnungen gegen solche Verweise sind daher eine Form der Governance-Verteidigung. Sie halten die Verantwortung bei der Organisation, die die kundenwirksame Regel gestaltet hat. Ein Cloud- oder SaaS-Anbieter kann sein eigenes Kontingentmodell ändern, einen Override bauen, die Kontoidentifikation verbessern oder den Kunden direkt unterstützen. Er sollte nicht von einem externen Ehrenamtsprojekt verlangen, gemeinsame Web-Grenzdaten zu ändern, es sei denn, die zugrunde liegende Domain-Politik selbst rechtfertigt die Änderung.
Es gibt hier einen Effekt zweiter Ordnung. Sobald Anbieter lernen, dass die PSL-Aufnahme wertvolle Funktionen beeinflusst, können sie Anreize für Kunden schaffen, Einträge aus Gründen anzustreben, die nichts mit der ursprünglichen Sicherheitsgrenze zu tun haben. Genug solcher Druck könnte die Zusammensetzung des PRIVATE-Abschnitts verändern und die Liste schwerer als Beleg echter Multi-Tenant-Trennung interpretierbar machen.
Das Beharren der Maintainer auf Autorität, Belegen und Anwendungsfall-Grenzen hilft, dieser Drift zu widerstehen. Nachgelagerte Organisationen können sie verstärken, indem sie genau veröffentlichen, wie sie PSL-Daten verwenden, produktspezifische Einspruchsmöglichkeiten anbieten und Kunden unterstützen, ohne einen Repository-Merge zum Standardmittel zu machen.
Was eine Aufnahme beweist – und was nicht
Ein PSL-Eintrag ist Beleg für eine einzige enge Sache: Die kanonische Liste erfasst derzeit eine Public-Suffix-Grenze an diesem Label nach den Regeln und dem Prozess des Projekts. Die Belege hinter einem Eintrag im ICANN-Abschnitt und einem Eintrag im PRIVATE-Abschnitt unterscheiden sich, aber keiner gewährt ein allgemeines Zertifikat der Legitimität.
Eine Aufnahme beweist nicht, dass eine Domain sicher ist. Sie beweist nicht, dass eine private Plattform Mandanten korrekt isoliert. Sie beweist kein rechtliches Eigentum, kein wirtschaftliches Eigentum, keine Zahlungsfähigkeit, keine Kundenqualität und keine Abwesenheit von Missbrauch. Sie bedeutet nicht, dass das Projekt ein Unternehmen oder seinen Dienst befürwortet. Sie lässt einen Namen nicht für immer im DNS existieren.
Sie begründet auch keine Rechte gegenüber Produkten Dritter. Ein Kunde kann nicht auf einen PSL-Eintrag verweisen und einen Anspruch auf ein bestimmtes Ratelimit, ein Zertifikatsprodukt oder eine bestimmte Browser-Behandlung ableiten, die über das hinausgeht, was die eigenen Regeln dieses Produkts festlegen. Umgekehrt kann ein Produkt das Fehlen einer PRIVATE-Aufnahme nicht als Beweis behandeln, dass eine Plattform unvertrauenswürdig ist.
Diese Grenzen gehen leicht verloren, weil die Liste nahe an Sicherheitskontrollen liegt. Ein Datensatz, der bei der Zertifikatsausstellung und der Browser-Isolation verwendet wird, kann wie eine Sicherheitsautorität aussehen, selbst wenn das Projekt wiederholt das Gegenteil sagt. Gutes nachgelagertes Design sollte die Unterscheidung bewahren, indem es die genaue Entscheidung benennt, die die PSL informiert, statt die Aufnahme als Zustimmung zu beschreiben.
Dieselbe Sorgfalt ist in der Forschung erforderlich. Die Mozilla-Verbindung sollte nicht zu einer Behauptung werden, dass Mozilla jeden Eintrag oder jede nachgelagerte Verwendung kontrolliert. Repository-Maintainer sollten nicht als Regulierer des DNS dargestellt werden. Domain-Eigentümer, die PRIVATE-Einträge einreichen, sollten nicht als Empfänger einer Zertifizierung beschrieben werden. Die öffentliche Aufzeichnung stützt eine interessantere Schlussfolgerung: Kontrolle ist absichtlich verteilt, und diese Verteilung ist sowohl die Grundlage der Interoperabilität als auch die Quelle von Verantwortungslücken.
Das Ökosystem ist eine Kette benachbarter Autoritäten, nicht eine Organisation
Die Organisationen rund um die PSL lassen sich leicht zu einem einzigen gedanklichen Bild zusammenfassen, weil sie alle mit Domain-Politik zu tun haben. In der Praxis besetzen sie unterschiedliche Ebenen. IANA und ICANN liefern maßgeblichen Kontext zu Root-Zone und Registry. TLD-Registries definieren die Registrierungspolitik innerhalb ihrer delegierten Namespaces. Private Domain-Eigentümer entscheiden, ob sie Multi-Tenant-Subdomain-Dienste betreiben. PSL-Maintainer entscheiden, ob die Belege eine Regel in der kanonischen Datei stützen. Browser- und Bibliotheksteams entscheiden, wie sie diese Datei parsen und ausliefern.
Zertifizierungsstellen und Online-Dienste entscheiden, welche Politik sie an die resultierende Grenze knüpfen.
Diese Trennung ist mehr als organisatorische Ordnung. Sie bestimmt, wer welchen Fehler korrigieren kann. Wenn eine Registry ihr Registrierungsmodell ändert, ist die Registry die Quelle der zugrunde liegenden Tatsache, aber sie kann einen Browser nicht direkt aktualisieren. Wenn ein Browser Unicode falsch behandelt, bevor er PSL-Regeln anwendet, wird eine korrekte Upstream-Zeile den Parser nicht reparieren. Wenn eine Zertifizierungsstelle den PRIVATE-Abschnitt anders verwendet als ein Browser, kann die Abweichung beabsichtigt sein und kein Fehler. Die Störungszuordnung muss diese Ebenen bewahren.
Mozilla sitzt in dieser Kette als historische Heimat der Arbeit an effektiven TLDs und als Teil des Infrastrukturkontexts des Projekts. GitHub hostet das öffentliche Repository, die Review-Diskussion, die Tests und die Historie. Keine dieser Beziehungen macht diese Plattformen zu Eigentümern jeder in der Liste repräsentierten Domain-Politik. Ebenso verleiht ein von einer TLD-Registry eingereichter Eintrag dieser Registry keine Autorität über das Projekt als Ganzes. Sie liefert Belege für den Namespace, den sie betreibt.
Die Menge der nachgelagerten Verwender ist breit. Firefox und Gecko haben die historische Beziehung, die am engsten mit dem Ursprung des Projekts verbunden ist. Chromium und Chrome verarbeiten Public-Suffix-Daten vor und verwenden sie für Website- und Cookie-Entscheidungen. WebKit-basierte Produkte verwenden Public-Suffix-Konzepte im Verhalten der Web-Plattform. Zertifizierungsstellen und die Regeln des CA/Browser Forum verwenden Konzepte registry-kontrollierter Domains rund um Wildcard-Ausstellung und verwandte Politik.
Let's Encrypt ist ein sichtbares Beispiel einer Zertifizierungsstelle, die Konzepte registrierter Domains in Betriebslimits und Ausstellungssystemen verwendet. Sprachbibliotheken, Crawler, Betriebssysteme und Serveranwendungen paketieren ihre eigenen Parser oder Snapshots. Cloud-, Sozial- und Werbeplattformen können Konto-, Ratelimit- oder Datenschutzverhalten an dieselbe Grenze knüpfen.
Keine dieser Integrationen überträgt Governance-Autorität zurück an den Verwender. Ein Browseranbieter erwirbt nicht das Recht, Registry-Politik neu zu definieren, weil er die Liste ausliefert. Eine Zertifizierungsstelle wird nicht zur PSL-Maintainerin, weil sie sich auf eine Berechnung der registrierten Domain stützt. Eine Cloud-Plattform erhält keine Sicherheitsempfehlung, weil ihr PRIVATE-Eintrag vorhanden ist. Integration beweist Abhängigkeit, nicht Eigentum.
Deshalb ähnelt die PSL eher einer Datenlieferkette als einem Softwareprodukt mit einem einzigen Release-Zug. Politik entsteht bei Registries oder autorisierten Domain-Eigentümern. Eine Einreichung verpackt diese Belege in den Änderungsprozess des Projekts. Review und Tests erzeugen einen kanonischen Merge.Publicsuffix.orgverteilt das Ergebnis. Verwender transformieren und veröffentlichen es. Das Verhalten der Endnutzer entsteht erst, nachdem das Endprodukt seine eigenen Regeln anwendet. Jede Übergabe kann Verzögerung oder Interpretation einführen.
Die Kette erklärt auch, warum ein öffentliches Repository keine vollständige Einsatzlandkarte liefern kann. Open-Source-Verwender sind sichtbar, wenn ihr Code und ihre Datentransformationen öffentlich sind. Proprietäre Dienste können die Liste intern verwenden, ohne jede Parser-Wahl oder jeden Aktualisierungsplan offenzulegen. Eine breite Übernahmebehauptung kann daher auf Kategorieebene gut gestützt sein, während eine geprüfte Zählung installierter Kopien oder Versionen dennoch fehlt.
Das Projekt legt Belege weit upstream offen und deutlich weniger downstream
Die stärksten Belege rund um die Public Suffix List betreffen ihre eigene Identität, ihr Regelformat und ihren Änderungsprozess. Die kanonische Datei ist direkt herunterladbar. Der Abgleichalgorithmus und die Beispiele sind öffentlich. Die Git-Historie zeichnet Änderungen auf. Die Einreichungsvorlage dokumentiert aktuelle Bestätigungen. Die Repository-Diskussion zeigt, wie Maintainer nach Autorität fragen und Konsequenzen klären. Das sind ungewöhnlich gut überprüfbare Grundlagen für ein Stück Infrastruktur, das die meisten Nutzer nie sehen.
Die Belege werden schwächer, je weiter sich die Analyse von der Upstream-Mechanik entfernt. Es gibt kein vollständiges Inventar jedes Browsers, jeder Bibliothek, jedes Cloud-Dienstes, jedes Crawlers oder jedes Zertifikatssystems, das die Datei verwendet, und keinen gemeinsamen Zeitplan, der zeigt, wie schnell jeder Verwender aktualisiert. Öffentliche Produkte können einzeln untersucht werden, aber das Projekt betreibt keine Telemetrie über die installierte Basis. Ein kanonischer Commit beweist daher den Zustand der Upstream-Daten, nicht den Zustand jedes Geräts.
Governance-Belege haben eine ähnliche Grenze. Öffentliche Repository-Rollen und Review-Aktivität zeigen, wer zu einem bestimmten Zeitpunkt im Projekt handeln kann, aber die Belege begründen kein konventionelles rechtliches Organigramm, keine bezahlte Personalstärke und kein vollständiges Maß des Arbeitgebereinflusses. Es wäre unsicher anzunehmen, dass jeder sichtbare Mitwirkende im selben Sinne ehrenamtlich arbeitet oder dass ein Arbeitgeber, der häufig in Commits erscheint, das Projekt kontrolliert. Formale Projektberechtigungen, Beschäftigung und informeller Einfluss sind unterschiedliche Tatsachen.
Finanzielle Belege sind noch dünner. Die PSL ist kein konventionelles operatives Unternehmen mit offengelegtem Umsatz, Gewinn oder Bewertung. Mit Mozilla verbundene Infrastruktur und nachgelagerte Ingenieursarbeit haben eindeutig Kosten, aber die Quellenbasis verteilt diese Kosten nicht in einer Projekt-Gewinn- und Verlustrechnung. Kommerzieller Wert, den Browser, Zertifizierungsstellen oder Cloud-Dienste schaffen, kann der PSL nicht als Umsatz zugerechnet werden. Jeder Versuch, einen Marktwert für die Liste zu erfinden, würde Abhängigkeit mit Eigentum verwechseln.
Dieselbe Disziplin gilt für Kontroversen. Das Projekt hat Supportdruck, das Risiko veralteter Daten, Verbreitung an Dritte und den Missbrauch von PRIVATE-Einträgen als Vertrauenssignale dokumentiert. Das sind strukturelle Probleme, keine Belege für Fehlverhalten der Maintainer. Die richtige Analyse fragt, ob Anreize und Ressourcen zu den Konsequenzen der Abhängigkeit passen; sie sollte aus der Tatsache, dass Ehrenamtliche begrenzte Kapazität haben, keinen Skandal konstruieren.
Eine stärkere Beleggrundlage würde Informationen erfordern, die die öffentliche Aufzeichnung nicht vollständig bereitstellt: ein aktuelles Interview mit den hauptverantwortlichen Maintainern, eine unabhängige Zählung großer nachgelagerter Installationen, gemessene Verbreitungszeiten nach ausgewählten Änderungen und systematischere Daten zu Review-Rückstau und Personal. Diese Lücken verhindern kein vertretbares Profil. Sie setzen die Grenze dessen, was mit Zuversicht behauptet werden kann.
Der Artikel kann daher beim Mechanismus bestimmt und beim Umfang vorsichtig sein. Es ist gut belegt, dass die PSL einen gemeinsamen Datensatz von Domain-Grenzen liefert, dass große Softwarekategorien sich auf ihn stützen, dass Maintainer einen öffentlichen Review-Prozess verwenden und dass nachgelagerte Verwender ihre eigenen Update- und Politikentscheidungen kontrollieren. Nicht gut belegt ist die Behauptung eines universellen Marktanteils, einer einzigen globalen Version, einer präzisen wirtschaftlichen Bewertung oder einer Organisation, die das gesamte System kommandiert.
Fehlerbehandlung ist Teil der Interoperabilität, kein Anhängsel
Die meisten Erklärungen der PSL konzentrieren sich auf den Erfolgspfad: Hostnamen kanonisieren, maßgebliche Regel finden und die registrierbare Domain zurückgeben. Produktionssysteme verbringen erhebliche Zeit mit weniger ordentlichen Fällen. Ein Hostname kann fehlerhaft sein. Ein Verwender kann auf eine unbekannte Endung stoßen. Eine Bibliothek kann einen Snapshot ausführen, der älter ist als eine Registry-Änderung. Ein PRIVATE-Eintrag kann upstream entfernt worden sein, aber in einer älteren Anwendung verbleiben.
Diese Bedingungen machen Fallback-Verhalten zu Politik. Die dokumentierte Standardregel gibt dem Algorithmus eine deterministische Antwort, wenn keine explizite Zeile passt, doch einige Verwender können unbekannte Endungen für ihren eigenen Anwendungsfall bewusst ablehnen. Ein Parser kann einen abschließenden Punkt bewahren, während eine andere Komponente ihn früher entfernt. Die Unicode-Konvertierung kann fehlschlagen, bevor die PSL-Suche beginnt. Keiner dieser Unterschiede bedeutet, dass die kanonische Datei selbst falsch ist, aber jeder kann die Grenze verändern, die ein Produkt sieht.
Für Betreiber ist die praktische Anforderung, negative Fälle so bewusst zu testen wie erfolgreiche. Eine Bibliothek sollte wissen, was sie für eine unbekannte TLD, eine Ausnahme unterhalb einer Wildcard, ein Unicode-Label und einen veralteten PRIVATE-Eintrag zurückgibt. Ein Browser oder Dienst sollte eine schlechte Regel von einer veralteten Datendatei und eine veraltete Datei von einem Parser-Fehler unterscheiden können. Andernfalls wird jeder Vorfall auf die Formel „PSL-Problem“ plattgewalzt, selbst wenn die Ursache woanders liegt.
Das Projekt hilft, indem es die Regelsprache eng und die Testoberfläche sichtbar hält. Verwender brauchen weiterhin ihren eigenen Wiederherstellungspfad. Wenn ein neuer Eintrag die Kontogruppierung zerbricht, sollte ein SaaS-Anbieter seine eigene Politik ändern können, während das Upstream-Problem untersucht wird. Wenn ein Browser eine Parser-Regression entdeckt, sollte er keine Registry bitten, korrekte Politikdaten zu ändern, damit sie zum Fehler passen. Interoperabilität hängt davon ab, die Grenze zwischen gemeinsamen Tatsachen und lokaler Implementierung zu bewahren.
Die Datei ist klein, weil die Verantwortung woanders liegt
Das Design der PSL ist teilweise deshalb erfolgreich, weil es sich weigert, ein vollständiges Modell des Webs zu werden. Sie speichert nicht jeden Registranten, durchsucht nicht jede DNS-Zone, klassifiziert nicht jede Organisation und entscheidet nicht jede Politik, die Domain-Grenzen verwendet. Sie zeichnet genug administrative Struktur auf, damit Software eine gemeinsame Grenze berechnen kann, und hört dann auf.
Diese Zurückhaltung hält die Daten überprüfbar. Exakte Regeln, Wildcards und Ausnahmen sind verständlich. Belege können an eine vorgeschlagene Änderung angehängt werden. Verwender können den Algorithmus lokal implementieren und die Versionshistorie einsehen. Eine ehrgeizigere Datenbank könnte reichhaltigere Antworten bieten, würde aber auch mehr Daten, mehr Finanzierung, mehr Autorität und ein anderes Governance-Modell erfordern.
Der Preis der Zurückhaltung ist, dass nachgelagerte Teams echte Arbeit leisten müssen. Sie müssen die Daten aktualisieren, die Abschnittspolitik definieren, Parser-Randfälle testen, Rollbacks handhaben und entscheiden, ob eTLD+1 tatsächlich das richtige Konzept für das Problem ist, das sie lösen. Ein Verwender, der die Datei als magische Quelle der Website-Identität behandelt, lagert Urteilsvermögen aus, das die PSL nie beansprucht hat zu liefern.
Das ist die bleibende Lektion des Projekts. Die Public Suffix List ist nützlich, weil sie eine Grenze aufzeichnet, die das DNS nicht kodiert, und zwar in einer Form, die viele Produkte teilen können. Ihr Einfluss ist über ihre formalen Ressourcen hinausgewachsen, aber die Antwort ist nicht, so zu tun, als kontrollierten die Maintainer das Web. Rechenschaftspflicht muss der ganzen Kette folgen: Registry oder Domain-Eigentümer, Einreicher, ehrenamtliches Review, kanonische Distribution, abgeleitetes Update und Produktpolitik.
Eine kleine Upstream-Datei kann nur dann eine gesunde gemeinsame Abhängigkeit bleiben, wenn die viel größeren Organisationen um sie herum weiterhin die Konsequenzen verantworten, die sie an sie knüpfen.
Der nächste Test ist, ob Verwender Version und Verantwortung sichtbar machen können
Die nützlichsten operativen Indikatoren sind nicht mehr einfach, ob das kanonische Repository aktiv ist. Die schwierigere Frage ist, ob die Organisationen, die von der PSL abhängen, zeigen können, welche Version sie verwenden, wie schnell sie Korrekturen übernehmen und welche Politik sie an jeden Abschnitt knüpfen.
Für Browser- und Bibliotheksteams ist der erste Test die Reproduzierbarkeit. Ein Produktions-Build sollte auf einen exakten PSL-Commit oder einen erzeugten Datensatz zurückführbar sein, und Konformitätstests sollten Kanonisierung, Unicode, abschließende Punkte, Wildcards, Ausnahmen, unbekannte Endungen und die ICANN/PRIVATE-Behandlung abdecken. Ein Fehlerbericht sollte nicht damit beginnen müssen, zu raten, welche Liste das betroffene Produkt verwendet hat.
Für Registries ist der Schlüsselindikator die Verantwortung für die Politikpflege. Registrierungsregeln können sich ändern, bevor Browser-Fehler die Abweichung sichtbar machen. Eine Registry, die sich auf die PSL stützt, sollte eine bekannte Person oder ein bekanntes Team haben, das für die Prüfung ihrer Einträge, die Aktualisierung von Belegen und die Reaktion verantwortlich ist, wenn Maintainer fragen, ob eine Regel weiterhin aktuell ist.
Private Plattformen stehen vor einem strengeren Test, weil ihre Einträge einander nicht vertrauende Kunden betreffen können. Eine neue PRIVATE-Einreichung sollte als Sicherheitsmigration behandelt werden und nicht als Markenübung: Cookie-Grenzen, Zertifikatsauswirkungen, Rollback-Verhalten und die Wirkung auf bestehende Mandanten testen, bevor man annimmt, dass ein erfolgreicher Merge harmlos ist.
Die Latenz nachgelagerter Patches ist die wichtigste Metrik auf Systemebene. Die kanonische Datei wird täglich aktualisiert, aber es gibt keinen universellen Zeitplan für die Übernahme durch Browser, Bibliotheken, Betriebssysteme oder Dienste. Eine Korrektur, die upstream Stunden und in einem abgeleiteten Produkt Monate dauert, ist weiterhin eine operativ veraltete Abhängigkeit. Öffentliche Versionsmetadaten, unabhängige Update-Mechanismen und Release-Notizen würden diese Lücke messbar machen.
Die Kapazität der Maintainer ist ein weiteres beobachtbares Signal. Offener Pull-Request-Rückstau, Antwortzeit, Verfügbarkeit von Reviewern, Kontinuität der CI und das Tempo der Arbeit an veralteten Einträgen zeigen alle, ob die Konsequenzen schneller wachsen als die Wartung. Nichts davon sollte in ein künstliches Service-Level-Ziel für Ehrenamtliche verwandelt werden, aber eine anhaltende Verschlechterung wäre ein Beleg dafür, dass das aktuelle Ressourcenmodell unter Druck steht.
Der letzte Indikator ist das Anbieterverhalten. Repository-Mitteilungen haben bereits Fälle dokumentiert, in denen Produktregeln Dritter Kunden zur PSL trieben. Wenn mehr Anbieter Änderungen an der Grenzliste zum normalen Mittel gegen Konto-, Kontingent- oder Analyseprobleme machen, wandert die Governance-Last weiter upstream. Ein gesünderes Muster wäre das Gegenteil: Anbieter veröffentlichen ihre PSL-Abhängigkeit, unterstützen produktspezifische Ausnahmen, wo sinnvoll, und verweisen einen Kunden nur dann an das Projekt, wenn die zugrunde liegende Domain-Politik tatsächlich in die Liste gehört.
Veraltung und Rollback sind die Stellen, an denen das gemeinsame Modell am stärksten exponiert ist
Ein fehlerhafter oder nicht autorisierter Eintrag in einem weit verbreiteten Namespace würde jede Ebene auf einmal testen. Maintainer müssten die korrekte Politik feststellen und einen Fix zusammenführen. Die kanonische Distribution müsste aktualisieren. Browser, Bibliotheken, Zertifikatssysteme und Dienste müssten die Korrektur übernehmen. Nutzer könnten weiterhin unterschiedliches Verhalten sehen, bis diese abgeleiteten Release-Pfade konvergieren.
Dasselbe Muster gilt für einen veralteten PRIVATE-Eintrag. Seine Entfernung upstream kann korrekt sein und dennoch disruptive Übergänge für Produkte erzeugen, die Websites jahrelang nach der alten Grenze gruppiert hatten. Die relevante Frage ist daher nicht nur, ob die kanonische Liste heute richtig ist, sondern ob das System sicher von der Antwort von gestern zur Antwort von heute gelangen kann.
Mehrere Entwicklungen würden diese Position wesentlich verbessern. Mehr Verwender könnten die exakte PSL-Version in Diagnosen offenlegen. Browser und Bibliotheken könnten Konformitätsfälle rund um schwierige Namen teilen. Registries könnten mehr maschinell verifizierbare Belege wie_psl-Einträge veröffentlichen, wo dies angemessen ist. Große nachgelagerte Nutzer könnten neutrale Tests oder Prüfkapazität finanzieren, ohne Finanzierung in einseitige Kontrolle zu verwandeln.
Mehrere Entwicklungen würden sie schwächen. Anbieterspezifische Forks könnten so weit wachsen, dass die kanonische Datei das gemeinsame Verhalten nicht mehr beschreibt. Ein großer Browser oder ein Betriebssystem könnte einen stark veralteten Snapshot ausliefern. Abgänge von Maintainern könnten einen anhaltenden Review-Rückstau erzeugen. Produktanbieter könnten die PRIVATE-Aufnahme zunehmend als inoffizielles Tor für kommerzielle Funktionen nutzen und das Projekt von seinem Zweck der Grenzdaten wegbewegen.
Die folgenreichsten Szenarien sind daher konkret und nicht generisch. Die PSL kann der dauerhafte gemeinsame Nenner bleiben, wenn Repository-Aktivität, herstellerübergreifende Konformität und nachgelagerte Update-Disziplin gesund bleiben. Browser könnten die Abhängigkeit von eTLD+1 bei einigen Datenschutzentscheidungen verringern, wenn sich partitionierter Speicher und deklarierte Beziehungssysteme weiterentwickeln, während sie Public-Suffix-Daten weiterhin für Cookies und Zertifikate benötigen. Professionelle Finanzierung könnte die Wartung stärken, wenn die Governance neutral bleibt.
Registry-Automation könnte die Aktualität verbessern, ohne menschliches Urteilsvermögen zu ersetzen. Private Forks könnten die lokale Geschwindigkeit verbessern, während sie das gemeinsame Grenzmodell des Webs fragmentieren.
Jedes Szenario hat ein beobachtbares Signal. Die Bewertung sollte sich ändern, wenn sich das Signal ändert, nicht weil die Datei mehr oder weniger in Mode ist.
Die kleinste Datei im Identitäts-Stack des Webs hat die größte Verantwortungslücke
Die PSL sitzt in einer ungewöhnlichen Kontrollstruktur. Registries und private Domain-Eigentümer kennen die zugrunde liegende Politik. Maintainer kontrollieren, ob eine vorgeschlagene Regel in die kanonische Liste aufgenommen wird. Mit Mozilla verbundene Infrastruktur und GitHub helfen, das Projekt zu veröffentlichen. Browseranbieter, Zertifizierungsstellen, Bibliotheken und Cloud-Dienste entscheiden, wann sie die Daten übernehmen und welches Verhalten sie daran knüpfen. Endnutzer erleben das Ergebnis, ohne eine dieser Ebenen üblicherweise zu sehen.
Kein Beteiligter hat vollständige Kontrolle, was ein Merkmal ist, bis etwas schiefgeht. Eine Registry kann ihre eigene Politik korrigieren, aber keinen alten Browser zum Update zwingen. Ein Maintainer kann eine schwache PRIVATE-Einreichung ablehnen, aber keinen Anbieter daran hindern, einen uralten Fork zu verwenden. Ein Browser kann seinen Parser patchen, aber nicht dafür sorgen, dass sich jede serverseitige Bibliothek gleich verhält. Ein SaaS-Unternehmen kann ein Ratelimit um eTLD+1 herum definieren, aber die Verantwortung für diese kommerzielle Regel nicht auf ehrenamtliche Maintainer übertragen, nur weil die Eingabe aus der PSL kam.
Diese Verteilung der Autorität erzeugt das tiefste Governance-Problem des Projekts: Die Akteure mit der größten wirtschaftlichen Abhängigkeit sind oft nicht die Akteure, die die engste Upstream-Prüflast tragen. Große Produkte können neue Konsequenzen an eine Grenze knüpfen, ohne gleichwertige Kapazität zur Pflege der gemeinsamen Daten hinzuzufügen. Je mehr Verwendungen sich ansammeln, desto leichter kann die scheinbare Autorität der Liste die Autorität übersteigen, die ihre Maintainer tatsächlich beanspruchen.
Führungsteams, die von PSL-Daten abhängen, sollten daher drei Entscheidungen explizit machen. Erstens: Wer besitzt die Abhängigkeit innerhalb der Organisation – den exakten Datensatz, den Parser und den Update-Pfad. Zweitens: Welche Produktpolitiken verwenden den ICANN-Abschnitt, den PRIVATE-Abschnitt oder beide, und warum. Drittens: Was passiert, wenn sich die kanonische Antwort ändert, nachdem das Produkt bereits ausgeliefert wurde.
Diese Entscheidungen legen Wechselkosten offen, die sonst leicht übersehen werden. Die Datei selbst ist offen und einfach, daher sieht ihr Ersatz billig aus. In der Praxis hat ein reifer Verwender jahrelange Parser-Annahmen, Testfälle, Störungs-Playbooks, Produktsemantik und Nutzererwartungen um eTLD+1 herum aufgebaut. Ein privater Ersatz müsste nicht nur Daten neu schaffen, sondern auch die Legitimität von Registry-Belegen, die Historie geprüfter Ausnahmen und die herstellerübergreifende Erwartung, dass dieselbe Grenze anderswo ungefähr dasselbe bedeutet.
Der Effekt zweiter Ordnung der weiten Verbreitung ist daher stärkere Pfadabhängigkeit. Der Effekt dritter Ordnung ist ein Common-Mode-Risiko: Wenn viele Produkte dieselbe schlechte Regel konsumieren, kann ein einziger Upstream-Fehler weithin wandern. Das Gegenmittel ist keine Fragmentierung um ihrer selbst willen. Unabhängige Implementierungen mit transparenter Versionierung, Tests und Rollback-Pfaden können kanonische Daten teilen, ohne jede Fehlerart zu teilen.
Das irreversibelste Risiko wäre, die Fähigkeit zu verlieren, zu erklären, warum eine Grenze existiert und wer für sie verantwortlich ist. Eine Regel, die überlebt, nachdem ihr Politikursprung verschwunden ist, ein abgeleiteter Fork ohne nachverfolgbaren Commit oder ein kommerzielles Produkt, das die Aufnahme als undurchsichtige Erlaubnis behandelt – all das bricht die Belegkette, die der PSL Legitimität verleiht.
Diese Belegkette ist der eigentliche Vermögenswert des Projekts. Die Liste funktioniert, weil eine Grenze mit Politik verbunden werden kann, eine Änderung öffentlich überprüft werden kann und ein Verwender zumindest im Prinzip sagen kann, welche Version er verwendet hat. Diese Kette zu schützen ist wichtiger, als der Datei Funktionen hinzuzufügen.
Der Langzeittest ist daher einfach zu formulieren und schwer zu erfüllen. Wenn die nächste folgenreiche Regel falsch, veraltet oder umstritten ist, kann das Ökosystem dann die maßgebliche Politik identifizieren, die kanonische Liste korrigieren, die betroffenen Ableitungen nachverfolgen und konsistentes Verhalten wiederherstellen, ohne einen ehrenamtlichen Maintainer zum Support-Schalter für jedes darauf aufbauende Produkt zu machen?
Wenn die Antwort Ja bleibt, kann die Public Suffix List weiterhin das sein, was sie von Anfang an wertvoll gemacht hat: ein schmales, gemeinsames Stück Infrastruktur, das dem Web erlaubt, eine Grenze zu ziehen, die das DNS selbst nicht sehen kann.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten