
Zusammenfassung
- RFC 8280 und seine Aktualisierung von 2024, RFC 9620, übersetzen Menschenrechtsfragen in Fragen, die Entwickler und Prüfer von Protokollen stellen können. Es sind gemeinsame Forschungsdokumente der IRTF, keine IETF-Standards und keine Konformitätsbescheinigungen.
- Die fünf Prüfmethoden der Aktualisierung gehen über den Entwurfstext hinaus: Sie beziehen Fachleute, betroffene Gemeinschaften und laufende Implementierungen ein. Darin liegen Stärke und Grenze des Ansatzes. Eine Fragenliste kann mögliche Folgen aufzeigen, aber nicht allein belegen, was Menschen mit einem eingesetzten System erleben.
Eine Frage ist erst der Anfang
Ein Protokolldokument kann Pakete präzise beschreiben und trotzdem unvollständig bleiben, wenn es um Folgen geht. Es kann festlegen, welcher Vermittler ein Feld sieht, wie ein Gerät bei einem Verbindungsabbruch reagiert oder ob ein Dienst alternative Wege bietet. Solche Entscheidungen können Privatsphäre, Zugang, Meinungsfreiheit und Zuverlässigkeit beeinflussen. Eine einzelne Zeile in der Spezifikation verrät aber nicht, wer die Funktion einsetzen wird, wie Betreiber sie konfigurieren oder was Menschen bei der Nutzung des Netzes tatsächlich erfahren.
Diese Lücke steht im Zentrum der Arbeit, die Niels ten Oever gemeinsam mit der Forschungsgruppe Human Rights Protocol Considerations (HRPC) mitgestaltet hat. Das erste größere Forschungsdokument der Gruppe, RFC 8280, erschien 2017 unter den Namen ten Oever und Corinne Cath. Es bietet Begriffe, die technische Eigenschaften mit Menschenrechtsfragen verbinden, und formuliert Überlegungen für Protokollentwickler. Das Dokument selbst bezeichnet die Arbeit als ersten Meilenstein einer längeren Forschung, nicht als abgeschlossene Universalprüfung.
Die zugrunde liegende Untersuchung bestand aus mehr als einer Liste von Bedenken. RFC 8280 beschreibt die Analyse von RFCs und Mailinglistenbeiträgen, mehr als 30 Interviews mit Mitgliedern der IETF-Gemeinschaft bei der Tagung in Dallas 2015 sowie teilnehmende Beobachtung in Arbeitsgruppen und auf deren Listen. So ließ sich untersuchen, wie die technische Gemeinschaft Konzepte verwendete und wo die Auswirkungen auf Nutzer in die Diskussion gelangen konnten. Die Ergebnisse gehören den Autoren und der Forschungsgruppe gemeinsam; sie sollten nicht als Erfindung einer einzelnen Person dargestellt werden.
Fünf Wege über den Dokumenttext hinaus
Im September 2024 aktualisierte RFC 9620 die RFC 8280. Gurshabad Grover und ten Oever verfassten den Text gemeinsam. Besonders nützlich ist eine Übersicht über fünf mögliche Prüfmethoden: die Fragen des Leitfadens auf einen Entwurf anwenden; im Text nach vermuteten oder hypothetischen Folgen suchen; Fachleute befragen; betroffene Menschen und Gemeinschaften anhören; und verfolgen, was in einer laufenden Implementierung geschieht.
Diese Methoden liefern keine austauschbaren Belege. Beim Lesen eines Entwurfs kann eine Entscheidung sichtbar werden, die noch keine betriebliche Tatsache ist. Fachleute können erklären, was ein Entwurf bezweckt; Absicht ist jedoch nicht dasselbe wie Einsatz. Betroffene können Erfahrungen schildern, die im Protokolltext fehlen, aber ihre Ursache lässt sich oft schwer einem einzelnen Protokoll zuschreiben. Eine laufende Implementierung kann unerwartetes Verhalten zeigen, doch zunächst nur für die untersuchte Umsetzung und die beobachteten Bedingungen.
RFC 9620 sagt ausdrücklich, dass sich die Wirkung eines Protokolls nicht allein aus seinem Entwurf ableiten lässt; auch Nutzung und Implementierung müssen untersucht werden. Zugleich bezeichnet der Text die Prüfmethoden als jung und die Praxis als in Entwicklung. Dieser Vorbehalt stärkt die Glaubwürdigkeit des Leitfadens. Er zeigt, was eine Frage öffnen kann und welche Belege noch fehlen.
Auch der Zeitpunkt zählt. Wer früh in einen Entwurf schaut, kann Einfluss nehmen, solange Alternativen vergleichsweise günstig bleiben. RFC 9620 zufolge sind Prüfungen in verschiedenen Entwicklungsphasen möglich. Eine späte Prüfung, auch während des Last Call, bleibt relevant, führt aber seltener zu umfassenden Änderungen am Dokument. Nach dem Einsatz lassen sich Probleme oder Gegenmaßnahmen noch finden; die frühen Gestaltungsoptionen sind dann jedoch nicht mehr zum gleichen Preis verfügbar.
Von der Menschenrechtsarbeit zur Protokollprüfung
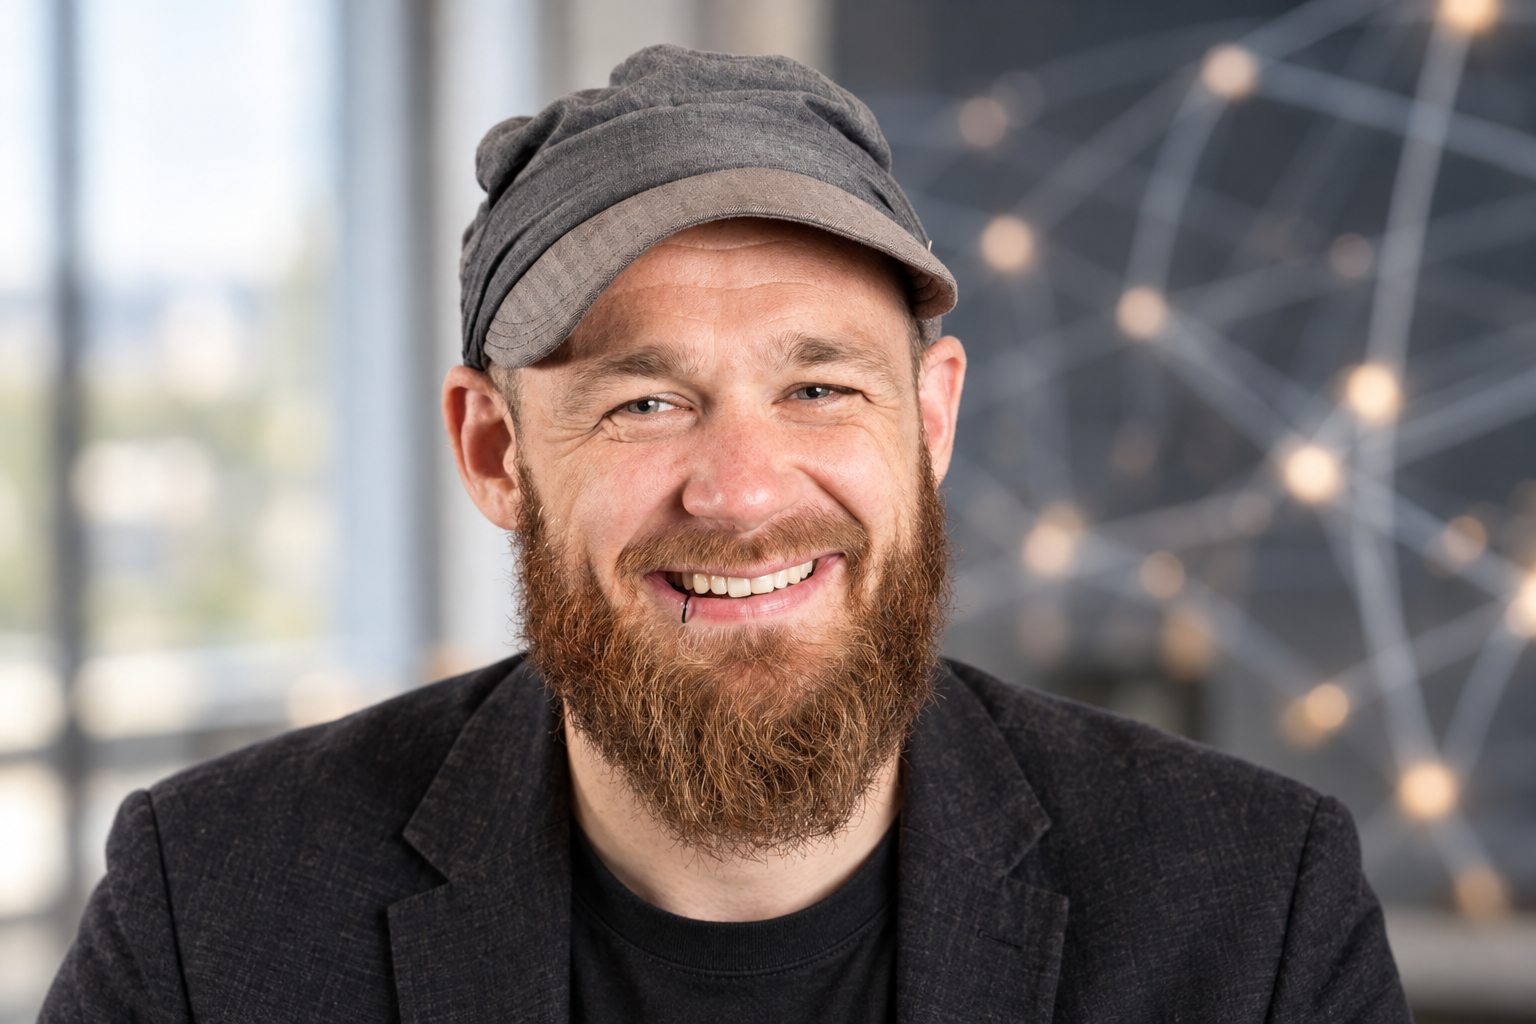
Ten Oevers Biografie hilft zu erklären, warum er diese Verbindung zwischen Communities mitgestaltet hat. Das Profil der Universität Amsterdam beschreibt seine Forschung zu Kommunikationsinfrastrukturen aus den Perspektiven der Wissenschafts- und Technikforschung sowie der Internationalen Politischen Ökonomie. Es nennt ihn Mitgründer und früheren Vorsitzenden von HRPC und dokumentiert frühere digitale Rechtearbeit bei ARTICLE 19. Das IETF-Datatracker-Profil führt ihn als Prüfer im Human Rights Review Team und nennt RFC 8280 und RFC 9620 in seiner RFC-Liste.
Das belegt Zusammenarbeit zwischen Gemeinschaften, nicht ten Oevers persönliche Kontrolle über den Standardisierungsprozess. RFC 9620 ist ein Informational-Dokument im IRTF-Stream. Sein Status stellt klar, dass es weder eine Internet-Standards-Track-Spezifikation noch ein IETF-Produkt oder Standard ist. Die HRPC-Charta hält ebenfalls fest, dass die Forschungsgruppe das Verständnis fördern, aber keine IETF-Politik festlegen soll.
Diese Abgrenzung ist wichtig. Eine Prüfung kann Fachwissen, Belege betroffener Menschen und technische Einwände in eine Entscheidung einbringen. Daraus wird die Forschungsgruppe nicht automatisch zur Instanz, die andere verbindlich entscheidet; die Veröffentlichung eines Fragebogens macht eine Implementierung auch nicht menschenrechtskonform. Forschung kann die Fragen an Protokollautoren verbessern. Die für Technik und Politik verantwortlichen Stellen müssen dennoch erklären, welche Entscheidungen sie treffen und warum.
Eine Prüfung sollte ihre Belege nachverfolgbar machen
RFC 9620 eignet sich am besten als Einstieg in eine nachvollziehbare Prüfung, nicht als Bewertungsbogen. Für jede Sorge sollten die Designentscheidung und die Entwurfsphase festgehalten werden, ebenso die Belege aus dem Dokument, Aussagen von Fachleuten oder betroffenen Gruppen, die Frage, ob eine Implementierung geprüft wurde, und alles, was noch Vermutung ist. Zu benennen sind auch Alternativen, betriebliche Grenzen und die Menschen, die Kosten tragen könnten. Ändert sich das System später, muss dieselbe Frage anhand neuer Belege erneut gestellt werden.
Diese Disziplin schützt vor Übertreibungen. Aus einer aufgeworfenen Frage folgt nicht, dass ein Protokoll einen Schaden verursacht hat. Umgekehrt beweist eine ausgefüllte Liste nicht, dass ein Entwurf sicher ist. RFC 9620 räumt ein, dass sich Folgen schwer einem Protokoll zurechnen lassen, besonders wenn es noch nicht weit verbreitet ist. Eine sorgfältige Prüfung unterscheidet zwischen einer Risikohypothese, einer Designeigenschaft, beobachtetem Verhalten und einem von Menschen erlebten Ergebnis.
Der bleibende Beitrag von ten Oevers HRPC-Arbeit ist kein endgültiger Katalog, der jeden Streit beendet. Es ist ein Weg, technische Annahmen diskutierbar zu machen und zu zeigen, welche Belege sie prüfen könnten. Fragen sind nützlich, weil sie verändern, worauf Entwickler schauen. Ebenso nützlich ist ihre Grenze: Wenn die Antwort von Nutzung, Implementierung und Kontext abhängt, kann das Dokument diese Belege nicht ersetzen.
Quellen
- RFC Editor, RFC 8280: Research into Human Rights Protocol Considerations (Oktober 2017)
- IETF Datatracker, Verlauf von RFC 8280
- RFC Editor, RFC 9620: Guidelines for Human Rights Protocol and Architecture Considerations (September 2024)
- IETF Datatracker, Verlauf von RFC 9620
- IETF Datatracker, HRPC-Charta
- IETF Datatracker, Profil von Niels ten Oever
- Universität Amsterdam, Profil von Niels ten Oever
- IETF Datatracker, RFC-8280-Eintrag
- IETF Datatracker, RFC-9620-Eintrag
- IETF Datatracker, Verlauf der HRPC-Forschungsgruppe
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten