
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.
Fallakte
Das Token erlaubte das Werkzeug, nicht diese vom Agenten erzeugten Argumente
Ein gültiges OAuth-Token kann den richtigen Client zum richtigen Dienst bringen und trotzdem die falsche Zahlung auslösen. Der Fehler liegt dann hinter der Zugriffsentscheidung: Das Modell hat Empfänger und Betrag erzeugt, doch niemand außerhalb dieses Vorschlags hat genau diese…

Geschichte
Eine gemeinsame Stimme brauchte mehr als ein gemeinsames Postfach: RFC 1501
SHARE zeigte, wie Nutzeranforderungen einen Hersteller erreichen konnten. Doch hinter dem Wort „Stimme“ standen Mitglieder, Verfahren und ein begrenzter Anforderungskanal. RFC 1501 besaß im August 1993 erst die Einladung, zwei elektronische Sammelstellen und den Plan für eine…

Fallakte
Der Header sagte NOERROR. Der signierte Body bewies, dass der Name nicht existierte: RFC 9824
Ein Auswerter sah einen leeren Type Bitmap und meldete „Name nicht vorhanden“. Ein anderer sah denselben leeren Bitmap und meldete „Empty Non-Terminal“. Beide arbeiteten regelkonform mit unvollständiger Evidenz. Erst ein signiertes NXNAME hätte die Fälle getrennt. Das Problem lag…

Fallakte
Der Dienst war umgezogen. Sein alter Datensatz gewann trotzdem
Eine Konfliktregel kann im ursprünglichen Modell richtig und nach dem Einbau eines Proxys falsch sein. Bei mDNS schützt „älter“ zunächst einen bestehenden Namen. Bei zwei SRP-Registraren kann es jedoch nur bedeuten, dass ein Proxy eine veraltete Kopie länger bewahrt hat. Der…

Geschichte
Die Zielseite entschied über das Downgrade: RFC 1496
Ob eine Nachricht herabgestuft werden musste, war nicht nur eine Eigenschaft ihres Inhalts. In der X.400-Welt konnte auch die Konfiguration am Ziel darüber entscheiden. RFC 1496 zeigt deshalb eine frühe Form lokaler Interoperabilitätspolitik: Das Gateway stellte einen schmalen…

Berichte
ARINs IRR-Objekte behalten ihren Erzeugungskanal
Ein aus IRR-email migriertes Objekt lässt sich in ARIN Online löschen, aber nicht bearbeiten. Diese Grenze kann Herkunft und Semantik schützen. Wer sie durch Löschen und Neuerzeugung überwindet, ändert jedoch mehr als ein Feld: Aus einer Korrektur wird ein Wechsel der…

Fallakte
Die EAP-Methode war erfolgreich. Der geschützten Sitzung fehlte noch ein zweiter Zeuge: RFC 9820
Beide Endpunkte meldeten eine erfolgreiche EAP-Methode, doch ihre Mitschriften der ausgehandelten Cipher Suite unterschieden sich um einen Wert. Jeder leitete lokal einen plausiblen OSCORE-Kontext ab; keiner konnte die geschützte Nachricht des anderen prüfen. Das Dashboard sah…
Fallakte
Drei ML-KEM-Gruppen sind genehmigt, aber keine ist allgemein empfohlen
Die IESG-Genehmigung beendet die redaktionelle Entscheidung über ein Dokument. Sie beginnt nicht automatisch die betriebliche Entscheidung eines Netzbetreibers. Bei den drei eigenständigen ML-KEM-Gruppen macht die IANA-Tabelle diese Grenze sichtbar: `DTLS-OK=Y`, zugleich…

Geschichte
Drei Bindungen durften sich zu drei verschiedenen Zeiten ändern: RFC 1498
Ein Dienst konnte auf einen anderen Rechner wechseln, ein Rechner an einen anderen Netzanschlusspunkt und der Weg zwischen Anschlüssen noch einmal unabhängig davon. RFC 1498 machte aus diesen Bewegungen keine Identitätskrise, sondern drei getrennte Bindungen mit jeweils eigenem…

Geschichte
Der Code antwortete. Die ursprüngliche Spezifikation war nicht verfügbar: RFC 1492
Ein Nonce kam unverändert zurück. Das belegte die Zuordnung einer UDP-Antwort zu einer offenen Anfrage – nicht den Benutzer, nicht den Server und nicht die spätere Wirkung. RFC 1492 ist die Geschichte solcher begrenzten Belege, beginnend bei einer ursprünglichen…

Fallakte
Der Switch führte das Programm aus. Das gab ihm kein Recht zu lesen, umzuschreiben oder zu entscheiden: RFC 9817
Der Orchestrator bestellte dieselbe Funktion wie am Vortag. Der Compiler erzeugte für das neue Ziel jedoch ein verkleinertes Artefakt, weil eine benötigte Instruktion fehlte. Der Dienstname blieb gleich, die Ladebestätigung war grün, und doch lief ein anderes Programm mit einem…

Fallakte
Drei wahre Attestierungen ergeben noch keine Bindung an den CSR-Schlüssel
Ein Zertifikatsdienst kann drei technisch saubere Antworten erhalten und dennoch die falsche Schlussfolgerung ziehen. Der Schlüssel entstand in einem HSM. Eine Plattform gehört dem Unternehmen. Eine Plattform gilt als integer. Erst ein belastbarer Zusammenhang zeigt, ob alle…
Fallakte
Ein Timer änderte drei IPv6-Abläufe. Der Zähler kannte den Grund nicht
Der Change war formal sauber: ein neuer Millisekundenwert, eine erfolgreiche Transaktion, anschließend mehr Neighbor Solicitations. Erst die Ursachenfrage legte die Lücke frei. Derselbe Wert steuert Adressauflösung, NUD und DAD.
Geschichte
Nach dem Verlust des achten Bits blieb lesbarer Text, nicht das russische Original: RFC 1489
Eine Archivmigration kann eine tadellose UTF-8-Datei ausliefern und dennoch das historische Beweisstück verlieren. Bei KOI8-R ist diese Gefahr besonders verführerisch: Nach dem Löschen des höchsten Bits können russische Buchstaben als grob lesbares, in der Großschreibung…

Fallakte
Der Route Reflector verteilte den Link, beobachtete ihn aber nie: die Evidenzgrenze von RFC 9815
Eine aktuelle, authentisierte Topologiemeldung kann vollkommen korrekt verteilt worden sein und trotzdem eine falsche Aussage über die Gegenwart machen. RFC 9815 ermöglicht es, Link-State-Informationen mit deutlich weniger BGP-Sitzungen durch ein Rechenzentrumsnetz zu tragen.…

Fallakte
Das Paket hatte keinen SRH. Trotzdem konnte es eine SRv6-SID adressieren
Die Sicherheitsappliance meldete „kein Routing Header, kein Segment Routing“. Der nachfolgende Router sah dieselbe Zieladresse als lokale SID und führte das zugehörige Verhalten aus. Beide Protokolle waren formal korrekt; die Sicherheitsannahme verband sie nicht.
Geschichte
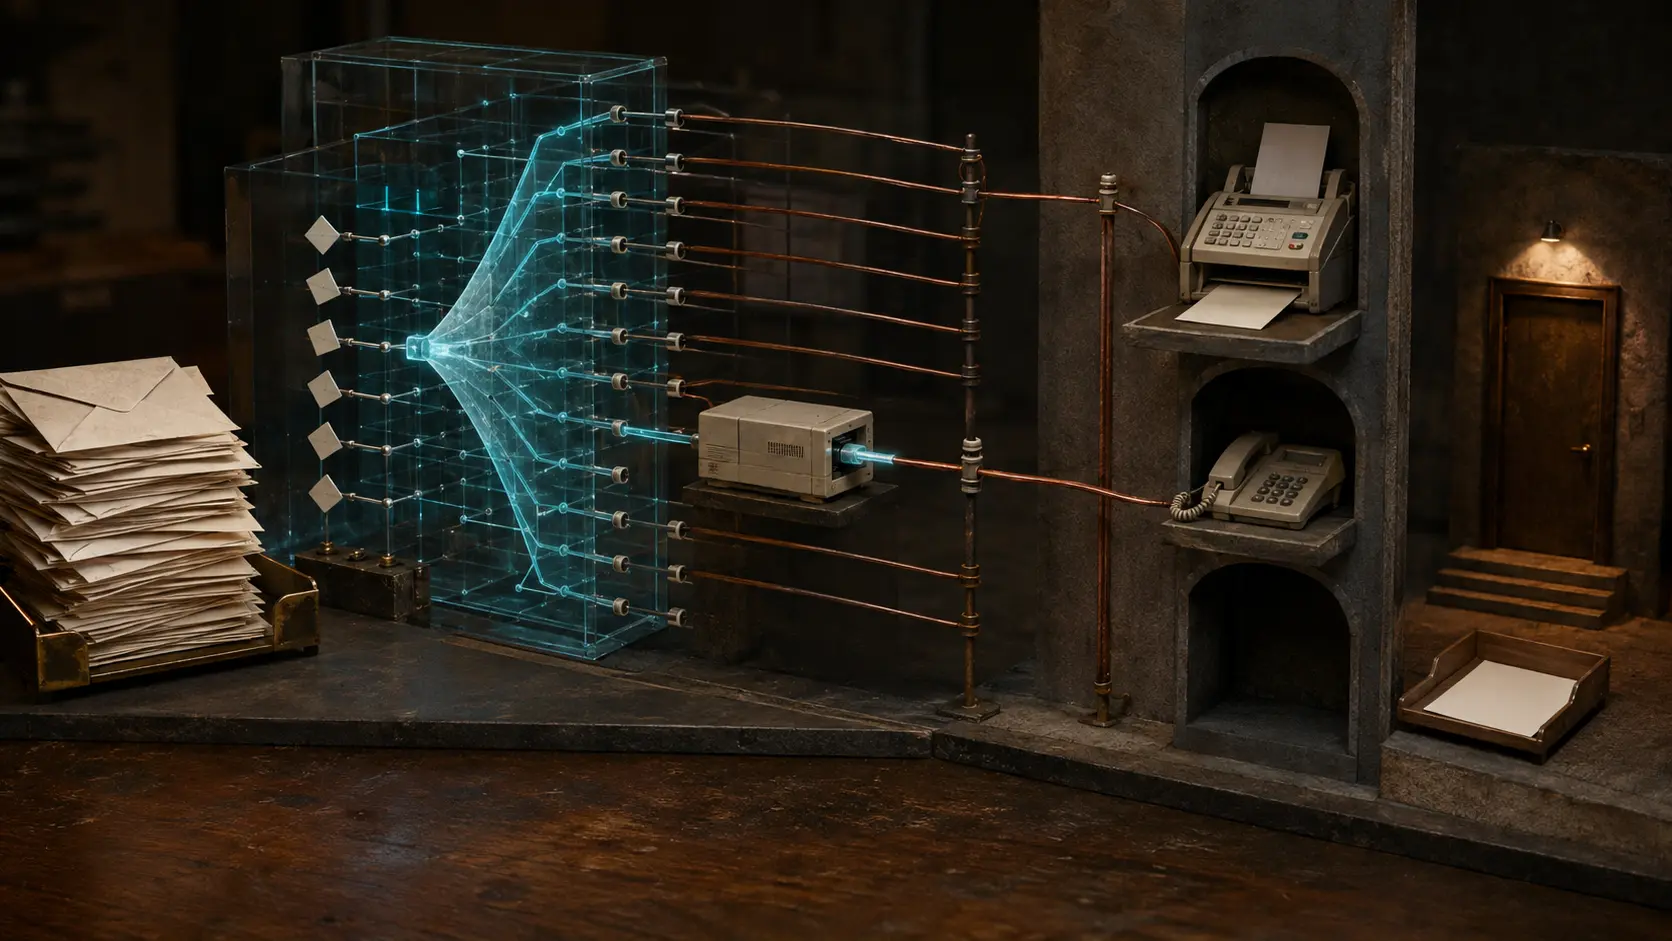
Der MX-Eintrag fand ein Gateway. Ein Faxgerät bewies er nicht: RFC 1486
Ein einziger Wildcard-Eintrag konnte eine Vorwahl, einen Vermittlungsbereich oder einen noch kleineren Rufnummernblock abdecken. Diese frei wählbare Genauigkeit machte den Versuch wirtschaftlich. Zugleich verhinderte sie, dass DNS als Verzeichnis einzelner Faxgeräte…

Fallakte
Wer besitzt den Hash vor dem HSM? RFC 9814 verlagert die Kontrollgrenze
Ein HSM schützt den privaten Schlüssel, aber nicht automatisch die Auswahl der Datei. Wenn eine CMS-Anwendung den Inhalt außerhalb des Moduls hasht, Attribute konstruiert und nur deren DER-Codierung signieren lässt, besitzt der Adapter einen erheblichen Teil der Aussage. RFC 9814…

Geschichte
Die Zeichenkette trug den Distinguished Name. Zum Verzeichniseintrag wurde sie nicht: RFC 1485
Die Analyse-Zusammenfassung zu Die Zeichenkette trug den Distinguished Name. Zum Verzeichniseintrag wurde sie nicht: RFC 1485 erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…
Fallakte
Die Client-Tabelle wurde zum Beziehungsregister: Was RFC 9813 mit der PSK-Identität ändert
Eine Zeile in der RADIUS-Client-Tabelle ist mehr als ein Schlüssel. Sie verbindet einen Peer mit erlaubten Netzen, einem Berechtigungsrahmen und einer bestimmten Gegenstelle. RFC 9813 macht diese Beziehung sichtbar, indem die PSK-Identität statt der Quelladresse die Zeile…