
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.
Geschichte
Redundante Server, eine verbindliche Adresswahrheit: RFC 1931
Fehlertoleranz löst nicht automatisch das Problem, das sie unsichtbar macht. Dynamic RARP konnte einen ausgefallenen Antwortserver durch einen zweiten ersetzen. Hätten beide jedoch unabhängig Adressen vergeben, wäre aus Verfügbarkeit ein Konfliktgenerator geworden. RFC 1931 zog…

IETF
Der Aufnahmebeleg kommt nach der Identitätsfreigabe
ELA bindet die Aufnahme eines eingeschränkten Geräts eng an eine EDHOC-Sitzung. Doch die Entscheidung kann erst fallen, nachdem das Gerät seine Aufnahmeidentität einem authentisierten Gegenüber überlassen hat. Ein abgelehnter Beitritt endet kryptografisch sauber. Ob die bereits…

IETF
Wenn die Zustellfrist vor der Freigabe endet
Ein Mailserver kann das Warten für einen Absender übernehmen. Er kann jedoch keine Zeitspanne schaffen, in der eine Nachricht zugleich noch nicht hinausdarf und bereits angekommen sein soll. Die SMTP-Erweiterung für spätere Freigabe macht aus diesem Widerspruch eine Frage der…

IETF
Scott Hollenbeck und die Transfersperre, die ihren Grund nicht erklären konnte
Ein Sicherheitsbericht findet `clientTransferProhibited` und setzt den Domainstatus auf Grün. Ein Teil dieses Vertrauens ist berechtigt: Im von Scott Hollenbeck verfassten EPP-Domain-Mapping muss ein Transferantrag abgewiesen werden, solange die Sperre besteht. Unbeantwortet…

Berichte
APNICs WHOIS-Archiv nennt für dieselbe Stunde zwei Summen
Für die jüngste erfasste Stunde meldet APNIC 3.192.583 WHOIS-Abfragen. Die sieben daneben veröffentlichten Abfragetypen ergeben zusammen 3.183.463. Die Differenz von 9.120 ist kein Urteil über den Dienst, sondern eine offene Frage nach der Einheit.

IETF
Ein kryptografischer Fehlverhaltensnachweis widerruft kein Vertrauen
Ein Client hält mehrere signierte Zeitintervalle in der Reihenfolge ihrer Abfrage fest. Zusammengenommen können sie nicht stimmen. Roughtime macht diesen Widerspruch für Dritte prüfbar. Doch der Nachweis benennt nicht zwangsläufig den fehlerhaften Server, bestellt keine…
IETF
Der Standardordner war kein Überlaufbecken
Ein vorhandener Ausweichort ist noch keine Erlaubnis, den Ablageort zu wechseln. Bei Sieve greift der benannte Standardordner, wenn die Suche nach einem besonderen Verwendungszweck kein Ziel liefert. Er übernimmt nicht automatisch, sobald das bereits gewählte Postfach einen…
Berichte
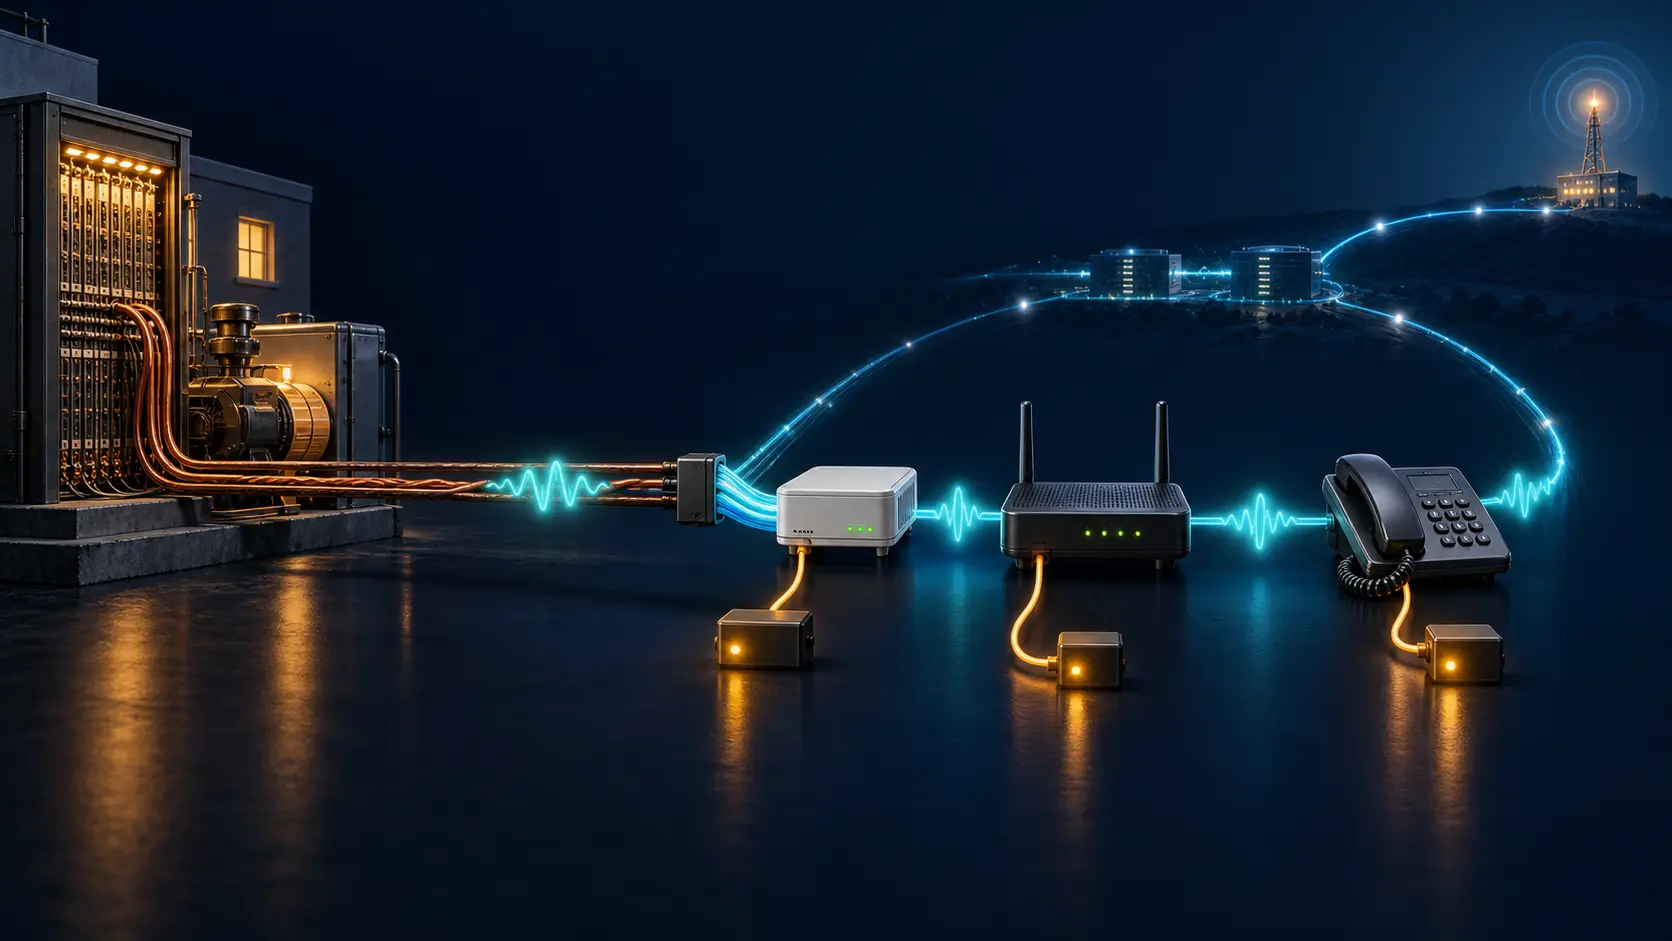
Ein LACNIC-Fachbeitrag verlagert Sprache ins IP – doch die Zuständigkeit für Notstrom bleibt offen
Bei der Abschaltung klassischer Telefonnetze bleibt der Anruf für den Kunden äußerlich derselbe. Seine Stromversorgung tut es nicht. Ein neuer Beitrag im LACNIC Blog benennt diesen Wechsel überraschend klar. Offen bleibt, wer die vielen neuen Glieder der Versorgungskette…

Geschichte
Die goldene Büroklammer wirkte dekorativ. Sie war ein Workflow-Befehl: RFC 1927
Eine Büroklammer auf dem Bildschirm wirkt selbsterklärend. Genau diese Vertrautheit trägt den Witz von RFC 1927 und verdeckt zugleich sein ernstes Problem: Dasselbe Ding sollte Bindungsstärke, Darstellung, Arbeitsablauf, Abrechnung, Textposition und Verhalten beim Löschen…
IETF
Wer zuerst wieder da ist, beendet nicht die Schonfrist der anderen
NFSv4.1 trennt den Abschluss der eigenen Lock-Wiederherstellung von der Freigabe neuer Arbeit auf dem Server. Ein Client kann auf seine verbliebenen alten Ansprüche verzichten. Über die Wiederherstellungschance der noch fehlenden Clients entscheidet er damit nicht.

Geschichte
Das Paket hatte Alphabet und Tonhöhe, aber kein Endzeichen: RFC 1926
RFC 1926 lässt IP hörbar werden: vier Bits ergeben einen Buchstaben, Buchstaben werden Morsezeichen, und eine Frequenz bezeichnet das akustische Netz. Das Dokument verrät jedoch nicht, wann ein Empfänger mit dem Rückweg fertig ist. Gerade diese fehlende Grenze trennt eine hübsche…
Berichte
LACNIC RDAP: delegationSigned erfasst DS im Parent, nicht die DNSSEC-Validierung
Ein boolescher Wert in einer Registry-Antwort kann wie ein Urteil über die Sicherheit einer DNS-Kette wirken. Das Feld `delegationSigned` im RDAP von LACNIC beantwortet eine engere Frage: Meldet die Registrierungsansicht DS-Einträge im Parent? Es führt keinen Resolver aus, prüft…

IETF
Henning Schulzrinne und das Klingeln, das vor der Annahme eintraf
Ein Freizeichen klingt wie eine Nachricht aus dem Raum des Angerufenen. Bei SIP kann es jedoch eine lokale Inszenierung sein. `180 Ringing` bedeutet in der von Henning Schulzrinne mitverfassten RFC 3261, dass ein empfangender User Agent versucht, den Nutzer zu benachrichtigen.…

Globale institutionelle Trends
FreeBSDs GRAND braucht mehr als einen früheren Gruß
Eine vorgezogene IPv6-Nachricht kann dem ersten Rückpaket die Adressauflösung ersparen. Die Implementierungsarbeit in FreeBSD zeigt jedoch, warum dafür Benachrichtigungen und reguläre Antworten innerhalb derselben Ablaufsteuerung getrennte Regeln brauchen.

IETF
Ein privater Kandidatenspeicher erklärt nicht, warum eine Absicht gewann
Ein Wartungscontroller bereitet eine Änderung vor, während ein Incident-Team denselben Dienst im laufenden System absichert. Beide Akteure sind berechtigt, beide arbeiten in getrennten Kandidatenspeichern. Sobald ihre Werte kollidieren, reicht diese saubere Trennung nicht mehr…
IETF
SCTP: Was den gemeinsamen Socket verlässt, braucht ein eigenes Ende
Peel-off trennt eine bestehende Assoziation vom gemeinsamen Socket. Damit verschiebt sich nicht nur der Datenzugriff, sondern auch die Zuständigkeit für Steuerung und Beendigung.

IETF
Mallory Knodel und die Zensur, die vor dem Paketverlust beginnt
Ein Verbindungsfehler zeigt den letzten Schritt. RFC 9505, an dem Mallory Knodel mitgeschrieben hat, setzt früher an: Jemand legt das unerwünschte Ziel fest, ein System erkennt passenden Verkehr, anschließend greift ein Akteur ein. Wer diese Stufen trennt, macht aus einem…
Berichte
AFRINICs RPKI-Leitfaden nennt einen 2021 eingestellten Validator, doch hinter dem Link läuft heute Routinator
Ein stabiler Dienstname ist bequem. Ohne Änderungsnachweis kann er jedoch so tun, als sei auch die Software stabil geblieben, obwohl Implementierung und Wartungsverantwortung längst gewechselt haben.
IETF
Nach diesem Rückfall braucht MPTCP eine neue Verbindung
Ein unendliches Mapping kann den Datenstrom als gewöhnliches TCP erhalten. MPTCP lässt sich danach jedoch nicht innerhalb derselben Verbindung wiederherstellen. Damit wird der Verbindungswechsel zur eigenen Entscheidung.

Globale Rechenzentrumstrends
NSD: Ein zweites Zertifikat darf das erste nicht entwerten
NSD 4.15.2 bindet Zertifikatsname, Adresse und TSIG an denselben Eintrag der Zugriffsliste. Der behobene Transferfehler zeigt, warum eine erfolgreiche TLS-Verbindung noch keine funktionierende DNS-Replikation belegt.