
Zusammenfassung
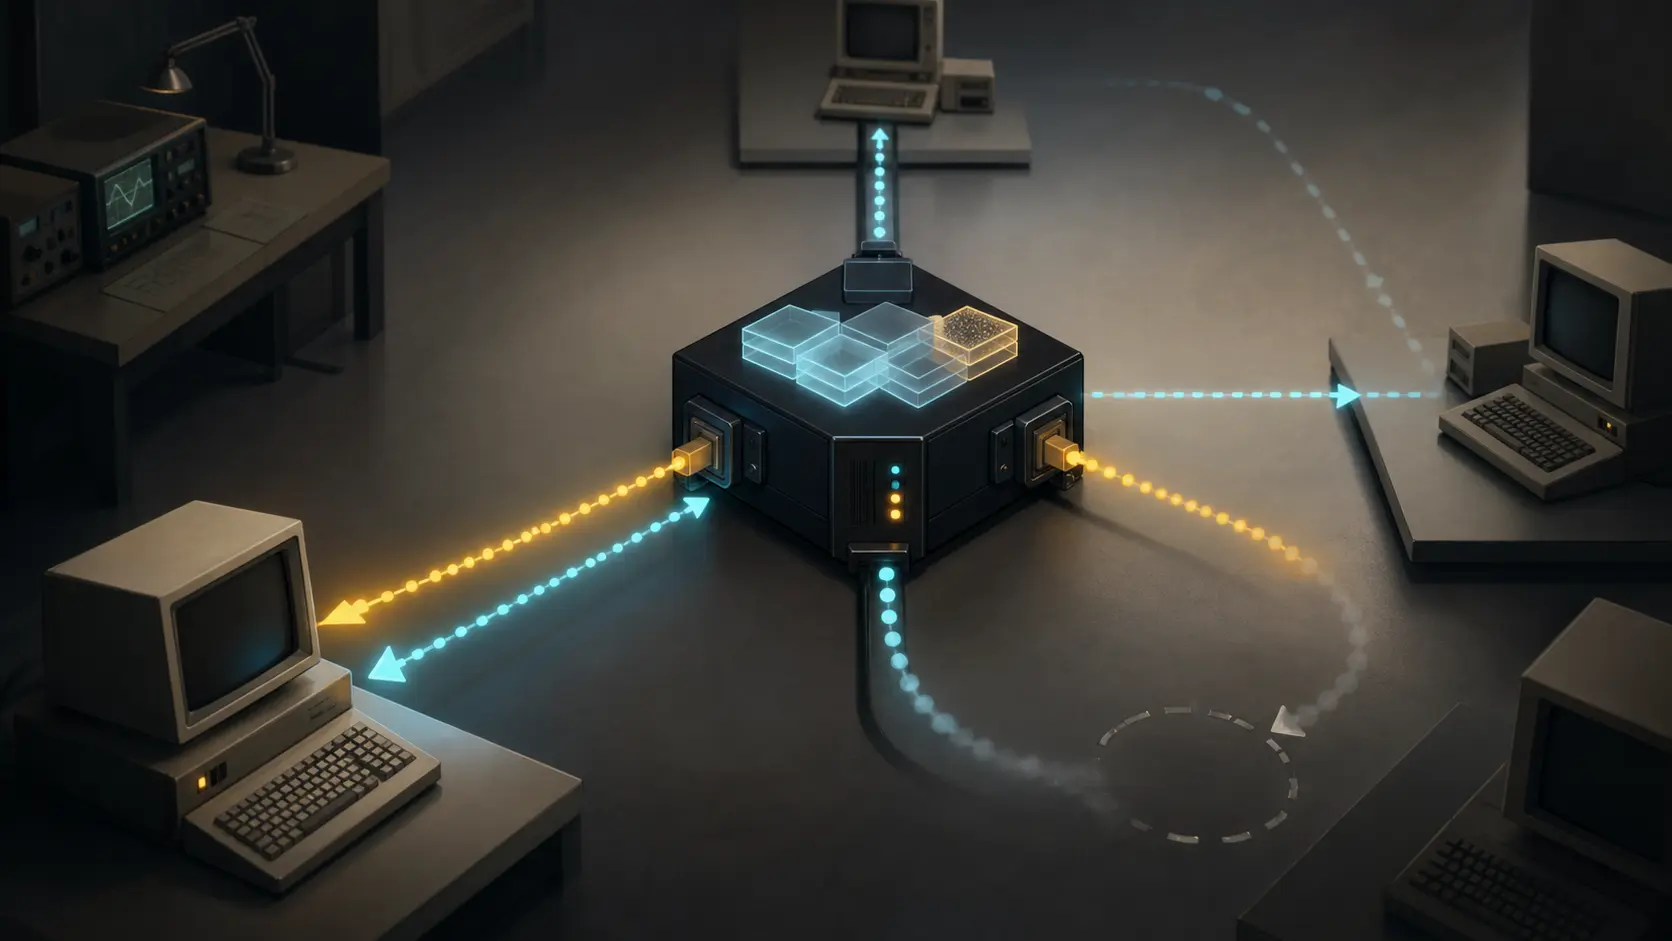
- RFC 925 ließ einen Host eine IP-Adresse weiter als lokal behandeln, obwohl das Ziel hinter einem anderen LAN lag. Ein BOX beantwortete ARP mit seiner eigenen Hardwareadresse und übernahm den nächsten Schritt zum verborgenen Ziel.
- Die Vereinfachung entfernte keine Komplexität. Interface-Caches, Suchlisten, Wiederholungen, Timerordnung, TTL und Schleifenschutz wurden zum Preis dafür, mehrere Kabel wie eines aussehen zu lassen.
- RFC 950 beschrieb die Gegenentscheidung: eine Subnetzgrenze für Implementierungen explizit machen, statt verborgene Lage durch Broadcast und gelernte Agentenzuordnung neu zu ermitteln. Die Texte beweisen keine allgemeine Einführung.
Eine Antwort, die nicht vom Ziel kam
Will ein Ethernet-Host ein IP-Datagramm an eine Adresse senden, die er für lokal hält, braucht er zuerst die Hardwareadresse. Beim grundlegenden ARP aus RFC 826 fragt er per Broadcast; der Inhaber der Protokolladresse antwortet direkt mit seiner eigenen Hardwareadresse. So wird aus einer IP-Absicht eine auf diesem Kabel ausführbare Zustellung.
Mehrere LANs in einem Standort machten daraus eine Architekturfrage. RFC 917 nannte drei Wege: eine Internetnetznummer je Kabel, transparente Subnetze unter einer Nummer oder explizite Subnetze innerhalb des Hostteils der Adresse. Die erste Wahl vermehrte globale Routingtabellen um interne Einzelheiten. Die explizite Wahl machte eine lokale Grenze lesbar. Die transparente Wahl ließ den Host an ein Netz glauben.
RFC 925 gab dieser Illusion ein BOX genanntes Element. Es hängt wie ein gewöhnlicher Host an zwei oder mehr LANs. Hosts lernen weder ein neues Adressformat noch ein neues Discovery-Protokoll; sie senden gewöhnliches ARP. Der BOX hält pro Interface Caches von Internet- und Hardwareadresspaaren.
Ist die gesuchte Zuordnung auf einem anderen LAN bekannt, kann der BOX die entfernte Hardwareadresse nicht auf dem anfragenden Kabel ausliefern. Sie wäre dort nicht verwendbar. Er antwortet daher mit seiner eigenen Hardwareadresse auf diesem LAN. Der Host gibt sein IP-Datagramm an den BOX, der für diesen Schritt als Agent des Ziels auftritt.
Die Antwort sagt nicht, der BOX sei das Ziel, besitze dessen IP-Adresse oder kenne den weltweit besten Pfad. Sie ist ein begrenztes Ausführungsversprechen: Auf dieser Schnittstelle kann das Datagramm mir übergeben werden; mit meinem derzeitigen Wissen versuche ich es weiterzuleiten. Cachewissen, Identität, Erreichbarkeit und Routingautorität bleiben verschiedene Behauptungen.
Die verborgene Lage kam als Suchzustand zurück
RFC 925 unterscheidet drei Fälle. Liegt die Zuordnung im Cache des eingehenden LANs, schweigt der BOX und lässt das Ziel antworten. Liegt sie in einem anderen LAN-Cache, antwortet er als Agent. Fehlt sie überall, muss er suchen.
Er speichert die gesuchte Internetadresse, das Eingangsinterface und Angaben zum ursprünglichen Anfrager in einer Suchliste und sendet ARP-Anfragen auf anderen Interfaces. Eine Antwort füllt den passenden Cache, löscht den Sucheintrag und erlaubt die Antwort an den ersten Host. ARP liefert jedoch keine negative Antwort. Erst der Ablauf einer Zeit macht aus Stille eine erfolglose Suche.
Die Liste verbindet späte Antworten mit ihrer Ursache und verhindert zugleich, dass eine unbekannte Adresse in einem LAN-Kreis endlos weitergereicht wird. Ist sie bereits gelistet, endet die Ausbreitung. Ein zuvor ausgefallener Host kann daher von anderen LANs aus noch unsichtbar bleiben, bis der Eintrag abläuft. Wer Kabel unsichtbar macht, entscheidet auch, wie lange eine frühere Stille operative Wirkung haben darf.
RFC 925 ordnet T1, die ARP-Versuche des Hosts, T2, die Suchdauer oder Wiederholung des BOX, und T3, die Cachelebensdauer, als T1 < T2 < T3. Das ist eine Ablaufgrenze, keine Wahrheitsgarantie. Das Memo warnt ausdrücklich: Häufige Nutzung beweist keine Richtigkeit. Wird ein Cache bei jedem Gebrauch verlängert, kann eine veraltete Zuordnung sehr lange fortbestehen. Ein Cache ist eine kürzlich akzeptierte Arbeitshypothese, kein dauerhaftes Topologieregister.
Ein Bridge-Name ohne passive Rolle
Der BOX heißt teils Bridge, doch seine beschriebene Arbeit ist nicht passiv. Für normale IP-Datagramme verlangt RFC 925 TTL-Dekrement und Checksum-Update; bei TTL null verwirft er das Paket. Die ARP-Suche hat ihre eigene Schleifengrenze in der Suchliste. Netzwerkweite Broadcasts brauchen wiederum eine Liste jüngster Sendungen.
Diese Grenzen gelten für verschiedene Beweise. Ein Datagramm bringt ein Hop-Budget mit. Eine ARP-Anfrage hat weder negatives Ergebnis noch universelles Durchlaufbudget und wird deshalb durch Zustand und Ablauf begrenzt. Broadcastkopien brauchen eine andere Wiedererkennung. Dass derselbe BOX alles verarbeitet, macht keines dieser Signale zur Wahrheit über die anderen.
In einer Schleifentopologie können mehrere Antworten eintreffen. RFC 925 sagt nur, die erste sei wahrscheinlich der effizienteste Weg, und schlägt vor, spätere Antworten sollten die erste Hostzuordnung nicht überschreiben. Das ist eine praktische Auswahlregel, kein Beweis für Kürze, Sicherheit oder dauerhafte Gültigkeit.
Ein LAN ohne Broadcast oder ohne ARP-Hosts macht die Last noch sichtbarer. Der BOX braucht dann eine vollständige Zuordnungstabelle und muss an andere BOXes einzeln fragen. Im Worst Case wächst jede Interface-Tabelle bis zur Zahl aller Hosts des Verbunds. Die Topologie verschwindet nicht; sie wird zu Discovery-Verkehr, Zustand und Ausnahmetabellen.
Explizite Subnetze verlegten die Information
RFC 950 wiederholte die drei Optionen und benannte die Grenzen transparenter Subnetze: Abhängigkeit von ARP und Broadcast, fehlende Eignung für manche LAN-Techniken, notwendige Host-LAN-Ermittlung, steigende Broadcastkosten und wachsende Übersetzungscaches. Danach spezifizierte es das Standardverfahren für explizites Subnetting.
Die nötigen IP-Änderungen an betroffenen Hosts seien vergleichsweise klein, während ein Adressteil die zuvor zu suchende lokale Grenze deklarierte. Lokales Routing kann sich damit auf eine bekannte Interpretation stützen statt auf die zuerst gesehene Antwort einer verborgenen Suche.
Das ist keine Behauptung eines automatischen Siegers. RFCs sind Koordinationsartefakte, keine Installationsbefehle. Erst kompatibel laufende Hosts, BOXes und Router machen ein Verhalten operativ real. RFC 1812 lässt später transparente, adressenteilende Router für begrenzte Stub-Umgebungen zu, warnt aber vor unvollständiger Emulation eines scheinbar gleichen Netzdienstes. Dasselbe Dokument verlangt Subnetze für konforme IPv4-Router. Es grenzt die Technik ein, ohne RFC 925 rückwirkend zu einem heutigen Produktmodell zu machen.
Das Hauptbuch der Illusion
RFC 925 ersparte alten Hosts die Kenntnis jedes Kabels. Die nicht sichtbare Komplexität blieb dennoch irgendwo: Cache je Interface, Suchstatus, Timer, Schleifenkontrolle und ein Agent, der veraltet oder nicht erreichbar sein kann.
Die Antwort des BOX ist deshalb ein Versprechen mit Umriss. Er kann auf dem LAN ein Datagramm annehmen, auf dem er seine Adresse angeboten hat; er kann an seinen angeschlossenen Interfaces suchen; er kann Beobachtungen vergessen. Er kann nicht aus fehlender Antwort dauerhafte Nichtexistenz, aus früher Antwort die beste Route oder aus Adressübersetzung Macht über die Standorttopologie machen.
Wo Architektur Struktur aus Kompatibilitätsgründen verbirgt, lautet die Frage nicht, ob die Struktur verschwunden sei. Entscheidend ist, wer Discovery trägt, was nur Cache ist, was die Schleife beendet und wie eine alte Folgerung ihre Wirkung verliert. Die Topologie hat lediglich ein anderes Hauptbuch erhalten.
Quellen und Evidenzgrenzen
Der geschlossene Bestand umfasst RFC 826, RFC 917, RFC 925, RFC 950 und RFC 1812. Sie belegen vorgeschlagene Mechanismen, ihren Vergleich und spätere Routeranforderungen. Sie belegen weder heutiges Produktverhalten noch universelle Einführung, gemessenen Vorteil oder ein eindeutiges Ablösedatum.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten