
Zusammenfassung
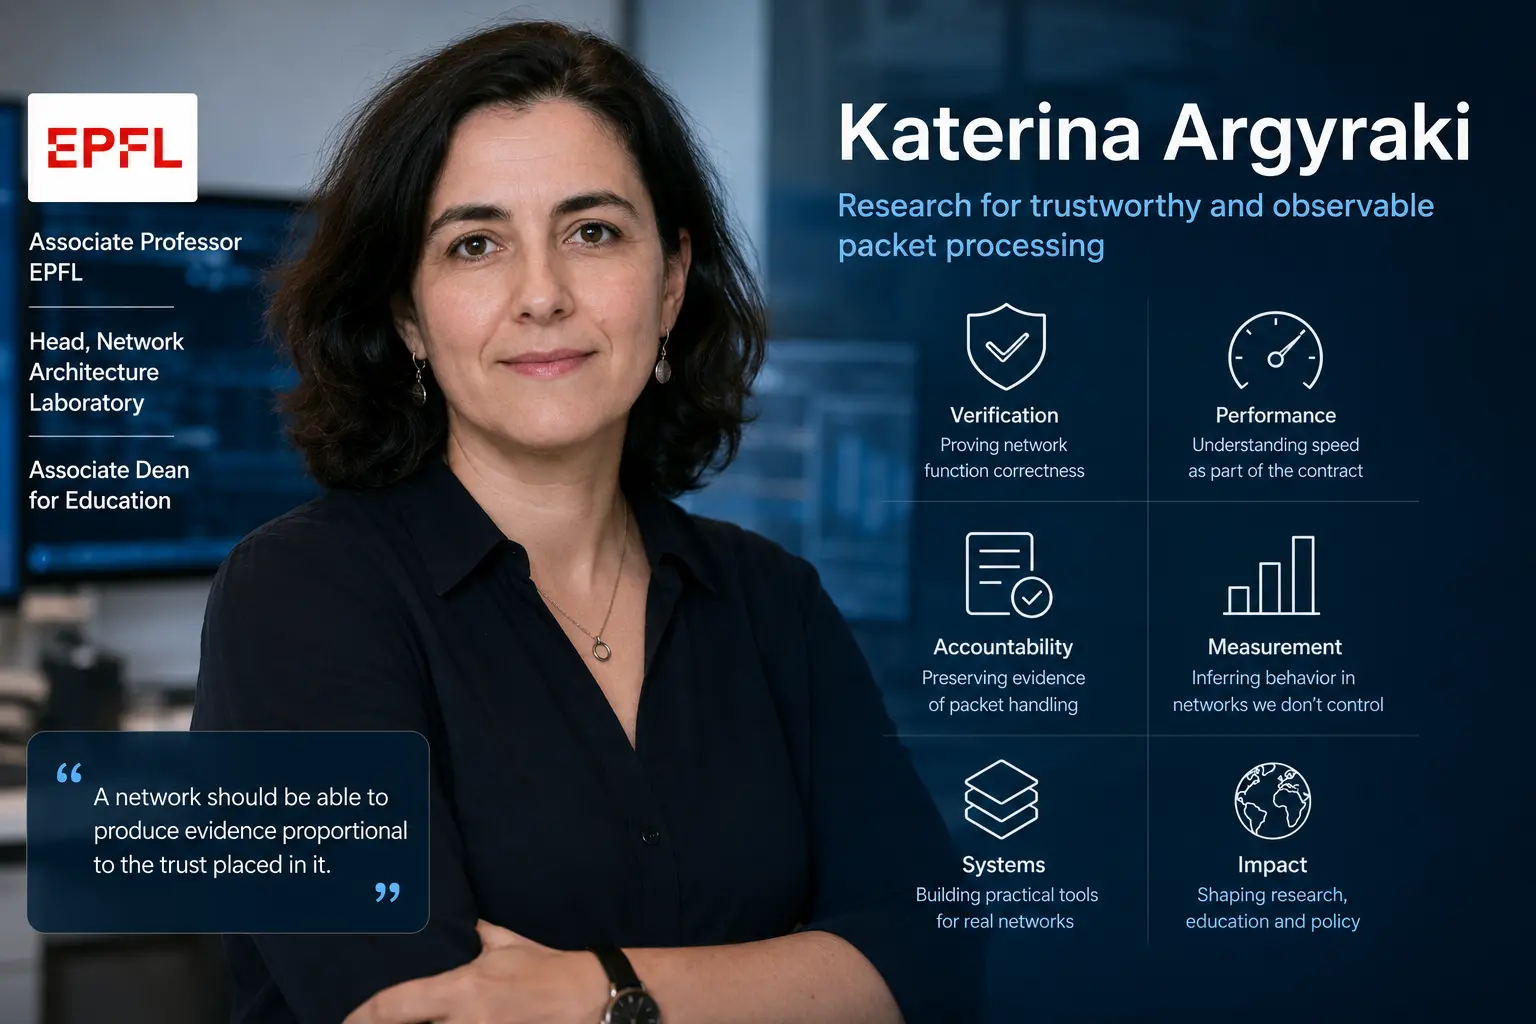
- Katerina Argyraki leitet das Network Architecture Laboratory der EPFL und ist stellvertretende Dekanin für Bildung; ihre Forschung fragt, wie sich das Verhalten der Paketverarbeitung beweisen, messen und erklären lässt, statt es auf Treu und Glauben zu akzeptieren.
- RouteBricks zeigte, dass sich Software-Weiterleitung durch Parallelität skalieren ließ, während spätere Arbeiten wie Software Dataplane Verification, ein verifizierter NAT, Vigor und Klint die Absicherung von abstrakten Regeln in den Implementierungscode und sogar in Binärdateien ohne Quellcode verlagerten.
- PIX und die anschließende Cache-Analyse behandeln Leistung als Teil der Korrektheit und erkennen an, dass eine Funktion die richtigen Pakete weiterleiten und dennoch die Latenz- oder Durchsatzervartungen einer bestimmten CPU, NIC oder Speicherhierarchie verletzen kann.
- Paketbelege, Neutralitätsinferenz, die Latenzextraktion aus Gaming-Aufnahmen und Edge-Caching-Studien erweitern die Rechenschaftspflicht auf Netzwerke, die Beobachter nicht kontrollieren – aber keine dieser Methoden kann aus externen Belegen allein jede interne Ursache oder Absicht beweisen.
Paketverarbeitung verlangt vom Nutzer meist, einer unsichtbaren Kette zu vertrauen
Ein Paket gelangt in einen Software-Router oder eine Middlebox. Code analysiert seine Header, konsultiert Tabellen, aktualisiert Zustand, ändert vielleicht eine Adresse oder wählt ein Backend aus und leitet es dann weiter oder verwirft es. Der Betreiber sieht Zähler und Logs. Der Kunde sieht ein Ergebnis. Keiner von beiden besitzt notwendigerweise den Beweis, dass die Implementierung die beabsichtigte Transformation durchgeführt hat, Speicherfehler vermieden, ihr Latenzziel eingehalten und vergleichbaren Verkehr konsistent behandelt hat.
Diese Lücke ist leicht zu übersehen, wenn die Funktion als Appliance ausgeliefert wird. Eine Firewall kann eine Richtlinienschnittstelle und ein Status-Dashboard bereitstellen und dabei den Codepfad verbergen, der die Regel durchsetzt. Eine virtuelle Netzwerkfunktion kann als Binärdatei geliefert werden, deren Anbieter den Quellcode als proprietär betrachtet. Ein Cloud-Dienst kann Ende-zu-Ende-Latenz offenlegen, nicht aber die Warteschlangen, Caches oder Platzierungsentscheidungen, die sie erzeugt haben.
Die Netzwerk-Absicherung adressiert traditionell Teile des Problems. Konfigurationsverifikation kann prüfen, ob Weiterleitungsregeln eine Schleife erzeugen oder die Isolation verletzen. Tests können repräsentative Pakete senden. Monitoring kann Verluste und Verzögerungen beobachten. Diese Kontrollen sind nützlich, beantworten aber nicht dieselbe Frage. Ein korrektes Richtlinienmodell beweist nicht, dass die C-Implementierung speichersicher ist. Ein bestandener Funktionstest beschreibt keine Leistung unter einem anderen Cache-Zustand.
Die Ende-zu-Ende-Verzögerung identifiziert nicht, welches Netzwerk eine unterschiedliche Behandlung angewendet hat.
Argyrakis Forschungslaufbahn lässt sich als Versuch lesen, an jeder Grenze Belege aufzubauen. Der erste Schritt war zu zeigen, dass Software-Paketverarbeitung ernsthafte Leistung erreichen kann. Sobald flexible Software zu einem glaubwürdigen Datenpfad geworden war, konnte Korrektheit nicht mehr als Problem für langsame Prototypen abgetan werden. Die Verifikationsarbeit verlagerte sich dann von High-Level-Modellen in Code und Binärdateien. Leistungsschnittstellen-Arbeit behandelte Geschwindigkeit als ein zu beschreibendes Verhalten, nicht als einen zu wiederholenden Benchmark.
Paketbelege bewahrten Nachweise ausgewählter Weiterleitungsereignisse. Externe Messung suchte Rechenschaft dort, wo der Beobachter keinen Zugriff auf die Implementierung hatte.
Das Ergebnis ist kein einziges Zertifizierungssystem. Es ist ein Stapel von Methoden mit unterschiedlichen Annahmen. Formaler Beweis braucht eine Spezifikation und ein vertrauenswürdiges Umgebungsmodell. Binärverifikation braucht Verträge, die erlaubtes Verhalten beschreiben. Eine Leistungsschnittstelle ist an Hardware und Arbeitslast gebunden. Ein Beleg kann authentisch und dennoch unvollständig sein. Eine externe Inferenz kann ein Muster aufdecken, ohne ein Motiv zu beweisen.
Argyraki ist außerordentliche Professorin an der EPFL, Leiterin des Network Architecture Laboratory und stellvertretende Dekanin für Bildung in der School of Computer and Communication Sciences. Ihre institutionellen Rollen begründen eine aktuelle Verantwortung für ein Forschungsprogramm und die Lehre; sie machen sie nicht zur alleinigen Autorin der mit dem Labor verbundenen Systeme. Die Arbeiten entstanden mit Studierenden und Kooperationspartnern, deren Implementierungs- und Konzeptarbeit sichtbar bleiben muss.
Der nützlichste Weg, ihren Beitrag zu bewerten, ist daher nicht das Zählen von Projektnamen. Es geht darum, zu untersuchen, wie diese Projekte verschiedene Formen von Unsicherheit verkleinern. Die gemeinsame Frage ist, ob ein Netzwerk Belege erzeugen kann, die proportional zu dem Vertrauen sind, das ihm entgegengebracht wird.
Frühe Arbeiten verbanden Hochgeschwindigkeits-Switching mit akademischen Systemfragen
Die EPFL verzeichnet, dass Argyraki 2007 an der Stanford University promovierte und vor ihrem Wechsel an die EPFL eine frühe Mitarbeiterin von Arista Networks war. Die Kombination ist relevant, weil sie sie in die Nähe zweier Kräfte brachte, die das moderne Netzwerken geprägt haben: der Nachfrage nach Hochleistungs-Switching und dem Wunsch, mehr Netzwerkverhalten in Software zu verlagern.
Aristas früher Kontext sollte nicht in Produktautorschaft oder eine durch öffentliche Belege nicht gestützte Beteiligungserzählung umgedeutet werden. Seine Bedeutung ist erfahrungsbezogen. Kommerzielles Switching setzt Zwänge aus, die akademische Modelle vereinfachen können: Paketraten, Speicherhierarchien, Geräteschnittstellen, Release-Druck und Kunden, deren Netzwerke nicht für einen Beweis pausieren können.
Software-Datenpfade boten eine andere Form der Kontrolle. Allzweckprozessoren erlaubten Entwicklern, Paketfunktionen zu ändern, ohne auf einen neuen ASIC mit fester Funktion zu warten. Der Preis war Leistung und Vorhersagbarkeit. Eine flexible Implementierung, die zu wenige Pakete pro Sekunde verarbeitete oder unter Last unberechenbar reagierte, bliebe ein Laborobjekt.
Diese Spannung bildete das Fundament für RouteBricks. Wenn sich Software-Weiterleitung durch Parallelität über Kerne und Server skalieren ließe, könnten Router und Middleboxes zu gewöhnlichen programmierbaren Systemen werden. Sobald das geschehen war, folgten die vertrauten Softwarefragen: wie Speichersicherheit, funktionale Korrektheit, Leistungsverhalten und Rechenschaftspflicht nach dem Einsatz nachgewiesen werden können.
Argyrakis Forschung hat sich durchweg dagegen gewehrt, eine Ebene zu lösen, indem sie so tut, als gäbe es die anderen nicht. Ein Beweis, der Treiber oder Hardware ignoriert, kann nützlich, aber begrenzt sein. Ein Benchmark, der Richtlinienkomplexität weglässt, kann schnell, aber nicht repräsentativ sein. Eine Inferenz, die Differenzierung erkennt, kann Absicht nicht automatisch identifizieren. Die Systeme sind um diese Grenzen herum gebaut, nicht hinter einem universellen Anspruch verborgen.
Auch der akademische Rahmen zählt. Ein Labor kann Methoden entwerfen, deren Wert nicht unmittelbar kommerziell ist. Paketbelege können neue Infrastruktur und Governance erfordern, bevor ein Betreiber sie übernimmt. Binärverifikation kann die Beschaffung verändern, ohne ein eigenständiges Produkt zu werden. Externe Messung kann eine regulatorische Debatte informieren, auch wenn sie kein rechtliches Ergebnis liefern kann.
Argyrakis derzeitige Rolle als stellvertretende Dekanin für Bildung fügt eine weitere institutionelle Dimension hinzu. Die Arbeit hängt von der Ausbildung von Forschenden ab, die zwischen Netzwerken, formalen Methoden, Messtechnik und Systemleistung wechseln können. Diese Felder verwenden unterschiedliche Evidenzbegriffe. Ein Netzwerkingenieur akzeptiert vielleicht einen Test; eine Verifikationsforscherin fragt, was bewiesen wurde; eine Messwissenschaftlerin fragt, wie die Stichprobe ausgewählt wurde. Das Forschungsprogramm gewinnt an Kraft, wenn es diese Standards in dasselbe Gespräch bringt.
RouteBricks machte Software-Weiterleitung schnell genug für stärkere Garantien
RouteBricks, ausgezeichnet mit dem Best Paper Award der SOSP 2009, untersuchte, wie Paketverarbeitung über handelsübliche Server und Prozessorkerne verteilt werden könnte. Die Architektur nutzte Parallelität, um einen Hochgeschwindigkeits-Software-Router zu bauen, statt anzunehmen, dass ein Allzweckrechner jedes Paket über einen einzigen seriellen Pfad tragen müsse.
Die Bedeutung der Arbeit ist keine zeitlose Durchsatzzahl. Hardware, Treiber und Paketverarbeitungs-Frameworks haben sich seit 2009 erheblich verändert. RouteBricks zeigte, dass sich Software-Routing als skalierbares System organisieren lässt und dass Leistungsgrenzen nicht zwangsläufig ein Argument dafür sind, Paketlogik in geschlossenen Appliances zu halten.
Parallele Software-Weiterleitung wirft mehrere Designfragen auf. Pakete müssen auf Kerne verteilt werden, ohne die Flow-Affinität zu zerstören. Von Flows geteilter Zustand kann zu Konkurrenz führen. Die Warteschlangen der Netzwerkschnittstelle müssen auf Verarbeitungsthreads abgebildet werden. Speicherallokation und Cache-Lokalität beeinflussen den Durchsatz. Arbeit an einen anderen Server zu senden, fügt Kommunikations- und Ordnungsprobleme hinzu.
Die Architektur kann nur dort skalieren, wo die Arbeitslast partitionierbar ist. Ein zustandsloser Forwarder ist einfacher als eine Netzwerkfunktion mit gemeinsamen Zählern, Verbindungszustand oder komplexer Richtlinie. Ein Benchmark auf Basis von Paketen mit Mindestgröße belastet einen anderen Pfad als einer, der von großen Übertragungen dominiert wird. Die experimentellen Belege des Papiers sollten an seinen Testaufbau und seine Funktionen gebunden bleiben.
RouteBricks veränderte dennoch das Rechenschaftsproblem. Wenn Software-Routing dauerhaft langsamer als Hardware wäre, könnte formale Absicherung ein Nischenthema bleiben. Ein glaubwürdiger Hochgeschwindigkeits-Software-Router schuf eine realistische Einsatzoption. Betreiber konnten an Flexibilität gewinnen, würden aber auch mehr Code im Paketpfad ausführen und Belege dafür benötigen, dass der Code sicher ist.
Die Arbeit nahm spätere Frameworks wie DPDK, VPP und XDP vorweg, ohne mit ihnen identisch zu sein. Diese Ökosysteme bieten Hochleistungs-Paket-I/O und Verarbeitungsmodelle. Sie verifizieren nicht automatisch jede darauf aufbauende Netzwerkfunktion. RouteBricks gehört zur Leistungslinie, die solche Funktionen praktikabel gemacht hat; Argyrakis spätere Forschung befasste sich mit dem Vertrauen, das sie erforderten.
Der Preis war ein Teamergebnis. Ein Profil, das sich auf eine Professorin konzentriert, sollte die Kooperationspartner nicht auslöschen, die das System entworfen, implementiert und evaluiert haben. Der vertretbare Beitrag ist ihre Rolle in einer Forschungstrajektorie, die Software-Weiterleitungsskala mit späteren Verifikationsfragen verband.
Der Übergang ist wichtig, weil Leistung und Korrektheit oft um die Ingenieursaufmerksamkeit konkurrieren. Optimierter Code verwendet Batching, Prefetching, spezialisierte Speicherlayouts und Treiberannahmen, die das Denken erschweren können. Argyrakis spätere Systeme wichen dieser Spannung nicht aus. Sie versuchten zu zeigen, dass nützliche Garantien mit wettbewerbsfähiger Paketverarbeitung koexistieren können, statt eine langsame, vereinfachte Implementierung zu verlangen.
Software Dataplane Verification verlagerte die Absicherung unter das Konfigurationsmodell
Bis 2014 hatte die Netzwerkverifikation erhebliche Fortschritte bei der Prüfung von Weiterleitungsregeln und Konfigurationen erzielt. Ein Modell konnte bestimmen, ob ein Paket ein verbotenes Ziel erreichen oder in einer Schleife gefangen werden könnte. Das Modell setzte voraus, dass Geräte ihre Regeln korrekt umsetzen. Software Dataplane Verification stellte diese Annahme infrage, indem es Implementierungscode analysierte.
Eine Netzwerkfunktion kann ihre Richtlinie auf mehrere Weisen verletzen, die ein Konfigurationsmodell nicht offenlegt. Sie kann ungültigen Speicher dereferenzieren, fehlerhafte Pakete falsch behandeln, Zustand in der falschen Reihenfolge aktualisieren, bei einem unerwarteten Header abstürzen oder ein Protokoll anders als in der Spezifikation implementieren. Ein Beweis über die beabsichtigte Weiterleitungstabelle deckt diese Defekte nicht ab.
Die Arbeit, ausgezeichnet mit dem Best Paper Award der NSDI 2014, zielte auf den Software-Datenpfad selbst. Die Forschung nutzte Verifikationstechniken, um Eigenschaften von Implementierungspfaden nachzuweisen und Paketverarbeitungscode in einen Bereich zu bringen, der eher mit kleinen kritischen Programmen als mit leistungsorientiertem Netzwerken assoziiert wird.
Dieser Schritt verändert die Trusted Computing Base. Statt anzunehmen, dass die Netzwerkfunktion korrekt ist, setzt der Beweis einen Verifizierer, eine Spezifikation und ein Modell der Umgebung voraus. Treiber, Hardware, Compiler-Verhalten und externe Bibliotheken können außerhalb der Grenze bleiben. Eine verantwortungsvolle Verifikationsaussage muss diese Annahmen benennen.
Spezifikationen sind eine weitere Risikoquelle. Ein Verifizierer kann beweisen, dass Code eine Eigenschaft erfüllt, die unvollständig oder falsch ist. Für einen NAT muss die Spezifikation angeben, wie Zuordnungen vergeben werden, wann sie ablaufen und welche Pakete abgelehnt werden. Für eine Firewall muss sie Richtlinie und Zustandsverhalten definieren. Ein Betreiber interessiert sich möglicherweise für Serviceanforderungen, die im formalen Modell nicht vorkommen.
Die Arbeit ist dennoch strategisch wertvoll, weil sie den Dissens verlagert. Statt zu argumentieren, dass eine Binärdatei „vertrauenswürdig“ ist, weil ein Anbieter sie gebaut hat, können Beteiligte die Eigenschaft, die Beweisgrenze und die Annahmen prüfen. Eine fehlgeschlagene Verifikation kann einen konkreten Pfad identifizieren. Eine erfolgreiche kann eine Klasse von Unsicherheit reduzieren, ohne Allwissenheit zu beanspruchen.
Verifikation auf Codeebene hat auch operative Auswirkungen. Netzwerkfunktionen entwickeln sich weiter. Ein Patch kann einen Beweis ungültig machen oder eine Annahme verändern. Der Verifikationsprozess muss als Teil der Entwicklung wiederholbar sein, nicht einmalig für ein Papier durchgeführt werden. Werkzeuge, Build-Reproduzierbarkeit und Spezifikationseigentum werden Teil des Softwarelebenszyklus.
Akademische Prototypen stehen an dieser Grenze vor einer Produktisierungslücke. Ein Papier kann eine begrenzte Funktion unter einer dokumentierten Umgebung verifizieren. Ein Betreiber braucht Integration in CI, Unterstützung für seine Compiler- und Treiberversionen, Diagnosen, wenn der Beweis fehlschlägt, und Ingenieure, die den Vertrag aktualisieren können. Die Forschung zeigt Machbarkeit; nachhaltiger Einsatz erfordert eine Institution rund um die Methode.
Ein verifizierter NAT zeigte, wie enge Spezifikationen starke Aussagen ermöglichen
Die Arbeit an einem formal verifizierten Network Address Translator bot einen fokussierten Test des Verifikationsansatzes. NAT ist konzeptuell vertraut, aber zustandsbehaftet. Es bildet interne Adressen und Ports auf externe ab, verfolgt Sitzungen, schreibt Pakete um und behandelt Timeouts. Ein kleiner Fehler kann Verkehr an den falschen Endpunkt senden, eine Zuordnung leaken oder die Funktion zum Absturz bringen.
Ein nützliches Verifikationsziel braucht genug Komplexität, um zu zählen, und genug Struktur, um spezifiziert zu werden. NAT bietet beides. Die Implementierung kann auf Speichersicherheit und auf Beziehungen zwischen Eingabepaketen, Zustand und Ausgabe geprüft werden. Das Ergebnis kann zeigen, dass definierte Transformationen über Programmpfade hinweg gelten, statt nur für einen Testsatz.
Die Stärke der Aussage hängt davon ab, was das Modell einschließt. Wenn der Treiber eine fehlerhafte Pufferlänge liefert, die das Umgebungsmodell ausschließt, deckt der Beweis das resultierende Verhalten möglicherweise nicht ab. Wenn Hardware oder Compiler eine Annahme verletzen, gilt die verifizierte Quellcode-Eigenschaft möglicherweise nicht in der Binärdatei. Wenn der Einsatz eine kundenspezifische Funktion hinzufügt, beschreibt der ursprüngliche Beweis die vollständige Funktion nicht mehr.
Diese Einschränkungen machen formale Verifikation nicht inhaltsleer. Auch gewöhnliches Testen hängt von einer Umgebung ab und übersieht ungetestete Pfade. Der Wert eines Beweises liegt darin, dass seine Annahmen und seine Eigenschaft präzise angegeben werden können und dass er innerhalb dieser Annahmen einen breiteren Raum von Eingaben abdeckt als Stichprobentests.
Die NAT-Linie half, wiederverwendbare verifizierte Komponenten zu motivieren. Eine einzelne vollständig manuell bewiesene Funktion kann Aufwand erfordern, der den meisten Netzwerkentwicklern nicht zur Verfügung steht. Um Infrastruktur zu beeinflussen, braucht die Methode Abstraktionen für gängige Datenstrukturen und Paketverarbeitungsmuster. Die Beweislast muss in Werkzeuge und Bibliotheken wandern, statt vollständig bei Spezialisten zu bleiben.
Die Frage ist wirtschaftlich ebenso wie technisch. Verifikation kostet im Vorfeld Zeit. Ihr Nutzen erscheint durch vermiedene Defekte, einfachere Überprüfung oder größeres Beschaffungsvertrauen. Diese Vorteile sind ohne Produktionsbelege schwer zu quantifizieren. Eine Hochrisiko-Netzwerkfunktion kann den Aufwand rechtfertigen; ein experimentelles Feature kann sich zu schnell ändern, als dass ein tiefer Beweis aktuell bliebe.
Argyrakis Forschung liefert keine universelle Kostenformel. Sie zeigt einen Weg auf, auf dem die Behauptung „diese Funktion ist sicher“ durch eine begrenzte und prüfbare Garantie ersetzt werden kann. Dieser Wechsel zählt in Infrastruktur, in der eine Binärdatei Verkehr für viele Mandanten verarbeiten kann und der Quellcode dem Betreiber möglicherweise nicht zur Verfügung steht.
Vigor versuchte, Full-Stack-Beweise zu einem Entwicklungs-Workflow zu machen
Vigor, veröffentlicht auf der SOSP 2019, versuchte, die Konstruktion verifizierter Netzwerkfunktionen mit wiederverwendbaren Komponenten, symbolischer Ausführung und formalen Spezifikationen zu automatisieren. Die Ambition war praktisch: Ein Entwickler sollte kein Theorembeweis-Experte werden müssen, um einen NAT, eine Bridge, eine Firewall, einen Loadbalancer oder einen Policer mit starken Garantien zu bauen.
Das System stellte verifizierte Datenstrukturen und ein eingeschränktes Programmiermodell bereit. Symbolische Ausführung erkundete Paket- und Zustandspfade. Spezifikationen beschrieben die erwartete Beziehung zwischen Eingaben, Zustand und Ausgaben. Die resultierenden Funktionen zielten darauf, mit gewöhnlicher Software wettbewerbsfähige Leistung zu liefern und zugleich Beweise über Sicherheit und Verhalten zu tragen.
Die Einschränkung des Programmiermodells ist Teil der Methode. Beliebiges C mit uneingeschränkten Zeigern und Nebenläufigkeit ist schwer zu verifizieren. Ein Framework kann Beweise handhabbar machen, indem es kontrolliert, wie Zustand dargestellt wird und welche Operationen erlaubt sind. Diese Einschränkung kann auch einige Features umständlich oder unmöglich machen. Die richtige Frage ist nicht, ob Vigor „C“ im Allgemeinen verifiziert, sondern welche Klasse von Netzwerkfunktionen in sein Modell passt.
Die Formulierung „Full Stack“ erfordert Sorgfalt. Projektbeschreibungen können Verifikation bis hinunter zur Hardware suggerieren, aber jede Garantie behält vertrauenswürdige Komponenten und Modelle. Verifizierer, Spezifikationen, Compiler, Treiberannahmen und Hardwareschnittstelle bilden eine Grenze. Ein CPU-Erratum oder ein NIC-Firmware-Defekt wird nicht dadurch beseitigt, dass die Logik der Netzwerkfunktion bewiesen wurde.
Vigors Bedeutung liegt in der Komponierbarkeit. Verifizierte Container und Paketverarbeitungs-Primitive können über Funktionen hinweg wiederverwendet werden. Ein Beweis einer Komponente reduziert wiederholten Aufwand. Der Entwicklungs-Workflow kann Verstöße bei Codeänderungen abfangen, statt erst nach einem Einsatz.
Das System illustriert auch, warum Leistung kein Nebenthema ist. Eine verifizierte Funktion, die deutlich mehr CPU verbraucht, kann von Betreibern abgelehnt werden, selbst wenn ihre Sicherheit stärker ist. Vigors Evaluationen versuchten zu zeigen, dass ein Beweis keinen unpraktikablen Datenpfad erfordert. Ergebnisse bleiben an die evaluierte Hardware und die evaluierten Funktionen gebunden.
Operative Einführung würde mehr als offenen Code erfordern. Toolchains müssen auf aktuellen Systemen laufen. Spezifikationen brauchen Verantwortliche. Entwickler brauchen verständliche Gegenbeispiele. Die Integration mit NICs, Orchestrierung und Telemetrie muss die Beweisgrenze erhalten. Öffentliche Repositories belegen, dass Artefakte existieren; sie begründen kein Produktionssupport-Versprechen und keine Kundschaft.
Vigor sollte daher als wichtiges Forschungssystem behandelt werden, nicht als Zertifizierungslabel. Es zeigt, dass eine Klasse von Hochleistungs-Netzwerkfunktionen mit substanzieller formaler Absicherung entwickelt werden kann. Es legt auch die institutionelle Arbeit offen, die nötig ist, bevor ein Beweis Teil des gewöhnlichen Netzwerkbetriebs wird.
Klint veränderte den Handel zwischen Betreiber und Anbieter, indem es auf Binärdateien abzielte
Quellcode-Verifikation ist schwierig, wenn der Betreiber keinen Quellcode erhält. Kommerzielle Netzwerkfunktionen können als proprietäre Binärdateien geliefert werden. Ein Anbieter kann Dokumentation und Tests bereitstellen, aber der Kunde kann nicht annehmen, dass die ausgelieferte Binärdatei exakt dem geprüften Quellcode oder Build entspricht.
Klint, vorgestellt auf der NSDI 2022, adressierte diese Grenze, indem es ausgewählte Netzwerkfunktions-Binärdateien ohne Quellcode oder Debugsymbole verifizierte. Es verwendete Verträge und abstrakte „Ghost-Maps“, um Zustand und Interaktionen zu modellieren. Der Ansatz zielte darauf, einem Betreiber Garantien über die ausführbare Datei zu verschaffen, die er tatsächlich ausführen würde.
Das verändert das Beschaffungsgespräch konkret. Ein Anbieter könnte die Vertraulichkeit des Quellcodes wahren und zugleich eine Binärdatei und einen Vertrag liefern, der ihr beabsichtigtes Verhalten beschreibt. Der Betreiber könnte definierte Eigenschaften unabhängig verifizieren. Meinungsverschiedenheiten würden sich auf die Vollständigkeit des Vertrags und das vertrauenswürdige Verifikationswerkzeug verlagern, statt einer Alles-oder-nichts-Forderung nach Quellcode zu gleichen.
Die Methode ist begrenzt. Klint evaluierte eine Reihe von Netzwerkfunktionen und berichtete für diese Fälle Verifikationszeiten in der Größenordnung von Minuten. Das ist keine generische Beweiszeit für beliebige Binärdateien. Komplexe Nebenläufigkeit, nicht unterstützte Instruktionen, dynamischer Code oder externe Bibliotheken können den Zustandsraum vergrößern oder außerhalb des Modells liegen.
Ein Vertrag kann auch genau das Verhalten auslassen, das am wichtigsten ist. Ein Loadbalancer kann speichersicher sein und dennoch eine Geschäftsanforderung zur Affinität verletzen. Eine Firewall kann eine Paketebenen-Regel erfüllen und Managementverkehr falsch behandeln. Der Betreiber braucht Fachwissen, um die richtigen Eigenschaften zu formulieren und Umgebungsannahmen zu identifizieren.
Binärverifikation bietet dennoch einen klaren Vorteil gegenüber dem Vertrauen in einen Quellcode-Build. Sie prüft das Artefakt, das für den Einsatz bestimmt ist. Das kann Compiler- oder Build-Unterschiede innerhalb des Modells auffangen. Sie verifiziert nicht Hardware, Firmware oder jede privilegierte Komponente rund um die Funktion.
Haftung wird zu einer wichtigen Governance-Frage. Wenn ein Anbieter einen unvollständigen Vertrag liefert und die Verifikation besteht, wer trägt die Verantwortung für die ausgelassene Eigenschaft? Wenn der Verifizierer einen Fehler hat, ist das Ergebnis eine Garantie oder ein Forschungsbeleg? Technische Werkzeuge können die Belege in einem Streitfall verändern, aber Verträge und Regulierung entscheiden über den Rechtsbehelf.
Klints strategischer Beitrag besteht darin, Quellcode-Verfügbarkeit und Absicherung weniger eng zu koppeln. Open Source bleibt für Inspektion und Wartung wertvoll. Binärverifikation bietet einen weiteren Weg, wo Offenlegung eingeschränkt ist. Beide können sich ergänzen, statt gegensätzliche Lager zu definieren.
Ein grünes Beweisergebnis ist nur so ehrlich wie seine Trusted Computing Base
Formale Methoden werden manchmal durch ein binäres Ergebnis dargestellt: verifiziert oder nicht verifiziert. Infrastruktur erfordert ein detaillierteres Etikett. Ein Beweis gilt für eine Eigenschaft, eine Implementierung, ein Umgebungsmodell und eine Toolchain. Alles außerhalb dieser Menge bleibt vertrauenswürdig, unmodelliert oder separat getestet.
Für eine Software-Netzwerkfunktion kann die Trusted Computing Base den Verifizierer, den Theorembeweiser, den Compiler, die Laufzeit, das Paket-I/O-Framework, den Treiber, die NIC-Firmware, die CPU und Betriebssystemdienste umfassen. Einige Systeme verkleinern diese Menge; keines entfernt die physische Realität. Die Aussage sollte identifizieren, welche Komponenten verifiziert und welche vorausgesetzt wurden.
Die Spezifikation ist Teil der vertrauenswürdigen Basis, weil sie Erfolg definiert. Eine perfekt bewiesene Implementierung einer fehlerhaften Richtlinie ist zuverlässig falsch. Spezifikationen müssen von Menschen geprüft werden, die sowohl das Protokoll als auch den Einsatz verstehen. Formale Präzision liefert nicht automatisch operative Relevanz.
Umgebungsmodelle können seltene, aber wichtige Eingaben verbergen. Paketlängen, DMA-Verhalten, Timing, Nebenläufigkeit und Fehlerinjektion können vereinfacht werden. Das Modell sollte mit Vorfällen und Fuzzing herausgefordert werden, nicht als statisches Dokument behandelt werden. Tests und formale Verifikation ergänzen sich, weil sie auf unterschiedliche Weise versagen.
Beweiswartung ist eine weitere Grenze. Eine Funktion ändert sich nach einer Sicherheitsmeldung, einer Funktionsanfrage oder einem Compiler-Update. Wenn die Verifikationspipeline nicht bei jedem Release laufen kann, kann die Organisation weiterhin auf dem Ruf eines alten Ergebnisses ausliefern. Der Beweis wird zu technischer Schuld statt zu Absicherung.
Kommunikation ist wichtig, weil Betreiber Etiketten überinterpretieren können. „Verifizierter NAT“ kann als sicher, schnell und produktionsreif gelesen werden, obwohl der Beweis nur ausgewählte Pakettransformationen und Speichersicherheit abdeckte. Forscher und Anbieter brauchen eine Sprache, die Garantien benennt, ohne jede Einschränkung in eine unlesbare Fußnote zu verwandeln.
Argyrakis Arbeit kehrt immer wieder zu diesem Problem kalibrierter Belege zurück. Das Ziel ist nicht, den Nutzer dazu zu bringen, dem Verifizierer blind zu vertrauen. Es geht darum, eine vage Vertrauensbehauptung durch eine strukturierte Aussage zu ersetzen, die geprüft, mit anderen Belegen kombiniert und bei geänderten Annahmen aktualisiert werden kann.
Deshalb gehören ihre späteren Leistungs- und Rechenschaftsprojekte in dasselbe Profil. Funktionale Beweise beantworten eine Frage. Sie zeigen nicht, dass die Funktion ein Latenzziel erfüllt, Belege für ein umstrittenes Paket bewahrt oder Verhalten in einem entfernten Netzwerk erklärt. Ein glaubwürdiger Absicherungs-Stack braucht getrennte Instrumente für diese Dimensionen.
PIX behandelte Leistung als Schnittstelle statt als Benchmark-Ergebnis
Eine Netzwerkfunktion kann jedes Paket korrekt weiterleiten und dennoch ihren Nutzer enttäuschen. Die Latenz kann unter einer bestimmten Zustandsgröße steigen. Der Durchsatz kann bei einer Paketverteilung einbrechen. Eine Änderung des Speicherlayouts kann Cache-Misses erzeugen. Ein NIC-Offload kann einer Arbeitslast helfen und einer anderen schaden. Funktionale Korrektheit impliziert keine brauchbare Leistung.
PIX, veröffentlicht auf der NSDI 2022, führte Leistungsschnittstellen ein: kompakte Beschreibungen, die automatisch aus Netzwerkfunktionen extrahiert werden. Statt eine einzelne Benchmark-Zahl zu berichten, versuchte das System zu beschreiben, wie sich die Leistung mit relevanten Eingaben und Systembedingungen ändert. Die Schnittstelle könnte Regressionserkennung, Diagnose und Überlegungen zum Offload unterstützen.
Die Idee adressiert ein wiederkehrendes Beschaffungsproblem. Ein Anbieter sagt, dass eine Funktion eine bestimmte Rate verarbeiten kann. Die Arbeitslast des Betreibers enthält andere Paketgrößen, Zustandsverteilungen und Hardware. Eine Leistungsschnittstelle kann die Dimensionen der Aussage explizit machen und aufdecken, wo die Funktion ihr Verhalten ändert.
Die Extraktion selbst ist eine Annäherung. Das System beobachtet oder analysiert die Funktion über einen gewählten Raum. Es muss Variablen, Stichproben und Hardware auswählen. Eine wichtige Interaktion, die in diesem Raum fehlt, erscheint nicht in der Schnittstelle. Ein kompaktes Modell kann nützlich sein, ohne vollständig zu sein.
Portabilität ist die schärfste Grenze. Eine auf einer CPU, Cache-Hierarchie, NIC, einem Compiler und einer NUMA-Platzierung extrahierte Beschreibung kann nach einem Upgrade nicht mehr gelten. Schon eine kleine Codeänderung kann sie ungültig machen. Die Schnittstelle braucht eine Version und eine Umgebungsidentität, genau wie eine API.
Die Evaluation von PIX deckte zwölf Netzwerkfunktionen und mehrere Anwendungen ab. Das begründet eine begrenzte Demonstration, kein universelles Modell für alle Paketverarbeitung. Der Forschungsnutzen liegt darin, Leistung zu einem Objekt erster Klasse zu machen, das verglichen und geprüft werden kann, statt einer informellen Erwartung.
Eine Leistungsschnittstelle kann auch die Verifikation verbessern. Wenn funktionale Verträge sagen, was Pakete tun sollen, und Leistungsverträge sagen, unter welchen Bedingungen sie rechtzeitig bleiben, kann ein Betreiber beides bewerten. Beide können kollidieren: Eine stärkere Sicherheitsprüfung kann Kosten erhöhen, und eine Optimierung kann den Beweis verkomplizieren. Den Kompromiss sichtbar zu machen, ist besser, als ihn als unerklärte Regression erscheinen zu lassen.
Der Ansatz hängt von organisatorischer Einführung ab. Entwickler müssen die Extraktion erneut ausführen, Betreiber müssen akzeptable Regionen definieren, und Einsatzsysteme müssen Hardware genau identifizieren. Ohne diesen Workflow bleibt die Schnittstelle ein Papierartefakt. Mit ihm kann Leistung Teil der Änderungskontrolle werden, statt einer in der Produktion entdeckten Überraschung.
CPU-Cache-Analyse verlagerte Leistungsnachweise unter die Abstraktionen der Paketebene
Paketverarbeitungscode wirkt oft einfach: parsen, nachschlagen, ändern, weiterleiten. Auf modernen Prozessoren kann der Preis davon dominiert werden, wo Daten in der Cache-Hierarchie liegen, wie Strukturen auf Cache-Sets abgebildet werden und ob mehrere Kerne um gemeinsame Zeilen konkurrieren. Zwei Implementierungen mit demselben Algorithmus können sich wegen des Speicherlayouts sehr unterschiedlich verhalten.
Argyrakis Gruppe setzte die Leistungsschnittstellen-Agenda mit einer Arbeit zur automatisierten Analyse der CPU-Cache-Nutzung fort, veröffentlicht auf der OSDI 2024. Die Forschung versuchte, Leistungsverhalten zu identifizieren, das gewöhnliches Profiling möglicherweise erst offenlegt, wenn eine Arbeitslast eine unglückliche Ausrichtung oder ein Konkurrenzmuster erreicht.
Cache-Analyse ist wichtig, weil Netzwerkfunktionen wiederkehrende Datenstrukturen mit hoher Rate verarbeiten. Ein Tabelleneintrag, der aus einer Cache-Ebene verdrängt wird, ein Per-Flow-Zustandslayout, das Konflikt-Fehlzugriffe erzeugt, oder ein über Kerne geteilter Zähler kann Tail-Latenz und Durchsatz verändern. Diese Effekte können nur bei bestimmten Tabellengrößen oder Verkehrsverteilungen auftreten.
Empirische Benchmarks bleiben notwendig. Ein Modell des Cache-Verhaltens hängt von Prozessordetails und Programmannahmen ab. Prefetching, Out-of-Order-Ausführung, NUMA und NIC-DMA können Ergebnisse verändern. Automatisierte Analyse kann Bedingungen identifizieren und den Suchraum verkleinern; sie liefert keine hardwareunabhängigen Leistungsgarantien.
Die Arbeit unterstreicht einen breiteren Punkt: Leistung ist Teil des beobachtbaren Vertrags des Systems. Ein Betreiber, der entscheidet, ob er eine Funktion auslagert, muss nicht nur die durchschnittlichen CPU-Kosten kennen, sondern auch, wo die Software instabil oder empfindlich wird. Ein Entwickler, der einen Patch prüft, braucht Belege, dass ein neues Feld keine Cache-Klippe erzeugt hat.
Diese Analyseebene kann teuer und spezialisiert sein. Produktteams führen sie möglicherweise nicht bei jeder Änderung aus. Die strategische Herausforderung besteht darin, die wertvollsten Prüfungen in gewöhnliche Werkzeuge zu integrieren, ähnlich wie Vigor versuchte, Beweis-Fachwissen in wiederverwendbare Komponenten zu verlagern.
Argyrakis Forschungsprogramm gewinnt durch diesen Fortschritt Kohärenz. RouteBricks zeigte, dass parallele Software schnell sein kann. Verifikation etablierte funktionale Garantien. PIX und Cache-Analyse machten Leistungsverhalten prüfbar. Die nächste Frage war, wie Belege erhalten bleiben, nachdem Pakete ein System oder ein Netzwerk durchlaufen haben, das der Beobachter nicht besitzt.
Paketbelege erhalten ausgewählte Nachweise, ohne den gesamten Verkehr zu speichern
Vollständige Paketerfassung kann detaillierte Belege liefern, ist aber teuer und invasiv. Hochratige Netzwerke erzeugen enorme Volumina. Nutzlasten und Identifikatoren werfen Datenschutz- und Sicherheitsbedenken auf. Aufbewahrung schafft ein wertvolles Angriffsziel. Ein Betreiber muss möglicherweise ein einzelnes umstrittenes Ereignis untersuchen, ohne jedes Paket unbegrenzt zu speichern.
Retrospektives Paket-Sampling und MorphIT erkundeten Alternativen auf Basis kompakter Belege und nachträglicher Auswahl. Das Ziel war, genug kryptografische oder strukturierte Beweise zu erhalten, um ein Ereignis später prüfen zu können, während Speicher reduziert und die Offenlegung von Verkehrsinhalten begrenzt wird.
Der Begriff „Beleg“ ist nützlich, weil er Beweise von der Erfassung trennt. Ein Beleg kann sich auf die Tatsache verpflichten, dass ein Paket oder eine Transformation beobachtet wurde, ohne das gesamte Paket zu reproduzieren. Er kann eine spätere Abfrage oder einen Streitfall unterstützen. Die genauen Informationen, die erhalten bleiben, bestimmen, was bewiesen werden kann.
Vollständigkeit ist der zentrale Kompromiss. Sampling reduziert Kosten und Datenschutzrisiko, kann aber genau das Paket verpassen, das zählt. Eine deterministische Auswahlregel kann antizipiert oder verzerrt werden. Retrospektive Techniken versuchen, Optionen für die spätere Auswahl zu erhalten, bewegen sich aber weiterhin innerhalb von Speicher- und Sensorannahmen.
Kryptografische Integrität beweist nicht, dass der Sensor jedes Paket gesehen hat oder an der behaupteten Grenze platziert war. Ein kompromittierter Messpunkt kann Ereignisse weglassen. Ein Beleg kann zeigen, dass aufgezeichnete Beweise nicht verändert wurden, während die Vollständigkeit der Erfassung außerhalb der Garantie bleibt.
Governance entscheidet, ob das System nützlich ist. Wer kontrolliert die Belege? Wie lange werden sie aufbewahrt? Können Kunden sie abfragen? Können Strafverfolgungsbehörden oder Prozessparteien Zugang erzwingen? Offenbaren Belege Kommunikationsbeziehungen auch ohne Nutzlast? Das technische Format kann diese institutionellen Fragen nicht beantworten.
MorphIT erhielt 2020 den IRTF Applied Networking Research Prize, der die praktische Relevanz dieser Arbeitslinie anerkennt. Die Auszeichnung gehört der gemeinschaftlichen Forschung und sollte nicht in einen Beleg für einen Einsatz oder alleiniges persönliches Verdienst umgemünzt werden.
Paketbelege könnten Streitigkeiten zwischen Betreibern und Kunden verändern, indem sie ein gemeinsames Beweisobjekt schaffen. Sie könnten auch eine neue Überwachungsebene schaffen, wenn sie ohne Minimierung eingesetzt werden. Argyrakis Beitrag besteht darin, den Kompromiss offenzulegen, statt zu behaupten, dass Kryptografie allein Rechenschaft erzeugt.
Neutralitätsinferenz sucht Belege dort, wo der Betreiber die interne Darstellung kontrolliert
Nutzer und Regulierer wollen oft wissen, ob ein Netzwerk Verkehr unterschiedlich behandelt. Der Betreiber kontrolliert Router, Richtlinien und interne Telemetrie. Ein externer Beobachter sieht Latenz, Verluste und Durchsatz, die von vielen Ursachen beeinflusst werden: Staus, Routing, Servern, Funkbedingungen, Inhaltsplatzierung und intentionaler Richtlinie.
Argyraki und Kooperationspartner entwickelten Methoden zur Netzneutralitätsinferenz und zur Lokalisierung von Verkehrsdifferenzierung. Das Ziel war, Messungen zu entwerfen, die konsistente Behandlungsunterschiede identifizieren und eingrenzen können, wo sie entstehen, statt sich auf einen einzelnen Geschwindigkeitstest oder eine Erklärung des Betreibers zu verlassen.
Inferenz ist keine direkte Beobachtung von Richtlinie. Statistische Belege können zeigen, dass sich zwei Verkehrsklassen unter kontrollierten Bedingungen unterschiedlich verhalten. Sie können ein Segment identifizieren, das mit dem Unterschied vereinbar ist. Sie können nicht automatisch Motiv, rechtliche Diskriminierung oder die genaue verantwortliche Konfigurationszeile etablieren.
Das Versuchsdesign ist daher entscheidend. Verkehr muss vergleichbar sein. Messungen brauchen genug Beobachtungspunkte und Zeiträume, um vorübergehende Staus von anhaltender Behandlung zu trennen. Gemeinsame Pfade erzeugen korrelierte Beobachtungen. Server- und Inhaltsunterschiede müssen kontrolliert oder modelliert werden.
Die Arbeit überschneidet sich mit Regulierung, liefert aber keine rechtlichen Standards. Ein Regulierer muss entscheiden, welche unterschiedliche Behandlung verboten ist, welche Beweislast gilt und welche Rechtsbehelfe angemessen sind. Technische Belege können die Entscheidung informieren und schwache Behauptungen offenlegen; sie können Fairness nicht allein definieren.
Falsche Gewissheit ist ein Risiko in beide Richtungen. Ein Betreiber kann externe Belege abtun, weil ihnen interne Sichtbarkeit fehlt. Ein Kritiker kann jeden Leistungsunterschied als absichtliche Drosselung behandeln. Verantwortungsvolle Nutzung von Inferenz benennt die alternativen Erklärungen und die Sicherheit, mit der sie verworfen werden können.
Diese Forschungslinie erweitert den Rechenschafts-Stack über Software hinaus, die der Analytiker verifizieren kann. Wo Quelle, Verträge und Belege nicht verfügbar sind, kann sorgfältig gestaltete Messung dennoch Belege erzeugen. Ihre blinden Flecken unterscheiden sich vom formalen Beweis, weshalb sich die Methoden gegenseitig stützen können, statt um ein universelles Etikett zu konkurrieren.
Tero macht öffentliche Gaming-Aufnahmen zu einem verteilten Latenzsensor
Neuere Arbeiten aus Argyrakis Labor nutzen öffentliche Gaming-Aufnahmen, um Netzwerklatenz abzuleiten. Online-Spiele zeigen oder kodieren oft Latenzinformationen, die in Streams oder aufgezeichneten Videos sichtbar sind. Tero extrahiert Beobachtungen aus diesen öffentlichen Inhalten, um nahezu Echtzeit-Belege zu erzeugen, ohne in jedem Haushalt eine dedizierte Sonde zu installieren.
Die Methode ist erfinderisch, weil sie eine bestehende Messfläche wiederverwendet. Gamer sind geografisch verteilt, latenzempfindlich und legen während des gewöhnlichen Spielens oft Kennzahlen offen. Öffentliches Material kann Beobachtungen von Orten liefern, an denen die Abdeckung durch Forschungssonden begrenzt ist.
Die Stichprobe ist nicht für alle Internetnutzer repräsentativ. Sie ist zu Spielen, Plattformen, Streamern und Regionen verzerrt, in denen Material veröffentlicht wird. Die angezeigte Kennzahl kann die Latenz zum Spielserver widerspiegeln, nicht einen vollständigen Pfad zu anderen Diensten. Geräte und Overlays können die Interpretation beeinflussen.
Die Extraktion hängt auch von visueller oder plattformbezogener Konsistenz ab. Schnittstellenänderungen, versteckte Overlays und Videokompression können die Genauigkeit reduzieren. Eine öffentliche Beobachtung braucht Zeit- und Ortskontext, um nützlich zu werden. Die Methode kann ein reichhaltiges Signal erzeugen, ohne eine globale Volkszählung zu werden.
Ihr Wert ist komplementär. Dedizierte Systeme wie RIPE Atlas stellen kontrollierte Sonden mit bekannter Software und Planung bereit. Gaming-Aufnahmen liefern opportunistische Beobachtungen, die an reale Nutzererfahrung gebunden sind. Die Kombination kann aufdecken, wo kontrollierte Infrastruktur und erlebte Leistung auseinanderfallen.
Das Projekt illustriert Argyrakis breiteren Ansatz für externe Belege. Wenn das Netzwerk keine interne Telemetrie liefert, suche nach beobachtbaren Artefakten, die die mögliche Erklärung einschränken. Das Ergebnis sollte mit der seiner Stichprobe angemessenen Bescheidenheit verwendet werden.
Tero wirft auch Datenschutz- und Einwilligungsfragen auf. Öffentliche Inhalte sind zur Beobachtung verfügbar, aber großflächige Extraktion kann Datensätze schaffen, die der ursprüngliche Herausgeber nicht vorhergesehen hat. Forscher und Betreiber brauchen Richtlinien für Aufbewahrung, Aggregation und Identifikation. Rechenschaftsmethoden sollten das Datenschutzproblem nicht reproduzieren, das sie lösen wollen.
Die Arbeit ist am besten als neues Messinstrument zu verstehen. Ihre strategische Bedeutung hängt von der Validierung gegen bekannte Pfade, der Transparenz über Verzerrungen und davon ab, ob Betreiber oder politische Entscheidungsträger das Signal zur Untersuchung spezifischer Netzwerkbedingungen nutzen können.
Edge-Caching verkompliziert die Vorstellung, dass Differenzierung im Zugangsnetz stattfindet
Das auf der SIGCOMM 2025 mit dem Best Student Paper ausgezeichnete Papier über Edge-Caching als Differenzierung stellt eine schwierige Neutralitätsfrage. Nutzer können unterschiedliche Leistung erhalten, nicht weil ein Zugangsanbieter Pakete gedrosselt hat, sondern weil beliebte Inhalte in der Nähe platziert wurden, während weniger beliebte oder schlechter angebundene Inhalte entfernt blieben.
Caching ist wirtschaftlich und technisch effizient. Beliebte Objekte vom Rand aus zu bedienen, reduziert Backbone-Verkehr und Latenz. Jeden daraus resultierenden Vorteil als unzulässige Diskriminierung zu behandeln, würde einen grundlegenden Mechanismus der Inhaltsauslieferung untergraben. Platzierung vollständig zu ignorieren, kann jedoch auch strukturelle Unterschiede verbergen, wer gute Leistung erhält.
Die relevante Evidenz muss Paketbehandlung von Inhaltsarchitektur unterscheiden. Zwei Flows können identische Weiterleitungsrichtlinien erhalten und dennoch unterschiedliche Verzögerungen erleben, weil einer an einem lokalen Cache endet. Ein auf den Zugangslink fokussierter Geschwindigkeitstest wird den Unterschied nicht erklären. Eine nur auf Drosselung fokussierte Richtlinie kann übersehen, wie Geschäftsbeziehungen und Popularität die Platzierung formen.
Absicht bleibt schwer abzuleiten. Ein Cache kann nach Nachfrage und Kosten platziert werden, nicht aus dem Wunsch, einen Wettbewerber zu benachteiligen. Ein kleinerer Inhaltsanbieter kann nicht über das Verkehrsvolumen oder die für den Edge-Einsatz nötigen Integrationsressourcen verfügen. Der Nutzer erlebt Differenzierung, auch wenn keine Paketregel sie explizit erzeugt.
Das rahmt Rechenschaft neu. Die Frage wird, welche Ebene das Ergebnis erzeugt hat und ob der Mechanismus transparent und anfechtbar ist. Betreiber, Content-Netzwerke und Regulierer brauchen möglicherweise Belege über Cache-Reichweite, Trefferquoten, Platzierungskriterien und Zusammenschaltung statt nur über das Warteschlangenverhalten.
Die Auszeichnung des Papiers war ausdrücklich ein Best Student Paper und betraf ein Team. Die Anerkennung sollte die Autorschaft der Studierenden und das begrenzte Forschungsergebnis bewahren. Sie begründet keine universelle Messung von Caching-Diskriminierung im gesamten Internet.
Für Argyrakis Forschungsprogramm verbindet Edge-Caching frühe Leistungsarbeit mit externer Transparenz. Ein Netzwerk kann sich gemäß seinem Weiterleitungscode korrekt verhalten und dennoch durch Architektur ungleichen Service erzeugen. Rechenschaft muss daher einschließen, wo Inhalte und Berechnung platziert sind, nicht nur, was Router mit Paketen tun.
Die Implikation für die Politik ist keine einfache Regel. Effiziente Infrastruktur hängt von Caching ab. Fairnessansprüche müssen identifizieren, wann Platzierung gewöhnliche Nachfrage widerspiegelt, wann Zugang zu angemessenen Bedingungen fehlt und welche Partei die relevante Entscheidung kontrolliert. Messung kann die Struktur klären; Governance muss den Rechtsbehelf definieren.
Akademische Anerkennung ersetzt keine Einsatzbelege
Argyrakis Bilanz umfasst den Best Paper Award der SOSP 2009 für RouteBricks, den Best Paper Award der NSDI 2014 für Software Dataplane Verification, den Jochen Liedtke Young Researcher Award der EuroSys 2016, den IRTF Applied Networking Research Prize 2020 für MorphIT und das mit den Edge-Caching-Arbeiten verbundene Best Student Paper der SIGCOMM 2025. Diese Auszeichnungen begründen Peer-Anerkennung und die Bedeutung bestimmter Forschungsbeiträge. Sie beweisen nicht, dass die Systeme breit eingesetzt, kommerziell unterstützt oder Jahre nach der Veröffentlichung gewartet werden.
Ein Papierartefakt kann einflussreich und dennoch auf aktueller Hardware schwer aufbaubar sein.
Diese Unterscheidung ist besonders für Verifikation wichtig. Ein erfolgreicher Prototyp kann zeigen, dass eine Klasse von Netzwerkfunktionen bewiesen werden kann. Ein Betreiber braucht Unterstützung für seine Binärdateien, Treiber und Release-Prozesse. Öffentliche Repositories zeigen Verfügbarkeit, kein Servicelevel-Versprechen.
Team-Zuschreibung ist eine weitere redaktionelle Kontrolle. Professorenprofile komprimieren Arbeit oft auf den Namen der Laborleiterin. Studierende und Kooperationspartner können Hauptmechanismen entworfen und den Code geschrieben haben. Die aktuelle Auszeichnungsbilanz selbst verweist durch die Kategorie des Best Student Paper auf dieses Problem.
Argyrakis Rolle ist substanziell, ohne diese Beiträge auszulöschen. Sie hat eine Laboragenda geleitet, die Leistung, Beweis und Rechenschaft über viele Projekte verbindet. Beratung, Rahmung und Aufrechterhaltung des Programms sind Formen von Autorschaft und Führung, die sich von der Implementierung jedes Systems unterscheiden.
Das Fehlen einer öffentlichen Bestandsaufnahme kommerzieller Einsätze sollte Aussagen prägen. Es wäre vernünftig zu sagen, dass die Arbeit die Forschung beeinflusst hat und Methoden geschaffen hat, die Beschaffung oder Regulierung verändern könnten. Es wäre unverantwortlich zu behaupten, Vigor, Klint oder Paketbelege seien ohne Betreiberbelege Standard in der Produktion.
Akademische Forschung kann vor der Produktübernahme Wert schaffen. Sie verändert, welche Fragen Anbieter und Betreiber gestellt werden können. Ein Käufer kann einen Binärvertrag verlangen. Ein Regulierer kann eine Inferenzmethodik fordern. Ein Entwickler kann Leistung als Schnittstelle behandeln. Diese konzeptionellen Änderungen sind Teil der Infrastruktur, auch wenn die Werkzeuge experimentell bleiben.
Der Rechenschafts-Stack funktioniert, weil seine Ebenen unterschiedlich versagen
Funktionale Verifikation kann ausgewählte Eigenschaften unter einem Modell beweisen. Sie kann Hardware- und Spezifikationsfehler übersehen. Leistungsschnittstellen können Regionen identifizieren, in denen eine Funktion langsamer wird. Sie können einen Hardwarewechsel möglicherweise nicht überleben. Paketbelege können Belege ausgewählter Ereignisse bewahren. Sie können das umstrittene Paket verpassen oder Datenschutzrisiken schaffen. Externe Messungen können unterschiedliche Ergebnisse aufdecken. Sie können Absicht möglicherweise nicht identifizieren.
Die Methoden werden stärker, wenn sie kombiniert werden. Eine verifizierte Netzwerkfunktion kann Belege erzeugen, deren Format und Verarbeitung selbst spezifiziert sind. Eine Leistungsschnittstelle kann erkennen, wann eine Softwareänderung das Timing verändert, obwohl der funktionale Beweis weiterhin besteht. Externe Messungen können aufdecken, dass sich eine vermeintlich korrekte Bereitstellung anders als das Modell verhält.
Komposition schafft auch ein Governance-Problem. Verschiedene Parteien können jede Ebene kontrollieren. Ein Anbieter liefert die Binärdatei und den Vertrag. Ein Betreiber führt den Verifizierer aus. Eine Plattform stellt Hardware bereit. Ein Dritter speichert Belege. Forscher oder Regulierer führen externe Messungen durch. Rechenschaft hängt vom Zugang zu Belegen und der Übereinstimmung über ihre Interpretation ab.
Kein grüner Indikator sollte zu einem universellen Vertrauensabzeichen werden. „Verifiziert“ kann eine enge Eigenschaft verbergen. „Innerhalb der Leistungsschnittstelle“ kann die Servicelevel-Auswirkung ignorieren. „Beleg vorhanden“ kann die Vollständigkeit der Erfassung auslassen. „Differenzierung erkannt“ kann als Absicht berichtet werden. Die Stärke des Stacks liegt darin, diese Unterscheidungen zu erhalten.
Dieser Ansatz ist anspruchsvoller als ein Zertifizierungslabel, aber besser für programmierbare Netzwerke geeignet. Code, Hardware und Richtlinien ändern sich. Belege müssen mit dem Artefakt und der Umgebung versioniert werden. Eine Garantie, die nicht aktualisiert werden kann, wird veralten, während sie Autorität behält.
Argyrakis Forschung hat sich von Systemen, die der Betreiber kontrolliert, zu Netzwerken bewegt, die von außen beobachtet werden. Die Entwicklung ist kohärent, weil beide Umgebungen asymmetrisches Vertrauen beinhalten. Im einen Fall sagt der Anbieter, sein Code sei korrekt. Im anderen sagt der Betreiber, sein Netzwerk sei neutral oder leistungsfähig. Die Forschung fragt, welche Belege die Aussage testbar machen.
Die ungelöste Herausforderung ist die institutionelle Einführung. Werkzeuge brauchen Verantwortliche, Standards und Anreize. Anbieter können sich gegen Verträge sträuben, die Verhalten offenlegen. Betreiber wollen vielleicht keine Belege aufbewahren. Regulierer bevorzugen vielleicht einfache Kennzahlen. Akademischer Erfolg garantiert nicht, dass die Belege gesammelt werden, wenn ein Streitfall eintritt.
Der bleibende Beitrag des Programms könnte sein, die Standardfrage von „Vertrauen wir diesem System?“ zu „Welche Aussage kann dieser Beleg unter welchen Annahmen stützen?“ zu verändern. Das ist eine begrenztere Frage und eine nützlichere Grundlage für Infrastrukturentscheidungen.
Verifikation verändert die Beschaffung erst, wenn die Aussage zum Vertrag wird
Ein Netzbetreiber, der eine Software-Appliance oder virtuelle Netzwerkfunktion kauft, erhält normalerweise eine Funktionsliste, Leistungszahlen und Support-Bedingungen. Ein verifikationsorientiertes Beschaffungsmodell würde andere Fragen stellen. Welche Eigenschaft wird beansprucht? Welche Binärdatei und Konfiguration wurden geprüft? Welche Umgebung wurde modelliert? Welche Komponenten bleiben vertrauenswürdig? Was passiert, wenn der Anbieter den Code aktualisiert?
Argyrakis Arbeiten zur Quellcode- und Binärverifikation machen diese Fragen praktikabel. Klint ist besonders relevant, weil es auf Binärdateien abzielt, statt Quellcode-Offenlegung zu verlangen. Ein Betreiber könnte einen Lieferanten im Prinzip bitten, eine Binärdatei, einen funktionalen Vertrag und Belege zu liefern, dass das Artefakt ihn erfüllt. Das verändert die Vertrauensdiskussion von „wir haben unseren Code geprüft“ zu einer begrenzten Aussage über die Datei, die der Kunde ausführen wird.
Der Vertrag muss dennoch geschrieben werden. Eine Firewall kann speichersicher und absturzsicher sein und dennoch die falsche Richtlinie durchsetzen. Ein NAT kann Mapping-Invarianten unter dem Modell bewahren und versagen, wenn sich ein Treiber anders verhält. Ein Loadbalancer kann Flows korrekt verteilen und eine Leistungsanforderung verfehlen. Verifikation sollte daher an das Serviceziel des Betreibers gebunden sein, nicht an die Eigenschaft, die das Werkzeug am leichtesten beweisen kann.
Updates schaffen die härteste kommerzielle Grenze. Belege für ein Release decken ein späteres Point-Release nicht automatisch ab. Ein Compilerwechsel, ein Bibliotheksupdate oder ein anderes Build-Flag kann die Binärdatei verändern. Lieferanten und Kunden brauchen eine Regel, wann eine erneute Verifikation erforderlich ist und wie schnell sie abgeschlossen werden kann. Reproduzierbare Builds und signierte Artefakte können den Beweis mit dem ausgelieferten Paket verbinden.
Leistungsschnittstellen wie PIX könnten den funktionalen Vertrag ergänzen. Statt eines einzelnen Durchsatzmaximums könnte ein Käufer eine Beschreibung verlangen, wie sich Latenz oder Durchsatz mit Paketgröße, Zustandsauslastung, Cache-Verhalten und ausgewählten Features ändern. Die Schnittstelle müsste für die Zielhardware und die Softwareversion regeneriert werden. Ihr Wert liegt darin, Empfindlichkeit offenzulegen, nicht zu versprechen, dass jeder Einsatz ein Labor nachbildet.
Die Trusted Computing Base sollte in der Beschaffungssprache erscheinen. Wenn ein Beweis ein Framework, einen Treiber, ein NIC-Modell und ein CPU-Verhalten voraussetzt, gehören diese Annahmen in die Support-Matrix. Ein Anbieter sollte nicht „Full-Stack-Verifikation“ vermarkten und den Kunden entdecken lassen, dass ein proprietärer Offload-Pfad ausgeschlossen wurde.
Dieses Modell erfordert nicht, dass jede Netzwerkfunktion formal verifiziert wird. Es schafft Evidenzstufen. Eine Funktion mit großem Blast-Radius, die nicht vertrauenswürdigen Verkehr verarbeitet, kann stärkere Beweise und Binärprüfungen rechtfertigen. Ein internes Werkzeug mit geringem Risiko kann sich auf Tests verlassen. Die Entscheidung kann Ausfallkosten und Änderungshäufigkeit widerspiegeln.
Der strategische Effekt wäre, Absicherung über Organisationen hinweg portabel zu machen. Heute bleibt viel Verifikationswissen bei einem Forschungsteam oder einem spezialisierten Anbieter. Ein Vertrag, der Eigenschaften, Versionen und vertrauenswürdige Komponenten benennt, gibt Betreibern etwas, das sie prüfen können, wenn Personal und Lieferanten wechseln. Ohne diesen operativen Rahmen bleibt selbst ein starker Beweis eine Publikation statt Infrastruktur-Governance.
Paketnachweise brauchen Beweiskette, Datenschutzgrenzen und eine ehrliche Aussage zur Vollständigkeit
Paketbelege und retrospektives Sampling versuchen, Belege zu bewahren, ohne jedes Paket zu speichern. Ihr praktischer Wert hängt davon ab, wie die Belege nach der Arbeit des kryptografischen Mechanismus gesammelt und verwaltet werden.
Ein Beleg kann zeigen, dass ein Messpunkt sich auf ausgewählte Paketinformationen verpflichtet hat. Er kann nicht beweisen, dass der Sensor jedes Paket gesehen hat, dass er an der behaupteten Grenze platziert war oder dass seine Uhr und Schlüssel vertrauenswürdig waren. Ein Prüfer braucht Geräteidentität, Softwareversion, Schlüsselhistorie und einen Bericht über die Erfassungsbedingungen. Sonst kann ein intakter Beleg eine unvollständige Beobachtung authentifizieren.
Die Beweiskette ist bei Streitigkeiten wichtig. Belege sollten mit Zeitstempel versehen, unter einer dokumentierten Richtlinie aufbewahrt und vor Veränderung oder selektiver Löschung geschützt werden. Der Zugriff muss protokolliert werden, weil selbst komprimierte oder datenschutzerhaltende Belege Kommunikationsbeziehungen offenbaren können. Die Partei, die das Netzwerk betreibt, sollte nicht die einzige Partei sein, die den Datensatz interpretieren kann, wenn der Datensatz externe Rechenschaft stützen soll.
Datenschutzbeschränkungen sind nicht zweitrangig. Vollständige Paketerfassung kann Inhalte und Identifikatoren weit über die operative Frage hinaus offenlegen. Sampling und kryptografische Verpflichtungen können die Aufbewahrung reduzieren, aber Parameter bestimmen, was verknüpfbar bleibt. Ein Design sollte festlegen, wer die Belege abfragen kann, unter welcher Befugnis und ob wiederholte Abfragen Aktivitäten rekonstruieren können, die ein einzelner Beleg verbergen sollte.
Vollständigkeit sollte als Eigenschaft berichtet werden, nicht impliziert. Wenn das System Ereignisse probabilistisch beprobt, kann das Ergebnis Aussagen über Wahrscheinlichkeit und beobachtete Muster stützen. Es sollte nicht als Beweis dafür präsentiert werden, dass ein nicht beobachtetes Ereignis nicht stattfand. Retrospektive Auswahl ist wertvoll, weil Ermittler die relevanten Pakete möglicherweise nicht im Voraus kennen, aber sie bleibt durch das begrenzt, was verpflichtet und aufbewahrt wurde.
Diese Governance-Anforderungen verbinden Argyrakis Paket-Rechenschaftsarbeit mit ihrer externen Inferenzforschung. Beide erzeugen Belege über Systeme, die der Beobachter nicht vollständig kontrolliert. Ihre Glaubwürdigkeit hängt von der Erklärung des Beobachtungspunkts und alternativer Ursachen ab. Eine Neutralitätsmessung kann anhaltende Differenzierung identifizieren, ohne ein Motiv zu beweisen. Ein Beleg kann ausgewählte Verarbeitungsnachweise etablieren, ohne den vollständigen internen Pfad zu beweisen.
Der praktische Beitrag ist daher ein stärkeres Vokabular für Streitfälle. Betreiber, Nutzer und Regulierer können fragen, was gemessen wurde, wo, mit welchen Garantien und was unbekannt bleibt. Das ist vertretbarer, als entweder die internen Logs des Betreibers oder eine externe Sonde als die ganze Wahrheit zu behandeln.
Ein Gegenbeispiel ist am wertvollsten, wenn es die Betriebsregel verändert
Verifikationswerkzeuge erzeugen oft ein Paket, einen Zustand oder einen Ausführungspfad, der eine beanspruchte Eigenschaft verletzt. Das Artefakt kann das Debugging verkürzen, aber sein größerer Wert ist institutionell. Es zeigt, ob Spezifikation, Implementierung oder Einsatzannahme falsch war.
Teams sollten Gegenbeispiele als Regressionsfälle aufbewahren und mit dem korrigierten Vertrag verknüpfen. Wenn die Eigenschaft unvollständig war, ändert sich die Spezifikation. Wenn der Code falsch war, ändern sich Binär- und Quellcode-Tests. Wenn die Umgebung eine Annahme verletzte, ändern sich Support-Matrix oder Laufzeitmonitor. Nur den unmittelbaren Fehler zu beheben, verliert den Beleg.
Diese Praxis verbindet Argyrakis Verifikationsarbeit mit Leistungsschnittstellen und Paket-Rechenschaft. Ein funktionales Gegenbeispiel, eine Leistungsregression und eine externe Messung sind verschiedene Formen der Diskrepanz zwischen Behauptung und Verhalten. Jede wird nur dann zu dauerhaftem Infrastrukturwissen, wenn jemand die resultierende Regel verantwortet und sie nach späteren Änderungen verifiziert.
Beweise werden erst operativ, wenn jemand die Annahmen verantwortet
Argyrakis Arbeit bietet keine Maschine, die ein Netzwerk einmalig zertifizieren und Unsicherheit beseitigen kann. Sie bietet Methoden, um spezifische Unsicherheiten sichtbar zu machen. Diese Unterscheidung bestimmt, ob die Forschung zu verantwortungsvoller Praxis oder Marketing-Sprache wird.
Ein Betreiber, der Verifikation einsetzt, braucht einen Verantwortlichen für die Spezifikation. Das Team, das eine Leistungsschnittstelle extrahiert, muss sie bei Hardwareänderungen erneut ausführen. Ein Belegsystem braucht Aufbewahrungs- und Zugriffsregeln. Ein externes Messprogramm braucht Sampling und Validierung. Jede Annahme muss jemandem gehören, der sie aktualisieren oder herausfordern kann.
Die Infrastrukturchance ist erheblich. Proprietäre Binärdateien könnten mit verifizierbaren Verträgen gekauft werden. Hochleistungs-Netzwerkfunktionen könnten formale Sicherheitseigenschaften tragen. Leistungsregressionen könnten vor dem Einsatz erkannt werden. Nutzer könnten Belege über Paketbehandlung erhalten, ohne vollständigen internen Zugang zu benötigen.
Die Risiken sind ebenso konkret. Ein Verifizierer kann zu einem neuen vertrauenswürdigen Monopol werden. Belege können Überwachung schaffen. Leistungsmodelle können veralten. Inferenz kann in politischen Streitigkeiten überinterpretiert werden. Ein formales Etikett kann einem unsicheren System mehr Glaubwürdigkeit verleihen als einem offen unverifizierten.
Die richtige Antwort ist nicht, Absicherung abzulehnen, weil sie begrenzt ist. Gewöhnlicher Netzwerkbetrieb stützt sich bereits auf begrenzte Belege – Tests, Zähler, Logs und Anbieteraussagen. Argyrakis Programm verbessert die Präzision dieser Grenzen und gibt verschiedenen Parteien Wege, sie herauszufordern.
Ihre aktuelle Arbeit an der EPFL verbindet den Paketpfad mit einer größeren Frage der Internet-Transparenz. Schnelles Weiterleiten, formaler Beweis, Cache-Verhalten und Gaming-Latenz mögen wie getrennte Themen erscheinen. Sie sind verschiedene Orte, an denen ein Nutzer gebeten wird, einem System zu vertrauen, das er nicht vollständig inspizieren kann.
Ein Netzwerk kann nicht für jedes Paket alles beweisen, was es getan hat, ohne inakzeptable Kosten und Datenschutzeingriffe. Es kann oft bessere Belege erzeugen, als es heute tut. Der Wert von Argyrakis Forschung liegt darin, den Kompromiss zu definieren: was bewiesen werden kann, was gemessen werden kann, was aufbewahrt werden kann und was eine Inferenz bleiben muss.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten