
Zusammenfassung
- RFC 3041 behandelte ein eng umrissenes IPv6-Datenschutzproblem: Eine aus der Sicherungsschicht abgeleitete Schnittstellenkennung konnte auch nach einem Wechsel des Netzwerkpräfixes in der Adresse sichtbar bleiben.
- Temporäre Adressen konnten die direkte Korrelation anhand von Adressen erschweren, verbargen aber weder das Präfix noch Anwendungskennungen und machten den Host nicht anonym.
Die zustandslose IPv6-Adressautokonfiguration (SLAAC) erlaubte einem Host, eine Adresse aus lokalen Informationen und einem vom Router angekündigten Präfix zu bilden. In der von RFC 3041 beschriebenen Architektur kennzeichnete das Präfix den Netzstandort; die Schnittstellenkennung füllte den restlichen Adressteil. Frühe Kennungen konnten aus einer IEEE- oder Sicherungsschichtkennung abgeleitet werden. Blieb dieser Wert konstant, änderte das Präfix zwar die Adresse, ließ aber eine erkennbare Komponente bestehen.
Das war relevant, weil die Adresse im IP-Header steht. Selbst wenn der Inhalt verschlüsselt war, konnte eine sichtbare Quelladresse Beobachtern helfen, mehrere Transaktionen zusammenzuführen. Ein Laptop konnte mit unterschiedlichen Präfixen in verschiedenen Netzen erscheinen und dennoch in jeder Adresse eine Kennung tragen, die auf dieselbe Schnittstelle hindeutete. RFC 3041 beschrieb ein Korrelationsrisiko – keinen Beweis, dass ein Beobachter eine Person identifiziert hatte, und auch keine Behauptung, jedes Gerät nutze dasselbe Erzeugungsverfahren.
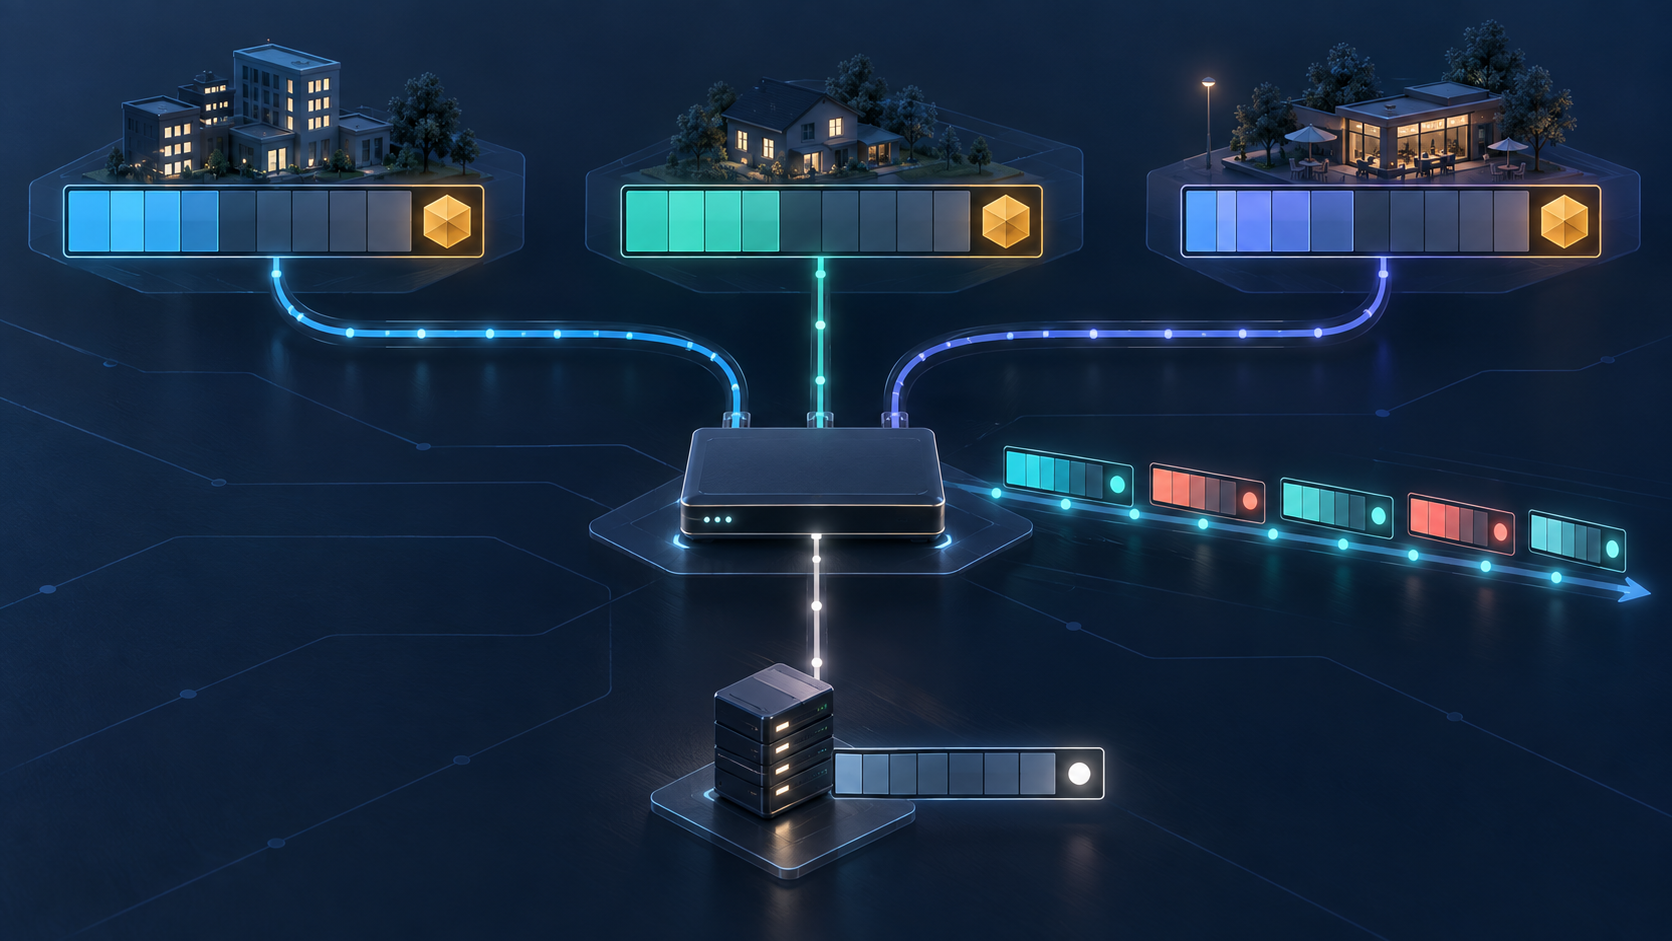
Der Vorschlag ersetzte SLAAC nicht durch ein neues Adresssystem. Er ergänzte gewöhnliche Adressen um temporäre Adressen mit globalem Geltungsbereich. Bei ausgehenden Verbindungen konnte ein Host eine temporäre Quelladresse bevorzugen. Eine stabile Adresse blieb nützlich, wenn ein Gerät eingehende Verbindungen annahm, im DNS stand oder Anwendungen und Administratoren ein verlässliches Ziel brauchten. Dieses Modell mit zwei Adressrollen machte die Quelladressauswahl zum betrieblichen Drehpunkt: datenschutzorientierte ausgehende Nutzung und stabile Erreichbarkeit von außen waren verschiedene Aufgaben.
RFC 3041 beschrieb, wie aus einem fortgeschriebenen Verlaufswert randomisierte Schnittstellenkennungen entstehen und daraus temporäre Adressen für angekündigte Präfixe gebildet werden. Als Standardwerte wurden eine bevorzugte Lebensdauer von einem Tag und eine gültige Lebensdauer von einer Woche vorgeschlagen; sie blieben von Nutzer- oder Implementierungsrichtlinien und der Präfixlebensdauer abhängig. Eine Ersatzadresse konnte entstehen, bevor die alte herabgestuft wurde. Eine herabgestufte Adresse konnte für eine bestehende Verbindung gültig bleiben, während neue Verbindungen eine bevorzugte Adresse nutzen sollten.
Rotation bedeutete somit, überlappende Adresszustände zu verwalten – nicht, bei jedem Paket die Quelle zu wechseln.
Der Entwurf zielte auf einen bestimmten Verknüpfungshinweis: dieselbe Adresskomponente in getrennten Transaktionen wiederzuverwenden. Das Netzwerkpräfix beseitigte er nicht; es konnte weiter Topologie offenlegen oder Aktivitäten nach Standort gruppieren. Ebenso wenig änderte er DNS-Namen, Cookies, Konten, Anwendungsverhalten, Verkehrszeitpunkte oder sonstige Kennungen. Ein Server konnte ein angemeldetes Konto weiterhin erkennen, und Beobachter auf dem Pfad konnten Verkehrsmuster vergleichen. Kommunikation konnte außerdem eine temporäre Adresse offenlegen, die während ihrer Gültigkeit erreichbar blieb.
Weniger Wiederverwendung von Adressen ist keine garantierte Anonymität.
Die Kombination mit stabilen Adressen hatte auch Kosten. Rotation erschwert die Zuordnung in Paketmitschnitten, die Pflege von Zugriffskontrolllisten, Erwartungen an Reverse DNS, Fehlersuche und manche langlebigen Verbindungen. Eine Anwendung kann ein stabiles Ziel benötigen; Administratoren können vorhersehbare Protokolle bevorzugen. Deshalb ließ RFC 3041 Anwendungen, Implementierungen und vertrauenswürdigen Administratoren Spielraum, die Nutzung temporärer Adressen zu beeinflussen. Das Netzwerk traf diese Entscheidung nicht pauschal für jede Anwendung.
Die Standardgeschichte bedeutet nicht, dass die Einzelheiten von 2001 heute gelten. RFC 4941 löste RFC 3041 2007 ab; RFC 8981 löste RFC 4941 2021 ab. Die heutige Linie behielt temporäre Adresserzeugung bei, überarbeitete aber Algorithmen und Empfehlungen. RFC 7217 und RFC 8064 behandeln eine verwandte, aber andere Wahl: stabile Schnittstellenkennungen, die keine Hardwarekennung direkt offenlegen. Eine temporäre Adresse ändert sich mit der Zeit; eine stabile, semantisch undurchsichtige Kennung kann zwischen Netzen wechseln und innerhalb eines Netzes stabil bleiben.
Die bleibende Frage von RFC 3041 lautete nicht: „Können IPv6-Adressen privat gemacht werden?“ Sie war konkreter: Wenn sich das Netzwerkpräfix ändert, was in der Adresse erlaubt weiterhin, Aktivitäten zu verknüpfen – und wer entscheidet, welche Quelladresse eine Anwendung präsentiert? Temporäre Adressen verkleinerten ein Beobachtungsfenster. Sie lösten weder die Frage nach Identität und Erreichbarkeit noch alle anderen Möglichkeiten, Geräteaktivität zu korrelieren.
Quellen
- RFC 3041 — Datenschutzerweiterungen für zustandslose IPv6-Adressautokonfiguration
- RFC 4941 — Datenschutzerweiterungen für zustandslose IPv6-Adressautokonfiguration
- RFC 8981 — Erweiterungen temporärer Adressen für IPv6-SLAAC
- RFC 7217 — Semantisch undurchsichtige Schnittstellenkennungen
- RFC 8064 — Empfehlung zu stabilen IPv6-Schnittstellenkennungen
- RFC 7721 — Sicherheits- und Datenschutzaspekte der IPv6-Adresserzeugung
- RFC 4862 — Zustandslose IPv6-Adressautokonfiguration
- RFC 4861 — IPv6-Nachbarerkennung
- RFC 6724 — Standardmäßige IPv6-Adressauswahl
- RFC 4291 — IPv6-Adressarchitektur
- RFC 7934 — Empfehlungen zur Adressverfügbarkeit für Hosts
- RFC 7258 — Allgegenwärtige Überwachung ist ein Angriff
- RFC 2464 — IPv6 über Ethernet
- RFC 7841 — RFC-Streams, Kopfzeilen und Standardtexte
- RFC-Editor-Infoseite zu RFC 3041
- RFC-Editor-Infoseite zu RFC 4941
- RFC-Editor-Infoseite zu RFC 8981
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten