
Offene Normungsorganisation mit weltweitem Einfluss auf die Umsetzung.
Governance / IETF
IETF
Die Analysen zu IETF behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
GlobalProtokoll-GovernanceInteroperabilitätsrisiko

Legitimität von Protokollprozessen und Standards.
Lücke zwischen Spezifikation und Implementierung bei Anbietern und Betreibern.
Größere Standardänderungen betreffen in der Regel Systeme mit Zyklen von über 120 Tagen.
Aktuelle Berichterstattung
Aktuelles zu IETF
507 Artikel

IETF
Der Dienst antwortete. Der Onion-Schlüssel noch nicht: RFC 9799
Bei `.onion` liegen drei Kontrollflächen übereinander: das ACME-Konto steuert das Protokoll, der Onion-Identitätsschlüssel begründet den Namen, und der Zertifikatsschlüssel endet im ausgestellten Zertifikat. RFC 9799 verhindert, dass ein erfolgreiches Signal auf einer Fläche als…

IETF
IETF und W3C: Koordination ist keine gemeinsame Rechtspersönlichkeit
Die Bezeichnung „IETF-W3C“ verweist auf eine dokumentierte Beziehung zwischen zwei Internet-Institutionen. Sie belegt jedoch weder eine gemeinsame juristische Einheit noch eine einheitliche administrative Kontrolle. Entscheidend ist deshalb, welches Instrument eine konkrete…
IETF
Ein Standortbeleg kann vom Aussteller unabhängig und doch vom Standortinhaber kontrolliert sein
PSER-03 macht eine Beweiskette für Arbeiten an realen Orten präziser. Zugleich benennt die Fassung eine Beziehung, die sie nicht belegen kann: Ein Transparenzdienst kann vom Aussteller des Belegs unabhängig sein und trotzdem dem Inhaber des betroffenen Standorts gehören. Die…

IETF
ALLDISPATCH ist eine Routingfläche, keine Standardsfabrik
Die IETF-Wide-Dispatch-Sitzung entscheidet nicht allein über neue Standards. Ihr praktischer Wert liegt darin, Protokollvorschläge in einen passenden institutionellen Pfad zu sortieren – und sichtbar zu machen, ob danach tatsächlich jemand Verantwortung übernimmt.
IETF
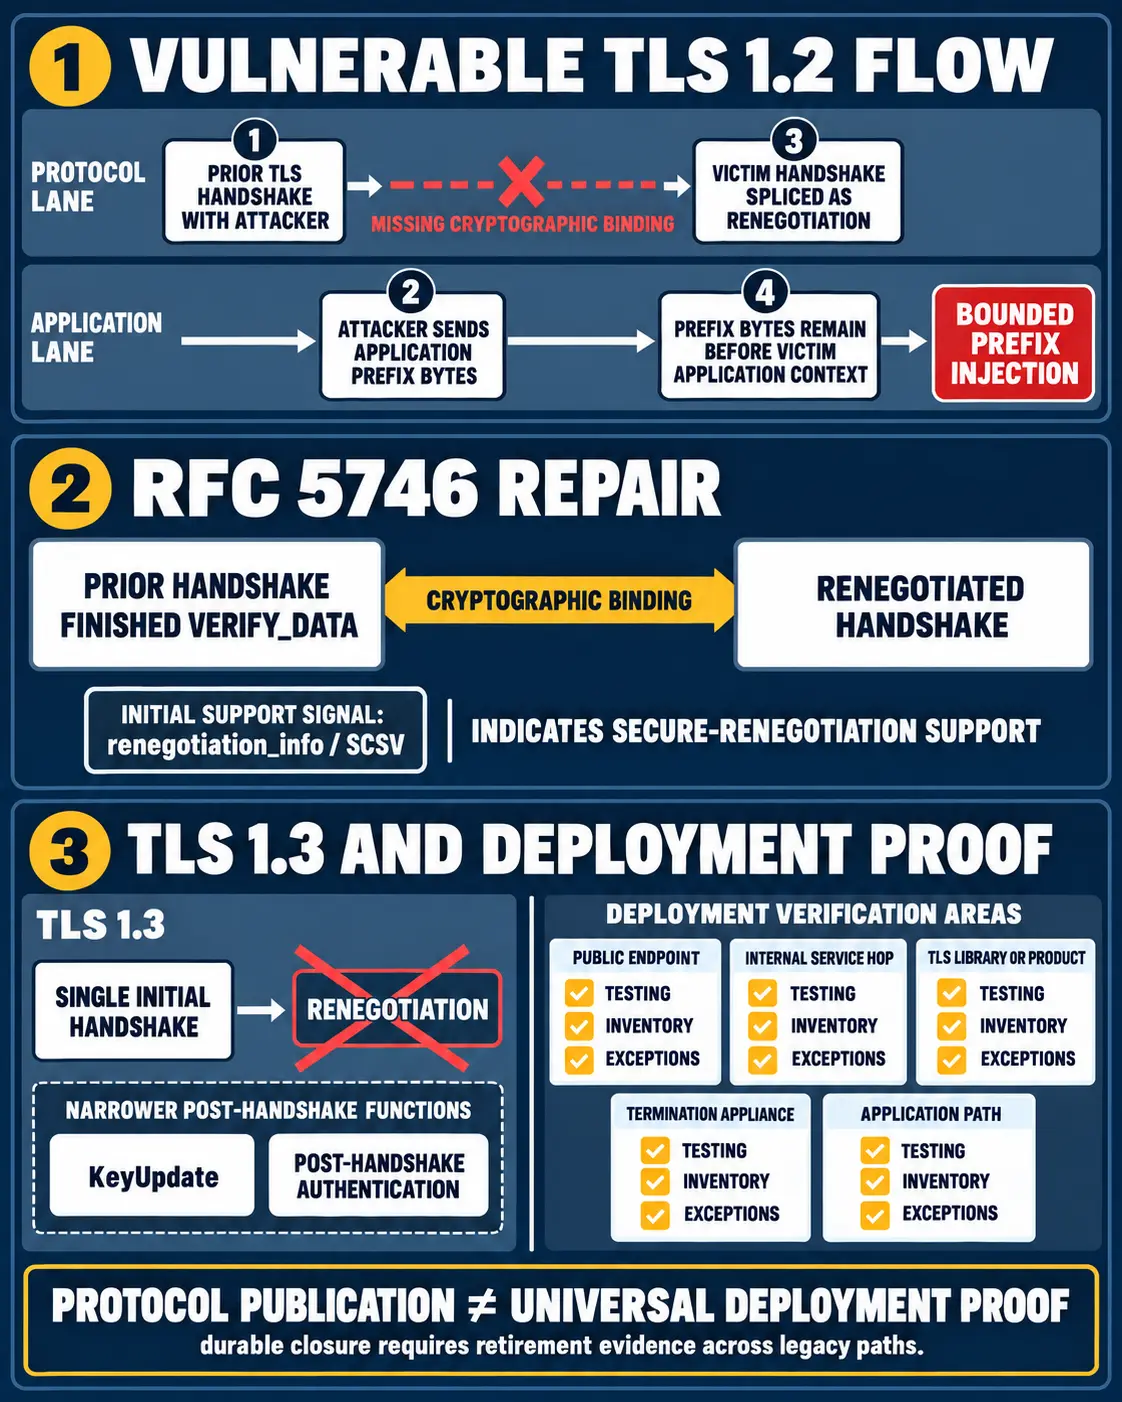
Die Reparatur der TLS-Neuverhandlung behob das Protokoll – nicht den Bereitstellungsnachweis
Die IETF-Reparatur schloss eine konkrete kryptografische Lücke. Sie beweist jedoch nicht, dass jede Bibliothek, jedes Gerät und jeder interne Dienstpfad die unsichere Altlogik tatsächlich aufgegeben hat.

IETF
Ein neuer MOA-PDU kann Autorisierung zurückziehen. Die Prüfungsreihenfolge fehlt
Revision 01 eines vorgeschlagenen RPKI-to-Router-PDUs regelt erstmals genau, wie Teile einer Mapping Origin Authorization zurückgenommen werden und wann ein Router veraltete MOA-Daten vollständig verwerfen muss. Die Reihenfolge und der Rückfall zwischen MOA- und IPv6-ROA-Prüfung…

IETF
IETF-Entwurf benennt eine Lücke bei Interessenkonflikten; auslösen sollte die Entscheidungsbefugnis
Offene Mitarbeit bringt Interessen mit sich. Das ist bei der IETF kein Betriebsunfall, sondern eine Quelle technischer Erfahrung. Problematisch wird ein Interesse erst dort, wo eine Person zugleich eine konkrete Entscheidungsmacht ausübt. Die am 9. September eingereichte Revision…
IETF
DNS-Typen 69 und 70 delegieren Bedeutung, nennen aber keine Registerversion
Ein DNSSEC-Validator kann Grün melden, während für das Archiv noch eine entscheidende Angabe fehlt. Bei den neuen Ressourcentypen für UNECE- und ISO-Codes liegen Typvergabe und Bedeutungsvergabe bewusst in verschiedenen Händen. Wer später erklären muss, weshalb ein bestimmter…
IETF
CMIS Revision 04 regelt die Kontrollübergabe, lässt aber den letzten Schreibvorgang offen
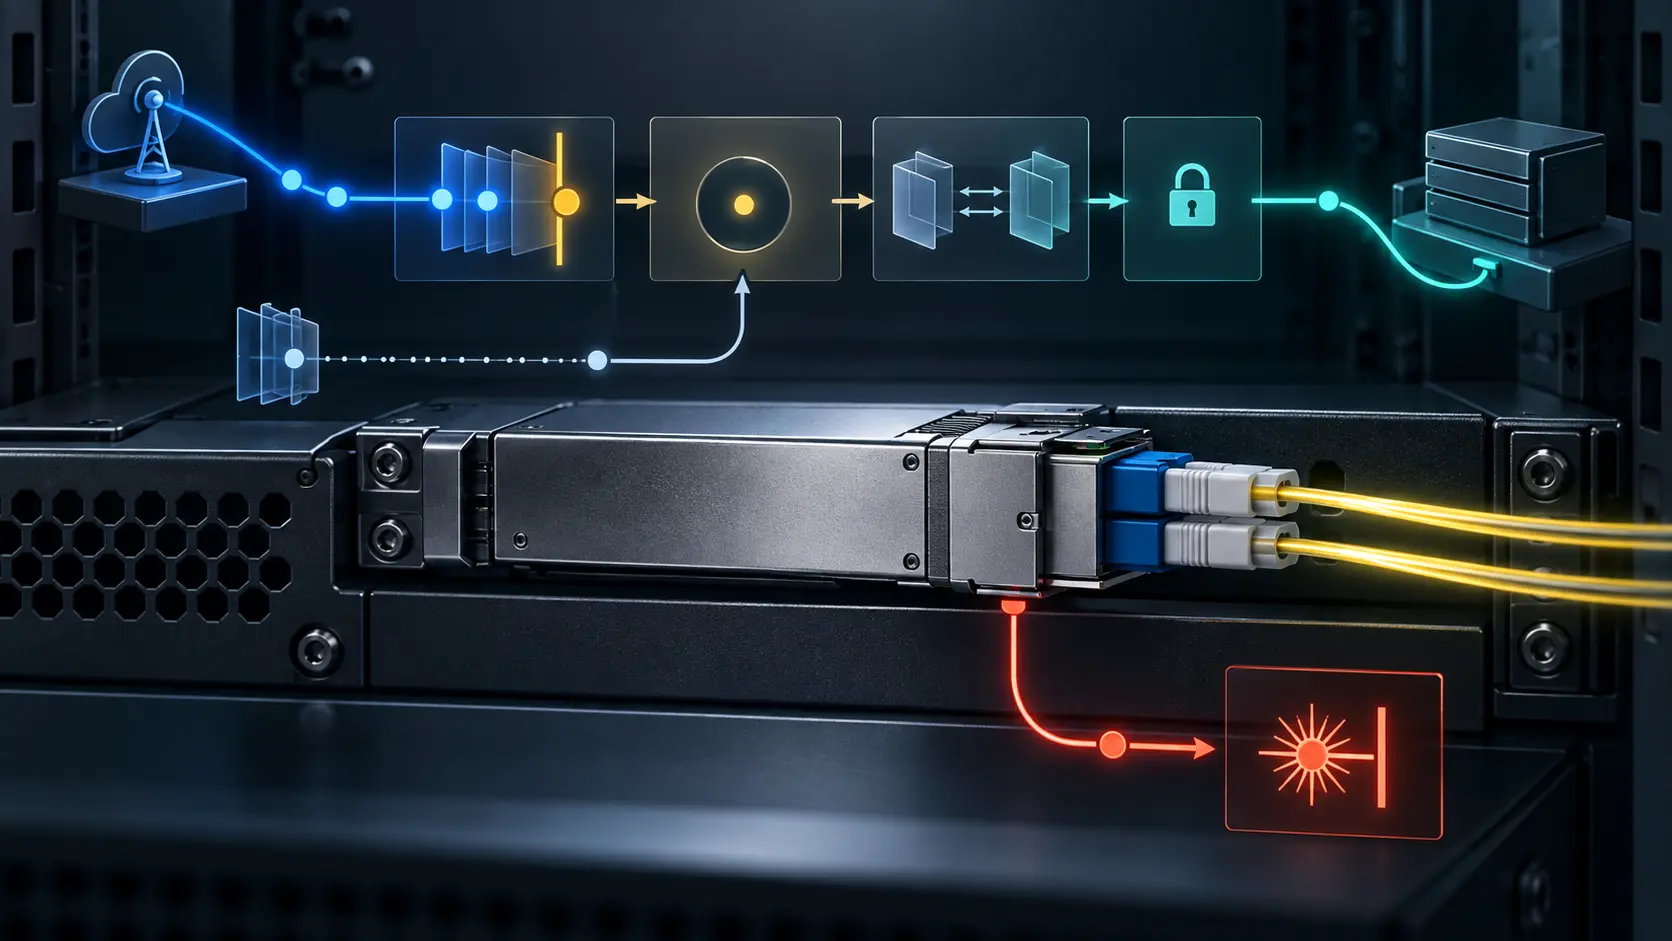
Eine Berechtigung lässt sich sekundengenau entziehen. Ein optisches Modul kennt diesen sauberen Schnitt nicht unbedingt. Hat ein entfernter Controller zwei Schritte einer dreiteiligen Abstimmung ausgeführt und beginnt das Host-NOS unmittelbar danach, seine Werte…

IETF
Revision 04 verspricht UUID-Identität, doch das Energieschema verweist weiter auf einen lokalen Namen
Ein Messwert kann sechs Nachkommastellen haben und dennoch dem falschen Bauteil gehören. Genau deshalb führt Revision 04 des GREEN-YANG-Entwurfs eine stärkere Identitätsaussage ein: Die UUID soll Energy Entitäten über Geräte und Verwaltungsdomänen hinweg verbinden. Der…

IETF
Revision 36 macht die Voucher-Erneuerung zur Kontrollentscheidung ohne Entscheidungsbeleg
Ein erneuerter Onboarding-Voucher trägt eine neue Gültigkeit, doch die eigentliche Arbeit liegt vor der Signatur. Revision 36 des IETF-Entwurfs beschreibt eine erneute Prüfung der früher begründeten Beziehung: Zugriff auf den Domain-Schlüssel, Zertifikatsstatus und inzwischen…

IETF
DKIM2 verlangt Doppelsignaturen bis zur flächendeckenden Verbreitung – Revision 01 definiert keinen Ausstieg
Technische Übergänge scheitern selten an einem fehlenden Startsignal. Schwieriger ist die belastbare Begründung, wann der alte Pfad abgeschaltet werden darf. Revision 01 der DKIM2 Best Practices empfiehlt DKIM1 und DKIM2 parallel, bis DKIM2 „effektiv allgegenwärtig“ ist. Wie…

IETF
13 IANA-Suffixeinträge enthalten eine Regel, die ihre eigenen Definitionen nicht erreichen
Eine logische Korrektur im Normtext ist noch keine Korrektur im Register. Revision 10 der Media-Type-Verfahren nennt dreizehn öffentliche IANA-Einträge, in die dieselbe Drei-Fälle-Regel kopiert wurde, obwohl jeder Eintrag zugleich erklärt, dass die dafür benötigte Fragment-Syntax…

IETF
Ein Gateway darf den Zweck ablehnen. Ein Transit-Proxy spricht nicht für den Origin
Der vorgeschlagene Statuscode macht eine zweckbezogene Ablehnung sichtbar, aber noch nicht deren Mandat. Revision 01 eines HTTPbis-Entwurfs trennt nun die Rollen: Der Origin bestimmt die Richtlinie, ein beauftragtes Gateway darf sie durchsetzen, ein unabhängiger Proxy erhält…

IETF
Eine Live-Debatte prüft die Sachkenntnis. Sie legt die Autorenschaft nicht fest
Wer auf einen unerwarteten Einwand antworten kann, zeigt mehr als beim Vorlesen eines vorbereiteten Textes. Trotzdem bleibt offen, wer welche Passage geschaffen und welches Werkzeug wie viel beigetragen hat. Ein neuer Internet-Draft macht diese Lücke zum Thema, ohne bereits…

IETF
Der Principal signierte die Delegation. Den Agentenschlüssel band dennoch der Aussteller
Zwei grüne Signaturprüfungen können zwei verschiedene Verantwortlichkeiten bestätigen. AIC-JWT in Revision 01 verschachtelt die Autorisierung des Principals mit dem Token des Ausstellers. Gerade dadurch wird sichtbar, dass Agentenidentität und präsentierter Agentenschlüssel noch…
IETF
Der künftige RFC 10040 kann eine Map-Reply signieren, nicht den Ort verifizieren
Ein unversehrtes Siegel belegt, wer die Karte geschickt hat. Es belegt nicht, wer draußen den Messpunkt gesetzt hat. Der künftige RFC 10040 steht kurz vor der Veröffentlichung und erweitert LISP um eine präzisere Ortsdarstellung. Gerade deshalb sollte die Beweiskraft einer…

IETF
DNSOP nahm das Multi-Algorithmus-Problem an, nicht das Label „UNIVERSAL“
Die DNSOP-Vorsitzenden haben am 1. September keinen technischen Schlussstrich gezogen. Sie stellten klare Unterstützung für die Annahme des Dokuments fest und hielten zugleich fest, dass die Komplexität des Mechanismus weiterbearbeitet werden müsse. Damit erhielt das Problem ein…

IETF
IPv6 bündelt drei Maßnahmen in einem einzigen Booleschen Wert
Ein Eintrag im Systemprotokoll, das Verwerfen einer Nachricht und die Sperre eines Anschlusses sind drei verschiedene Eingriffe. Im YANG-Modell für IPv6 Neighbor Discovery, das derzeit den IETF Last Call durchläuft, kann sie ein einziges `auto-resolve` auslösen. Der Schalter ist…

IETF
OpenPGPs neue Algorithmusnummern schreiben die Testvektoren um
Eine Registernummer wirkt wie Metadaten. Bei acht zusammengesetzten OpenPGP-Verfahren ist sie jedoch Teil der kryptografischen Eingabe. Die veröffentlichte Fassung verwendet die experimentellen Werte 100 bis 107, ein offener Bearbeitungszweig 37 bis 44, und im öffentlichen…
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategic Circle beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten