
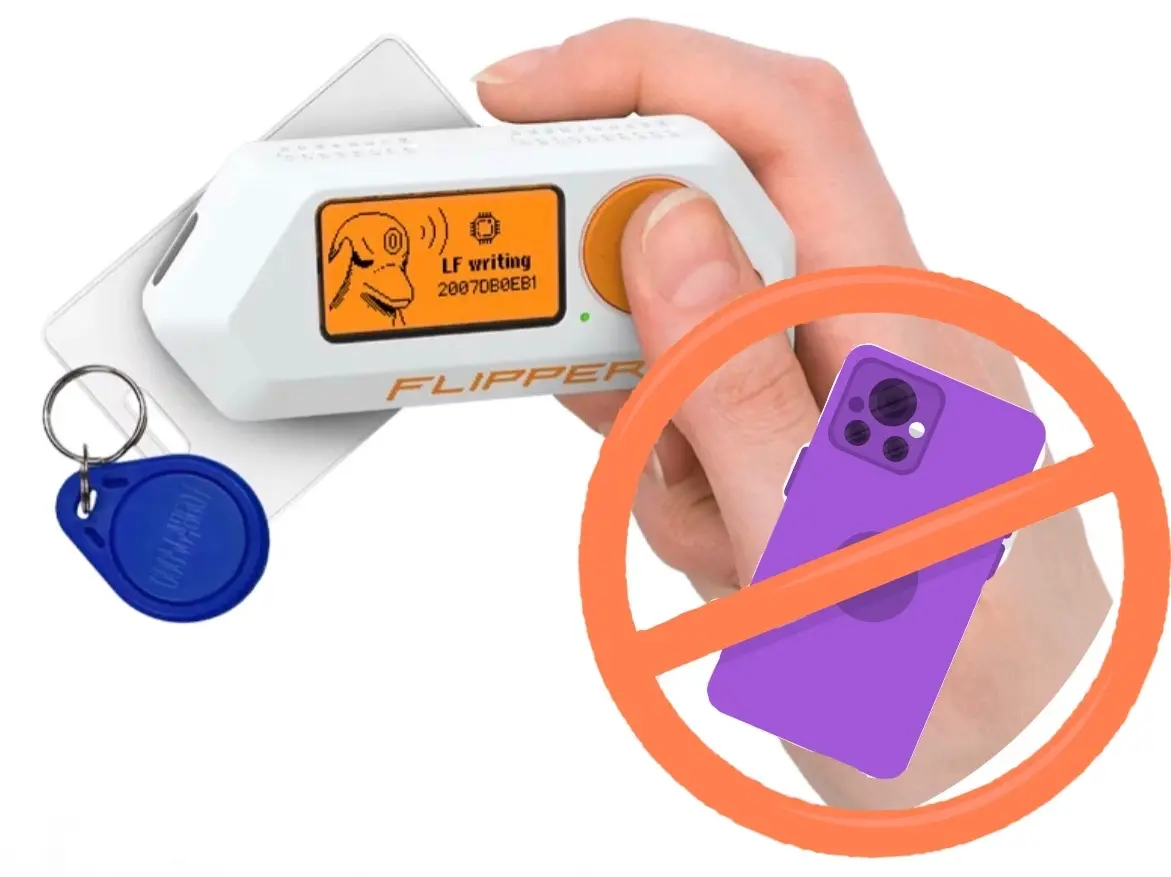
- Apple behebt einen iOS-Fehler, der es einem einzigen Flipper Zero ermöglichte, Denial-of-Service-Angriffe gegen alle iPhones in Reichweite zu starten.
- Entgegen dem Medienhype ist der Flipper Zero nicht der Urheber des BLE-Paketangriffs.
Applehat die Sicherheitslücke desFlipper Zerogeschlossen und die störenden Pop-up-Überschwemmungen verhindert. Während die Medien ihn als „besonderes Hacking-Tool“ darstellten, gehen die zugrunde liegenden Schwachstellen über den Flipper hinaus.
Apple hat die Sicherheitslücke geschlossen
In einem diskreten Manöver gelang es Apple, eine Ausnutzung zu unterbinden, die es Flipper-Zero-Geräten ermöglichte, iPhones in der Nähe mit Push-Benachrichtigungen zu überfluten und sie praktisch unbrauchbar zu machen, sodass ein Neustart erforderlich war.
Der Flipper Zero, ein kleines Stück Hardware, hatte die einzigartige Fähigkeit, mit digitalen Systemen in der realen Welt zu interagieren. Er entwickelt und wächst, während die Benutzer verschiedene Zugangskontrollsysteme,RFID, Funkprotokolle und Hardware-Debugging überGPIO-Pins erkunden, mit dem Ziel, alle notwendigen Hardware-Werkzeuge für die Erkundung und Entwicklung unterwegs zu vereinen und ein praktisches und angenehmes Erlebnis zu bieten.
Die einzigartige Denial-of-Service-Fähigkeit (DOS), die nicht nativ im Flipper Zero vorhanden ist, sondern die Drittanbieter-Firmware Xtreme erfordert, ermöglichte es Benutzern, iPhones in einem Umkreis von 9 Metern mit Push-Benachrichtigungen zu überfluten.
Obwohl dieser Angriff Android- und Windows-Geräte betraf, erwies er sich als besonders effektiv gegen Apple-Geräte. Mit einer größeren Reichweite, die durch eine größere Antenne ermöglicht wurde, stieg das Störpotenzial auf 15 Meter oder mehr.
Was iOS-Updates betrifft, so behebt die neueste Version,iOS 17.2, den Flipper-Zero-Exploit und verhindert das Überfluten von iPhones mit Push-Benachrichtigungen. Apples Engagement für die Sicherheit wird in der kommenden Version iOS 17.3 weiter unterstrichen, die eine Reihe von Diebstahlschutzfunktionen einführen soll.
Auch lesen:Apple-Nutzer können das USB-C-Ladecase jetzt separat kaufen
Das Missverständnis eines „besonderen Hacking-Tools“
Die aktuelleMedienberichterstattunghat den Flipper Zero als „besonderes Hacking-Tool“ sensationalisiert, was in einigen Orten zu seinem Verbot geführt hat. Es ist jedoch wichtig, über den Hype hinauszublicken und zu erkennen, dass das Innere des Flipper Zero aus gewöhnlichen und leicht zugänglichen Funkmodulen besteht, was ihn zu einem bequem verpackten Gerät und nicht zu einem außergewöhnlichen Werkzeug macht.
Entgegen der Mediendarstellung ist der Flipper nicht der Urheber desBLE-Paket-Spoofing-Angriffs. Tatsächlich stammte die Angriffsmethode, die verwendet wurde, um iPhones in der Nähe mit Push-Benachrichtigungen zu überfluten, nicht einmal vom Flipper selbst.
Ein Blick auf dasAppleJuice-Projekt auf GitHubzeigt, dass ähnliche Skripte auf einerLinux-Maschine mit einer internen Bluetooth-Karte oder einem USB-Bluetooth-Adapter ausgeführt werden können, ohne dass ein Flipper-Gerät erforderlich ist. Der Schlüssel zur Durchführung dieses Angriffs liegt in der Fähigkeit, gefälschte BLE-Pakete zu senden, eine Fähigkeit, die nicht ausschließlich dem Flipper vorbehalten ist.
Dies wirft die Frage auf: Ist es gerechtfertigt, den Flipper als „besonderes Hacking-Tool“ zu bezeichnen, wenn die zugrunde liegende Schwachstelle nicht spezifisch für dieses Gerät ist? Anstatt den Flipper zu sensationalisieren, sollten sich die Diskussionen auf die breiteren Auswirkungen von BLE-Paket-Fälschungsangriffen und die Notwendigkeit umfassender Sicherheitsmaßnahmen konzentrieren.