
Zusammenfassung
- RFC 9234 verbindet BGP Role und OTC-Verarbeitung; das Attribut ist kein kontextfreies Leak-Siegel.
- Ein konformer Empfänger ergänzt OTC bei einer unmarkierten Route von Provider, Peer oder Route Server.
- In der schrittweisen Einführung kann die Rolle nur lokal konfiguriert sein; komplexe Beziehungen liegen außerhalb des normalen Verfahrens.
- Aufzeichnung, Rollenabgleich, OTC-Ergänzung, lokale Zulässigkeit und die Einhaltung des Weitergabebereichs müssen getrennte Zustände bleiben.
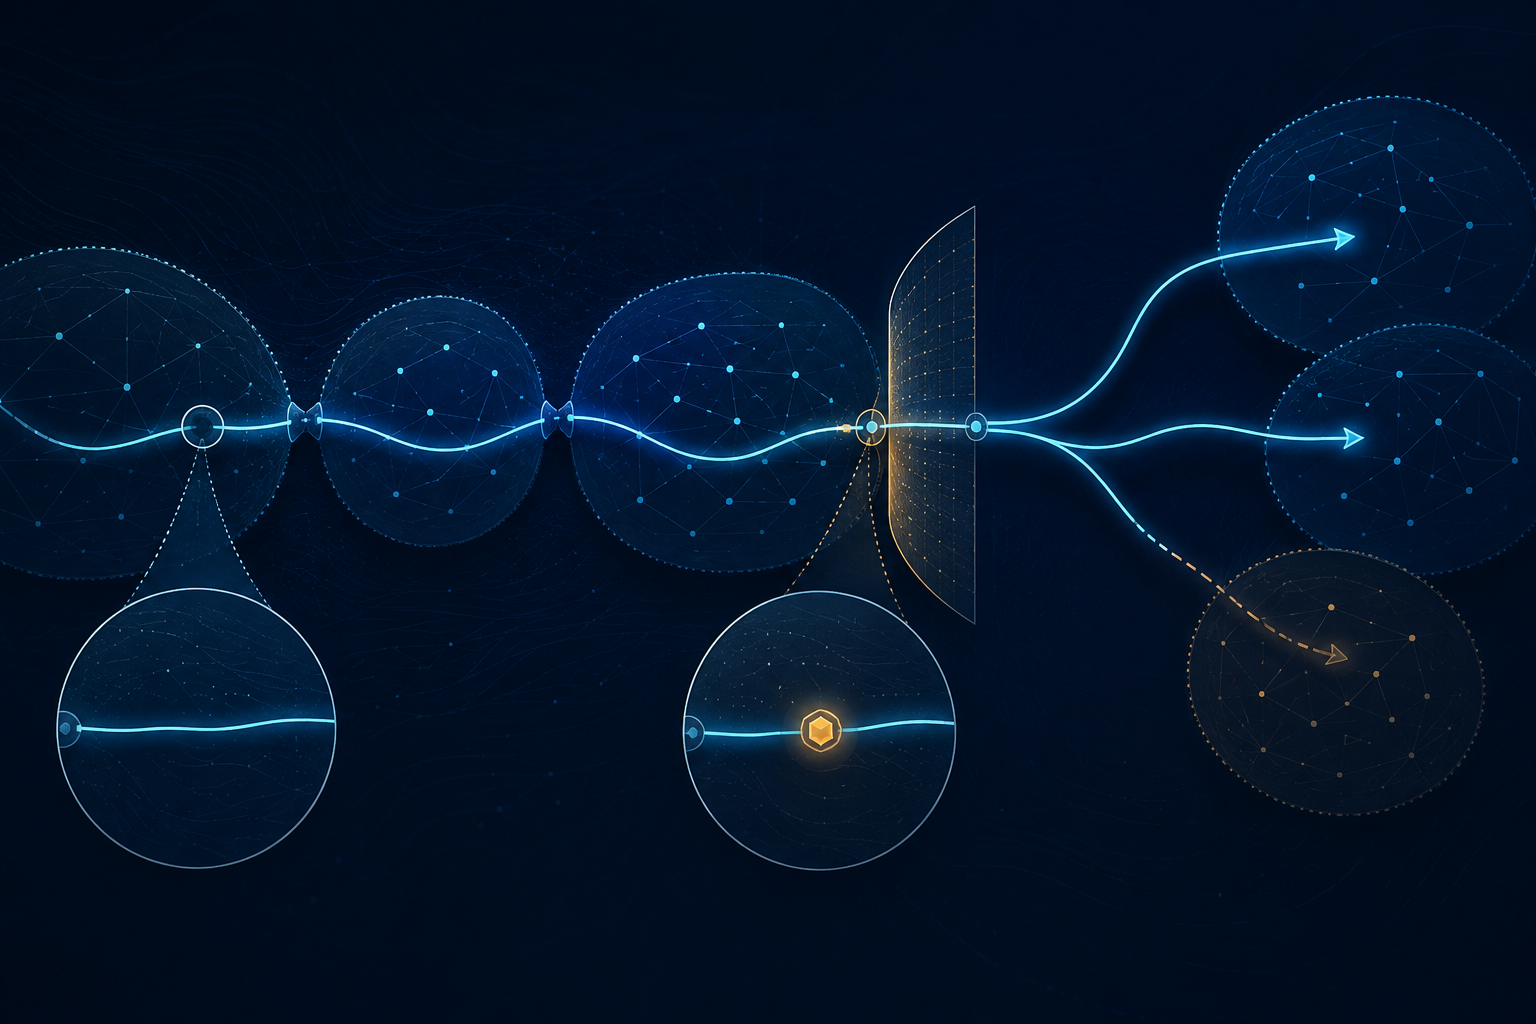
Stellen wir uns eine Überwachung vor, die jedes UPDATE ohne OTC grün markiert. Eine Route eines Transit-Providers erscheint ohne Attribut und wird als leakfrei bezeichnet. Die Erfassung lag jedoch vor der Eingangsrichtlinie. Genau dort verlangt RFC 9234, dass der empfangende Router einer unmarkierten Route von Provider, Peer oder Route Server OTC mit der ASN der Gegenstelle hinzufügt.
Nicht das Protokoll versagte, sondern das Beweismodell: Eine Aufnahme vor der Verarbeitung wurde zum Urteil über den gesamten Pfad.
RFC 7908 definiert ein Routing-Leck als Weitergabe einer Ankündigung über den vorgesehenen Geltungsbereich hinaus. Dieser Bereich wird gewöhnlich durch verteilte Export- und Filterrichtlinien festgelegt, oft entlang von Provider-, Customer- und Peer-Beziehungen. Die dortige Typologie ist eine Arbeitsklassifikation und keine vollständige Liste aller denkbaren Lecks. OTC liefert wertvolle Herkunftsinformationen. Seine Abwesenheit an einem Punkt rekonstruiert aber weder den vorgesehenen Bereich noch alle früheren Verarbeitungsschritte oder die tatsächlichen Empfänger.
OTC ist ein optionales transitives Pfadattribut mit Typcode 35 und einem vier Oktette langen Wert. Seine Aufgabe ist klar: Nachdem eine Route an Customer, Peer oder Route Server Client ging, darf sie anschließend nur noch an Customers weitergegeben werden. Ein Sender muss OTC ergänzen, wenn er eine noch unmarkierte Route an einen dieser drei Nachbartypen ankündigt. Eine OTC-Route von einem Customer oder Route Server Client ist ein Leak und muss unzulässig sein. Von einem Peer gilt das ebenfalls, wenn die ASN im Attribut nicht der ASN dieses Peers entspricht.
Eine bereits markierte Route darf nicht an Providers, Peers oder Route Servers angekündigt werden; nach dem Setzen muss der OTC-Wert unverändert erhalten bleiben.
Diese Regeln sind stark, weil Rolle, Richtung und Verarbeitungskontext bekannt sind. Vier fehlende Oktette bedeuten nicht „sicher“.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten