
Zeithorizont
Mehrjährig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Mehrjährig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.
Cloud-Dienste-Trends in Nordamerika
Reddit verlagerte 880 Mio. Dollar Cloud-Infrastruktur aus dem Capex
Reddit kaufte im ersten Halbjahr 2026 nur Sachanlagen für 2,224 Millionen Dollar, verpflichtete sich im Juni aber zu 880 Millionen Dollar AWS-Ausgaben von Juli 2026 bis Juni 2029. Der Gegensatz deckt keine versteckte Schuld auf. Er zeigt, wo die Infrastruktur einer anlagearmen…

Geschichte
Der Empfänger, der entschied, was zuerst kam
Ein MTP-Empfänger konnte mit `215 T Text first, please` verlangen, die Nachricht zu speichern, bevor der Sender auch nur einen Adressaten nannte. Ein anderes System sammelte zuerst die Namen und nahm danach einen gemeinsamen Text. `MRSQ` machte die interne Arbeitsweise zum…
Geschichte
Das Byte, das der Sender nicht schickte: Wie FTP MODE C Füllwerte aus TYPE gewann
Der Decoder liest eine Lauflänge und findet danach keinen Wert zum Wiederholen. Trotzdem fehlt nichts. Im komprimierten FTP-Modus war diese Leerstelle eine vollständige Anweisung: Der zuvor ausgehandelte Darstellungstyp hatte den einzusetzenden Wert bereits bestimmt.

Geschichte
Die Route, die an jedem Relay rückwärts wanderte
ONE bekam keinen gewöhnlichen Empfänger übergeben, sondern `@ONE,@TWO:JOE@THREE`. Das Relay strich den eigenen Namen am Anfang des Forward-Path und setzte den Namen, unter dem die nächste Umgebung es kannte, an den Anfang des Reverse-Path. Der noch zu befolgende Weg wurde kürzer…

Geschichte
Das Byte, das zweimal erscheinen musste: Wie FTP Datensatzgrenzen in einen Strom legte
Ein Nur-Einsen-Byte steht am Ende eines Lesepuffers. Noch darf der Empfänger es nicht an die Datei weiterreichen. Folgt dasselbe Byte, wird aus dem Paar ein einziges literales Datum. Folgt ein kleiner Steuerwert, endet ein Datensatz, die Datei oder beides. FTP trennte damit die…

Geschichte
Die fehlende Seite, die keine Nullseite war: Wie FTP STRU P Lücken zwischen Hosts übertrug
Zwischen zwei empfangenen Seiten fehlt ein logischer Platz. Ein Netzwerktrace allein kann nicht sagen, dass dort Daten verloren gingen. In der Seitenstruktur von FTP durfte dieser Platz absichtlich leer sein: Ein Loch wurde nicht gesendet, eine vorhandene Seite voller Nullen…

Geschichte
Das eine Bit, das drei Header verschieden machte
Ein IPv4-Datagramm trug zwei Optionen, bevor eine kleinere MTU es in drei Fragmente zwang. Loose Source and Record Route vom Typ 131 blieb in jedem neuen Header. Record Route vom Typ 7 blieb nur im Fragment mit Offset null. Aus einer Vorlage entstanden absichtlich unterschiedlich…
Geschichte
Die Umbenennung, die noch nicht stattgefunden hatte: Wie FTP eine Datei zwischen RNFR und RNTO hielt
Ein FTP-Server konnte eine positive Antwort senden, ohne den alten Namen bereits geändert zu haben. `RNFR` nahm den Quellpfad entgegen und eröffnete einen Zwischenzustand. Erst das unmittelbar folgende `RNTO` lieferte das Ziel. Zwischen beiden Befehlen liegt eine bis heute…

Geschichte
Neun Behälter für zwei Wörter
Ein FTP-Empfänger sah neun Übertragungsbytes. Der Absender hatte jedoch nicht neun logische Einheiten geschickt, sondern zwei Maschinenwörter zu je 36 Bit. `TYPE L 36` machte diese Rechnung verbindlich: Die Leitung trug acht Bit pro Behälter, während die Grenze des Inhalts mitten…
Geschichte
Die Anmeldung, die einen Dateisystemwechsel überstand: Wie FTP SMNT Identität und Namensraum trennte
Ein FTP-Kontrollkanal konnte angemeldet bleiben, obwohl der Server die Dateisystemstruktur unter ihm austauschte. `SMNT` hieß der optionale Befehl. Er bewahrte Anmeldung, Abrechnungsdaten und Übertragungsparameter – und machte damit sichtbar, dass eine stabile Identität keinen…

Geschichte
Die Nachricht, die vor dem Postfach ankommen wollte: Warum SMTP die Terminalzustellung aufgab
Frühes SMTP konnte mehr verlangen als die Ablage einer Mail. Ein Absender durfte die direkte Anzeige auf dem aktiven Terminal des Empfängers wählen, das Postfach als Ausweichziel nutzen oder beide Wege anstoßen. Damit wurde ein flüchtiger menschlicher Zustand — gerade angemeldet…

Geschichte
Das grüne Licht, das nicht Ihnen galt: Wie NNTP Gruppenregeln von Schreibrechten trennte
In der Gruppenliste steht am Ende ein `y`, doch auf `POST` folgt `440 Posting not permitted`. Bei einer anderen Gruppe steht `n`, obwohl ein besonders berechtigter Client dennoch schreiben könnte. NNTP ließ beide Fälle zu, weil der Katalog die übliche Behandlung einer Gruppe…

Geschichte
Das richtige Passwort, nach dem noch ein Konto fehlte
Ein FTP-Server konnte `PASS` akzeptieren und trotzdem keinen abgeschlossenen Login melden. Mit `332` verlangte er `ACCT`: einen lokalen Kontokontext, der weder Benutzername noch Passwort war. Das Protokoll trennte damit Identitätsangabe, Geheimnisprüfung und die Zuordnung einer…

IETF
Brian Carpenter und die Grenze, die ihre Mitglieder beweisen musste
Ein Campus, eine Fabrik oder ein Overlay lässt sich auf einer Karte sauber einrahmen. Ein Paket erkennt diesen Rahmen nicht. RFC 8799 von Brian Carpenter und Bing Liu behandelt deshalb nicht die beruhigende Bezeichnung „kontrollierte Umgebung“, sondern die Nachweise dahinter…

Geschichte
Zwei Grenzwerte, aber kein ausgehandelter Wert
Ein SYN trägt 1460, das SYN-ACK 1200. Wer darin zwei Angebote sieht, erwartet anschließend eine Einigung. TCP trifft sie nicht. Jeder Wert beschreibt, was sein Absender empfangen kann, und begrenzt deshalb den Datenverkehr der Gegenseite. Erst der jeweilige Sender verbindet diese…

Geschichte
Der Beitrag, der seinen Namen behalten musste: Wie NNTP eine verlorene Endantwort begrenzte
Der vollständige Artikel ist beim Server, einschließlich der abschließenden Punktzeile. Der Server kann `240` gesendet haben, doch die Verbindung bricht auf dem Rückweg ab. Eine leere Leseransicht beweist keinen Fehlschlag, weil Moderation noch ausstehen kann. NNTP löste das…

IETF
Der Server verschob den Preis des Glaubens: TCPs Abwehr gegen SYN-Floods
Ein TCP-Server gab Speicher aus, sobald ein Fremder anklopfte. RFC 4987 zeigt, wie sich diese Ausgabe verschieben lässt, bis der vermeintliche Client zumindest den Empfang der Antwort belegt.
Globale Trends der nationalen Telekommunikation
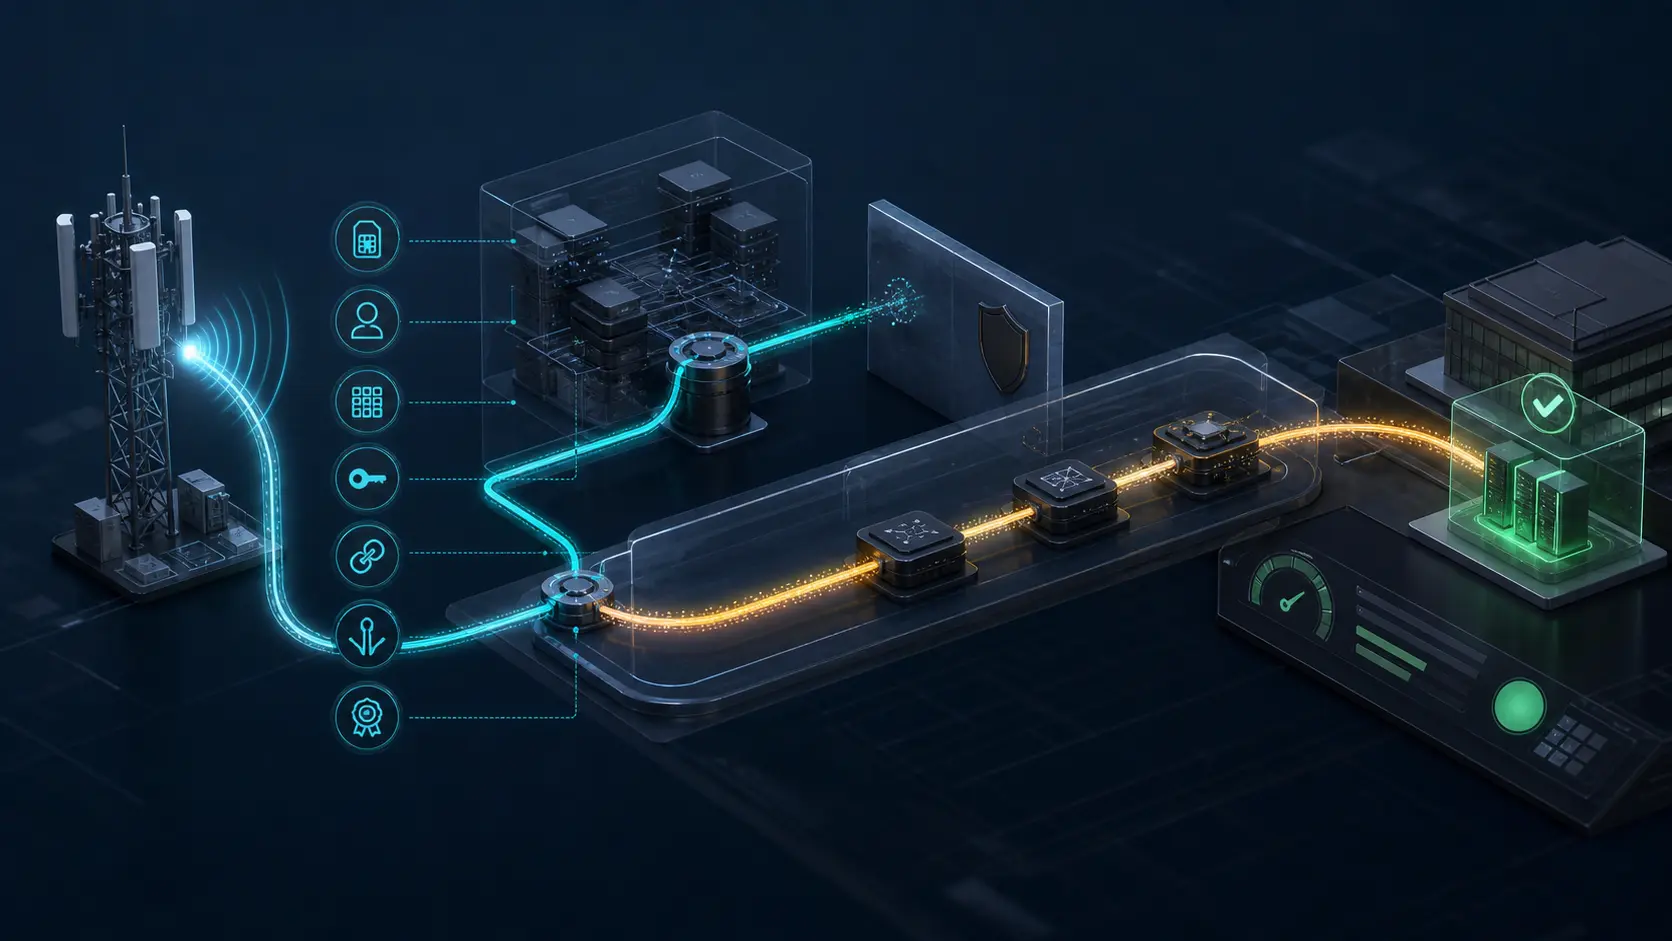
Der Standard-Slice kann ein 5G-SLA gesund aussehen lassen
Eine Anwendung kann erreichbar bleiben, obwohl der im 5G-Vertrag zugesagte Netzpfad verschwunden ist. Die Verfügbarkeitsanzeige bleibt grün; sie beweist jedoch nicht, dass Gerät, Sitzung und Pakete noch den vereinbarten Slice nutzten.

Geschichte
Der Befehl, den die Anmeldung nicht fortsetzen durfte: Warum NNTP eine neue Anfrage verlangte
Ein NNTP-Server kann die Identität eines Clients mit `281` akzeptieren und den zuvor abgewiesenen Gruppenbefehl trotzdem nicht ausführen. Erst eine zweite, ausdrücklich gesendete Anfrage wird unter der neuen Identität geprüft. Diese kleine Wiederholung verhinderte, dass ein…

Geschichte
Komprimiert war die Geschichte noch nicht erledigt
Eine lange Folge gleichartiger Empfangszustände ließ sich in DCCP mit wenigen Bytes darstellen. Damit wurde der Bericht kleiner, aber seine Aufgabe war nicht beendet. Solange der Empfänger nicht wusste, dass die Gegenseite ihn erhalten hatte, musste er die Information weiter…