
Auswirkung
HOCH
Innerhalb der Facette Auswirkung hebt die HOCH-Wirkungsanalyse Artikel hervor, bei denen das erwartete Auswirkungsniveau, die operative Exposition oder die Entscheidungsrelevanz vergleichbar ist. Leser können die Seite nutzen, um routinemäßige Marktaktualisierungen von folgenreicheren Governance-, Infrastruktur-, Sicherheits- und Investitionssignalen zu unterscheiden, die Planung, Beschaffung, Richtlinien oder das Kundenrisiko beeinflussen können. Die Seite verbindet die Auswirkungsstufe mit öffentlichen Belegen, zugehörigen Organisationen, regionalem Kontext, Betriebsabhängigkeiten, Servicekontinuität, Wettbewerb, Investitionszeitpunkt, Compliance und Kundenrisiko. Sie hilft Lesern zu entscheiden, welche Entwicklungen eine genauere Überwachung verdienen, welche Akteure am stärksten exponiert sind und wie ein Signal den Betrieb oder die Marktplanung beeinflussen kann.

JPNOG
Fünf mögliche Fehlergrenzen, keine veröffentlichte Ursache: JANOG58s Abnahmelücke im GPU-Rack
Der All-Link-Benchmark war fehlgeschlagen, doch der Befund gehörte noch niemandem eindeutig. Switch, Optics, NIC, Faser und ein verschmutzter Connector kamen als Fehlerflächen infrage. Eine Ursache veröffentlichte SoftBank nicht. Fest stand nur: Der betroffene Link lieferte einen…

Fallakte
Der Resolver benannte den Fehler, bewies aber nicht die Ursache: Extended DNS Errors und diagnostische Autorität
Dieselbe Auflösung endete mit `SERVFAIL`, doch drei Stellen lieferten drei Erklärungen: „DNSSEC Bogus“, „No Reachable Authority“ und „Network Error“. Alle drei können redlich sein, weil jedes System einen anderen Ausschnitt des Pfades sah. Ein genauer Name beschleunigt die…

Geschichte
Die Frage, die SMTP nicht mehr beantwortete: Wie VRFY Mailannahme und Verzeichnisauskunft trennte
1982 konnte ein entfernter Rechner einen SMTP-Server mit `VRFY Smith` fragen und Fred Smiths vollständigen Namen samt Postfach erhalten. Das war nützlich, weil es Zustellprobleme sichtbar machte. Aus demselben Grund wurde es gefährlich: Der Transportdienst war nebenbei zu einem…

Berichte
AFRINIC: 2019 kleine Basis, 2026 Repräsentativität
2019 veröffentlichte das Register Stichprobe, Teilgruppen und Warnhinweis. 2026 verspricht es Repräsentativität, bevor das Verfahren öffentlich ist.

Globale Rechenzentrumstrends
Die Kältemittelfrist in der Kühlleistung eines Rechenzentrums
Eine Anlage kann mechanisch gesund sein und trotzdem keine sichere Basis für Wachstum mehr bilden. Die verborgene Grenze liegt im Kältemittel, im Regeltermin und in der Servicekette, die das Gerät rechtmäßig und reparierbar hält.
APRICOT
Weniger Cache-Kopien, ein großer Ausfallbereich: das x86-BNG von APRICOT 2026
Die Architektur tauscht vervielfachten Zustand gegen eine große Ausführungseinheit. Sechzehn kleine Forwarder werden zu einem, das 64.000 Teilnehmer trägt. Der Cache wird effizienter; ob auch der Dienst nach Fehler und Upgrade fortbesteht, ist eine eigene, bislang nicht…

Geschichte
Der Server gab die neue Kennung zurück: Wie UIDPLUS IMAP-Änderungen überprüfbar machte
Links standen drei Quell-UIDs, rechts drei neue Ziel-UIDs. Nicht ihre Werte, sondern ihre Position verband sie: der erste Eintrag mit dem ersten, der zweite mit dem zweiten. Eine einzige fehlende oder zusätzliche Zahl hätte die ganze Aussage unbrauchbar gemacht. UIDPLUS machte…
Fallakte
Das Token kannte die Adresse, nicht den Akteur: DNS Cookies und die Grenze schwacher Authentisierung
Ein gültiger Server Cookie belegt eine nützliche, bewusst kleine Tatsache: Jemand, der an dieser Quelladresse empfangen konnte, bekam zuvor einen an diesen Client Cookie gebundenen Serverwert. Zur Identität, Absicht oder Berechtigung dieses Jemand sagt er nichts.

Fallakte
Ein IANA-Codepunkt ist keine Betriebsgenehmigung
Protokollregister halten eine knappe, aber unverzichtbare Wahrheit fest: Ein bestimmter Wert steht für eine bestimmte dokumentierte Bedeutung. Daraus entsteht Interoperabilität zwischen Systemen, deren Hersteller einander nie begegnet sind. Aus derselben Zeile entsteht jedoch…

Geschichte
Der Befehl, der die Verbindung abgab: Warum SMTP TURN durch ETRN ersetzte
Ein Mailhost rief seinen Provider an und bat die Leitung, sich umzudrehen. Der Server konnte wartende Nachrichten über dieselbe Verbindung zurücksenden. Die Sparsamkeit verbarg eine Machtübertragung: Der Anrufer hatte einen Hostnamen genannt, aber sein Recht auf dessen Mail nicht…
Globale Cloud-Dienste-Trends
Encrypted ClientHello wird zum Konfigurationsvertrag zwischen DNS und Edge
Im DNS steht bereits der neue öffentliche ECH-Schlüssel. Fünf Edge-Gruppen haben den passenden privaten Schlüssel geladen, die sechste noch nicht. Der Browser landet dort, erhält eine Retry-Konfiguration und versucht es erneut. Jedes Teilsystem war gesund. Die Verbindung weist…

Geschichte
Die Frist, die kein Relay zurücksetzen durfte: Wie SMTP DELIVERBY Restzeit weitergab
Ein Server konnte DELIVERBY unterstützen und trotzdem eine zu kurze Frist ablehnen. Gerade diese veröffentlichte Untergrenze machte aus Dringlichkeit eine belastbare Annahmebedingung statt eines leeren Versprechens.

Geschichte
Eine Kennung, die am Postfachrand endete: Wie POP3 UIDL Erinnerung ohne globale Identität ermöglichte
Dieselbe Zeichenfolge kann in zwei POP3-Postfächern vorkommen, ohne dieselbe Nachricht zu bezeichnen. UIDL war gerade deshalb brauchbar, weil seine Autorität klein blieb: Ein Server hielt die Kennung für eine Nachricht in einem bestimmten Maildrop über Sitzungen hinweg stabil.…
Geschichte
Der Fehlercode, der den Sperrenden zur Identifikation aufforderte
HTTP 451 machte Rechtssperre und Vollstrecker sichtbar. Offenlegung erzwingen, die Anordnung prüfen oder Sperren unter HTTP erkennen konnte er nicht.
Globale institutionelle Trends
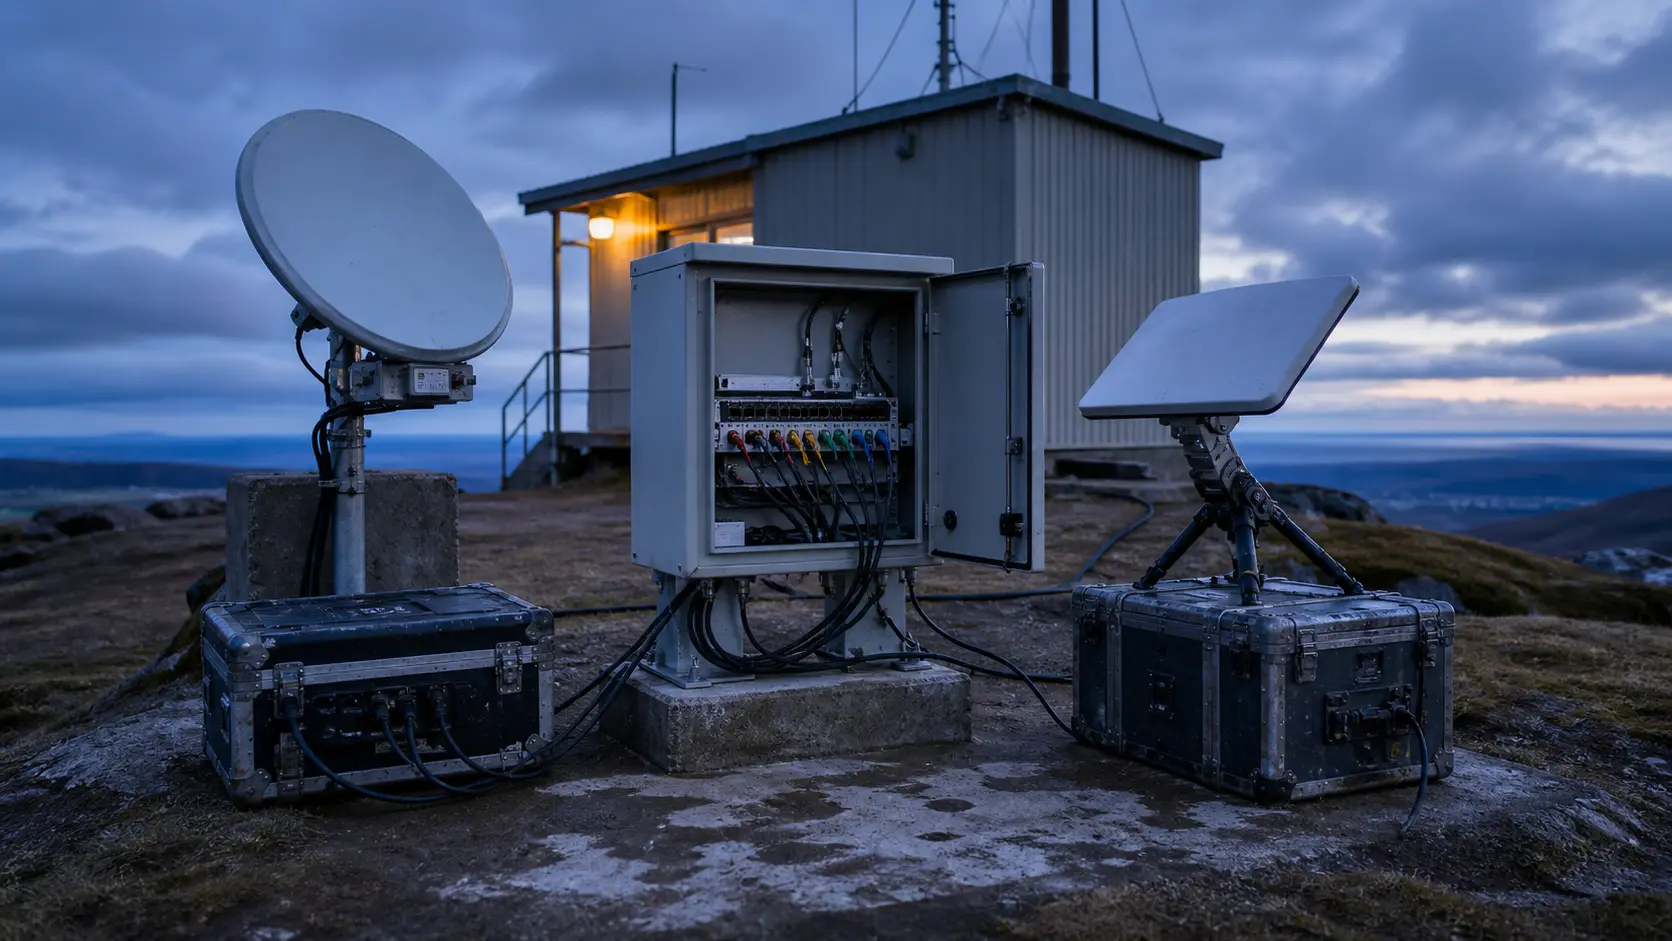
Öffentliche Satellitenterminals sind erst Infrastruktur, wenn der Käufer aussteigen kann
Die Antenne bleibt auf dem Dach, auch wenn Vertrag, Konto oder Betreiber wechseln. Kann die öffentliche Stelle den Standort dann nicht rechtmäßig und in bekannter Zeit wieder verbinden, besitzt sie Hardware, aber keine belastbare Konnektivität.

Geschichte
Die Warnung am falschen Server: Wie Path MTU Discovery Beweis und Korrektur trennte
2015 erreichte eine ICMP-Packet-Too-Big-Meldung das richtige Cloudflare-Rechenzentrum und dennoch nicht die richtige Verbindung. ECMP hielt den TCP-Fluss auf einem Backend, verteilte ICMP aber nach einem anderen Hash. Der Server mit der Warnung besaß keinen passenden Zustand; der…

ICANN
§1610(g)(3) schützte Dritte, nicht die Selbstbeschreibung ICANNs
Die Gläubiger besaßen vollstreckbare Terrorismusurteile. Doch die Nutzer, Registrare und Netzbetreiber innerhalb von `.ir`, `.sy` und `.kp` hafteten dafür nicht. An dieser Kostengrenze scheiterte der Versuch, eine laufende Länderkennung wie einen übergabefähigen…
Globale Trends bei regionalen ISPs
IPv6-Erweiterungsheader werden zur Kompatibilitätsabgabe des Pfades
„IPv6-fähig“ ist eine Produkteigenschaft ohne Tiefenangabe. Sie sagt nicht, wie viele Header ein Parser verfolgt, wann ein Paket den schnellen Pfad verlässt oder ob ein verworfenes Paket eine brauchbare Fehlermeldung erzeugt. Erst der nächste Header macht aus dem Häkchen eine…

Fallakte
Der öffentliche Pfad war sauberer. Seine Geschichte war umgeschrieben: Private ASNs und die Befugnis, einen BGP-Hop zu löschen
Die Analyse-Zusammenfassung zu Der öffentliche Pfad war sauberer. Seine Geschichte war umgeschrieben: Private ASNs und die Befugnis, einen BGP-Hop zu löschen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

Geschichte
Die letzte unkomprimierte Zeile: Wie IMAP jedes folgende Byte neu deutete
Die Antwort des Servers sah alltäglich aus: ein Tag, `OK`, ein kurzer Satz und CRLF. Doch sie war die letzte Zeile, die nach den alten Regeln lesbar blieb. Nach einem erfolgreichen COMPRESS gehörte das nächste Serverbyte nicht mehr unmittelbar zur sichtbaren IMAP-Sprache, sondern…