
Primäre Domain
Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.
IETF
Default Reject macht fehlende EBGP-Policy von stiller Befugnis zum sichtbaren Fehler
Eine externe BGP-Sitzung kann aufgebaut sein, obwohl die Befugnis zum Empfang oder zur Ankündigung von Routen ungeklärt bleibt. RFC 8212 schließt diese Lücke: Ohne Import-Policy werden keine Routen angenommen, ohne Export-Policy keine angekündigt. Entscheidend ist nicht nur, ob…

Geschichte
Die Kette, die einen öffentlichen Schlüssel glaubwürdig machte: PEM-Zertifikatsverwaltung
Ein öffentlicher Schlüssel weist seinen Besitzer nicht aus eigener Kraft aus. RFC 1422 ordnete die Zuordnung von Namen und Schlüsseln deshalb in ein System aus Zertifikaten, Zertifizierungsstellen, Validierungspfaden und Sperrinformationen ein.

IETF
Erweitertes uRPF lässt plausible Quellpfade zu, ohne jeder Route zu vertrauen
Ein legitimes Paket eines mehrfach angebundenen Kunden kann über einen Link eintreffen, den der Router für den Rückweg nicht wählen würde. Striktes uRPF kann es verwerfen; loses uRPF kann jede geroutete Quelle zulassen. RFC 8704 setzt eine engere Mitte: eine…
IETF
Das Präfix kam vor der Abfrage: Wie RFC 9872 die NAT64-Erkennung verändert
Ein Host in einem reinen IPv6-Netz benötigt das IPv6-Präfix, mit dem Ziele für IPv4-Dienste synthetisiert werden. RFC 9872 macht daraus ein Signal des Zugangsnetzes: PREF64 zuerst aus Router Advertisements, DNS nur als Rückfall.

Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Ein gelagertes Satellitentelefon ist erst nach Prüfung von Dienst, Aufbau und Anrufweg ein lokaler Ausfallkanal
Ein Satellitentelefon kann die Kommunikation diversifizieren, wenn terrestrische Netze ausfallen. Ein Eintrag im Inventar beweist jedoch nicht, dass der Bereitschaftsdienst es einschalten, die Antenne aufbauen, Dienst erhalten und den vorgesehenen Anruf abschließen kann.
Geschichte
Der Zeiger, der nie außerhalb des Datenstroms lag: TCP-Urgent-Daten
TCP-Urgent-Daten sind eine kleine Steuerungsfläche mit langer Geschichte. Das URG-Flag macht einen 16-Bit-Urgent-Zeiger wirksam, doch RFC 793 beschrieb dessen Grenzpunkt auf zwei widersprüchliche Arten. Die Unklarheit wanderte aus der Spezifikation in Implementierungen und…

IETF
ZONEMD lässt den Secondary die Zone nach Abschluss der Übertragung prüfen
Eine abgeschlossene Zonenübertragung beweist, dass der Lieferprozess beendet wurde. Sie beweist für sich allein nicht, dass der Empfänger genau jene vollständige Zone zusammengesetzt hat, die der Herausgeber veröffentlichen wollte. ZONEMD ergänzt einen Digest über die gesamte…
IETF
Die Bitmap sagt, dass eine UDP-Option erschien – nicht, was sie tat: RFC 9870
RFC 9870 gibt IPFIX-Exportern ein kompaktes Format für die in einem Flow beobachteten UDP-Optionsarten. Die Aussage bleibt bewusst eng: Sie belegt beobachtete Präsenz, nicht Paketfolge, Verarbeitung am Empfänger oder Anwendungserfolg.
IETF
DNS-Fallback auf TCP ist ein Kapazitätspfad, keine Ausnahme
Ein Resolver kann jede kleine UDP-Prüfung bestehen und an der ersten wichtigen Antwort scheitern. Wird eine Antwort gekürzt, hängt der korrekte Abschluss von TCP ab; Listener-Kapazität, Verbindungszustand und Richtlinien auf dem Pfad werden damit Teil der DNS-Verfügbarkeit.

Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Eine SIM mit privilegiertem Zugang ist erst nach geprüfter Aktivierung und Nutzung ein lokaler Notfall-Kommunikationsplan
MTPAS kann die Chance berechtigter Einsatzkräfte erhöhen, ein überlastetes Mobilfunknetz zu erreichen. Eine Spezial-SIM im Inventar beweist aber weder den richtigen Nutzer noch einen verstandenen Aktivierungsweg oder einen Ersatzkanal.

Berichte
Ein fehlgeschlagenes RIPE-Update kann Daten ändern
Eine gemeinsam versandte Aktualisierung ist noch keine Alles-oder-nichts-Transaktion. Wer nach einem Fehler erneut ansetzt, muss wissen, welche Objekte bereits geändert wurden — und bei welchen das Ergebnis noch offen ist.
IETF
Ein negativer Vertrauensanker lässt den Resolver DNSSEC aussetzen, ohne die Zone zu ändern
Wenn eine signierte Zone fehlerhaft ist, kann ein validierender Resolver den Ausfall bestehen lassen oder eine eng begrenzte lokale Ausnahme öffnen. Ein negativer Vertrauensanker stellt die Erreichbarkeit wieder her, ohne die Zone zu reparieren. Dafür erhält der…

IETF
Mukul Srivastava und die BMP-Messgröße, die eine RIB zählte, aber keine Route sah
Eine Zahl kann stimmen und trotzdem eine viel zu kleine Aussage für einen Betriebsbericht sein. RFC 9972 lässt BMP zählen, wie viele Routen sich jetzt in einer ausdrücklich benannten RIB-Sicht befinden. Daraus wird weder die Akte einer Route noch die Begründung einer Policy noch…

IETF
BGP-Rollen machen aus einer Peering-Beziehung eine Grenze gegen Route Leaks
Noch bevor zwei Netze eine einzige Route austauschen, können beide erklären, welche Art von Nachbar sie im Gegenüber sehen. RFC 9234 macht aus dieser beidseitigen Aussage eine Kontrolle: Unvereinbare Rollen können die Sitzung verhindern, und das Attribut Only to Customer kann…
IETF
Ein DNS-Cookie liefert Rückweg-Evidenz, nicht die Identität eines Clients
Ein gültiges DNS Server Cookie kann zeigen, dass ein Anfrager an einer Quelladresse einen Wert aus einem früheren Austausch zurückbringt. Das ist nützliche Evidenz gegen Fälschung außerhalb des Pfads. Es ist kein Login, keine dauerhafte Gerätekennung und keine Erlaubnis, einen…
Globale Cloud-Dienste
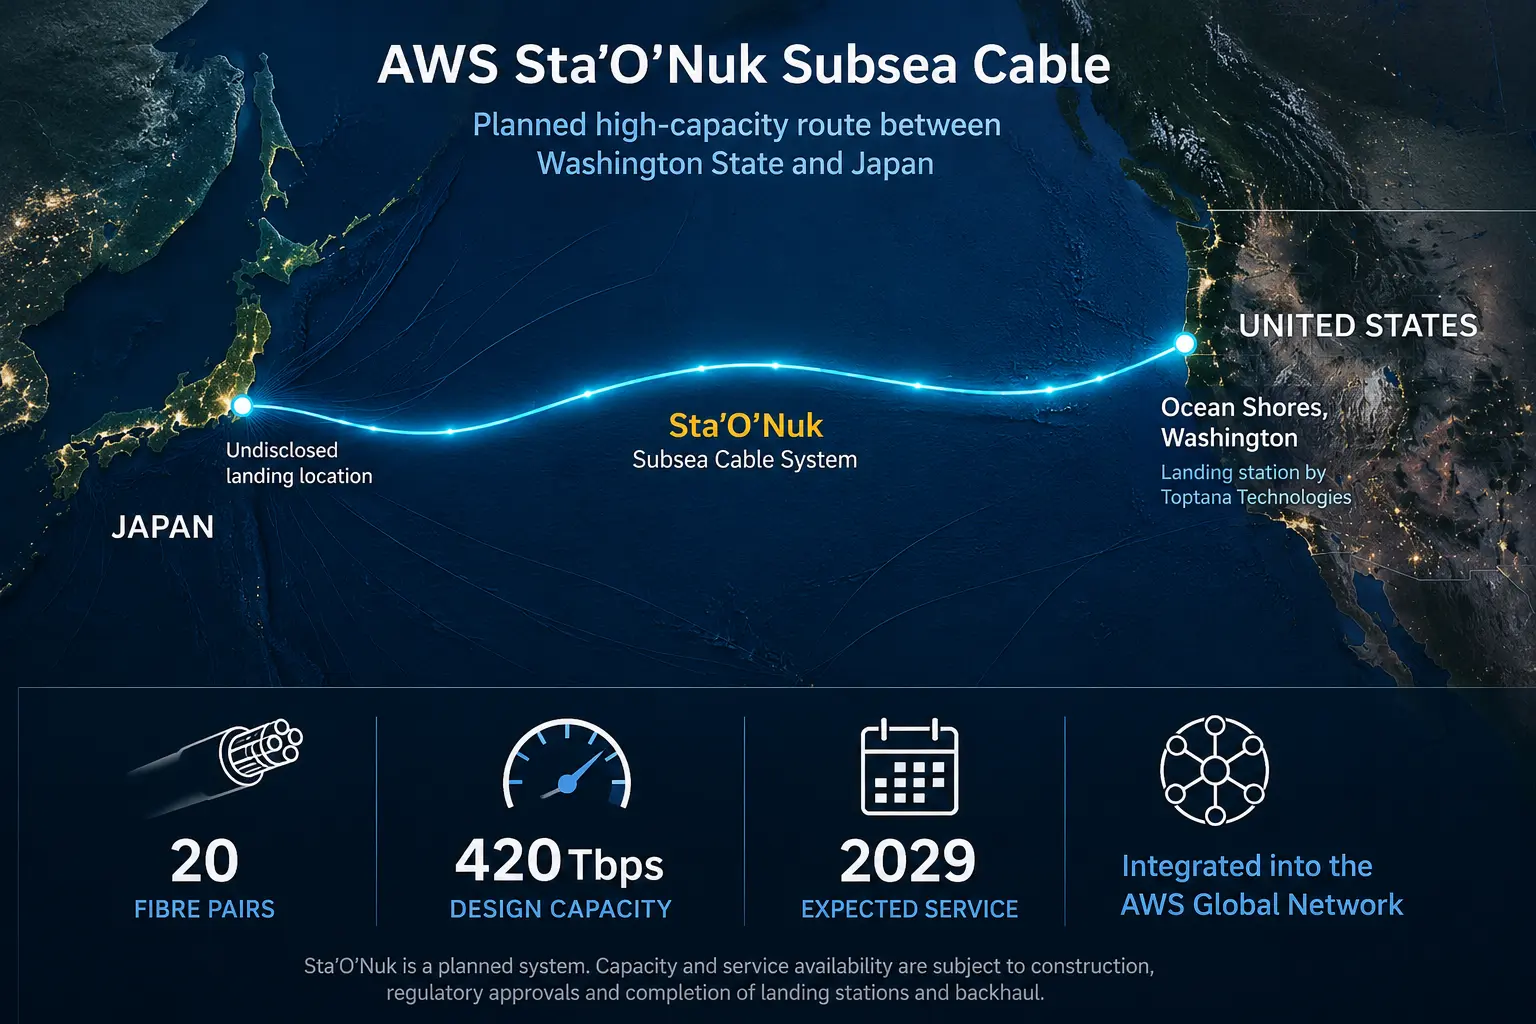
AWS plant 420-Tbit/s-Unterseekabel zwischen USA und Japan
AWS entwickelt Sta’O’Nuk, ein Unterseekabel mit 20 Faserpaaren zwischen dem US-Bundesstaat Washington und Japan, das 2029 in Betrieb gehen soll.

Globale Trends der nationalen Telekommunikation
SES und De Boer Marine bauen FlexMaritime-Partnerschaft aus
SES liefert FlexMaritime-Konnektivität, während De Boer Marine im Rahmen einer mehrjährigen Vereinbarung die Installation und Verwaltung an Bord für Schifffahrtskunden übernimmt.

Institutionelle Trends in Asien-Pazifik
Japans Neutralatom-Quantencomputer Shunkai nimmt Betrieb auf
Japans Shunkai-System läuft zunächst mit rund 50 Qubits. Die Forschenden arbeiten nun an Stabilität, externem Zugang und dem Betrieb in größerem Maßstab.

Institutionelle Trends in Europa und dem Nahen Osten
North Media kauft BEAM-Plattform zur Netzregelung für 9 Mio. DKK
North Media hat BEAM übernommen, eine Softwareplattform zur Bündelung dezentraler Energieanlagen für den dänischen Markt zur Netzregelung.

Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Neo Space Group und Arabsat schließen Satelliten-MoU
Neo Space Group und Arabsat prüfen eine Zusammenarbeit bei Satellitenkommunikation, Geodatendiensten und weiteren Raumfahrttechnologien in der Golfregion und im Nahen Osten.