
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Fallakte
Der TLS-Wert war dem Prüfer unbekannt. Genau deshalb durfte er ihn nicht sperren: RFC 9761
Ein abweichender TLS-Parameter kann Schadsoftware anzeigen. Er kann ebenso belegen, dass das Sicherheitsgerät älter ist als das überwachte Endgerät. RFC 9761 macht aus diesem Unterschied eine belastbare Entscheidungsgrenze.
Fallakte
Eine CODEOWNERS-Datei ist kein Prüfungsnachweis
Eine `CODEOWNERS`-Datei kann GitHub sagen, an wen bei einer Pfadänderung eine Review-Anfrage gehen soll. Das ist eine nützliche Routing-Regel. Sie ist aber kein Ereignisprotokoll: Sie beweist weder, welche Regel für einen konkreten Pull Request aufgelöst wurde, noch die damalige…
Trends bei Cloud-Diensten in Europa und dem Nahen Osten
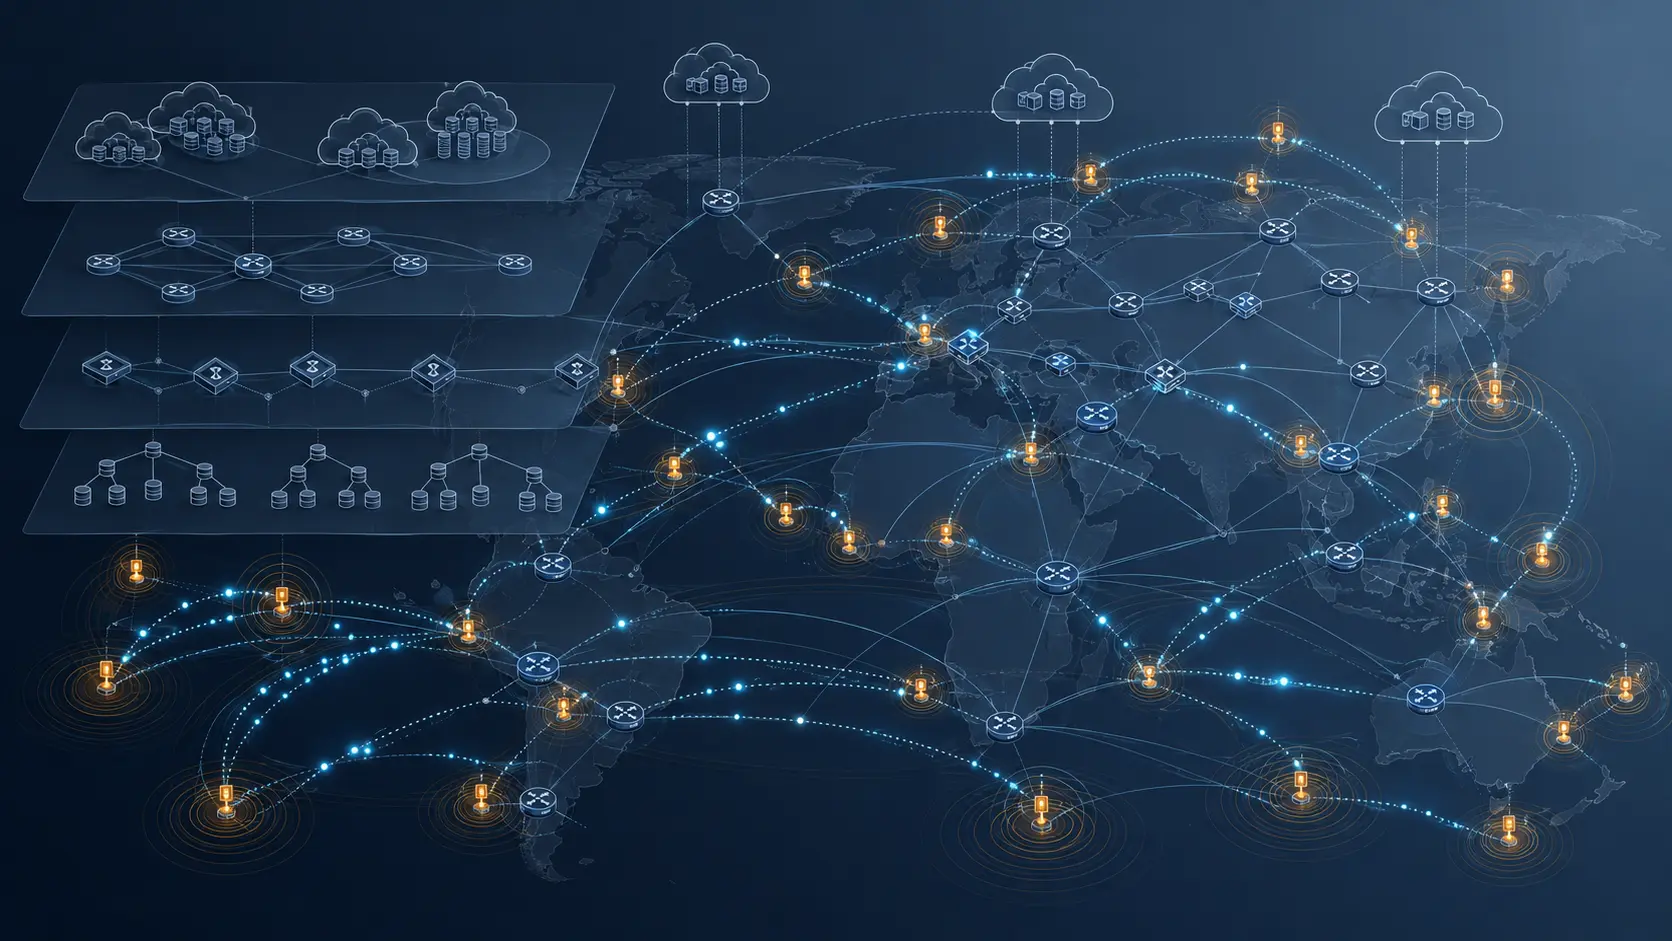
Genesis Cloud: Routing, Peering und DNS als getrennte Kontrollebenen
Eine evidenzbasierte Einordnung zeigt, warum deklarierte Netzwerkbeziehungen nicht automatisch globale Erreichbarkeit beweisen.

Fallakte
Die Signaturkette bestand. Der Befund galt trotzdem nur im eigenen Haus
Ein neuer Entwurf macht aus der DKIM2-Prüfung einen kompakten `Authentication-Results`-Eintrag. Seine wichtigste Aussage ist die Begrenzung dieses Eintrags: Er ist unsigniert, an die eigene Verwaltungsdomäne gebunden und kein Nachweis für den nächsten SMTP-Empfänger.

Fallakte
Das P-Bit setzte die Präferenz. Den Lease erteilte jemand anderes: RFC 9762
Ein IPv6 Router Advertisement kann einen geeigneten Host dazu bewegen, Prefix Delegation vor einer weiteren Adresse aus dem gemeinsamen Präfix zu versuchen. Das Bit ordnet eine Entscheidung, bevor ihre Rücknahme teuer wird. Es erteilt keinen Lease, installiert keine Relay-Route…

Geschichte
Die Leitung schwieg. Die Route blieb erreichbar: RFC 1581
Eine geschlossene Wählverbindung war noch kein verlorener Nachbar. RFC 1581 und RFC 1582 wollten im Februar 1994 verhindern, dass periodische RIP-Meldungen X.25- und ISDN-Verbindungen künstlich offen hielten. Sie machten Ruhe zum Normalbetrieb und bewahrten den zuletzt…

Fallakte
Ein SPDX-Lizenzausdruck ist kein Compliance-Urteil
Ein SPDX-Ausdruck macht Lizenzinformation über Lieferketten hinweg lesbar. Gerade weil er kurz und standardisiert ist, wird ihm leicht mehr zugeschrieben als die Quelle belegt. Ein syntaktisch gültiger Ausdruck ist weder eine Rechtsauslegung noch ein Nachweis der Compliance, eine…

Geschichte
Erst verbreitet, dann HTTP-Standard: Content-Disposition seit RFC 1806
Content-Disposition wurde im Web häufig benutzt, bevor es dort überhaupt standardisiert war. Diese zeitliche Lücke ist kein Randdetail: Sie zeigt, wie ein aus MIME stammender Hinweis zu einer langlebigen Schnittstelle wurde. Beständig blieb nicht jede Syntax, sondern die…

Fallakte
Eine Rust-Markenerlaubnis ist keine Entscheidung des Rust-Projekts
Die Erlaubnis, den Namen oder das Logo Rust zu verwenden, kann eine begrenzte Aussage über öffentliche Identität ordnen. Sie macht ihren Inhaber nicht zum Mitglied des Rust-Projekts, belegt kein Code-Review, erklärt kein Repository zum offiziellen Release und beweist weder…

Geschichte
Die Schule hatte einen Anschluss. Ihre Regeln waren noch nicht geschrieben: RFC 1578
Ein Anschluss ist ein Hardwarezustand; Betrieb ist ein Organisationszustand. RFC 1578 machte diese Trennung 1994 für Schulen sichtbar. Eine Einwahl, ein SLIP- oder PPP-Host, ein geroutetes Schul-LAN und ein Store-and-Forward-System ermöglichten Unterschiedliches. Keine dieser…

Fallakte
Das große BFD-Paket kam an. Der ganze Pfad war damit nicht bewiesen: RFC 9764
Ein Up-Zustand wirkt endgültig, obwohl er nur das Ergebnis bestimmter Kontrollpakete zusammenfasst. RFC 9764 erweitert diese Pakete auf eine konfigurierte Größe. Damit wird BFD aussagekräftiger – aber nicht allwissend über Gegenrichtung, ECMP-Mitglieder, Peer-Kompatibilität oder…

Fallakte
Die Kennung wählte eine Queue. Der Pfad quittierte nichts
Das Änderungsbit sagt, die Option werde unterwegs nicht verändert. Es liefert jedoch keinen kryptografischen Beweis dafür, dass diese Aussage eingehalten wurde.

Geschichte
Die Hierarchie blieb nützlich. Ihre Amtsbezeichnungen verschwanden
Ein früher IPv6-Entwurf gab Registry, Provider und Teilnehmer eigene Felder. Die nächste Fassung entfernte bereits die Registry-Bits; fünf Jahre später wurde auch die TLA/NLA-Nachfolge historisch. Das war keine Absage an Aggregation, sondern eine Korrektur der Frage, welche…
Geschichte
Eine saubere Option blieb selten. Drei Telnet-Optionen wurden Praxis: RFC 1576
Auf dem Papier gab es einen klaren Schalter für den 3270-Modus. In der laufenden Welt setzte sich eine unordentlichere Kombination durch: Terminal-Type, Binary und End of Record. Sie konnte einen Bildschirm betreiben, ohne die logische Einheit hinter dem Gateway zu benennen oder…
Fallakte
Die Zertifikate waren verknüpft. Entschieden hat weiter der Prüfer: RFC 9763
Ein exakter Hash kann eine Zertifikatsbeziehung beweisen und trotzdem keine Verbindung freigeben. RFC 9763 trennt die Aussage der Zertifizierungsstelle bei der Ausstellung von den aktuellen Schlüsselnachweisen, Vertrauensankern und Entscheidungen des prüfenden Endpunkts.
Geschichte
Der manuelle Umweg funktionierte. Als Betriebsmodell taugte er nicht: Net 39
Explizite Routen und Absprachen zwischen Providern konnten Teilnehmer des Net-39-Experiments erreichbar machen. Genau darin lag jedoch keine fertige Architektur. Sobald mehrere Ausgänge, wechselnde Nachbarn und alte classful Protokolle zusammentrafen, wurde die Ausnahme zum…

Fallakte
Der Cache durfte bleiben. Die alte Antwort nicht
Eine Spezifikation kann den unsichtbaren Speicher eines Clients kaum prüfen. Sie kann aber festlegen, welche Aussage nach einem neuen Verzeichnisdurchlauf unzulässig ist. Genau diesen Wechsel vollzieht Revision 11 eines NFSv4-Entwurfs — und macht aus einem Cache-Etikett einen…

Fallakte
Der Autorisierungsserver meldete „aktiv“. Entscheiden musste weiterhin der Ressourcenserver
Ein positives Prüfbit ist noch kein ausgeführter Zugriff. RFC 9767 bindet `active: true` an die konkrete Frage eines Ressourcenservers: dieses Token, dieser Nachweis, dieser Empfänger und gegebenenfalls diese Mindestberechtigung. Was mit der Anfrage geschieht, entscheidet erst…

Fallakte
Ein Abonnement, viele Publisher: Der Parent verantwortet die Aufteilung
Ein störungsfreies Abonnement kann unvollständige Telemetrie liefern. Hinter derselben Quelladresse und derselben Subscription ID dürfen mehrere Prozesse unabhängig publizieren. Revision 21 des NETCONF-Entwurfs für verteilte Benachrichtigungen korrigiert deshalb eine…

Geschichte
Was nicht in die Antwort passte, verschwand: die Beweisgrenze von RFC 1788
RFC 1788 verlangte, alle bekannten Namen eines Rechners zurückzugeben. Passte ein Name jedoch nicht mehr in die MTU der Antwort, wurde er weggelassen. Schon im Paketformat lag damit eine Warnung: Eine regelkonforme Antwort kann präzise sein, ohne vollständig zu sein.