
Inhaltstyp
Research Article
Innerhalb der Inhaltstyp-Facette bündelt die Research Article-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
Globale Cloud-Dienste
Akamais Netzwerkangriff von 2004 machte verteiltes Edge-Failover zur Rechenschaftsfrage
Akamais knappe Offenlegung eines Denial-of-Service-Vorfalls vom 15. Juni 2004 enthält nur wenige technische Einzelheiten, aber eine folgenreiche Zahl: Ungefähr vier Prozent der Kunden hätten eine kurze Verzögerung bei der Diensterbringung erlebt. Für ein verteiltes Edge-Netz wird…
Globale Cloud-Dienste
Der Mirai-Angriff auf OVH 2016 machte DDoS-Scrubbing-Kapazität zum Prüfstein der Rechenschaft
OVHclouds Meldung über mehr als ein Terabit Angriffsverkehr pro Sekunde verwandelte eine spektakuläre Zahl in eine konkrete Betriebsfrage: Konnte ein Hosting-Anbieter die Flut messen, die Abwehr kontrolliert aktivieren, legitimen Verkehr weiterleiten und die tatsächliche…
Globale Cloud-Dienste
GitHubs Memcached-Angriff von 2018 machte Anti-Spoofing und den Mitigation-Handoff zur Rechenschaftsprobe
GitHubs Reaktion auf einen DDoS-Angriff mit 1,35 Terabit pro Sekunde zeigte, dass belastbare Netzinfrastruktur nicht allein von Bandbreite abhängt, sondern von früher Erkennung, kontrollierter Routing-Autorität, wirksamer Filterung und überprüfbarer Zustellung legitimen…

Globale nationale Telekommunikation
Rogers’ Mobilfunkausfall von 2021 machte die Rollback-Fähigkeit von Netz-Upgrades zum Rechenschaftstest
Ein vor dem Einsatz getestetes Hersteller-Update trennte Mobilfunkkunden in ganz Kanada vom Netz und zeigte, dass Freigabe, begrenzte Einführung, Abbruchfähigkeit und belastbare Wiederherstellung eigenständige Nachweispflichten sind.
Nationale Telekommunikation in Europa und im Nahen Osten
Virgin Medias AS5089-Ausfall 2023: Routenentzug und Edge-Isolation als Verantwortlichkeitstest
Die Analyse-Zusammenfassung zu Virgin Medias AS5089-Ausfall 2023: Routenentzug und Edge-Isolation als Verantwortlichkeitstest erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Nationale Telekommunikation in Europa und im Nahen Osten
Der Routing-Policy-Fehler von Telia Carrier 2016 machte Tier-1-Transit-Failover zur Verantwortungsprobe
Eine routinemäßige Änderung der Routing-Policy in einem großen Transitnetz führte dazu, dass Datenverkehr zu enthaltenen Präfixen in einem Blackhole endete. Der Vorfall zeigte, dass Verantwortlichkeit im Internet-Backbone nicht allein an sichtbaren BGP-Routen festgemacht werden…

Nordamerika Nationale Telekommunikation
C-Roots veraltete Root-Zone von 2024 machte Publikationsfrische zum Prüfstein für Rechenschaft
C-Root blieb im Mai 2024 für DNS-Anfragen erreichbar, lieferte jedoch über mehrere Tage eine nicht mehr aktuelle Sicht auf die Root-Zone. Der Vorfall zeigt, warum die Verantwortung eines Root-Server-Betreibers nicht mit Verfügbarkeit endet: Entscheidend ist auch, ob die…
Institutionen in Europa und im Nahen Osten
Das gescheiterte .RU-DNSSEC-Rollover von 2024 machte die Prüfung der Zonensignierung zur Rechenschaftsfrage
Ein planmäßiger Wechsel des Zone Signing Key für die Top-Level-Domain .RU führte Ende Januar 2024 zu einer widersprüchlich signierten Zone. Der Vorfall zeigt, warum belastbare Netzinfrastruktur nicht allein von redundanten DNS-Servern abhängt: Entscheidend ist, ob die tatsächlich…
Nationale Telekommunikation in Europa und im Nahen Osten
Das LACP-Leck bei AMS-IX 2023 machte die Isolation des Peering-Fabrics zur Verantwortungsfrage
Wie link-lokale Kontrollframes eine Kundengrenze überschritten, LAG- und BGP-Sitzungen destabilisierten und offenlegten, warum belastbare Rechenschaft technische Invarianten, überprüfbare Konfigurationen und tatsächlich nutzbare Ausweichpfade verlangt.
Globale Cloud-Dienste
Googles BGP-Leck von 2017 machte Transitfilterung zum Test japanischer Erreichbarkeitshaftung
Am 25. August 2017 zeigte ein kurzer BGP-Fehler, dass Erreichbarkeit nicht an Registereinträgen, Absichtserklärungen oder Peering-Etiketten hängt, sondern an tatsächlich ausgeführten Export- und Importregeln, an Präfixlänge, Weiterverbreitung, Messbarkeit und überprüfbarer…
Asien-Pazifik Nationale Telekommunikation
Der KT-Brand von Ahyeon machte Routendiversität zur Rechenschaftsfrage
Ein Brand in einem unterirdischen Kommunikationsabschnitt der KT-Niederlassung Ahyeon war nicht nur ein Feuerereignis. Er zeigte, wie viel Telefonie, Breitband, IPTV, Mobilfunk, Zahlungsverkehr und öffentliche Kommunikation an einem lokalen Austauschpunkt hängen können, wenn…
Nordamerika Nationale Telekommunikation
AT&Ts Fernverkehrsausfall von 1990 machte Signalisierungsänderungen zur Rechenschaftsfrage
Eine kleine 4ESS-Hardwarestörung in New York löste am 15. Januar 1990 keinen nationalen Hardwarekollaps aus. Sie legte eine gemeinsame, zeitkritische Schwäche in der CCS7-Erholungslogik offen und zeigte, warum Redundanz ohne Versionskontrolle, Zustandsbeobachtung und isolierbare…
Institutionen in Europa und im Nahen Osten
DENICs .de-DNSSEC-Störung 2026 machte Parität im Signiersystem zur Verantwortungsfrage
Die Störung vom 5. und 6. Mai 2026 zeigte, dass verteilte DNS-Infrastruktur nur dann Ausfallsicherheit schafft, wenn der gemeinsam ausgelieferte signierte Zustand selbst gültig ist.
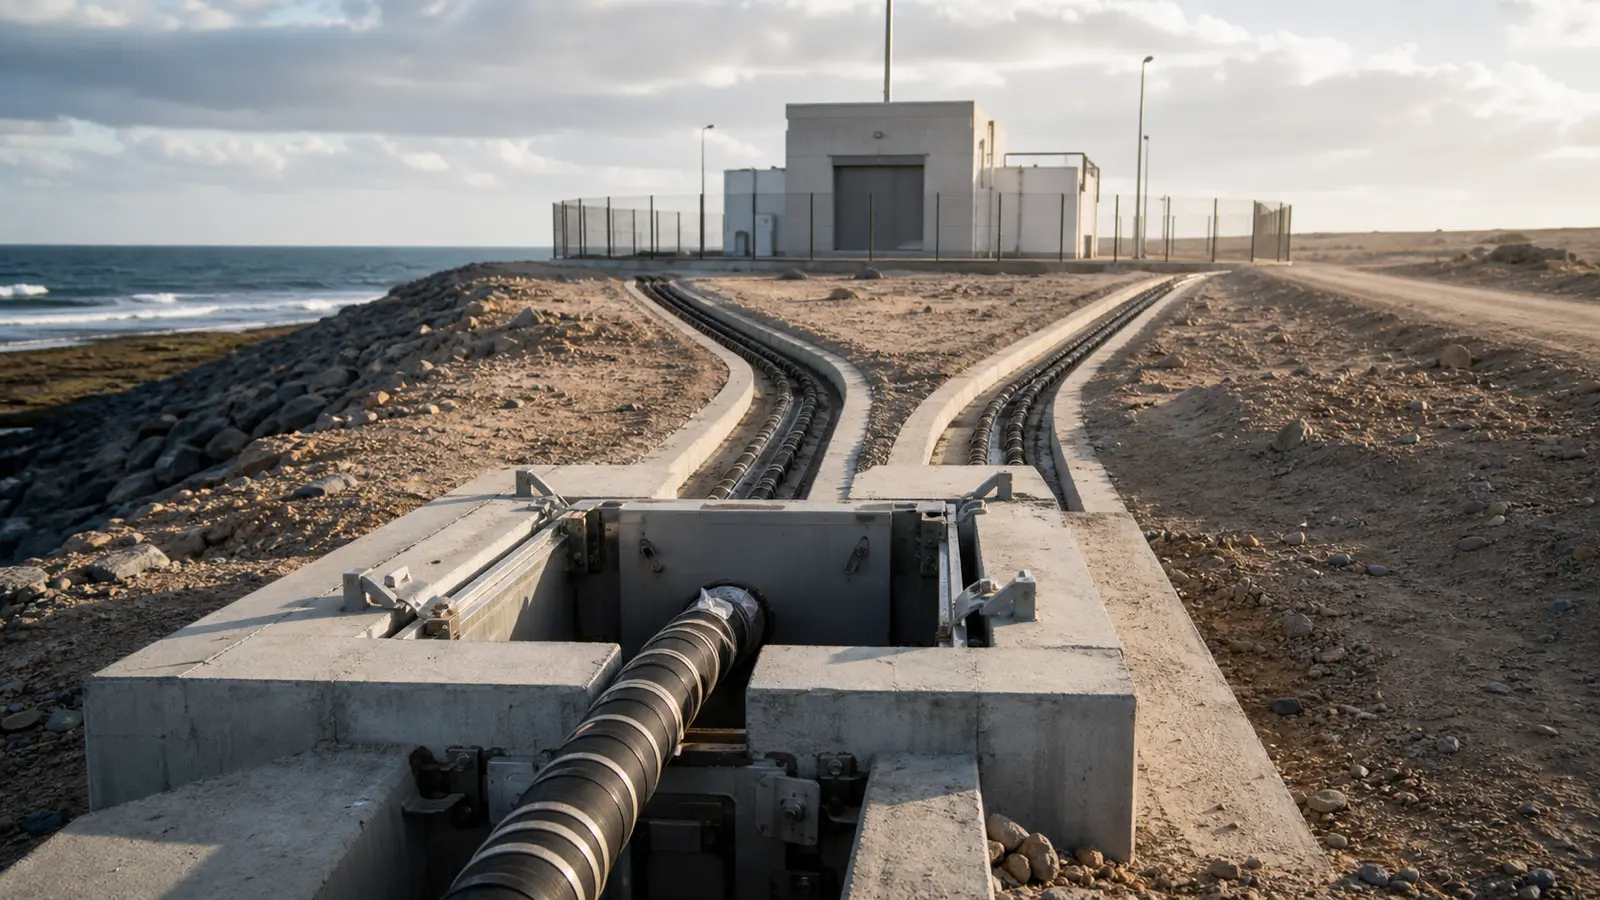
Afrika Institutionell
Mauretaniens ACE-Kabelbruch von 2018 machte Pfaddiversität zur Verantwortungsfrage
Der Ausfall vor Nouakchott war nicht nur ein Kabelereignis. Er prüfte, ob alternative internationale Wege in Mauretanien physisch unabhängig, ausreichend dimensioniert, routbar, getestet und für Bürger, Unternehmen und öffentliche Dienste nachvollziehbar wiederherstellbar waren.
Globale nationale Telekommunikation
China Telecoms Routenleck von 2010 machte Präfixumfang zur Verantwortungsfrage
Ein BGP-Ereignis mit rund 37.000 angekündigten Präfixen war kein belastbarer Beleg für einen festen Anteil am weltweiten Datenverkehr, aber ein harter Test für Exportpolitik, Importfilter, Weitergabegrenzen und überprüfbare Rücknahme.

Asien-Pazifik Institutionell
Matsus doppelter Kabelbruch machte Reservekapazität zur Verantwortungsfrage
Der Ausfall von 2023 war kein Beleg für Absicht, sondern ein belastbarer Test für Netzplanung: zwei benannte Seekabelrouten, begrenzte Mikrowellenreserve, priorisierte Dienste, knappe Reparaturschiffe und die Frage, welche Nachweise Kontinuität tatsächlich beweisen.

Institutionen in Europa und im Nahen Osten
Armenien 2011: Grenzüberschreitende Glasfaser als Zurechenbarkeitstest
Am 28. März 2011 führte ein Glasfaser-Schaden in Georgien zum Verlust des größten Teils der internationalen Internetkapazität Armeniens, obwohl mehrere Wholesale-Anbieter und Reservekanäle vorhanden waren. Der Fall zeigt, dass nicht die sichtbare Erzählung, sondern die…

Institutionen in Europa und im Nahen Osten
Jerseys dreifacher Kabelbruch 2016 machte geografische Trennung zum Rechenschaftstest
Am 28. November 2016 wurden drei der vier internationalen Glasfaser-Seekabel von JT durchtrennt, doch die Kanalinseln verschwanden nicht aus dem Internet. Der Verkehr wurde über die verbleibende Verbindung nach Frankreich umgeleitet, Spezialschiffe wurden mobilisiert, und die…
Globale nationale Telekommunikation
Comcast 2021: Routing-Tabellenlimit als Verantwortlichkeitsprüfung
Zwei Ausfälle im November 2021 bei Comcast zeigen, dass Umleitungen kein Garant für Kontinuität sind, wenn alternative Berechnungen denselben beeinträchtigten Kern erneut treffen. Externe Messdaten verorten den Ausfall im Sunnyvale-Kern und liefern eine nachträgliche Attribution…
Globale nationale Telekommunikation
Rostelecom-Routenleck 2020: Grenzen der RPKI-Validierung
Rostelecoms Routenleck 2020 zeigt, warum eine valide Herkunftsautorisierung allein keine vollständige Kontrolle über Routing-Verbreitung gewährleistet. Verantwortbarkeit ergibt sich aus verteilten Kontrollen: präzise RPKI-Daten, aktuelle Caches, Import-/Export-Policies…