
Zusammenfassung
- Revision 01 von
draft-kuehlewind-audit-architecturevom 7. September 2026 ergänzt eine speichernde Übertragung im normalen Kommunikationsweg: Jeder Agent kann einen eigenen Audit Store betreiben und Aufzeichnungen über dieselbe Verbindung austauschen, die der Interaktion dient. - Der Entwurf bezeichnet dieses Modell als Alternative, nicht als Ersatz für einen externen Store, und erlaubt die Kombination beider Wege. Zugleich hält er fest, dass der Betrieb durch dieselbe Partei mehr Vertrauen in den Agentenbetreiber verlangt.
- Speichern ist nicht die gesamte Prüfung. Der Text unterscheidet Recorder, Auditing Service, Attestierung, Transparenzregistrierung, Auditor und Verifier.
- Das Dokument ist weiterhin ein individueller Internet-Draft. Der Datatracker weist ausdrücklich darauf hin, dass es nicht von der IETF gebilligt wurde und keine formelle Stellung im Standardisierungsprozess hat.
- Daniel Kade schlägt einen Verwahrungstopologie-Beleg vor, der den Betreiber jeder Funktion nennt. Das ist eine redaktionelle Empfehlung und keine Anforderung des Entwurfs.
Die neue Abkürzung trägt ein Vertrauensetikett
Die folgenreichste Ergänzung der Revision 01 umfasst nur einen Absatz. Der neue Abschnitt 3.2 erklärt, dass Aufzeichnungen nicht zwingend in einen separaten, externen Audit Store exportiert werden müssen. Jeder Agent darf einen eigenen Store führen und die Datensätze an den Store seines Gegenübers senden. Dafür kann die vorhandene Transportverbindung genutzt werden; ein zusätzlicher Kanal außerhalb der Interaktion ist nicht nötig.
Die betriebliche Logik ist nachvollziehbar. Ein kurzlebiger Agent verfügt womöglich bereits über eine authentisierte Verbindung zum Gegenüber. Ihre Wiederverwendung spart Integrationen und lässt die Aufzeichnung einem verteilten Arbeitsablauf folgen. Der Entwurf erhebt das Modell nicht zur einzigen Lösung. Er nennt es eine Alternative zum externen Store, erlaubt die Kombination und beschreibt die Gegenleistung offen: Werden Agent und Store von derselben Partei betrieben, muss dieser Partei mehr Vertrauen entgegengebracht werden als einem unabhängigen externen Store.
In Revision 00 vom Mai gab es diesen Abschnitt zur In-Band-Speicherung nicht. Der Nachrichtenanlass ist deshalb eine überprüfbare Textänderung und keine neue Deutung unveränderter Architektur.
„Audit“ bezeichnet mehrere verschiedene Handlungen
In-Band-Speicherung ist nicht grundsätzlich unbrauchbar. Gefährlich wird die Verkürzung, wenn ein Betreiber eine ganze Beweiskette in dem Satz „Der Agent wird auditiert“ zusammenfasst. Revision 01 liefert selbst die Begriffe, die dieser Vereinfachung entgegenstehen.
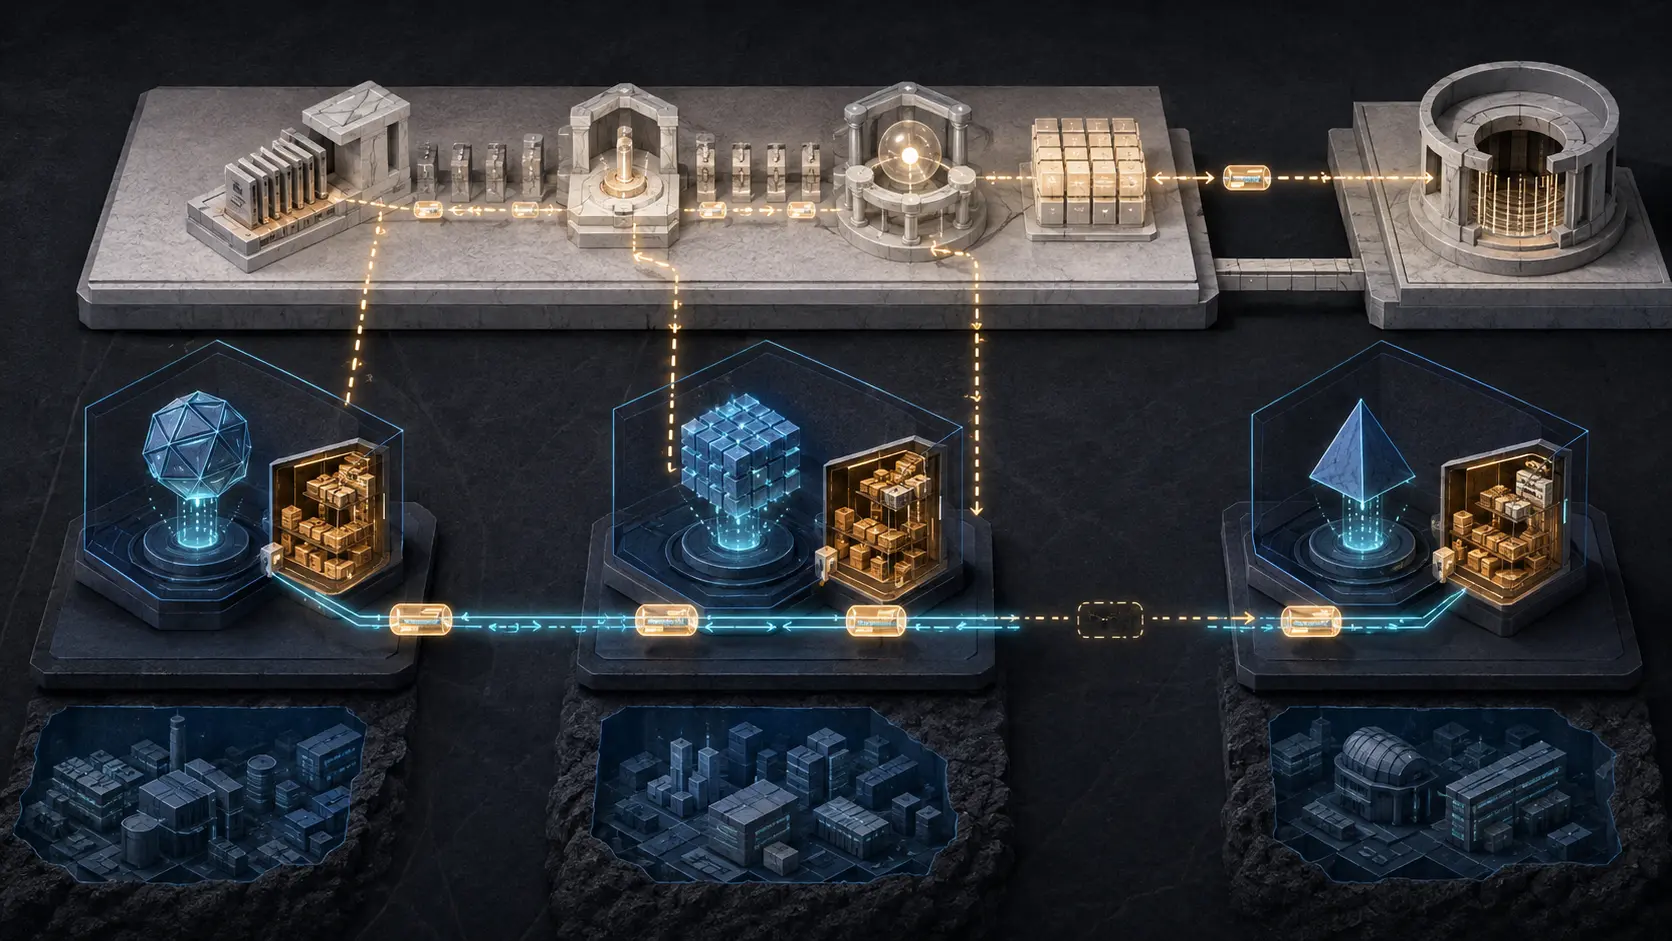
Die Hauptakteure erzeugen Aufzeichnungen aus unterschiedlichen Blickwinkeln. Eine Benutzeroberfläche kann Absicht und Freigaben festhalten. Der Agent kann Signale zu Handlungen, Delegationen und Änderungen des Berechtigungszustands ausgeben. Dienst oder Werkzeug können die Anfrage so dokumentieren, wie sie am Ort der Wirkung eintraf. Der Audit Recorder erfasst oder transformiert diese Signale. Der Audit Store bewahrt Datensätze auf und stellt sie bereit. Der Auditing Service kanonisiert beobachtbare Aufzeichnungen, signiert sie mit einer an seine Identität gebundenen Signatur und reicht sie zur Transparenzregistrierung ein.
Ein Auditor bewertet das Material nach einer Richtlinie; ein Verifier kann einzelne Behauptungen prüfen.
Jede Funktion beantwortet eine andere Frage. Speicherung sagt, wo ein Datensatz später zu finden ist. Eine Signatur bindet eine Aussage an einen Schlüssel. Attestierung kann Aussagen über die erzeugende Umgebung stützen. Ein Transparenzbeleg kann belegen, dass eine Aussage zu einem Zeitpunkt registriert war, und bestimmte inkonsistente Ansichten erkennbar machen. Unabhängigkeit des Auditors betrifft den Träger des Urteils. Kein einzelnes Element beweist, dass jeder Beteiligte alles vollständig und wahrheitsgemäß erfasst hat.
Die Trennung ist besonders wichtig, weil der Entwurf Rollen zusammenfassen lässt. Eine Rolle ist eine Funktion, nicht zwingend eine eigene Firma oder technische Einheit. Der Hostprozess eines Agenten kann auch dessen Recorder betreiben. Das vereinfacht den Einsatz, schafft aber laut Entwurf Gefahren einer Kollusion mit dem Recorder; als Gegenmaßnahmen nennt er einen unabhängigen Recorder oder Nichtabstreitbarkeit durch Transparenzregistrierung. An anderer Stelle sagt Revision 01, dass die Rechenschaftseigenschaften der Architektur einen unabhängigen Auditing Service voraussetzen.
Solange die Begriffe genau bleiben, besteht kein Widerspruch. Ein Store derselben Partei kann Daten transportieren und halten, während ein unabhängiger Dienst sie kanonisiert oder extern festschreibt. Ein Dritter kann den Store hosten, ohne das Prüfungsurteil zu fällen. Umgekehrt kann ein äußerlich ausgelagertes Produkt weiterhin unter Kontrolle derselben Unternehmensgruppe, desselben Administrators oder Schlüsselinhabers stehen. „Extern“ beschreibt den Ort; „unabhängig“ beschreibt Kontrolle und Anreize.
Der Standort des Speichers beweist keine Verwahrung
Zwei Anordnungen verdeutlichen das. In der ersten schreibt der Agent in einen Store im eigenen Prozess. Ein getrennter Dienst registriert aber sofort signierte Festlegungen in einem Transparenzsystem, das der Agentenbetreiber nicht allein umschreiben kann. In der zweiten exportiert der Agent Ereignisse in ein Cloud-Logkonto, das dasselbe Team administriert und vor einer externen Festlegung sowohl an der Quelle als auch am Ziel verändern kann.
Der zweite Store ist geografisch extern. Die erste Anordnung kann dennoch früher eine stärkere historische Bindung schaffen. Das Beispiel beweist für keine Seite Vollständigkeit oder Konformität. Es zeigt nur, dass ein Netzwerkbild und die Zahl der Anbieter keinen Verwahrungsnachweis ersetzen.
RFC 9334 trennt die Aufgaben bei Remote Attestation ähnlich: Der Attester erzeugt Evidence, der Verifier bewertet sie, und die Relying Party wendet ihre eigene Richtlinie an. RFC 9943 unterscheidet ebenfalls signierte Aussagen, Transparenzdienste, Belege und Entscheidungen der vertrauenden Parteien. Ein Komponentenname schafft kein Sicherungsniveau. Rollen, Richtlinien, Schlüssel und Beweispfad bestimmen den Umfang des Vertrauens.
Auch der institutionelle Status darf nicht verschwimmen. Der Datatracker zeigt keinen RFC-Stream, keinen verantwortlichen Area Director und keine Working-Group-Übernahme. Der Warnhinweis zum fehlenden IETF-Endorsement ist ausdrücklich. Die neue Speicheroption ist ein Vorschlag in Arbeit und keine bereits geltende IETF-Regel für Agentensysteme.
Quellen
- Dokumenteintrag im IETF Datatracker
- Architektur zur Agentenprüfung, Revision 01
- Architektur zur Agentenprüfung, Revision 00
- IETF-author-tools-Vergleich der Revisionen 00 und 01
- RFC 9334: RATS Architecture
- RFC 9943: SCITT Architecture
- Heng Lu: Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- Heng Lu: Running Code Primary
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten