
Zusammenfassung
- DHCPv6-PD überträgt einem anfragenden Router die Verantwortung für ein Präfix, beschreibt aber nicht dessen nachgelagerte Topologie.
- Der anfragende Router muss das Lease in stabile Teilpräfixe und konsistente Lebensdauern umsetzen; der CE muss jedes Lease mit der richtigen Next-Hop-Route abgleichen.
- Ein Delegations-zu-Route-Nachweis verbindet den Protokollzustand mit bidirektionaler Paketbeobachtung.
Das Lease ist grün, das LAN bleibt dunkel
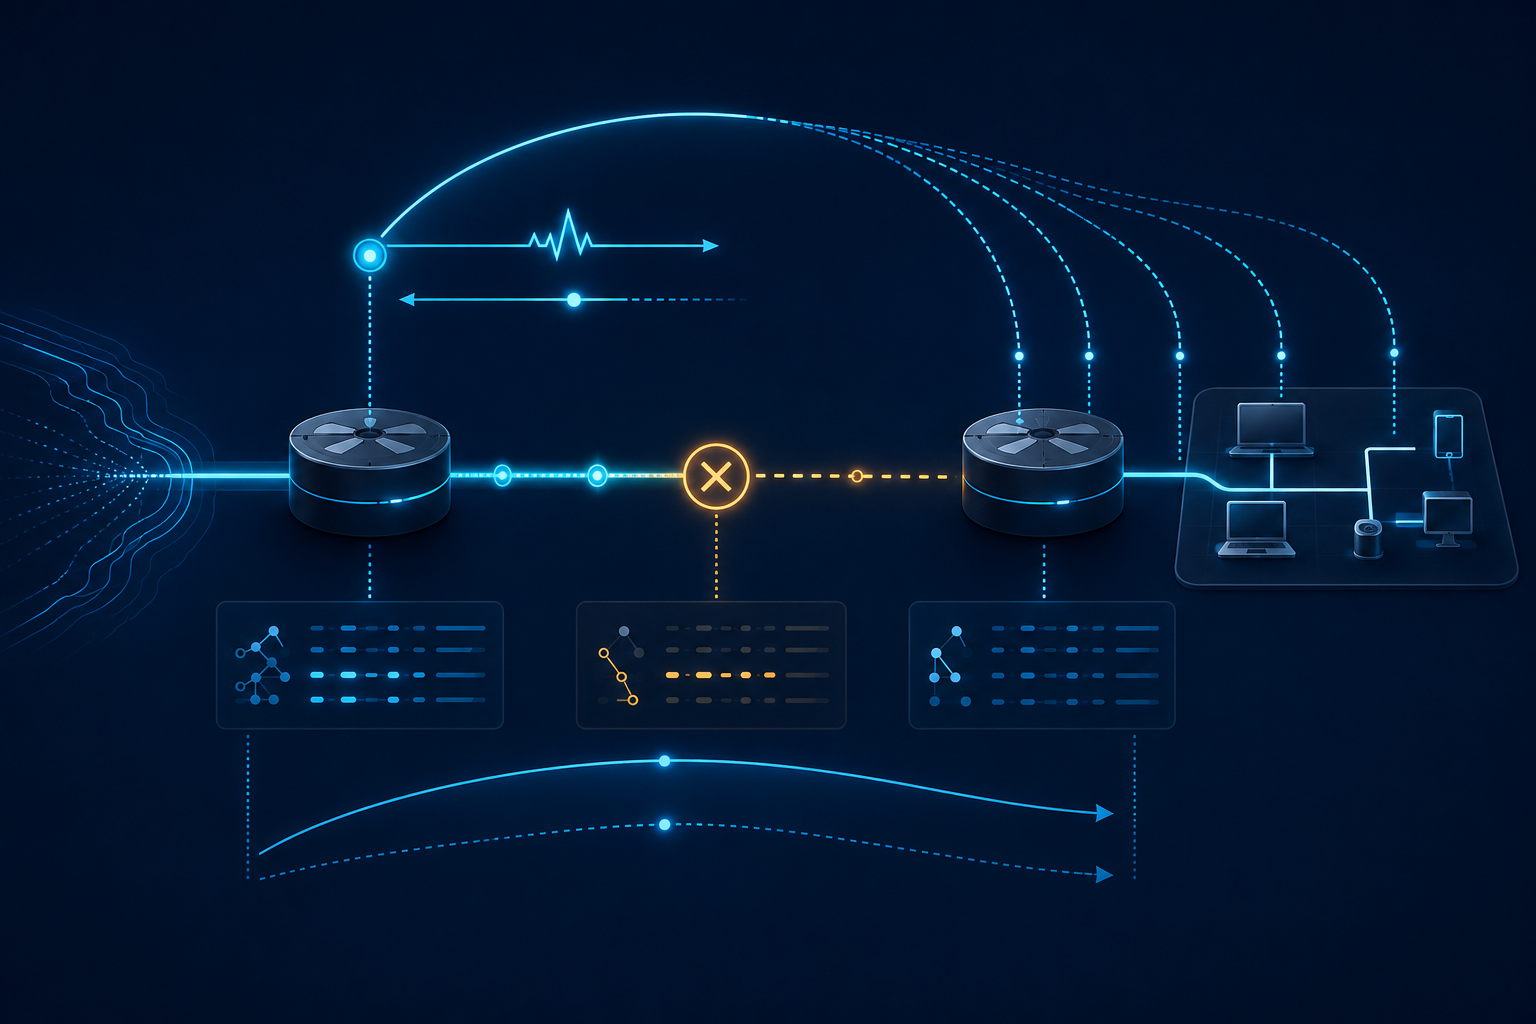
Angenommen, die Support-Konsole meldet einen erfolgreichen IA_PD-Austausch. Der nachgelagerte Router hat ein Präfix erhalten, Preferred und Valid Lifetime laufen normal ab und kein DHCPv6-Fehler ist sichtbar. Trotzdem enden Pakete zu einem Server dahinter am Customer-Edge-Router. Der CE hat die Route zum delegierten Präfix nie über den nachgelagerten Router installiert oder zu früh entfernt.
Beide Anzeigen können korrekt sein. DHCPv6 kann eine gültige Delegation melden, während der Weiterleitungspfad unvollständig ist. Der Fehler liegt darin, den Lease-Erfolg zugleich als Beleg für Pool-Reservierung, Link-Zuweisung, Advertisement, Weiterleitungsprogrammierung und Erreichbarkeit zu behandeln.
RFC 8415 zieht die Grenze deutlich. Präfixdelegation ist für Situationen gedacht, in denen der delegierende Router die Topologie hinter dem anfragenden Router nicht kennt. Der Server wählt ein Präfix und liefert es aus; der Client trägt anschließend die Verantwortung. Er kann es unterteilen, Netze Schnittstellen zuweisen und sie ankündigen. Das sind nachgelagerte Handlungen, keine Eigenschaften des IA_PD-Erfolgs.
Eine zeitlich begrenzte Verantwortungsübergabe
Die betriebliche Einheit lautet nicht „Präfix vorhanden“, sondern Client-Identität, IAID, Präfix und Länge, Server, T1, T2, Preferred Lifetime, Valid Lifetime und Beobachtungszeit. Ein Renew kann die Zeiten verlängern. RFC 8415 erlaubt dem Server aber auch, die Präfixliste zu ändern oder ein ungeeignetes Präfix mit Lebensdauer null zurückzugeben. Deshalb zählt der genaue Antwortinhalt.
Die Lebensdauern bilden eine Hierarchie. Abgeleitete Adressen und Teilpräfixe dürfen nicht länger angekündigt werden, als die Restlaufzeit des übergeordneten Präfixes zulässt. Andernfalls hält das LAN Adressen noch für nutzbar, nachdem die vorgelagerte Berechtigung abgelaufen ist. Für Nutzer wirkt das wie ein Routingfehler; tatsächlich wurde eine Zeitgrenze verletzt.
RFC 9818 ergänzt Anforderungen für CE-Router, die auf LAN-Schnittstellen delegieren. Sie müssen IA_PD unterstützen, aus dem verfügbaren Pool zuweisen und bei unzureichendem Platz einen Verwaltungsfehler protokollieren. Ohne Richtlinien- oder Topologieänderung darf sich ein Link-Präfix nicht ändern. Vor allem muss die lokale Routingtabelle dynamisch mit Leases und zugehörigen Next Hops aktualisiert und die Route bei Release oder Ablauf entfernt werden.
Mehrere unabhängige Fehler bleiben möglich: ein zu kleiner vorgelagerter Block, inkonsistente Reservierung, fehlendes Advertisement, ein Lease ohne Route, zu lange Kind-Lebensdauern oder unterschiedliche Hin- und Rückrichtlinien. Ein erneutes Lesen des DHCP Reply löst keinen davon.
Den Nachweis auf beiden Seiten aufbauen
Die delegierende Seite erfasst Server, DUID, IAID, genaues Präfix, Transaktionszeit, T1/T2, beide Lebensdauern und den Ereignistyp: Zuweisung, Renew, Rebind, Release oder Ablauf. Die anfragende Seite erfasst tatsächlich vergebene Teilpräfixe, Links oder Router, geerbte Zeiten und die Konfigurationsgeneration der Entscheidung.
Danach folgt die Weiterleitungsevidenz: CE-Route, Next Hop, Schnittstelle, Installationszeit, unterdrückende Filter und Löschereignis. Nachgelagert werden lokale Route, Router Advertisements und erwartete Quelladresswahl festgehalten. Schließlich werden Pakete und Dienste in beide Richtungen getestet. Ein Ping vom CE deckt DNS, zustandsbehaftete Filter, Quelladresswahl und asymmetrische Rückwege nicht ab.
Der Nachweis wird bei Erstdelegation, Erneuerung, Richtlinien- oder Topologieänderung sowie Release oder Ablauf bewertet. Derselbe Präfixtext zu zwei Zeitpunkten garantiert nicht denselben Next Hop, Pool, dieselben Lebensdauern, Advertisements oder Filter.
Den Geltungsbereich nicht überdehnen
Der Nachweis macht DHCPv6 nicht zum Topologieprotokoll. Er verbindet verteilte Belege und respektiert die Aufgabenteilung. Auch Quelladresswahl und Richtlinien in Mehrprovider-Netzen löst er nicht. RFC 9818 schließt diesen Fall wegen seiner Komplexität aus; dort braucht der Betreiber zusätzliche Evidenz für Ausgang, Rückweg und Fehlerdomäne.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten