
Zusammenfassung
- Die verfügbaren Quellen dokumentieren eine öffentliche Untersuchung von 15 Endpunkten zu RIPE-Registrierung, IRR, Routing, BGP, RPKI, PeeringDB und ASN-Sichtbarkeit; ihre aktuellen Nutzdaten waren in der verfügbaren Projektion jedoch nicht direkt überprüfbar. Quelle 1 Quelle 2 Quelle 3
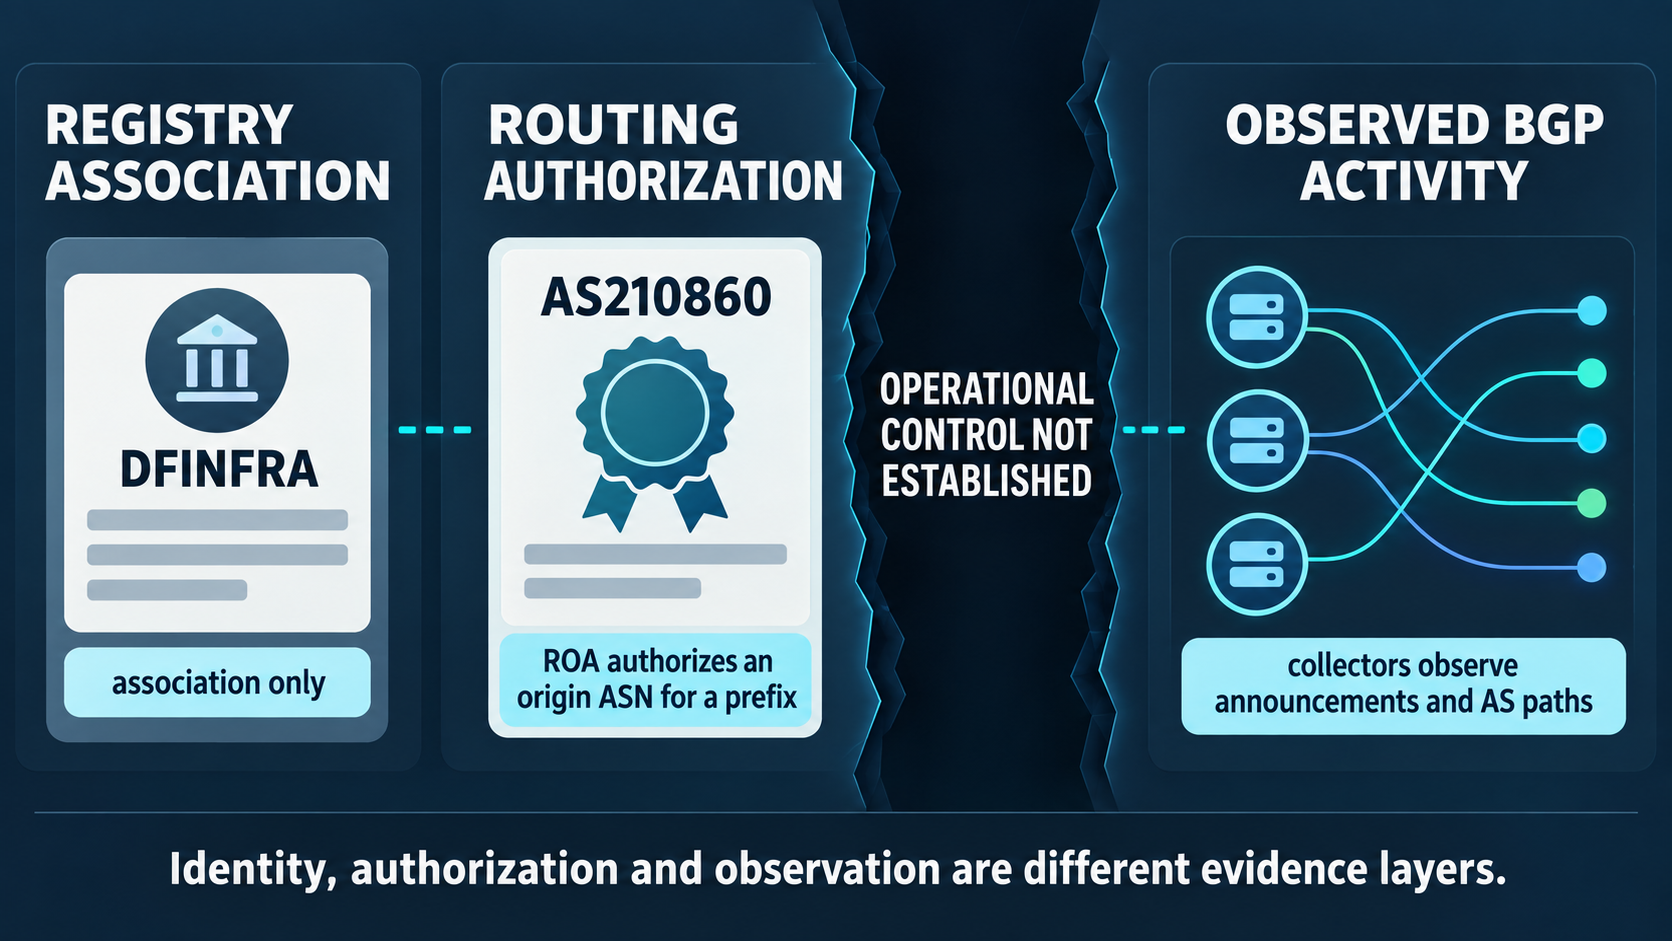
- Die entscheidende offene Frage ist nicht, ob DFINFRA und AS210860 öffentlich miteinander in Verbindung gebracht werden, sondern ob sich eine zeitlich korrelierte Kette von Registrierung über Autorisierung und beobachtetes Routing bis zu zurechenbarer operativer oder wirtschaftlicher Wirkung nachweisen lässt.
Die relevante Zustandsänderung ist bislang eine Evidenzfrage, keine nachgewiesene Kontrollübernahme
Die Ausgangslage ist enger, als manche Darstellung vermuten lässt. Eine ASN, ein Registereintrag oder ein Routingobjekt kann eine Identität, einen Status, einen Maintainer, einen Kontakt oder eine deklarierte Absicht sichtbar machen. Keines dieser Elemente beantwortet für sich genommen die betriebliche Kernfrage: Wer kann eine Route tatsächlich ankündigen, zurückziehen oder über eine konkrete Netzwerkverbindung verändern?
Für DFINFRA und AS210860 liegt damit eine Untersuchung der Kontrollkette vor, nicht der Nachweis eines abgeschlossenen Kontrollwechsels. Die öffentliche Evidenz erlaubt eine Zuordnungshypothese. Sie erlaubt noch keine belastbare Aussage, dass DFINFRA Eigentümer, Betreiber oder wirtschaftlich verantwortlicher Kontrolleur des autonomen Systems ist.
Die Recherche erfasste 15 öffentliche Quellen und Laufzeit-Snapshots aus mehreren Beweiskategorien. Dazu gehören RDAP und RIPE-Aut-num-Daten, die RIPE-IRR-Suche, RIPEstat-Endpunkte zu angekündigten Präfixen, Routingstatus und BGP-Updates, ein BGPlay-Widget, Cloudflare-RPKI, PeeringDB sowie bgp.tools und Hurricane Electric. Quelle 1 Quelle 2 Quelle 3 Quelle 4 Quelle 5 Quelle 6 Quelle 7 Quelle 8 Quelle 9 Quelle 10 Quelle 11 Quelle 12 Quelle 13 Quelle 14 Quelle 15
Die Snapshots wurden am 10. September 2026 gegen 19:27 UTC aufgezeichnet. Die aktuellen Werte der abgerufenen Endpunkte waren in der verfügbaren Artefaktprojektion allerdings nicht direkt einsehbar. Das ist keine Aussage, dass die Endpunkte leer oder widersprüchlich waren. Es bedeutet, dass die Untersuchung keine konkreten aktuellen Präfixzahlen, Routen, Nachbarn oder BGP-Ereignisse als verifizierte Tatsachen ausgeben darf.
Diese Einschränkung verändert die wirtschaftliche Schlussfolgerung. Ohne überprüfbare Nutzdaten lässt sich nicht zeigen, welche Netze AS210860 in einem bestimmten Zeitfenster tatsächlich ankündigte, wie sichtbar sie waren, welche Pfade sich änderten oder ob ein Ereignis DFINFRA zugerechnet werden kann. Die richtige Aussage lautet daher: Die Beziehung ist untersuchbar, die operative Kontrolle bleibt unbestätigt.
Ein Registereintrag ist ein Identitätssignal, aber kein Routerzugang
Die erste Ebene der Kontrollkette ist die registrierte Identität. RDAP- und RIPE-Aut-num-Daten können Namen, Status, Kontakte, Maintainer und administrative Ereignisse dokumentieren. Sie sind geeignete Belege dafür, wie ein Ressourcenobjekt in einem Register geführt wird. Sie beweisen jedoch nicht, wer Router betreibt, BGP-Sitzungen konfiguriert oder kommerzielle Netzleistungen erbringt. Quelle 1 Quelle 2 Quelle 3
Das ist nicht nur eine technische Spitzfindigkeit. Register und Routingbetrieb liegen häufig in unterschiedlichen Händen. Eine Organisation kann als Inhaber, Kontakt, Sponsor, Maintainer oder administrative Stelle erscheinen, während ein Transitprovider, Managed-Network-Anbieter oder anderer Dienstleister die operative Infrastruktur betreibt. Umgekehrt kann ein Betreiber Routingaufgaben ausführen, ohne als rechtlicher Eigentümer des Ressourcenobjekts aufzutreten.
Daraus folgt ein erster möglicher Bruch in der Zuordnung: Selbst wenn DFINFRA mit einem Registereintrag von AS210860 verbunden wäre, müsste zusätzlich gezeigt werden, welche Art von Verbindung besteht. Handelt es sich um Eigentum, administrative Betreuung, Sponsoring, Delegation, Kundenbetrieb oder lediglich um eine veraltete beziehungsweise unvollständige Registerangabe? Erst diese Unterscheidung entscheidet, ob aus Identität operative Autorität werden kann.
Autorisierung erklärt eine erlaubte Beziehung, nicht den laufenden Betrieb
Die zweite Ebene betrifft Routingautorisierung und deklarierte Absicht. IRR-Route-Objekte können angeben, welcher Ursprung für ein Präfix vorgesehen ist. RPKI-ROAs können eine kryptografische Autorisierung für eine Präfix-Ursprungs-Beziehung darstellen. Beides ist für die Sicherheits- und Governance-Kette wichtig. Beides beweist jedoch nicht allein, dass die Route aktuell angekündigt wird oder dass die autorisierte Partei die betreffenden Router betreibt. Quelle 4 Quelle 12
Eine Autorisierung kann bestehen, ohne dass sie genutzt wird. Sie kann außerdem von einer Stelle eingerichtet worden sein, die nicht mit der Person oder Organisation identisch ist, welche die laufende Netzwerkkonfiguration vornimmt. Der Unterschied zwischen „darf als Ursprung erscheinen“ und „hat eine Route tatsächlich in das globale Routing eingespeist“ ist deshalb zentral.
Für DFINFRA müsste eine belastbare Analyse mindestens drei Zeitpunkte zusammenführen: den Zeitpunkt einer Registrierung oder Autorisierung, den Zeitpunkt einer beobachteten Routingänderung und den Zeitpunkt eines Ereignisses, das DFINFRA als handelnde oder anweisende Partei identifiziert. Ohne diese Korrelation bleibt die Autorisierung ein Indiz für mögliche Zuständigkeit, nicht der Nachweis ausgeübter Kontrolle.
Beobachtetes BGP zeigt Netzverhalten, aber nicht automatisch den handelnden Menschen
Die dritte Ebene ist die beobachtete BGP-Aktivität. RIPEstat-Endpunkte zu angekündigten Präfixen, Routingstatus und BGP-Updates sowie historische Visualisierungen können Hinweise auf Ursprung, Sichtbarkeit, Nachbarschaften, Ankündigungen, Rücknahmen und Pfadänderungen liefern. Sie sind Beobachtungsinstrumente und unterliegen Zeitfenster- und Collector-Grenzen. Quelle 6 Quelle 7 Quelle 8 Quelle 9 Quelle 10 Quelle 11
Eine solche Beobachtung kann zeigen, dass Sammler ein bestimmtes Verhalten von AS210860 gesehen haben. Sie identifiziert aber nicht ohne Weiteres die Person, die den Routingbefehl ausgeführt hat. Zwischen einer sichtbaren Änderung und DFINFRA liegen möglicherweise ein Provider, ein Sponsor, ein ausgelagerter Netzbetrieb, ein automatisiertes System oder ein Zugang mit mehreren berechtigten Nutzern.
Für die wirtschaftliche Bewertung ist diese Lücke entscheidend. Eine Route kann für Kunden oder Transitpartner relevant sein, doch aus ihrer Sichtbarkeit folgt noch nicht, wer die Kontinuität gewährleistet, wer über Änderungen entscheidet oder wer bei einer Störung wirtschaftlich haftet. Ein ASN-Signal ist deshalb ein notwendiger möglicher Baustein, aber kein vollständiger Nachweis von Kontrolle oder Marktmacht.
Die Untersuchung hat kein ausgewähltes historisches Intervall mit verifizierten Ankündigungen, Rücknahmen oder Pfadwechseln ausgewertet. Damit fehlt gerade die Ereigniskette, die aus einer statischen Zuordnung einen operativen Befund machen könnte: vorheriger Zustand, konkrete Änderung, Zeitpunkt, beobachtete Reichweite und anschließende Rückkehr oder Dauerhaftigkeit.
Selbst veröffentlichte Netzwerkdaten sind nützlich, aber nicht unabhängig
PeeringDB kann selbst veröffentlichte Angaben zu Identität, Kontakten, Richtlinien, Standorten und Internetknoten enthalten. Diese Angaben sind für die Rekonstruktion eines möglichen Betriebsmodells nützlich. Sie sind aber keine unabhängige Bestätigung einer laufenden BGP-Sitzung oder einer bestimmten Route. Quelle 13
Dasselbe Prinzip gilt für öffentliche ASN-Ansichten und Routingdatenbanken. bgp.tools und Hurricane Electric können Sichtbarkeit, Präfixe, Pfade oder technische Zusammenhänge zugänglich machen. Sie sind wertvolle Beobachtungsquellen, ersetzen aber weder einen Vertrag noch eine Unternehmensoffenlegung noch eine direkt zurechenbare Betriebsaufzeichnung. Quelle 14 Quelle 15
Für die Prüfung einer möglichen DFINFRA-Verantwortung muss daher zwischen drei Aussagen unterschieden werden:
- Eine Datenbank führt eine Information über AS210860.
- Ein Beobachtungssystem hat ein technisches Verhalten von AS210860 gesehen.
- Eine unabhängige Quelle verbindet dieses Verhalten zeitlich und kausal mit DFINFRA.
Die ersten beiden Aussagen können nebeneinander bestehen, ohne die dritte zu begründen. Genau diese dritte Aussage wäre aber erforderlich, um operative Abhängigkeit, Kundenrisiko oder wirtschaftliche Hebelwirkung zu behaupten.
Der wirtschaftliche Mechanismus beginnt erst nach der technischen Zuordnung
Ein Netzwerkressource wird nicht schon durch ihre Registrierung zu einer wirtschaftlichen Machtposition. Die wirtschaftliche Bedeutung entsteht erst über eine Kette von Abhängigkeiten.
Zunächst muss eine identifizierbare Partei über die Ressource oder ihre Routingkonfiguration verfügen. Diese Autorität muss sich in die Fähigkeit übersetzen, Routen zu erzeugen, zu halten, zu verändern oder zurückzunehmen. Der daraus entstehende Routingzustand muss anschließend Reichweite, Kunden, Transit, Dienstkontinuität oder eine andere operative Funktion beeinflussen. Schließlich muss die Wirkung einer vertraglichen oder betrieblichen Beziehung zu DFINFRA zugerechnet werden können.
An jedem Glied kann die Kette unterbrochen werden. Ein Sponsor kann die Ressource administrativ betreuen, ohne Router zu kontrollieren. Ein Transitprovider kann die BGP-Sitzung betreiben, ohne Eigentümer des Kunden zu sein. Ein Managed-Network-Anbieter kann Änderungen im Auftrag einer anderen Organisation vornehmen. Ein veralteter Registereintrag kann eine historische Beziehung abbilden, obwohl die operative Zuständigkeit gewechselt hat.
Erst wenn diese Brüche ausgeschlossen oder erklärt sind, lässt sich über Kundenabhängigkeit, Kontinuitätshebel, Preissetzungsmacht oder Cashflow-Relevanz sprechen. Aus der bloßen Verbindung zwischen DFINFRA und AS210860 folgt keine belastbare Aussage über Marktmacht.
Welche Evidenz die offene Frage entscheiden würde
Die nächste Untersuchung sollte nicht einfach weitere ASN-Seiten sammeln. Sie sollte die Kontrollkette mit zeitlich korrelierten Belegen schließen oder ihren Bruch dokumentieren.
Erstens wäre ein aktueller Register- oder Selbstattributionsnachweis erforderlich, der die Beziehung zwischen DFINFRA und AS210860 präzise beschreibt: Eigentum, Sponsoring, Betrieb, Delegation, Kundenstatus oder eine andere Rolle. Ein bloßer Namensabgleich reicht nicht.
Zweitens müssten die aktuellen Werte der Routing- und Autorisierungsquellen überprüfbar sein. Dazu gehören relevante IRR-Objekte, RPKI-ROAs, angekündigte Präfixe, Routingstatus, BGP-Updates und Nachbarschaften. Quelle 4 Quelle 7 Quelle 8 Quelle 9 Quelle 10
Drittens braucht es ein definiertes Zeitfenster. Eine behauptete Routingänderung muss vor und nach dem Ereignis untersucht werden: Welche Präfixe waren sichtbar? Welche Pfade änderten sich? Welche Sammler sahen die Änderung? Blieb sie bestehen? Wurde sie zurückgenommen? Welche Autorisierung war zu diesem Zeitpunkt aktiv?
Viertens muss eine unabhängige Quelle die Handlung DFINFRA zurechnen. Das könnte eine veröffentlichte Unternehmensangabe, ein Vertrag, eine technische Mitteilung, ein Registrar- oder Providerdokument oder eine andere belastbare Aufzeichnung sein. Eine technische Korrelation ohne Identitätsnachweis bleibt eine Korrelation.
Fünftens müsste die behauptete technische Kontrolle mit einer wirtschaftlichen Folge verbunden werden. Dazu gehören etwa ein nachweisbarer Kunde, eine betroffene Dienstleistung, eine Abhängigkeit von Transit oder Adressraum, eine Kontinuitätsverpflichtung, eine Preisbeziehung oder ein Cashflow-Effekt. Ohne diesen letzten Schritt wäre selbst nachgewiesene Routingkontrolle noch nicht automatisch Marktmacht.
Vorläufiges Fazit: Die offene Variable ist zurechenbare Fähigkeit
Die verfügbare Evidenz trägt eine Untersuchung der möglichen Beziehung zwischen DFINFRA und AS210860. Sie trägt nicht die Aussage, dass DFINFRA das autonome System besitzt, betreibt oder kontrolliert. Registrierungsdaten können Identität und administrative Zustände belegen. IRR- und RPKI-Daten können Absicht oder Autorisierung abbilden. BGP-Beobachtungen können Routingverhalten zeigen. Keine dieser Ebenen verbindet sich in der vorliegenden Projektion zu einem verifizierten Nachweis einer DFINFRA zugerechneten Handlung.
Die entscheidende offene Frage lautet daher: Gibt es einen aktuellen, zeitlich korrelierten öffentlichen Nachweis, der nicht nur ein ASN oder Registerobjekt, sondern DFINFRA mit der Fähigkeit verbindet, Routing von AS210860 zu verursachen, aufrechtzuerhalten, zu verändern oder umzukehren – und lässt sich daraus anschließend eine konkrete betriebliche oder kommerzielle Abhängigkeit ableiten?
Bis diese Kette geschlossen ist, bleibt jede Aussage über operative Kontrolle oder Marktmacht unbestätigt. Der belastbare Befund ist enger, aber nützlicher: Die öffentliche Zuordnung ist ein Anlass für weitere Prüfung; sie ist noch kein Nachweis dafür, wer die Netzwerkzustände verändern kann oder wer daraus wirtschaftliche Macht gewinnt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten