
Zusammenfassung
- Am 11. Juli 1997 meldete ein Betreiber, dass ein Resolver
www.internic.neteiner AlterNIC-Adresse zuordnete und den Eintrag als zusätzliche Information markierte. - Der Fall verband den Streit darüber, wer kommerzielle Domains registrieren durfte, mit einem anderen technischen Fehler: Ein Resolver vertraute einer Zuordnung und speicherte sie, obwohl sie nicht als Antwort hätte ausgegeben werden dürfen.
Eine Webadresse, zwei verschiedene Zuständigkeiten
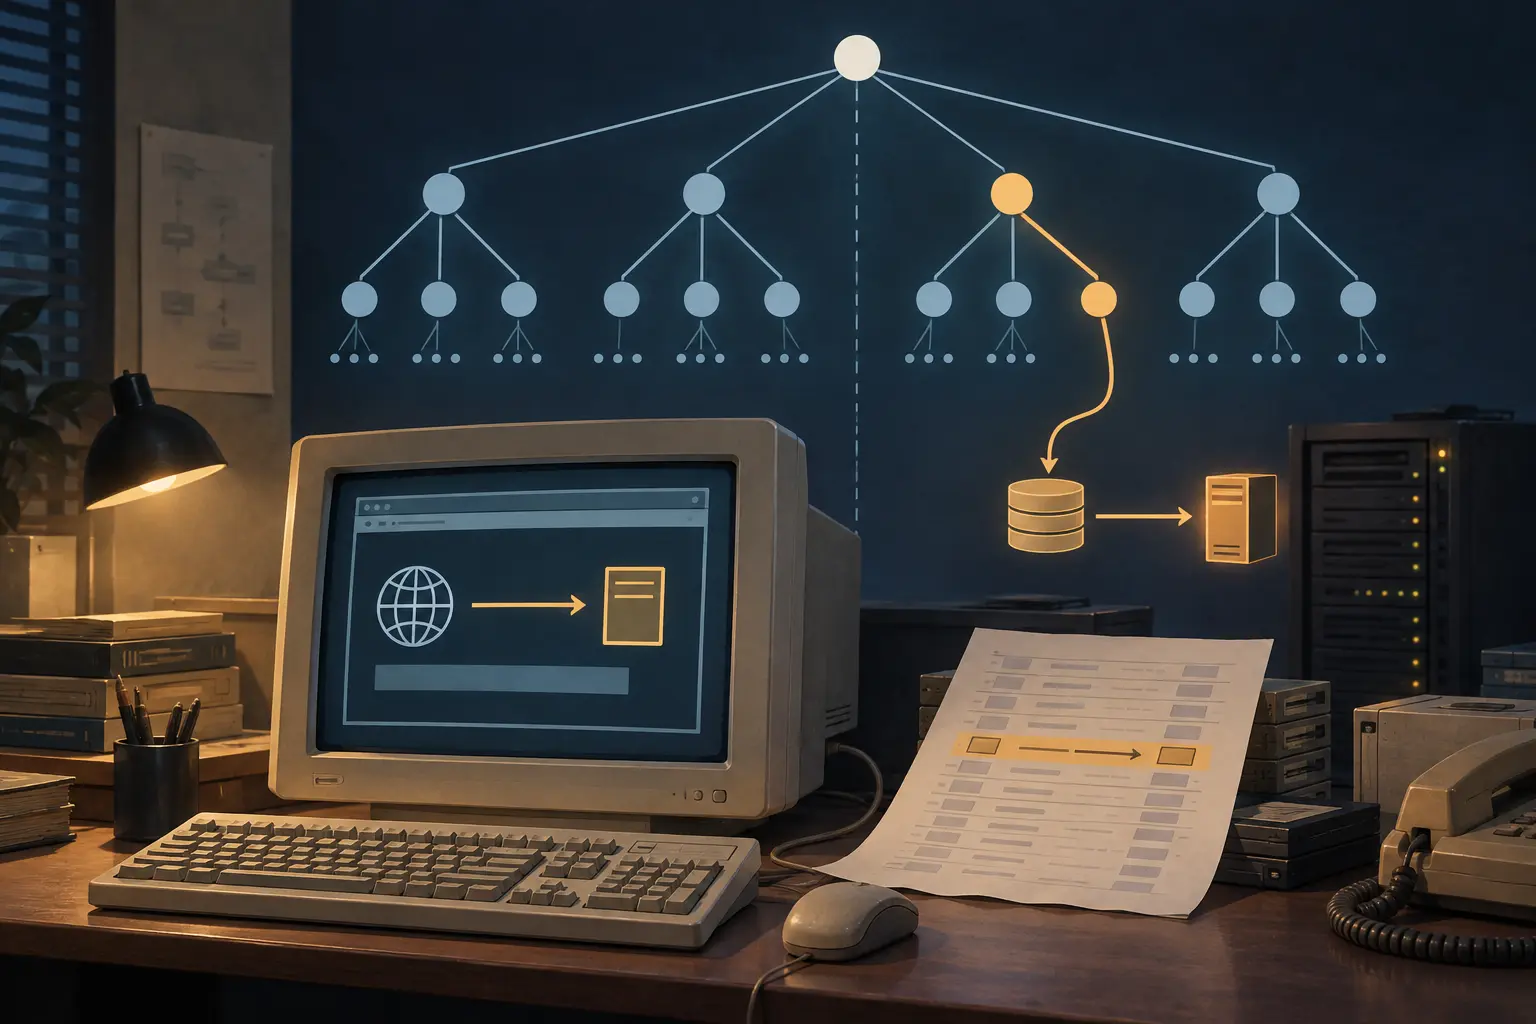
AlterNIC stellte die Rolle von Network Solutions bei der Registrierung kommerzieller Top-Level-Domains infrage. Es ging darum, wer Namen wie .com und .net hinzufügen durfte und welche Regeln dafür galten. Der aussagekräftigste erhaltene Beleg für den Mechanismus ist jedoch enger gefasst. Am 11. Juli 1997 veröffentlichte der Netzwerkbetreiber Kevin Brintnall auf NANOG eine Abfrage samt Cache-Auszug vom Nameserver von Visi Internet. www.internic.net lieferte 207.51.48.15; eine Abfrage dieser Adresse ergab aragorn.alternic.net.
Brintnalls Auszug kennzeichnete den unerwarteten Adresseintrag mit addtnl – einer Abkürzung für zusätzliche Daten in der DNS-Antwort. Außerdem schrieb er, in seinem Root-Cache gebe es keine AlterNIC-Hinweise. In diesem Fall hatte der Nutzer keine alternative Root gewählt. Eine Information aus der rekursiven Auflösung veränderte, was dieser Resolver für InterNICs Webhost zurückgab.
Die Unterscheidung ist wichtig, denn die Namen in der Auseinandersetzung standen für verschiedene Befugnisse. Die Root-Zone delegiert Top-Level-Namen. Eine Registrierungsstelle nimmt Anmeldungen unter einer Top-Level-Domain an. Ein rekursiver Resolver folgt den DNS-Delegationen und speichert Einträge, um spätere Anfragen lokal zu beantworten. AlterNICs politischer Angriff galt den Regeln des Namenssystems; Brintnalls Beleg zeigt eine Zuordnung im Cache eines Resolvers. Er zeigt nicht, dass AlterNIC die öffentliche Root-Zone umgeschrieben hätte.
Was der Cache belegt – und was nicht
Der ursprüngliche NANOG-Beitrag ist für DNS-Geschichte ungewöhnlich konkret. Er enthält die Serveradresse, den zurückgegebenen A-Eintrag, die gespeicherte Quelladresse und den Herkunftsvermerk des Resolvers. Die Quelladresse gehörte zu einem AlterNIC-Host. Die Kennzeichnung addtnl passt zu der späteren technischen Erklärung von WIRED: DNS-Antworten konnten zusätzliche Einträge enthalten, und ein zu vertrauensseliger Resolver konnte einen solchen Eintrag für einen anderen Namen speichern als den ursprünglich abgefragten.
Der Beleg weist eine falsche Antwort in einem Cache nach. Er zählt weder alle betroffenen Resolver noch beweist er, dass jeder Besucher umgeleitet wurde oder öffentliche Root-Server unter AlterNICs Kontrolle standen. Zeitgenössische Berichte beschrieben den Vorgang teilweise so, als sei „das Internet“ umgeleitet worden. Der Cache-Eintrag begrenzt die Aussage: Ein Resolver gab für einen bestimmten Webnamen ein anderes Ziel zurück. Der Wert 146598 im Auszug ist ein Feld dieses Eintrags, keine weltweite Ausfalldauer und keine Nutzerzahl.
Der politische Kontext war real. Die Washington Post berichtete, Network Solutions habe auf Grundlage einer Vereinbarung mit der National Science Foundation exklusive Registrierungsrechte für .com, .org und .net gehabt. AlterNIC stellte sich als konkurrierende Registrierungsstelle dar und wandte sich gegen das, was ihr Betreiber NSIs Anspruch auf diese Namen nannte. Diese vertragliche Rolle war bedeutend, aber sie war kein Eigentum an allen Namen oder an der gesamten Internet-Root. Die Umleitung zu AlterNIC machte den Streit für Nutzer sichtbar; sie entschied nicht, wer rechtmäßig den öffentlichen Namensraum definieren durfte.
Ein Cache-Vorfall war keine politische Entscheidung
Die Reaktion erfolgte bei Software und Betrieb. Der CERT-Hinweis zu BIND vom August 1997 beschrieb Cache-Poisoning als Daten eines entfernten Nameservers, die ein anderer Server speichert und Clientprogrammen wieder bereitstellt. Der Hinweis erklärte BIND 4.9.6 für korrigiert und empfahl einen Aktualisierungspfad mit BIND 8.1.1. Er behandelte eine Klasse von Resolver-Verhalten, nicht nur AlterNIC.
RFC 2181 vom Juli 1997 stuft Informationen aus dem Additional-Abschnitt als besonders wenig vertrauenswürdig ein und sagt, nicht authentifizierte zusätzliche Einträge sollten später nicht als Antworten zurückgegeben werden. Das Dokument präzisiert den Umgang mit DNS-Daten; die verfügbaren Quellen belegen nicht, dass es wegen dieses Vorfalls geschrieben wurde. Auch die Veröffentlichung eines Standards beweist nicht, dass alle Betreiber ihre Resolver aktualisiert oder korrekt konfiguriert hatten.
Die US-amerikanische Debatte über Domainnamen nahm ihren eigenen Lauf. Das Handelsministerium eröffnete im Juli 1997 ein öffentliches Kommentierungsverfahren; 1998 folgten Green Paper, White Paper und die Gründung von ICANN. Die Chronik der Internet Society zeichnet diese Abfolge nach, führt sie aber nicht auf AlterNICs Umleitung zurück. 2000 argumentierte das IAB in RFC 2826, dass das öffentliche DNS eine einzigartige Root brauche, damit Namen konsistent blieben. Das ist eine spätere institutionelle Position, keine forensische Analyse von Brintnalls Cache.
Der Vorfall gehört somit zu zwei Geschichten zugleich: Er protestierte gegen eine konzentrierte Registrierungsrolle und zeigte im Betrieb, wie ein lokaler Resolver zweifelhafte Zusatzdaten in ein anderes Ziel verwandeln konnte. Die erste Frage lautete, wer die Regeln für Namen festlegt. Die zweite, welchen Daten ein Resolver trauen soll. Wer beides vermischt, macht aus einer Cache-Zeile eine Übertragung der Root-Zone – und aus einer sichtbaren Umleitung den Beweis universeller Kontrolle.
Quellen
- Kevin Brintnalls Cache-Bericht auf NANOG, 11. Juli 1997
- WIRED: „InterNIC Who?“ (16. Juli 1997)
- The Washington Post: Network Solutions und die AlterNIC-Umleitung (23. Juli 1997)
- CERT-Hinweis CA-1997-22: BIND
- RFC 2181, Abschnitt 5.4.1
- Internet Society: Die Geschichte der IANA
- RFC 2826: IAB-Kommentar zur einzigartigen DNS-Root
- WIRED: „Network Solutions Takes AlterNIC to Court“
- WIRED: „Domain Guerrilla Says He’s Sorry“
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten